Die KI-Verordnung, abgebildet auf Ihre Codebasis
Scanara richtet sich an Teams, die KI-Systeme in der EU entwickeln oder einsetzen. Scanara prüft Ihren Code in 10+ Programmiersprachen und Ihre Dokumente in 8 EU-Sprachen. Jeder Befund nennt den Artikel der KI-Verordnung dahinter, damit Sie wissen, was zu beheben ist. Außerdem erstellt Scanara Entwürfe Ihres Compliance-Dossiers zur Prüfung durch Ihr Rechtsteam.
- Regeln aus dem Text der Verordnung erzeugt
- 66 von 113 Artikeln mit automatischen Regeln (Stand 24.8.2026)
- Jeder Befund nennt seinen Artikel der KI-Verordnung
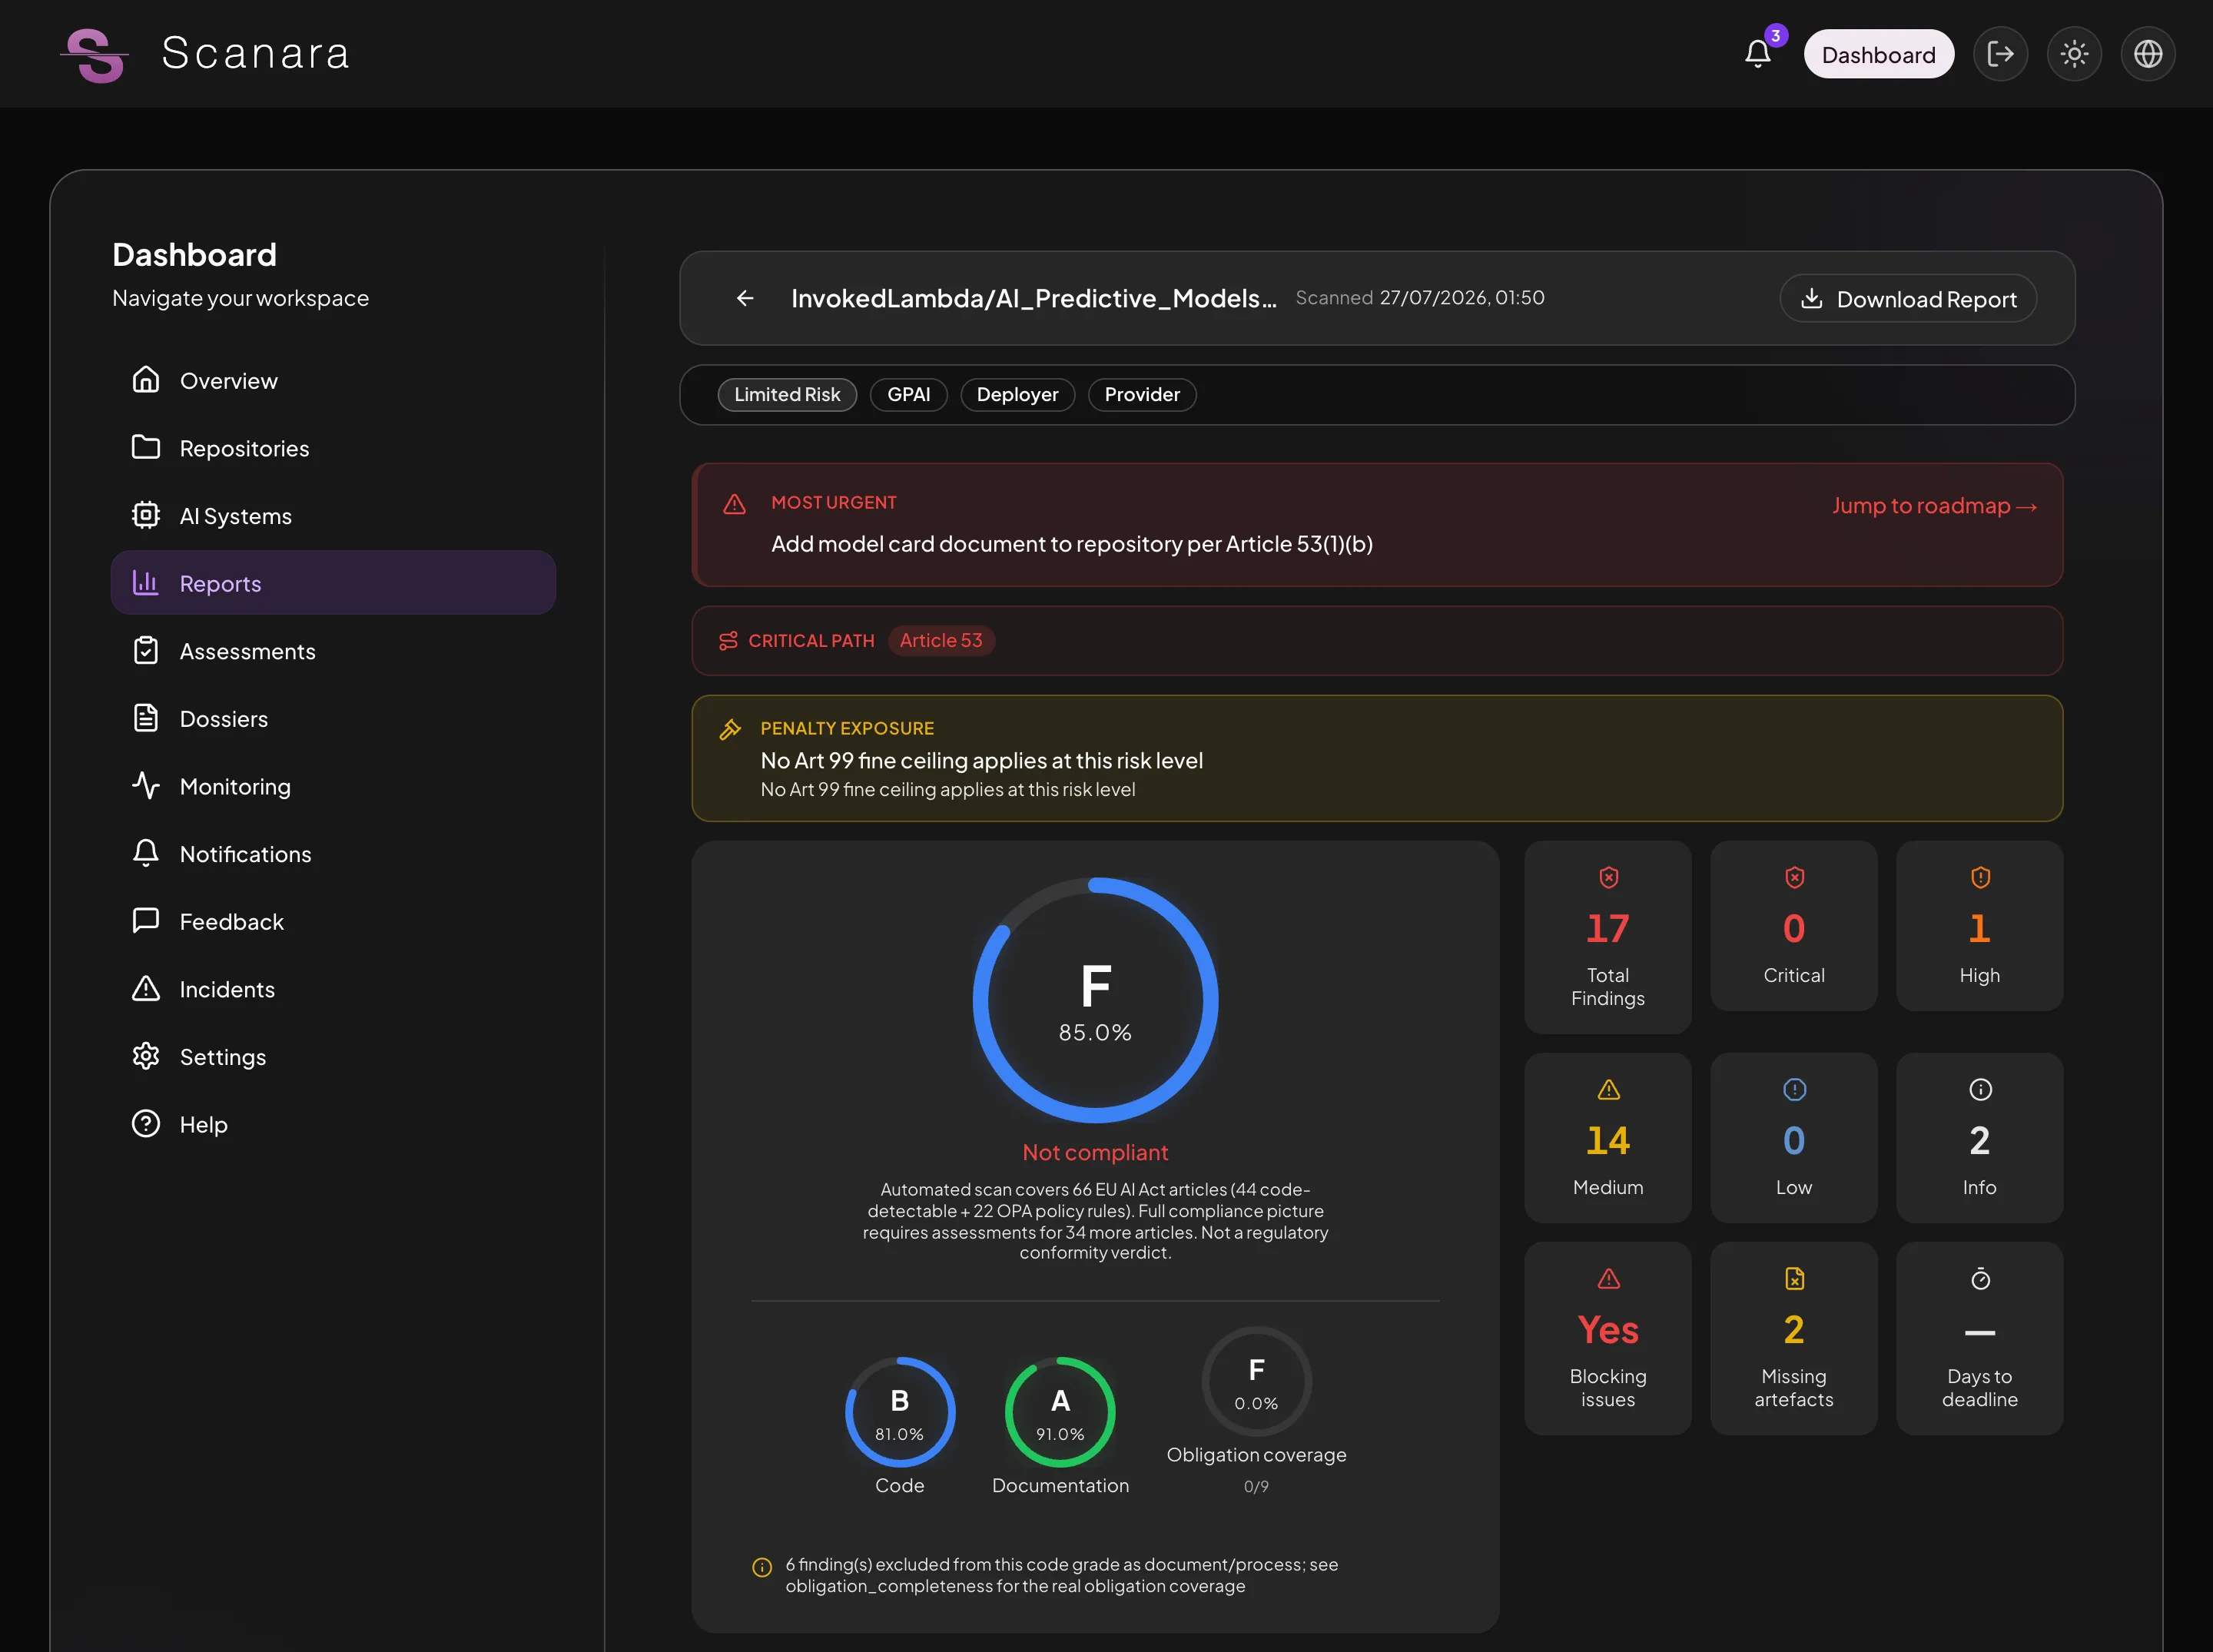
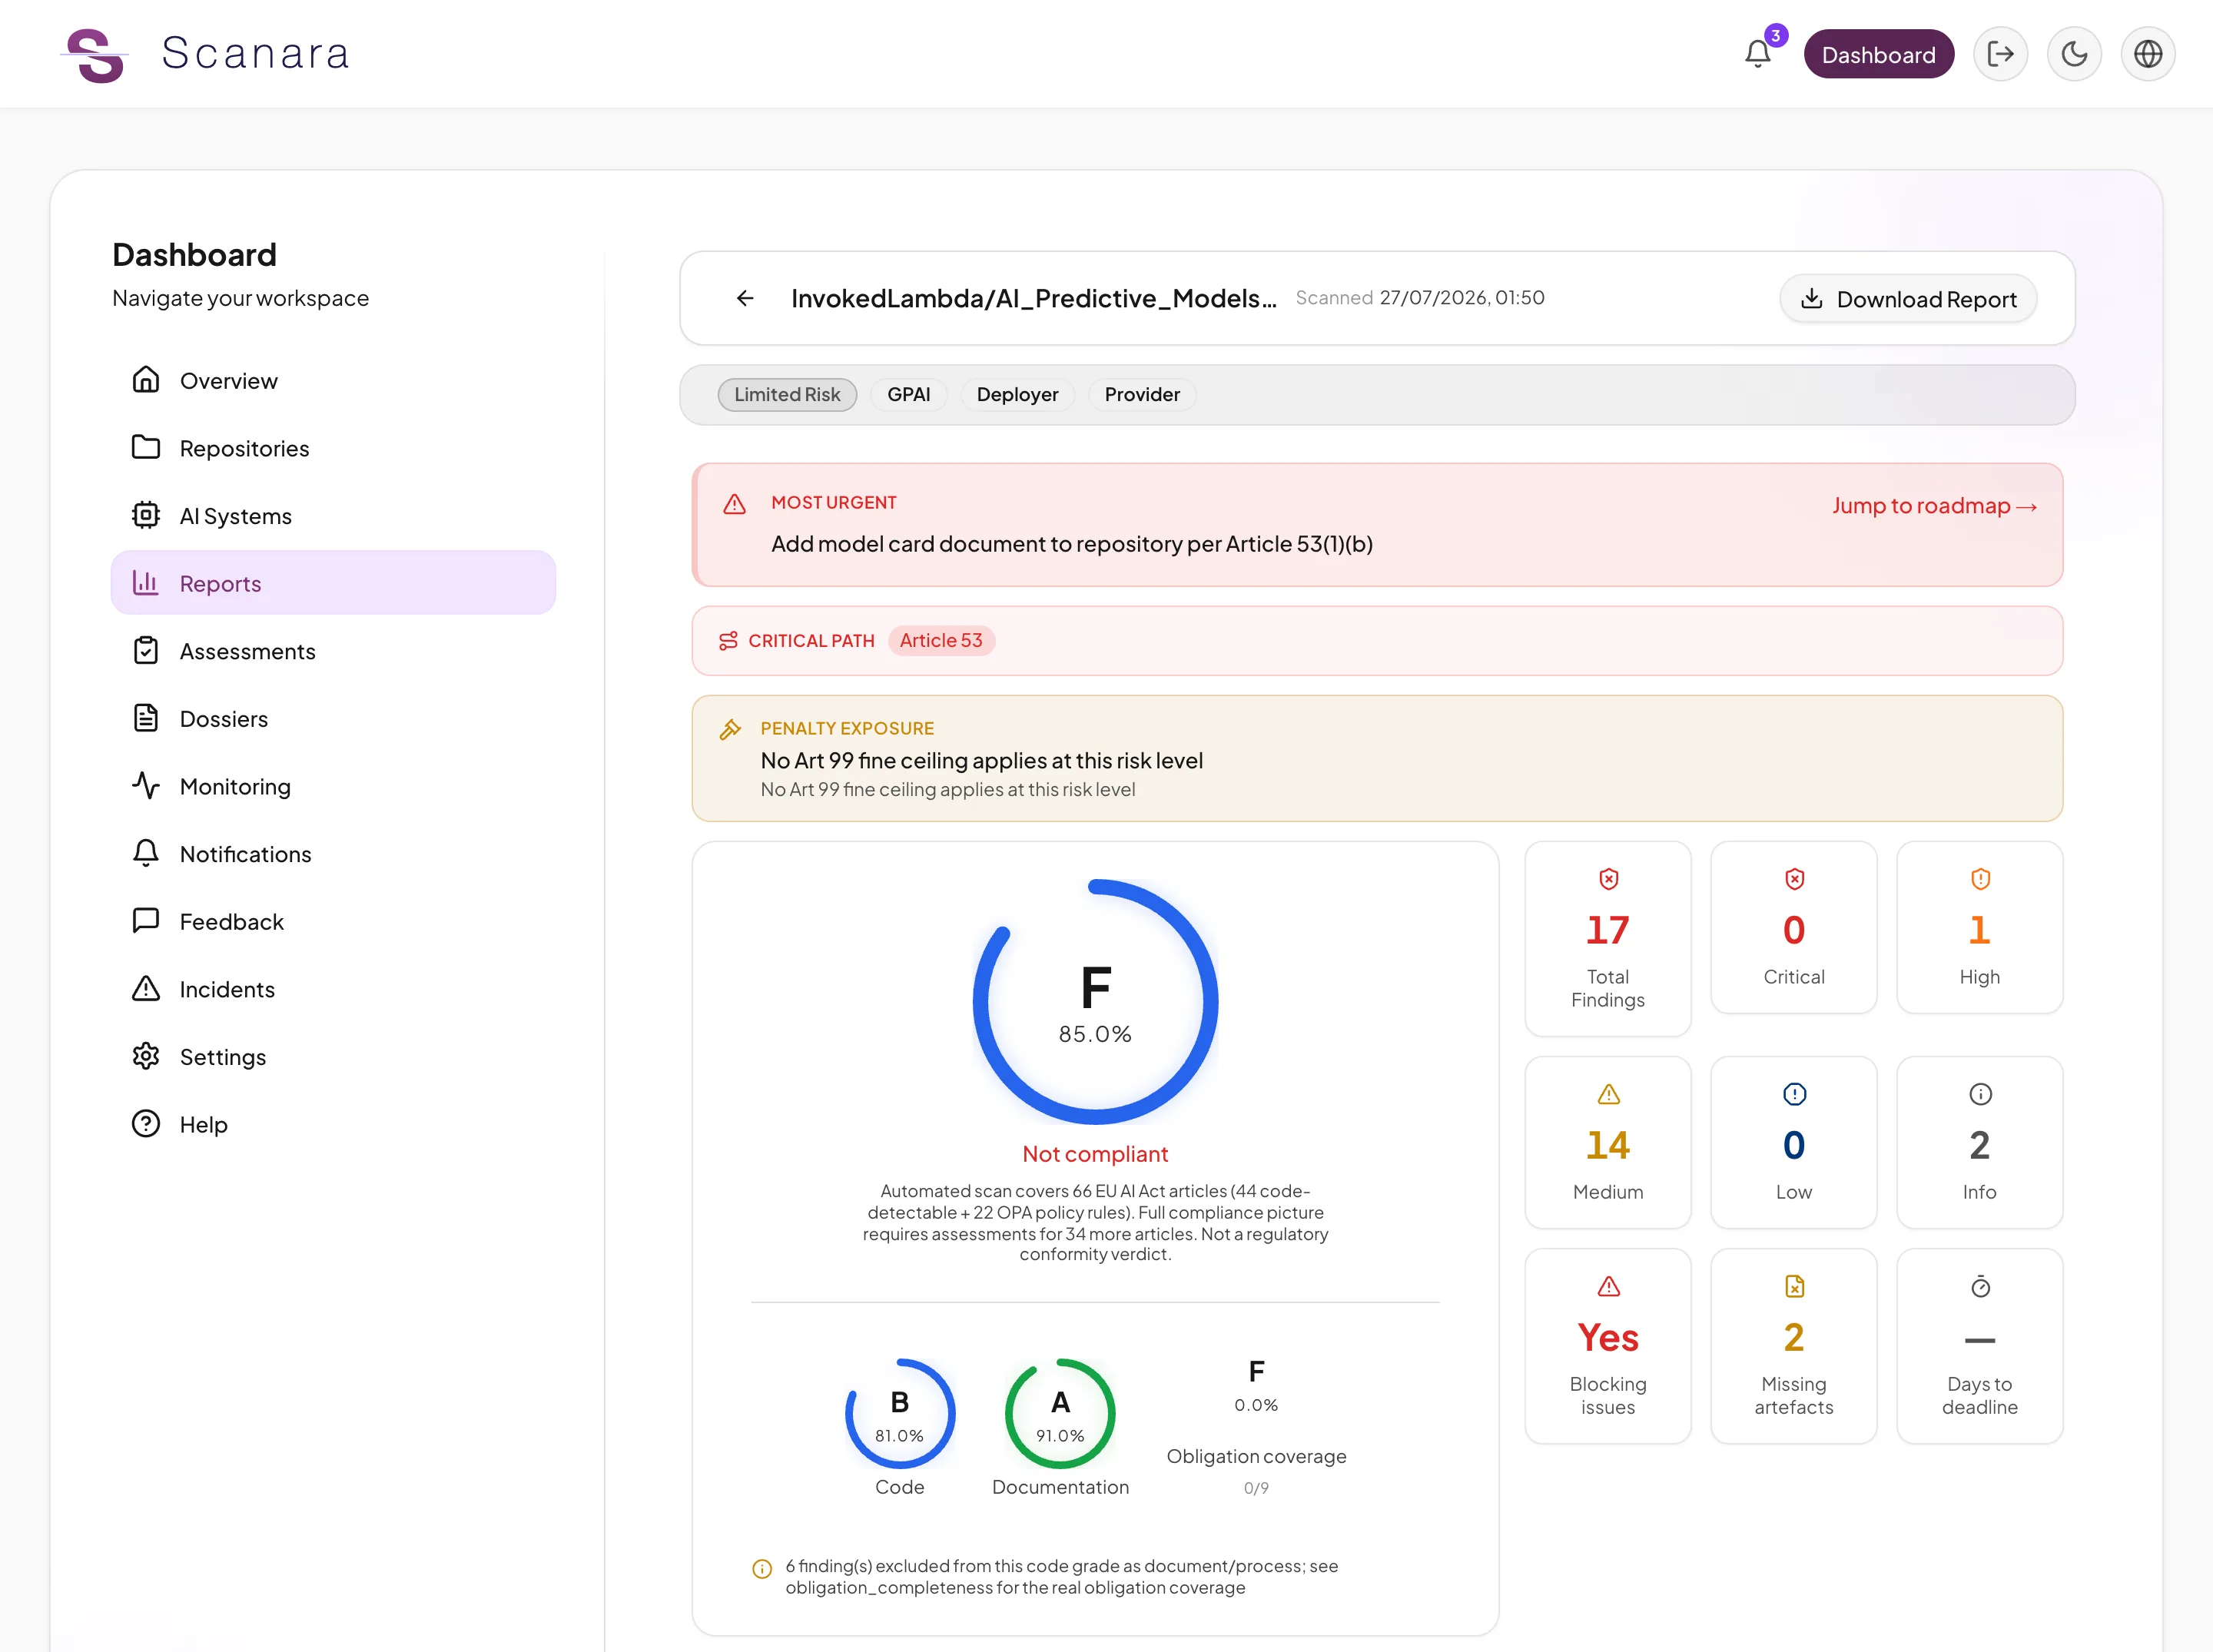
Beispiel-Scan: Open-Source-Modell zur Kreditausfallvorhersage (begrenztes Risiko, GPAI-Pflichten)
Die KI-Verordnung gilt in Stufen.
Die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck gelten bereits. Die Hochrisiko-Pflichten folgen an den unten genannten Terminen.
Jetzt in Kraft
GPAI-PflichtenMehr erfahren, GPAI-Pflichten- Hochrisiko-KI-Systeme nach Anhang IIIMehr erfahren, Hochrisiko-KI-Systeme nach Anhang III
- Hochrisiko-KI-Systeme nach Anhang IMehr erfahren, Hochrisiko-KI-Systeme nach Anhang I
Geldbußen für verbotene Praktiken von bis zu 35.000.000 € oder 7 % des gesamten weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist (Artikel 99 Absatz 3).
Vom Repository-Scan zum Entwurf des Compliance-Dossiers Drei Eingaben, ein Compliance-Überblick.
Statisches Code-Scanning
Scan-Regeln erkennen für die KI-Verordnung relevante Muster direkt in Ihren Quell-Repositories — in 10+ Programmiersprachen, zugeordnet zu konkreten Artikeln.
Dokumentenprüfung per Policy-Engine
Eine Policy-Engine prüft Ihre technische Dokumentation in 8 EU-Sprachen auf die Inhalte, die die Verordnung für Ihre Risikostufe verlangt.
Strukturierte Assessments
Geführte Fragebögen decken ab, was Code nicht zeigen kann: KI-Risikobewertung (AIRA), FRIA, DPIA, Pflichten der GPAI-Anbieter, Pflichten der Betreiber und Screening verbotener Praktiken.
Das Ergebnis: Entwürfe der Compliance-Dokumente
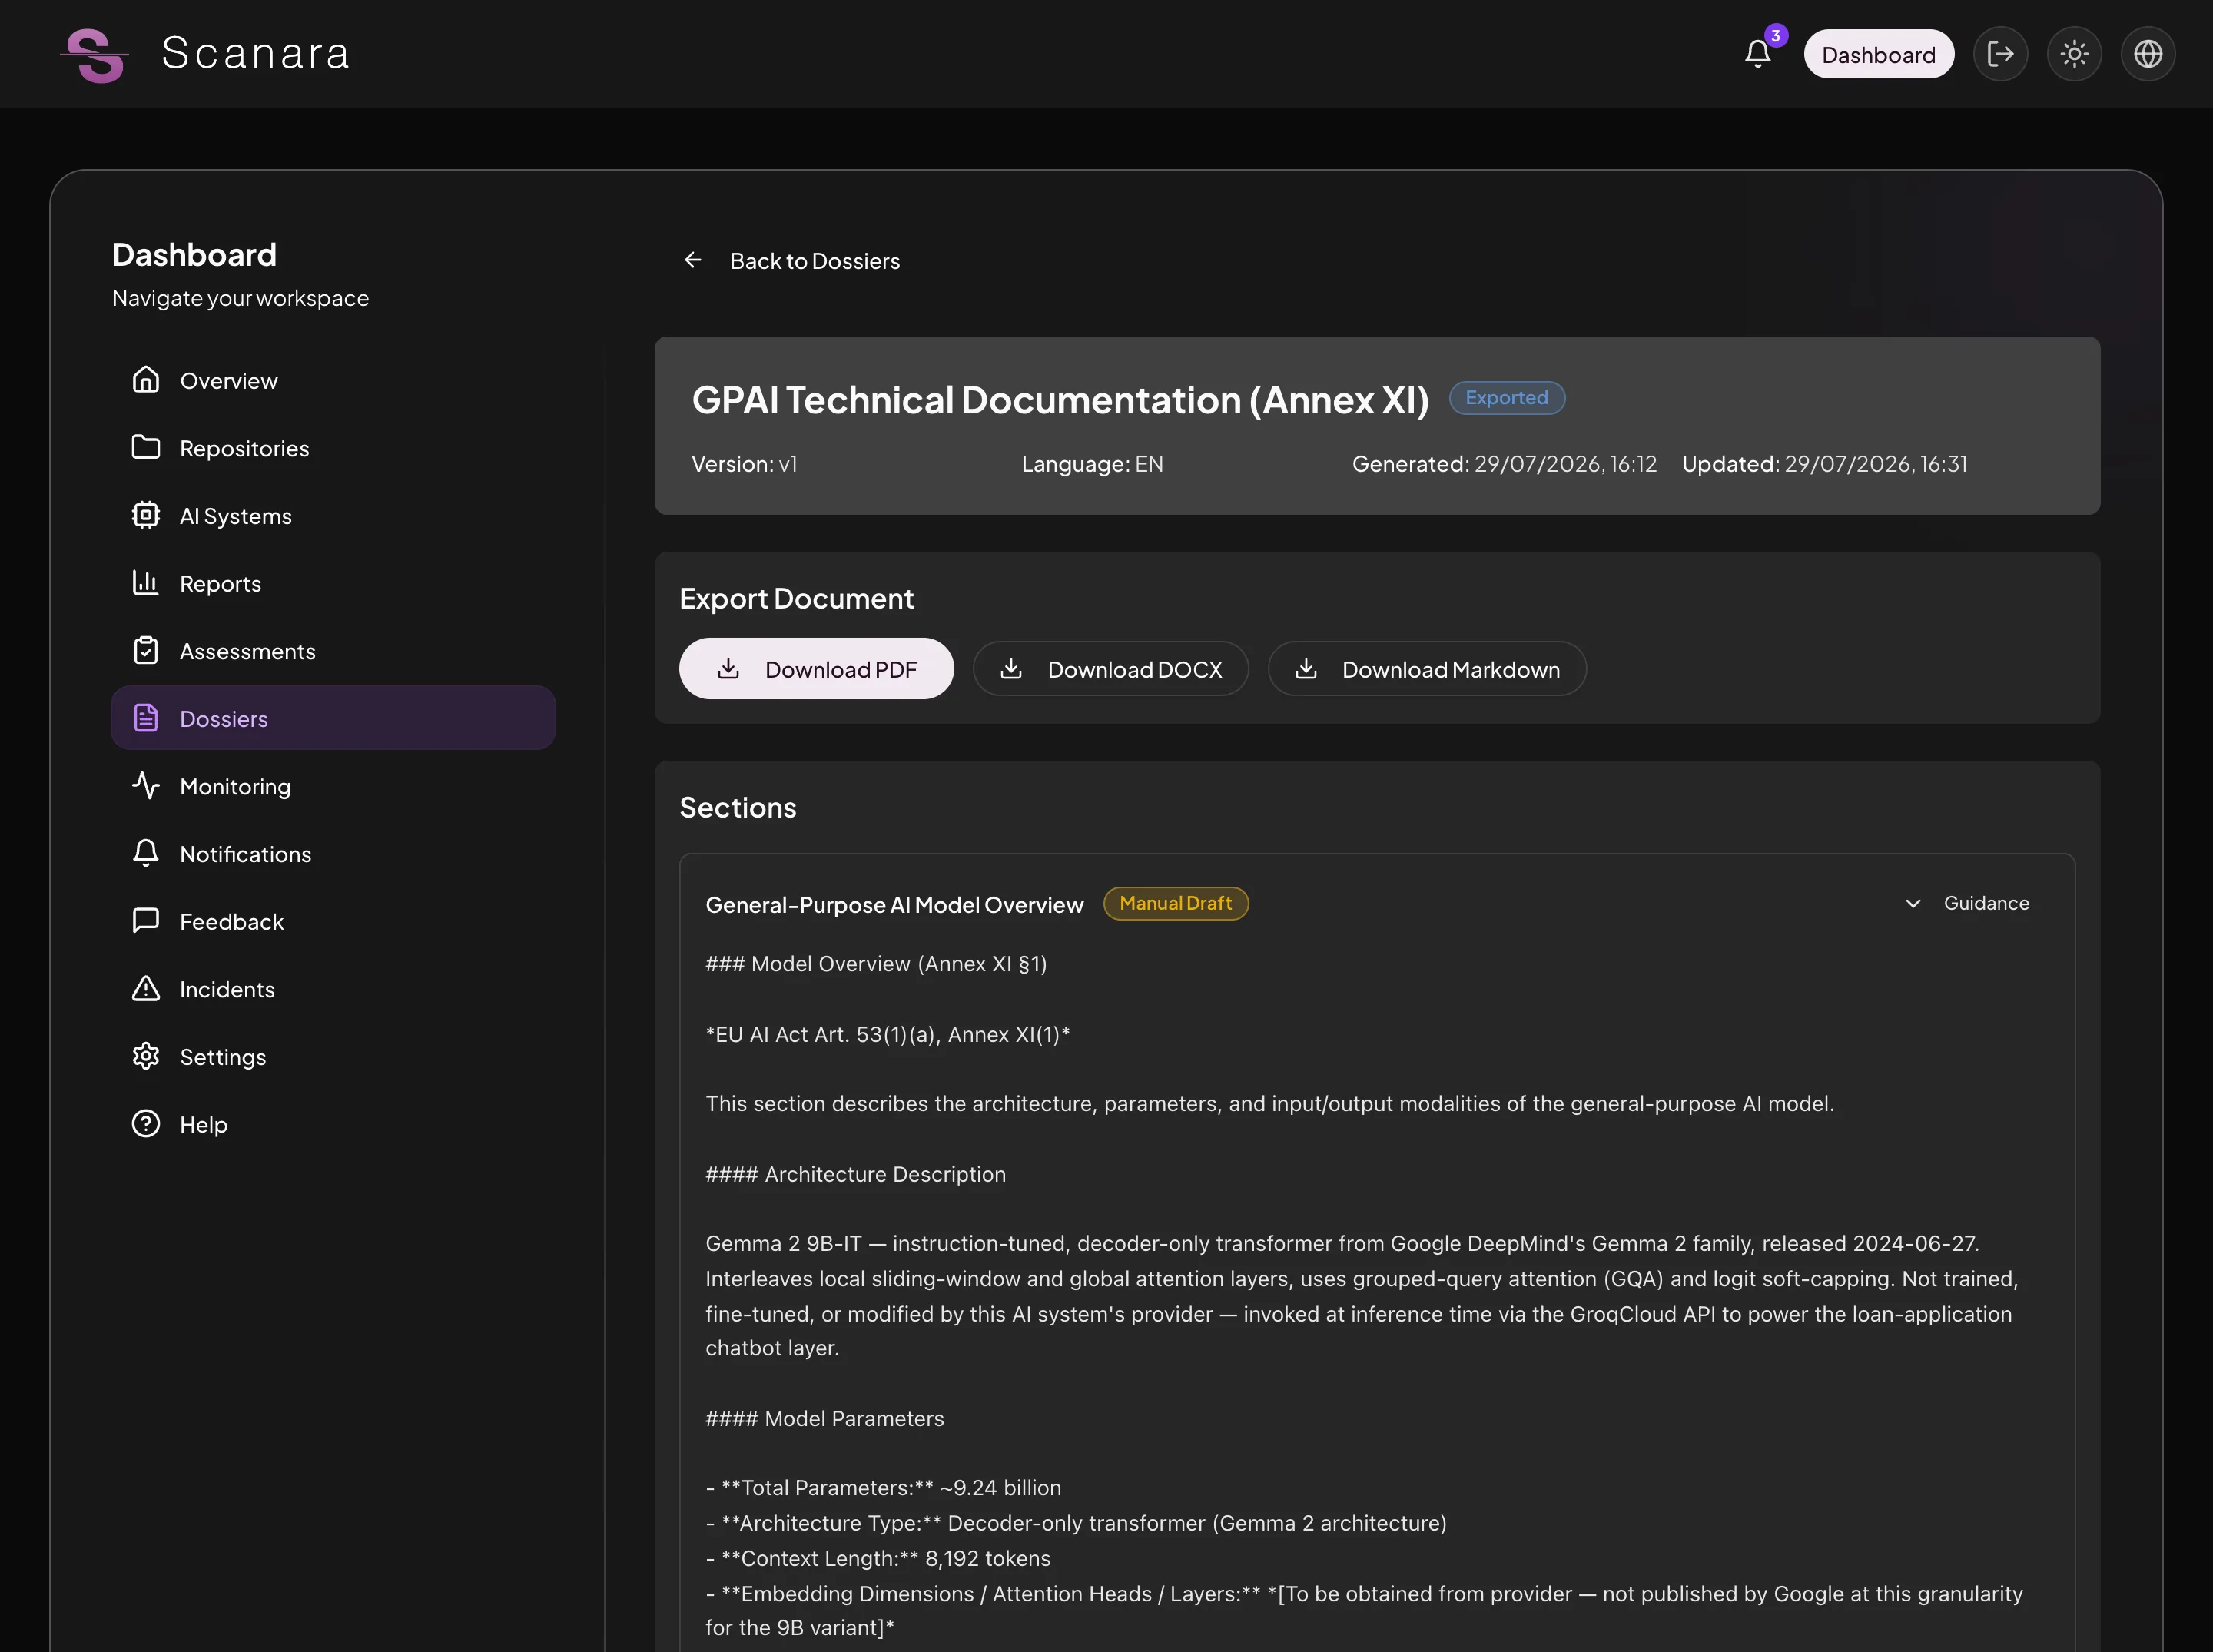
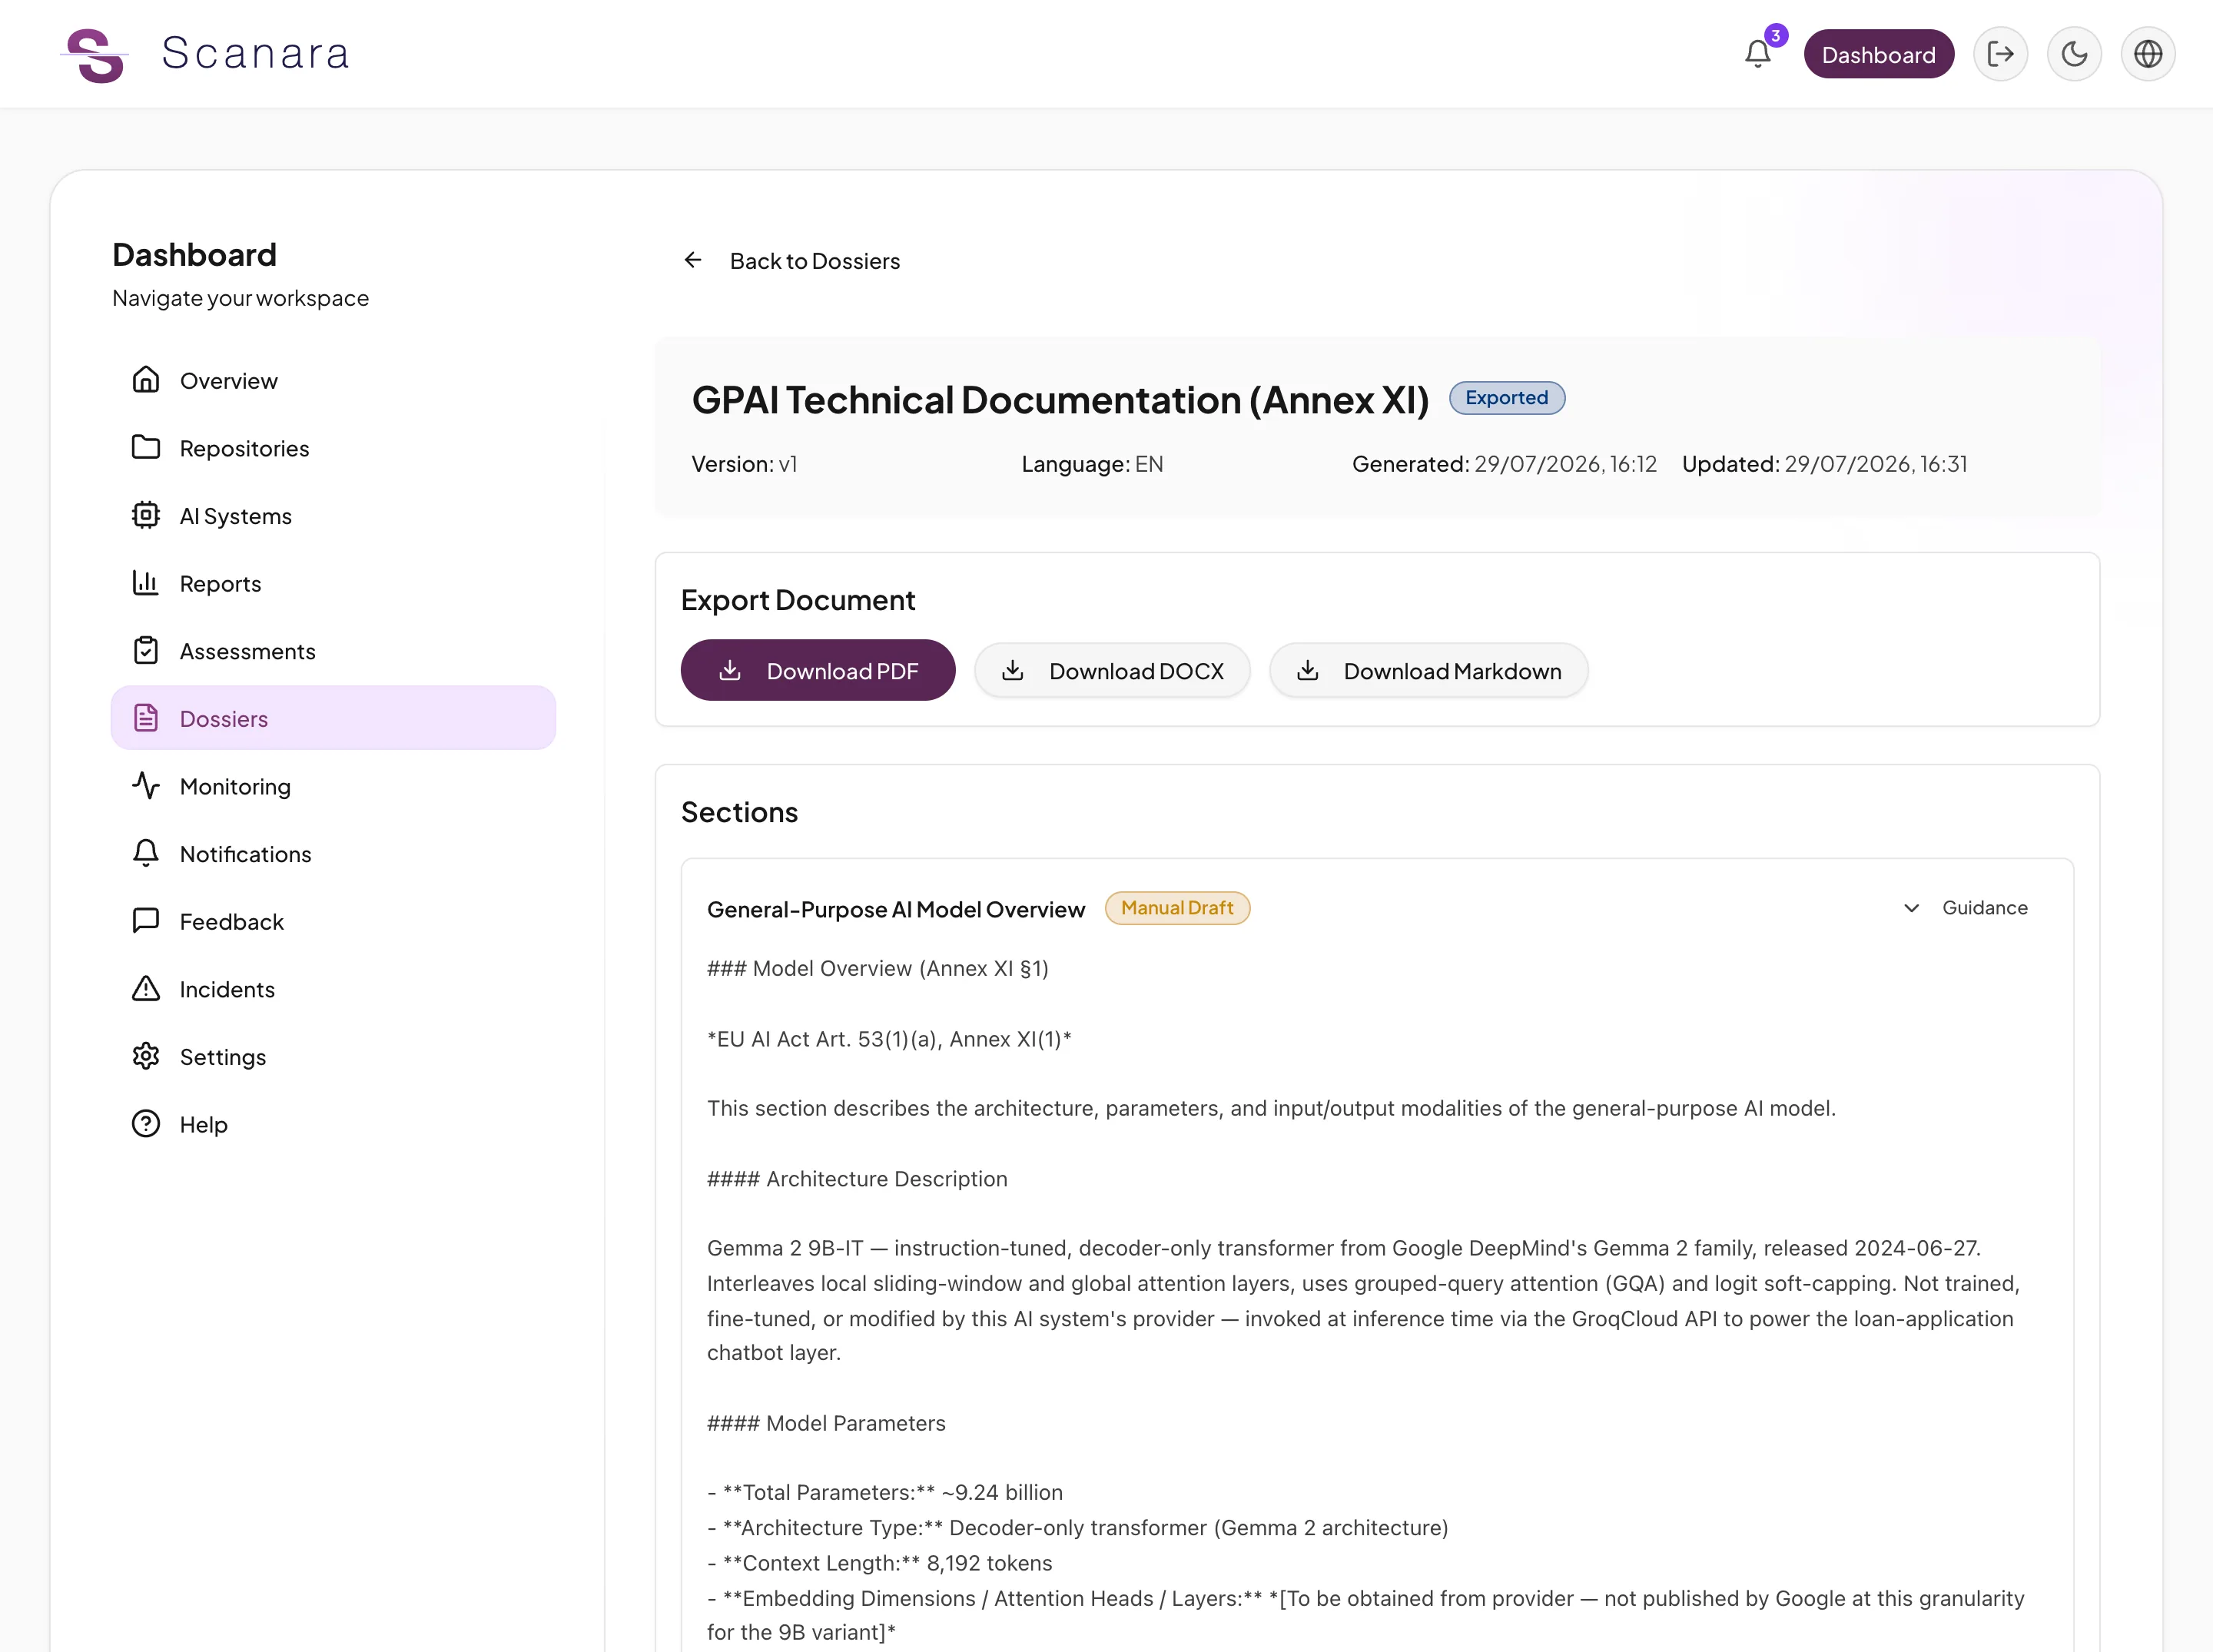
Scanara hält für jedes KI-System eine Risikoklassifizierung fest und erstellt Dossier-Entwürfe: technische Dokumentation nach Anhang IV, Dokumentation für KI-Modelle mit allgemeinem Verwendungszweck nach Anhang XI und die EU-Konformitätserklärung nach Anhang V. Registerdaten und Assessment-Antworten befüllen die Vorlagen vor; den Rest schreiben Sie selbst. Export als PDF, DOCX oder Markdown.
Scanara unterstützt Ihre Compliance-Arbeit. Es ersetzt weder Rechtsberatung noch die Konformitätsbewertung einer notifizierten Stelle.
In vier Schritten vom Repository zum Dossier-Entwurf
Schritt 1
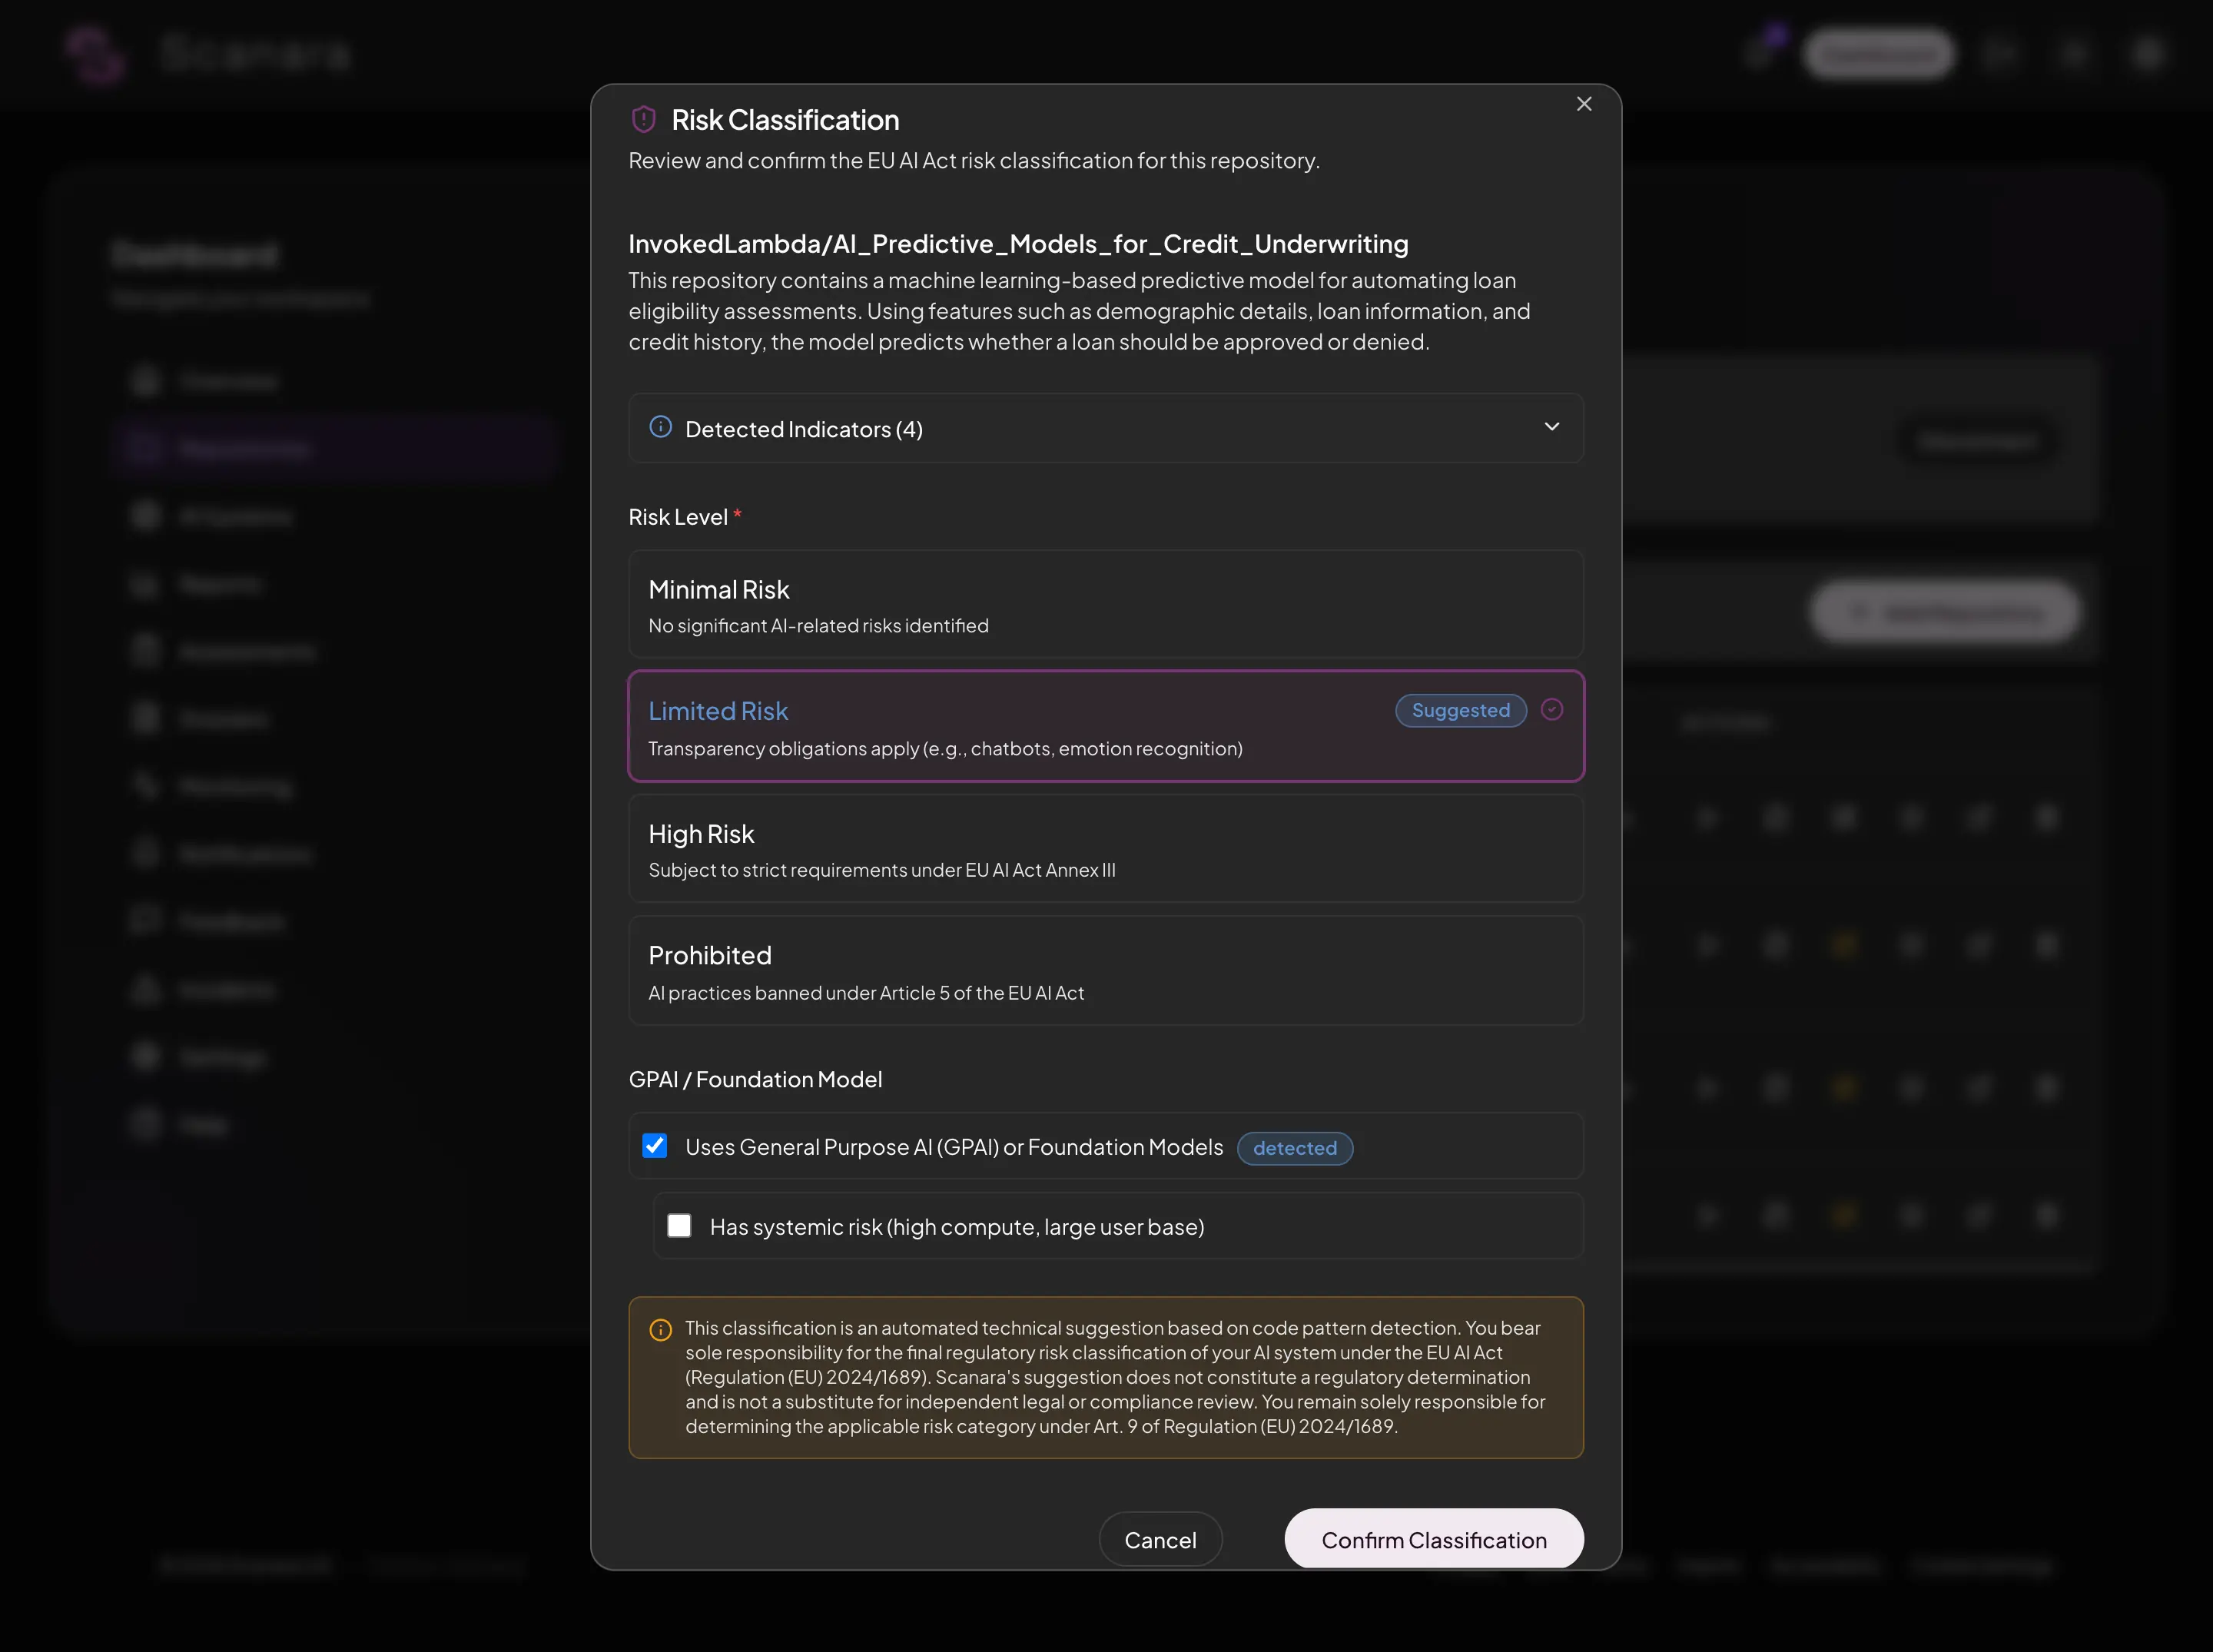
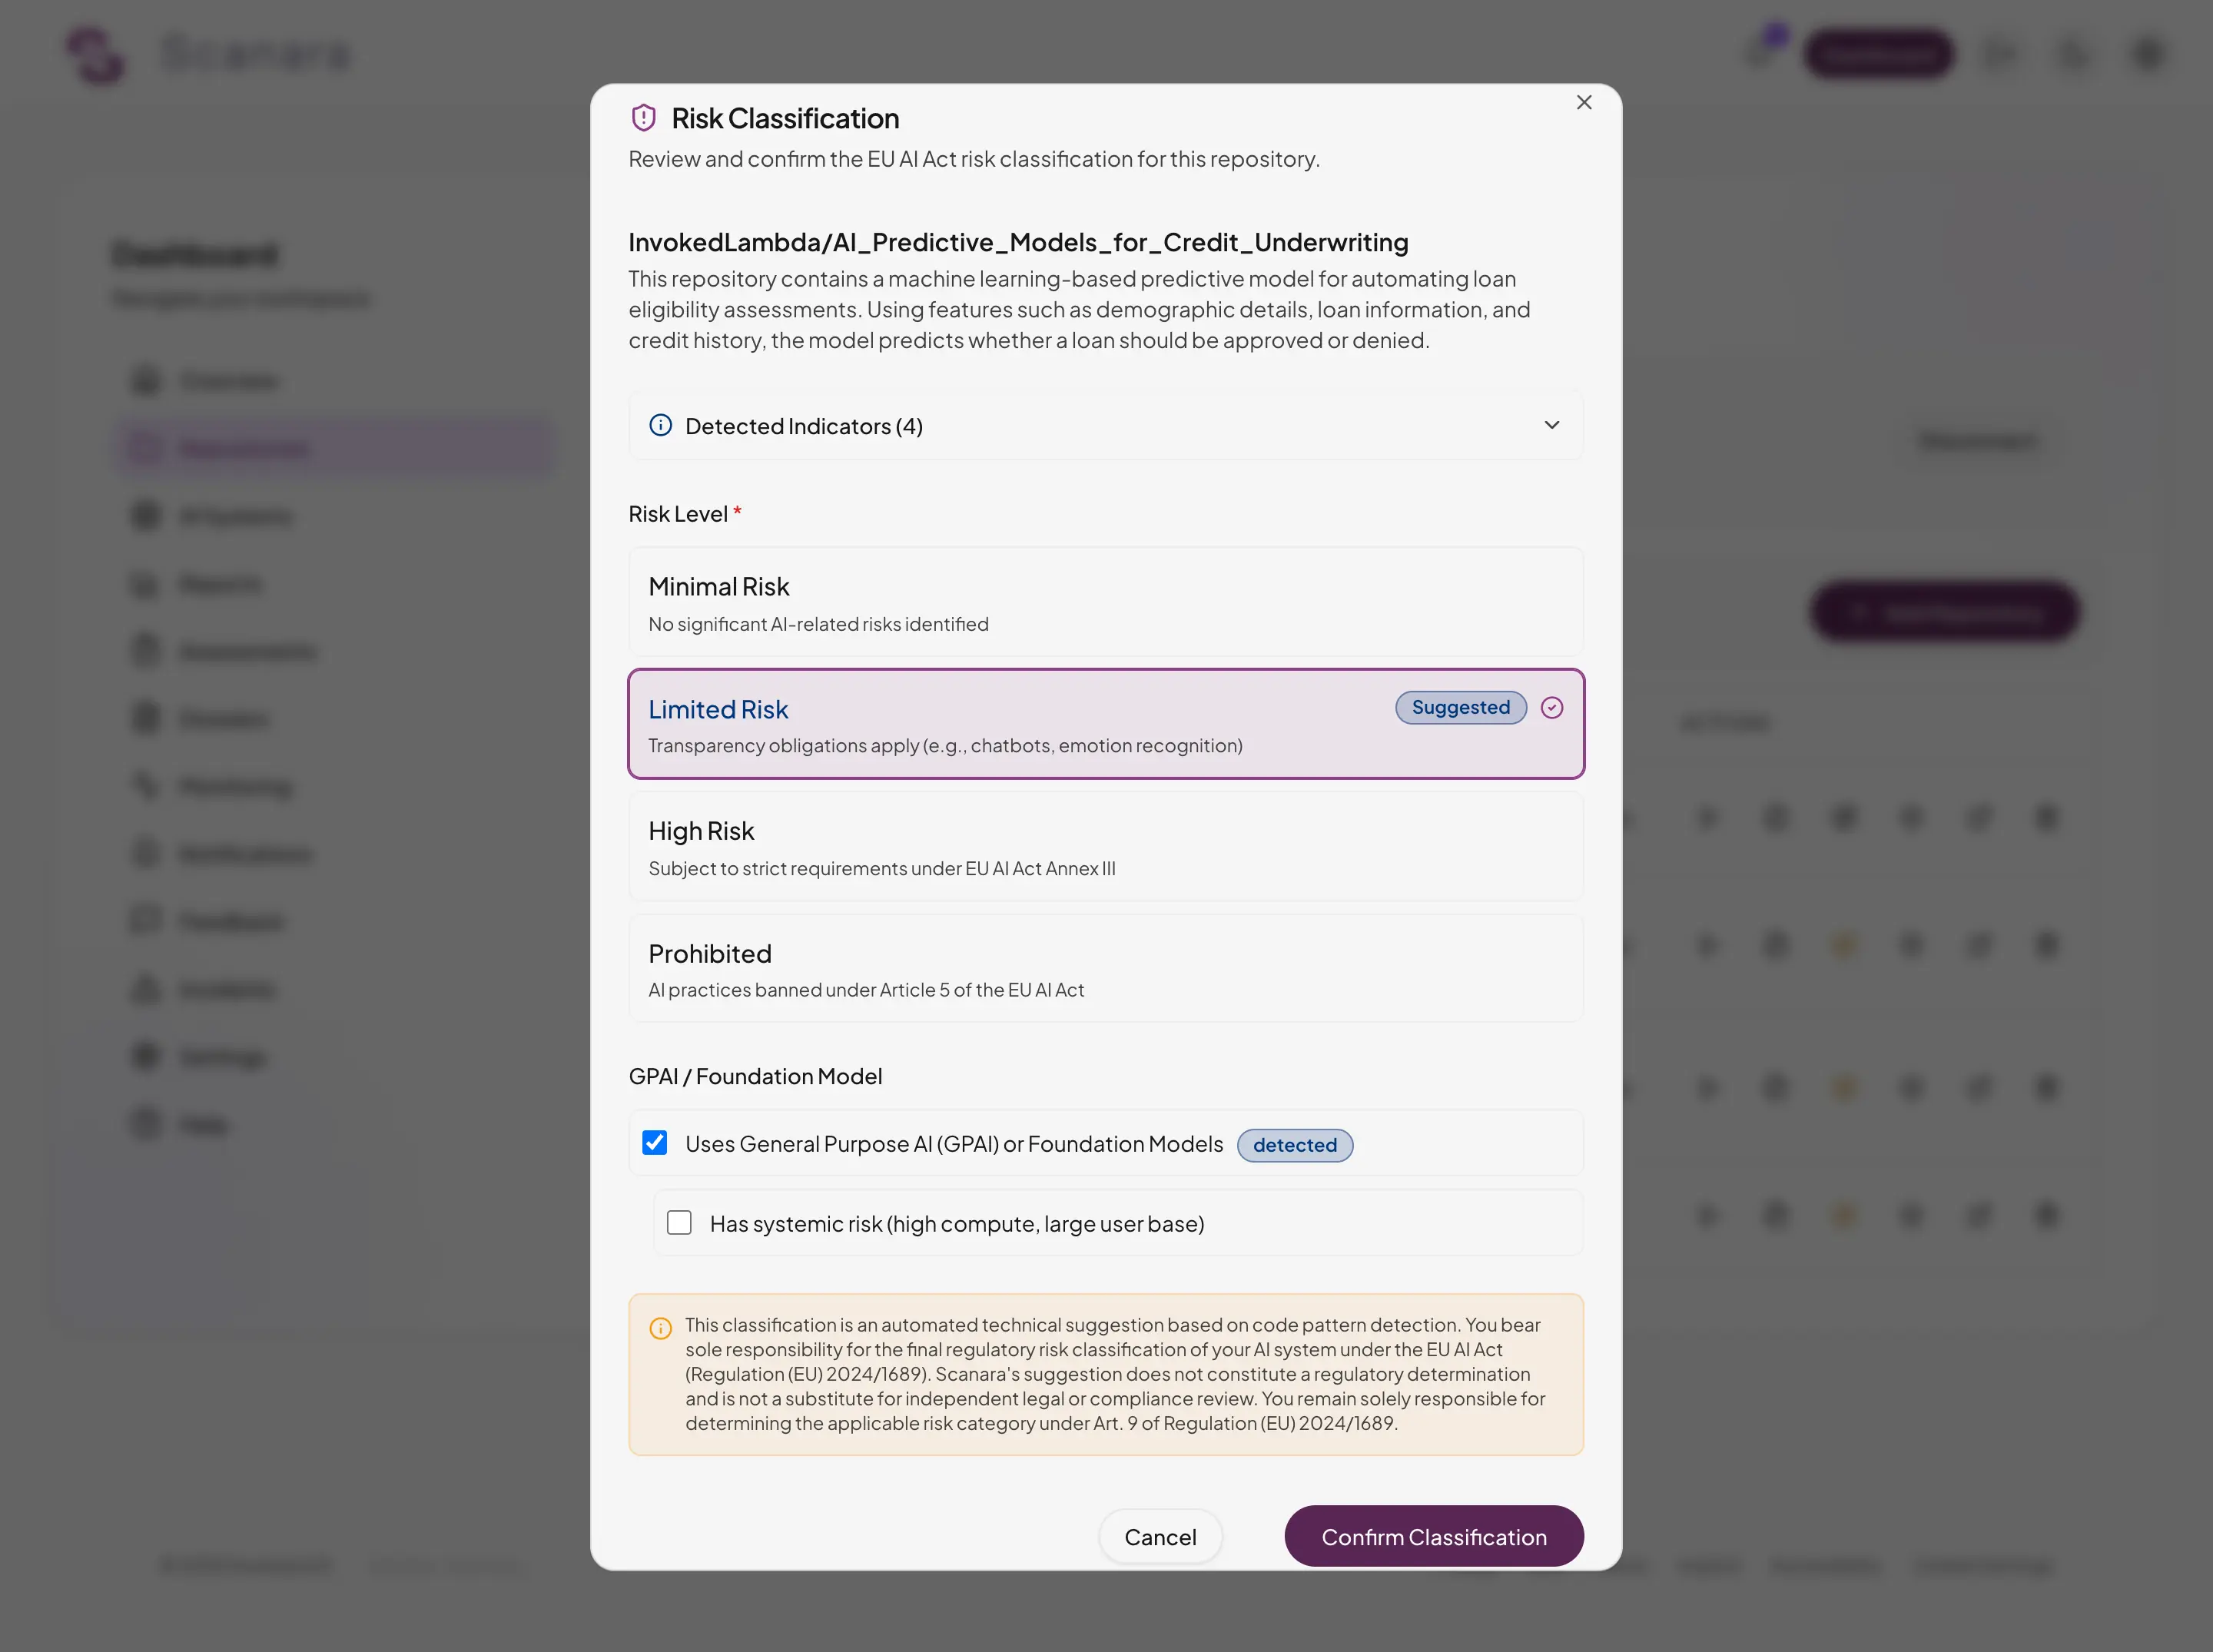
Risikoklassifizierung
Scanara schlägt für Ihr GitHub-Repository eine Risikostufe vor und zeigt die zugrunde liegenden Indikatoren. Sie bestätigen oder ändern die Klassifizierung.
Schritt 2
Verbinden
Legen Sie ein KI-System an und verknüpfen Sie seine Repositories. Scanara schlägt eine Risikoklassifizierung vor; Sie bestätigen sie.
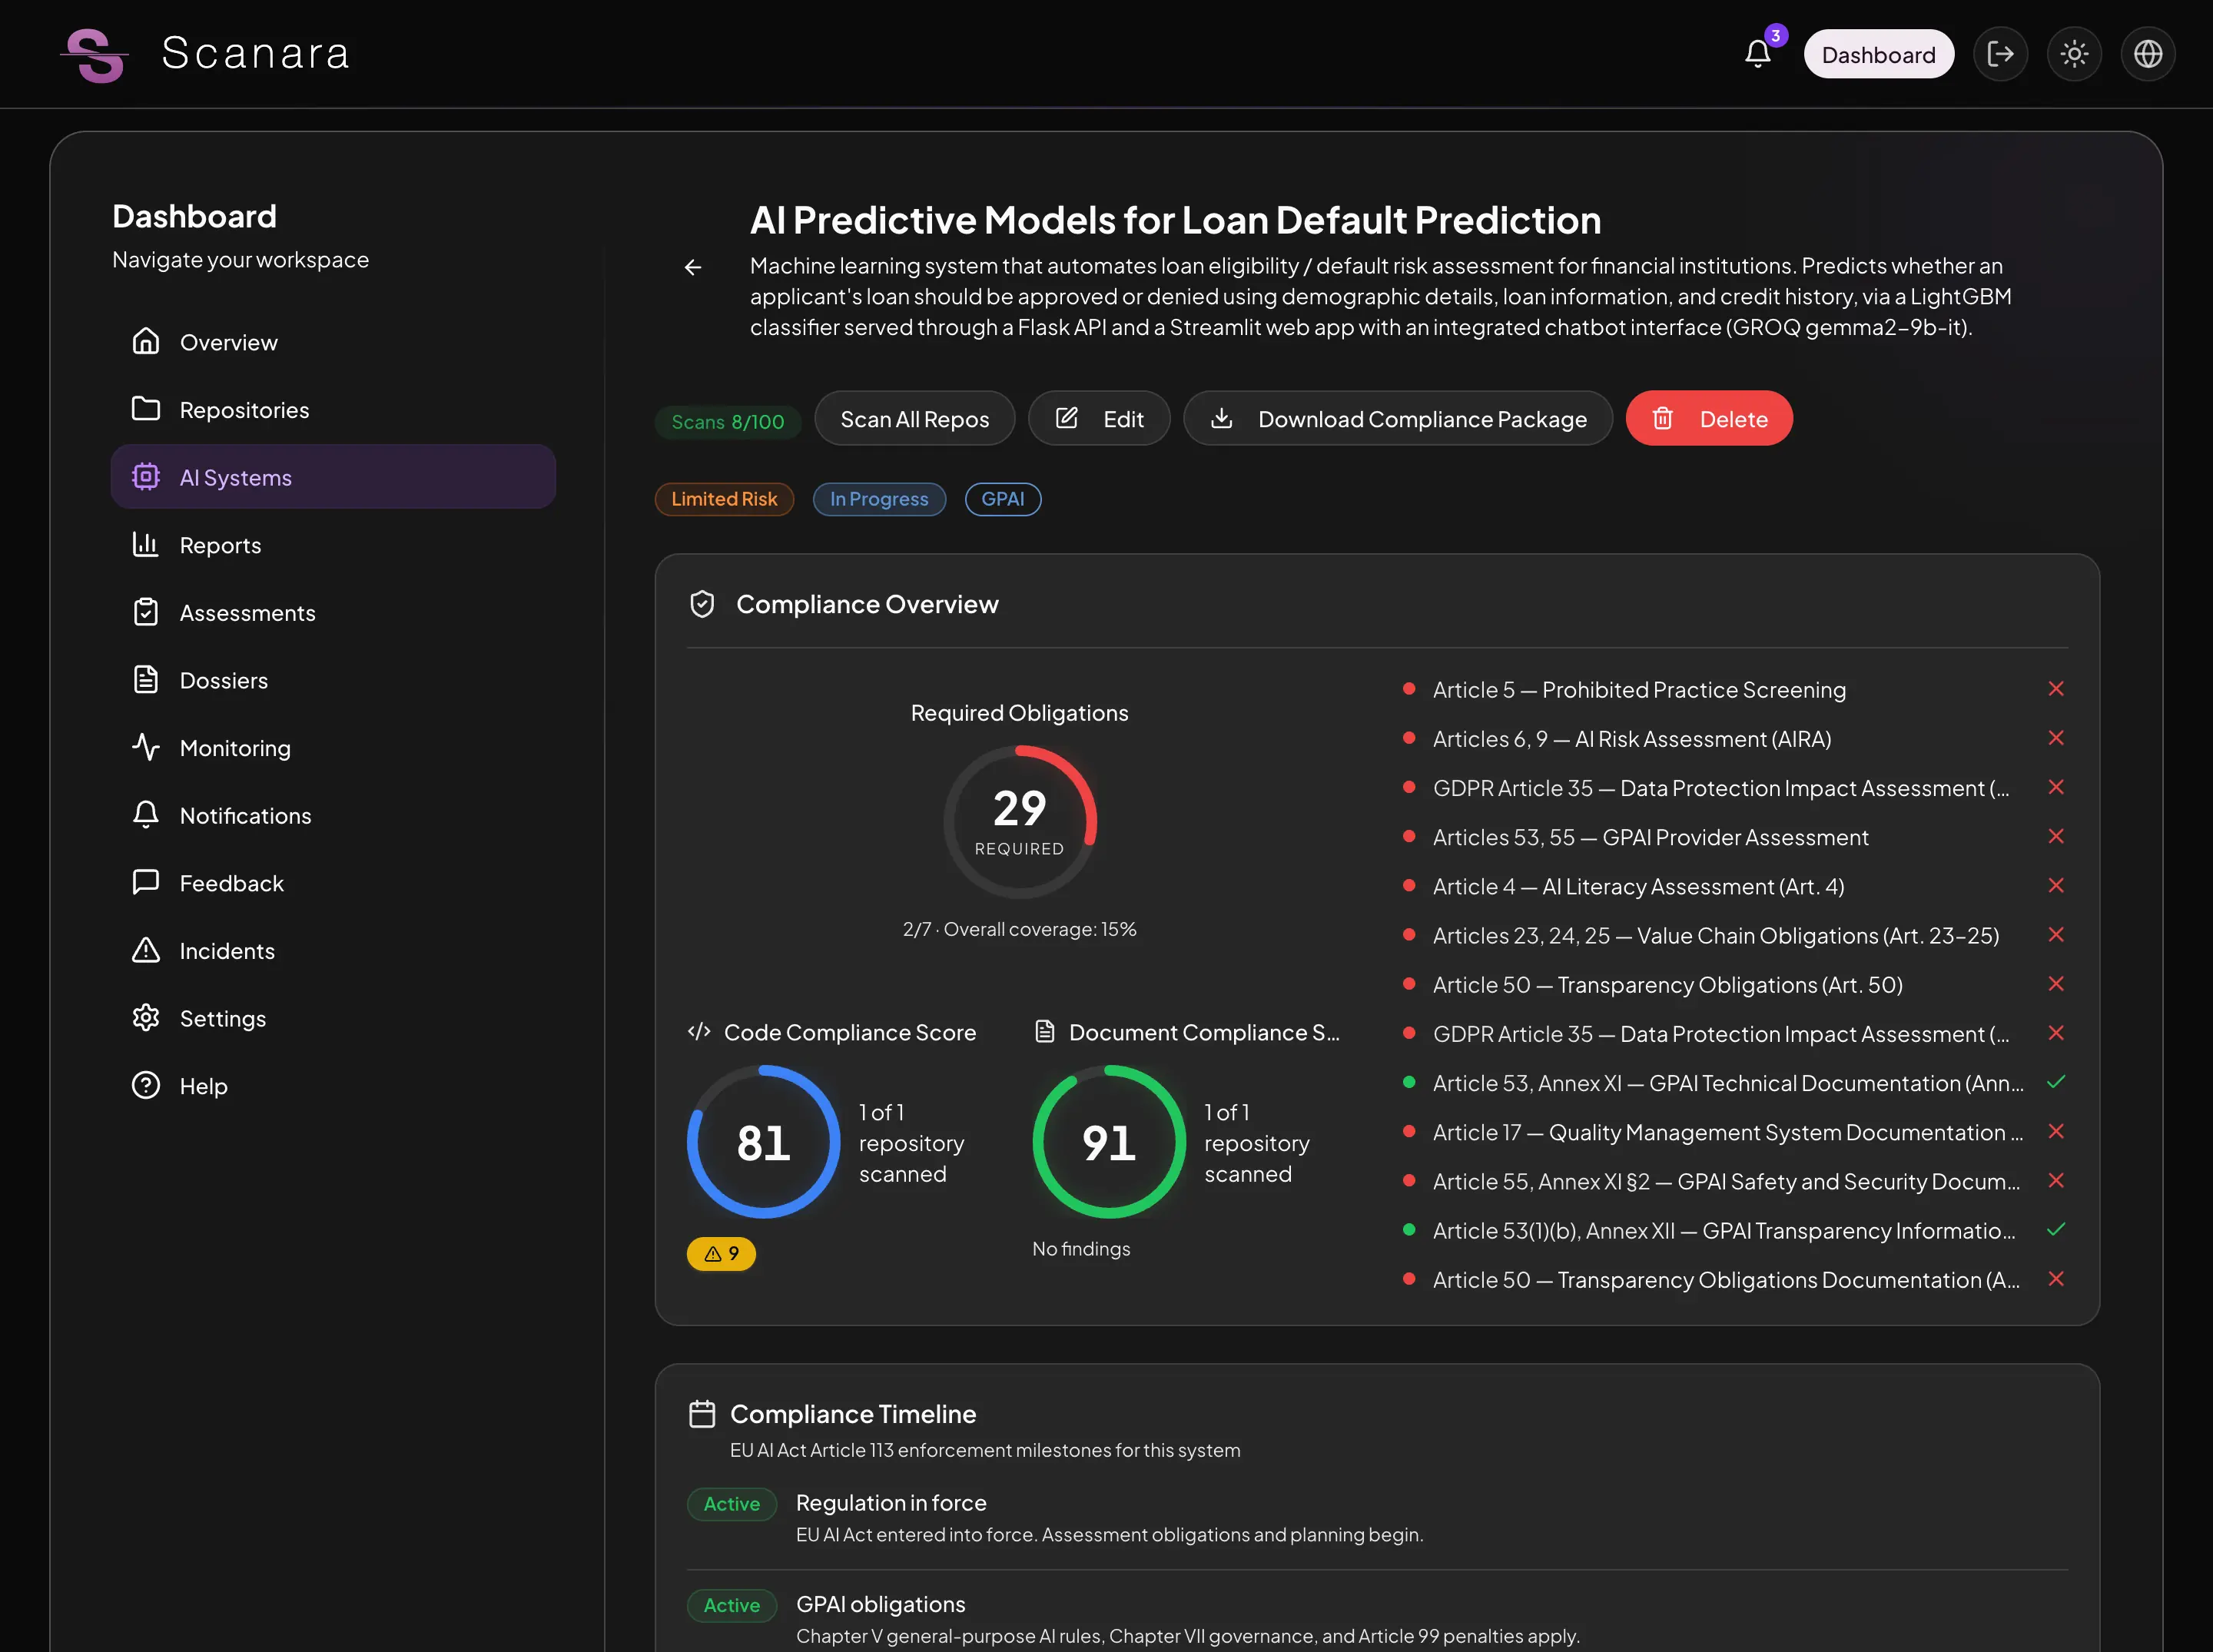
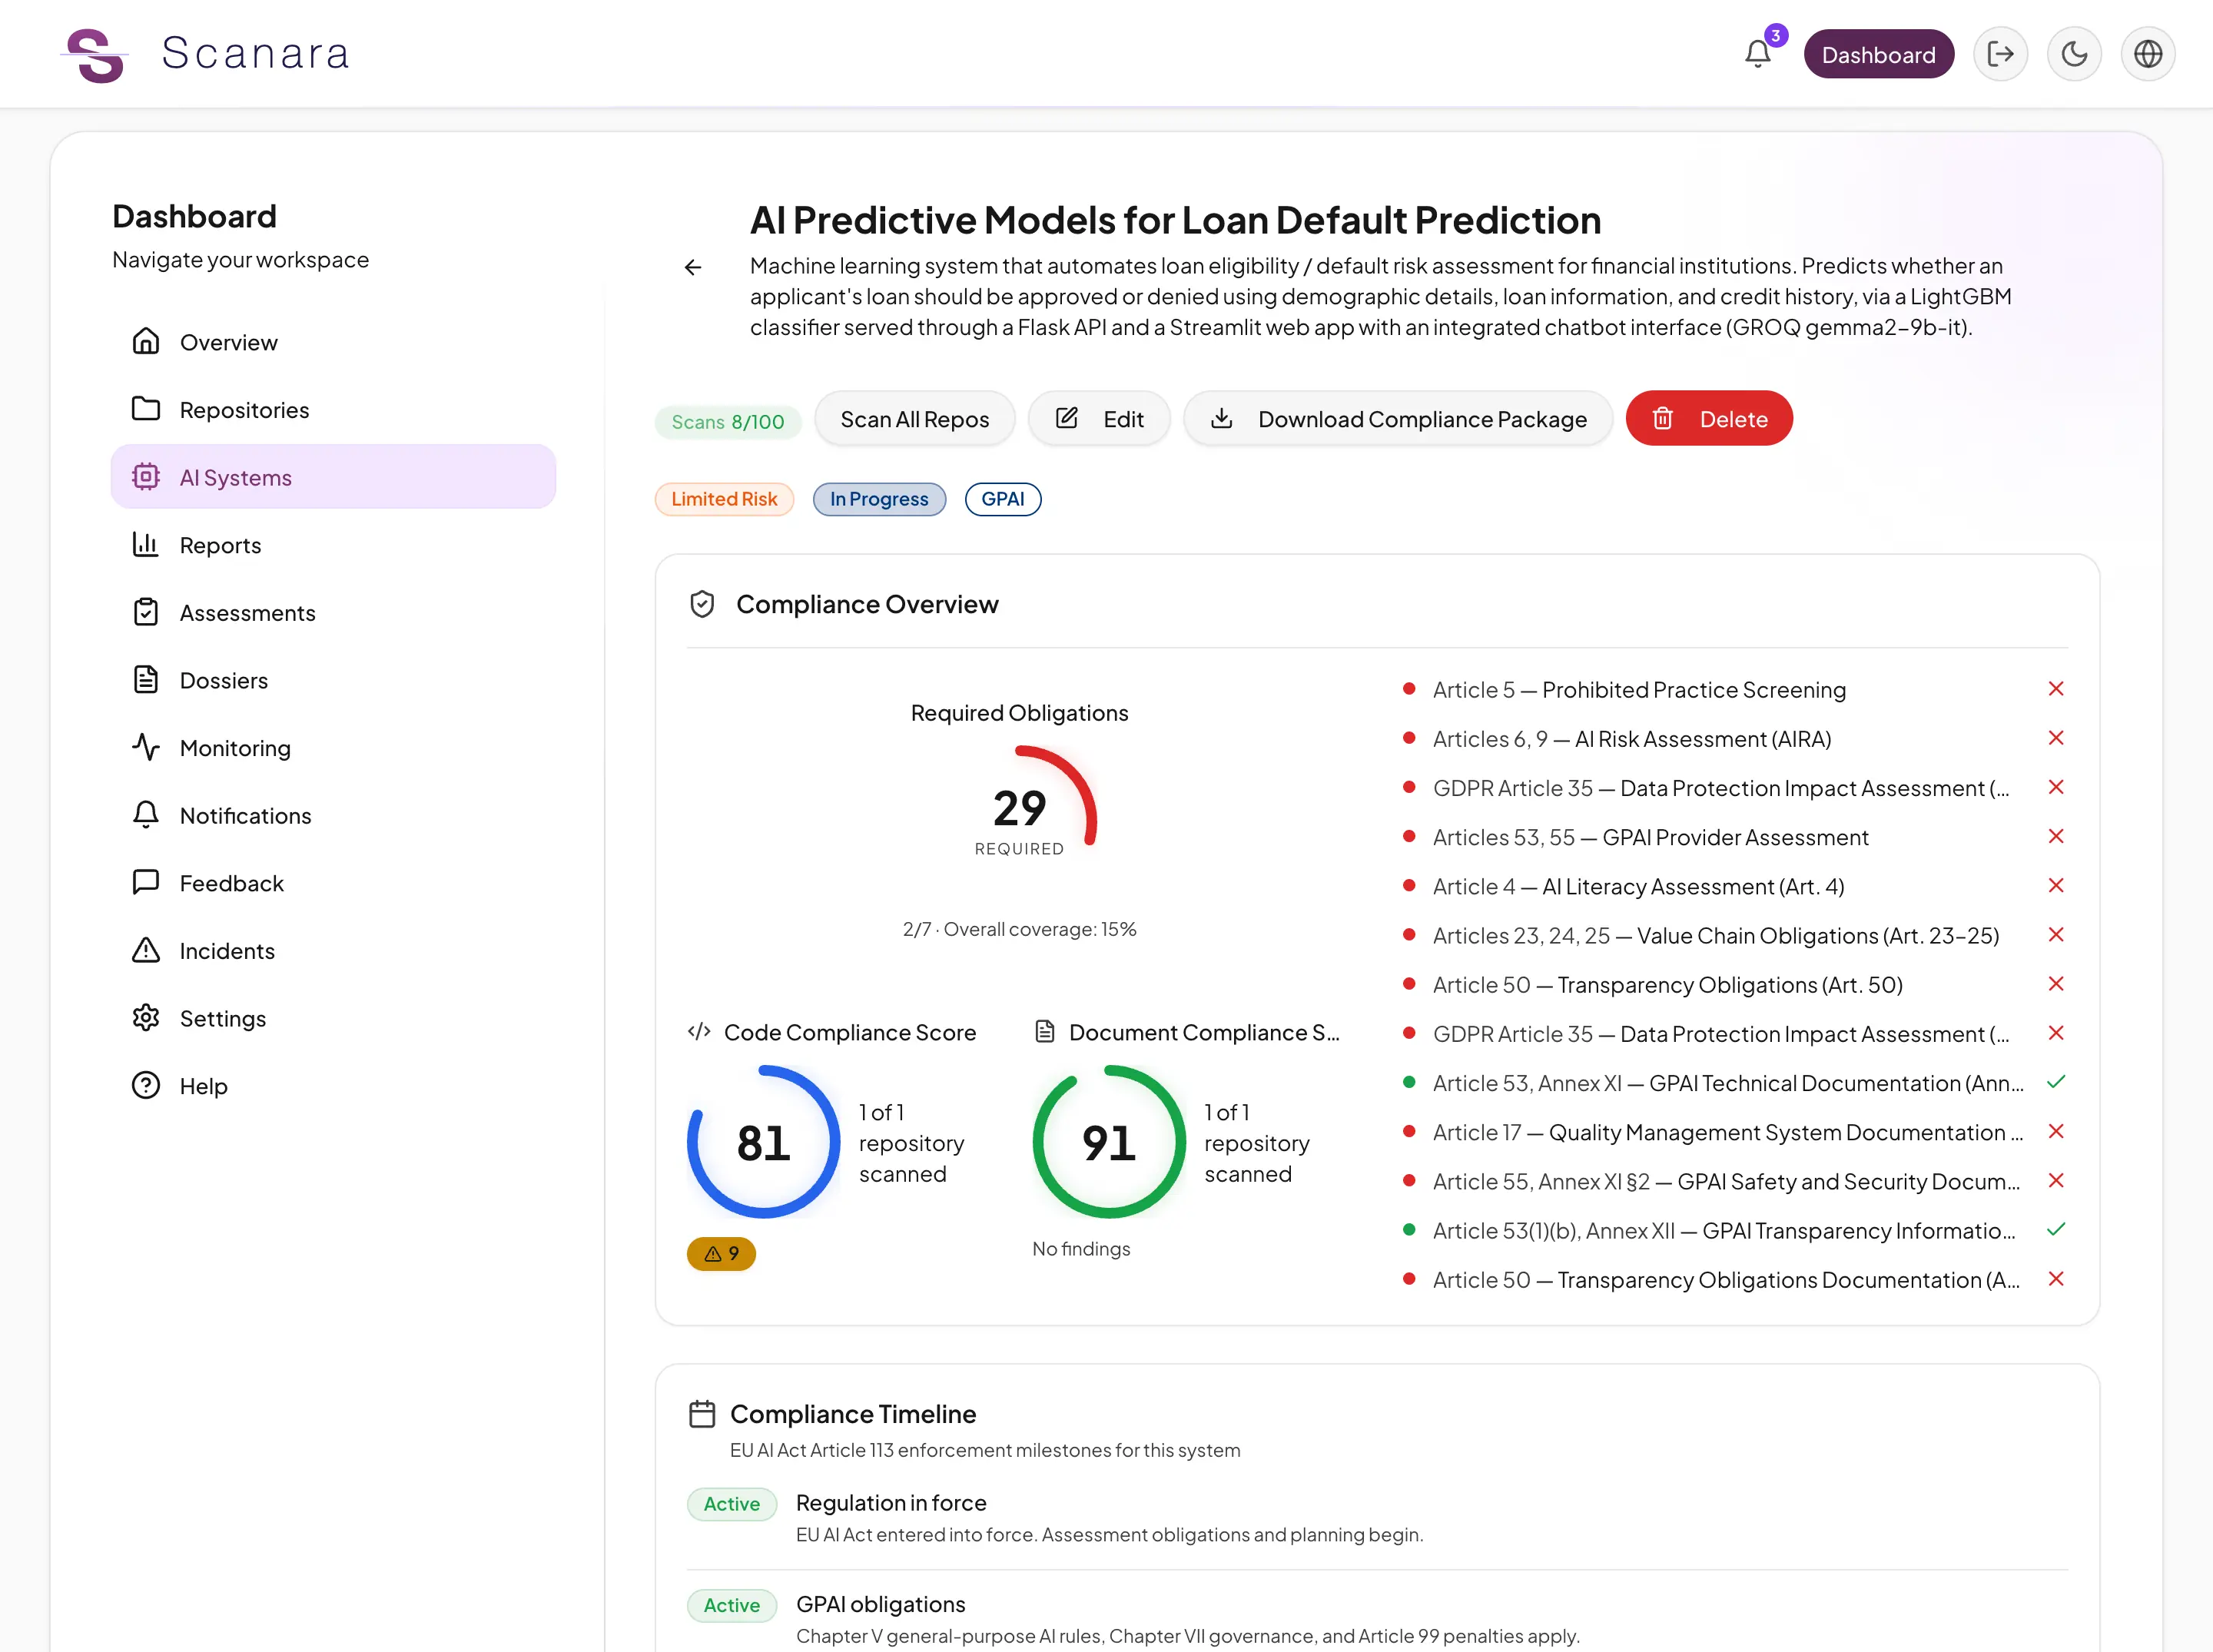
Schritt 3
Scannen
Dual-Engine-Scanning: Codeanalyse für Code in 10+ Sprachen, Richtlinien-Engine für Dokumente in 8 EU-Sprachen. Jeder Befund wird einem konkreten KI-Verordnung-Artikel zugeordnet.
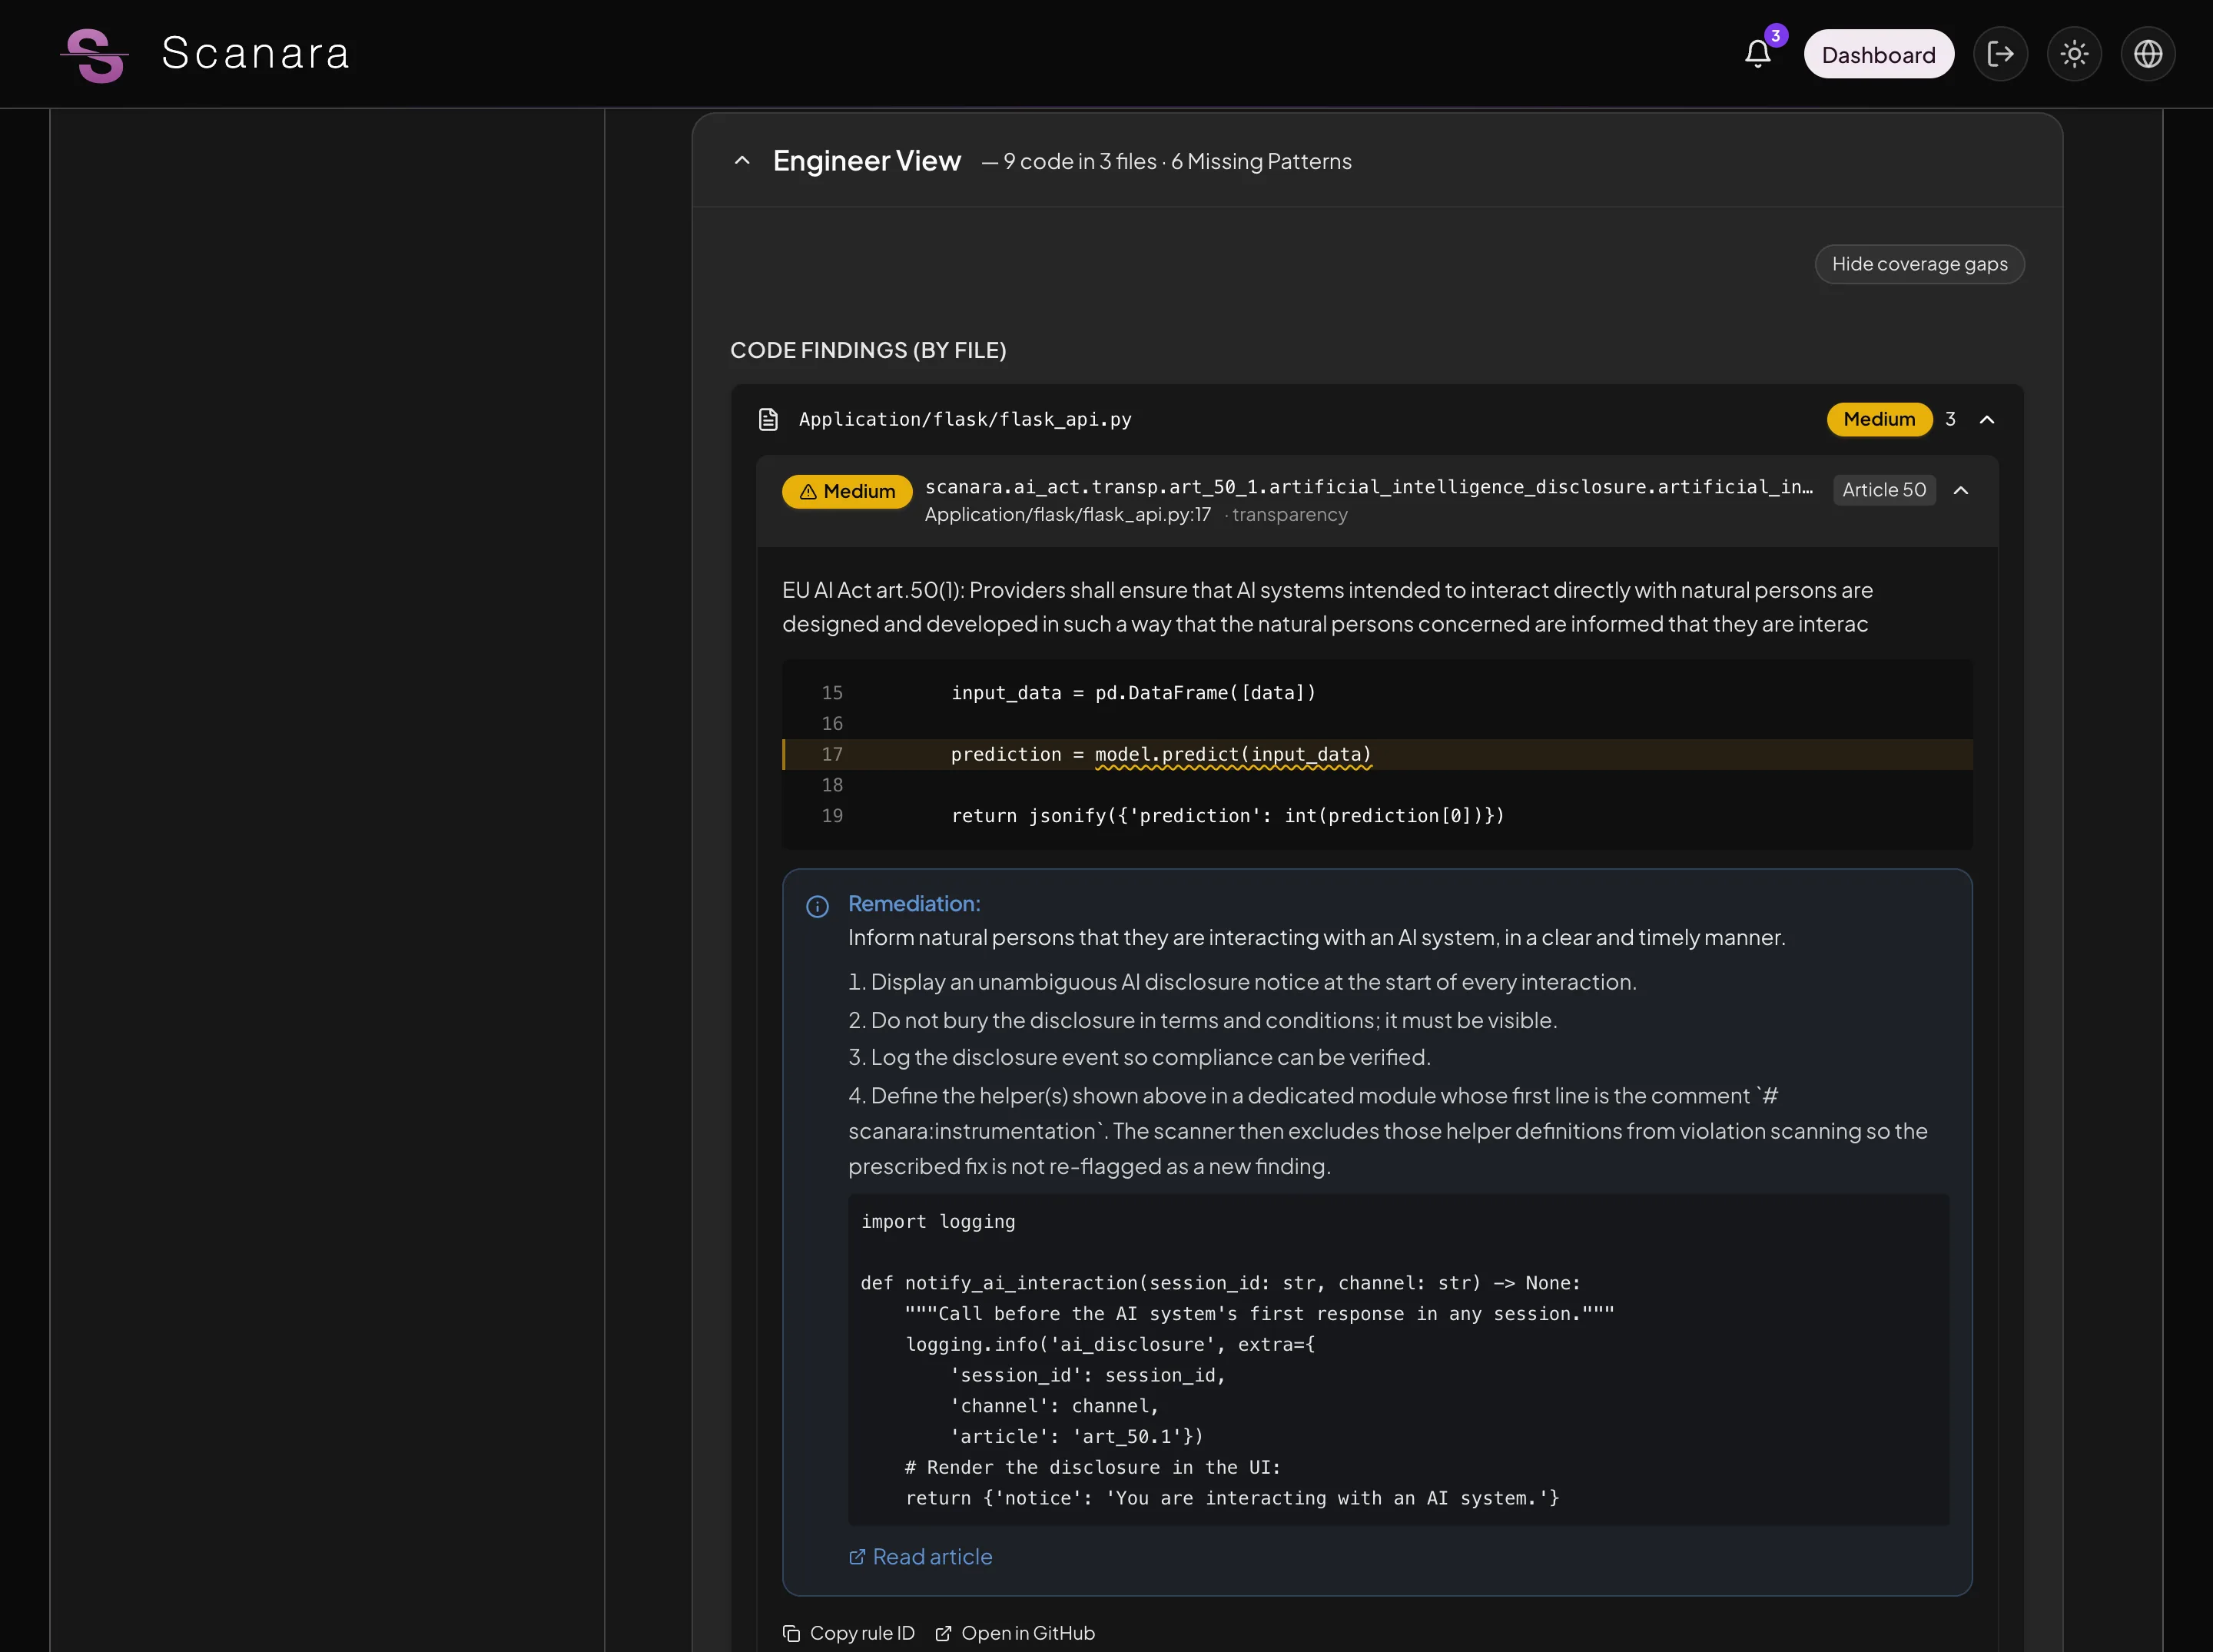
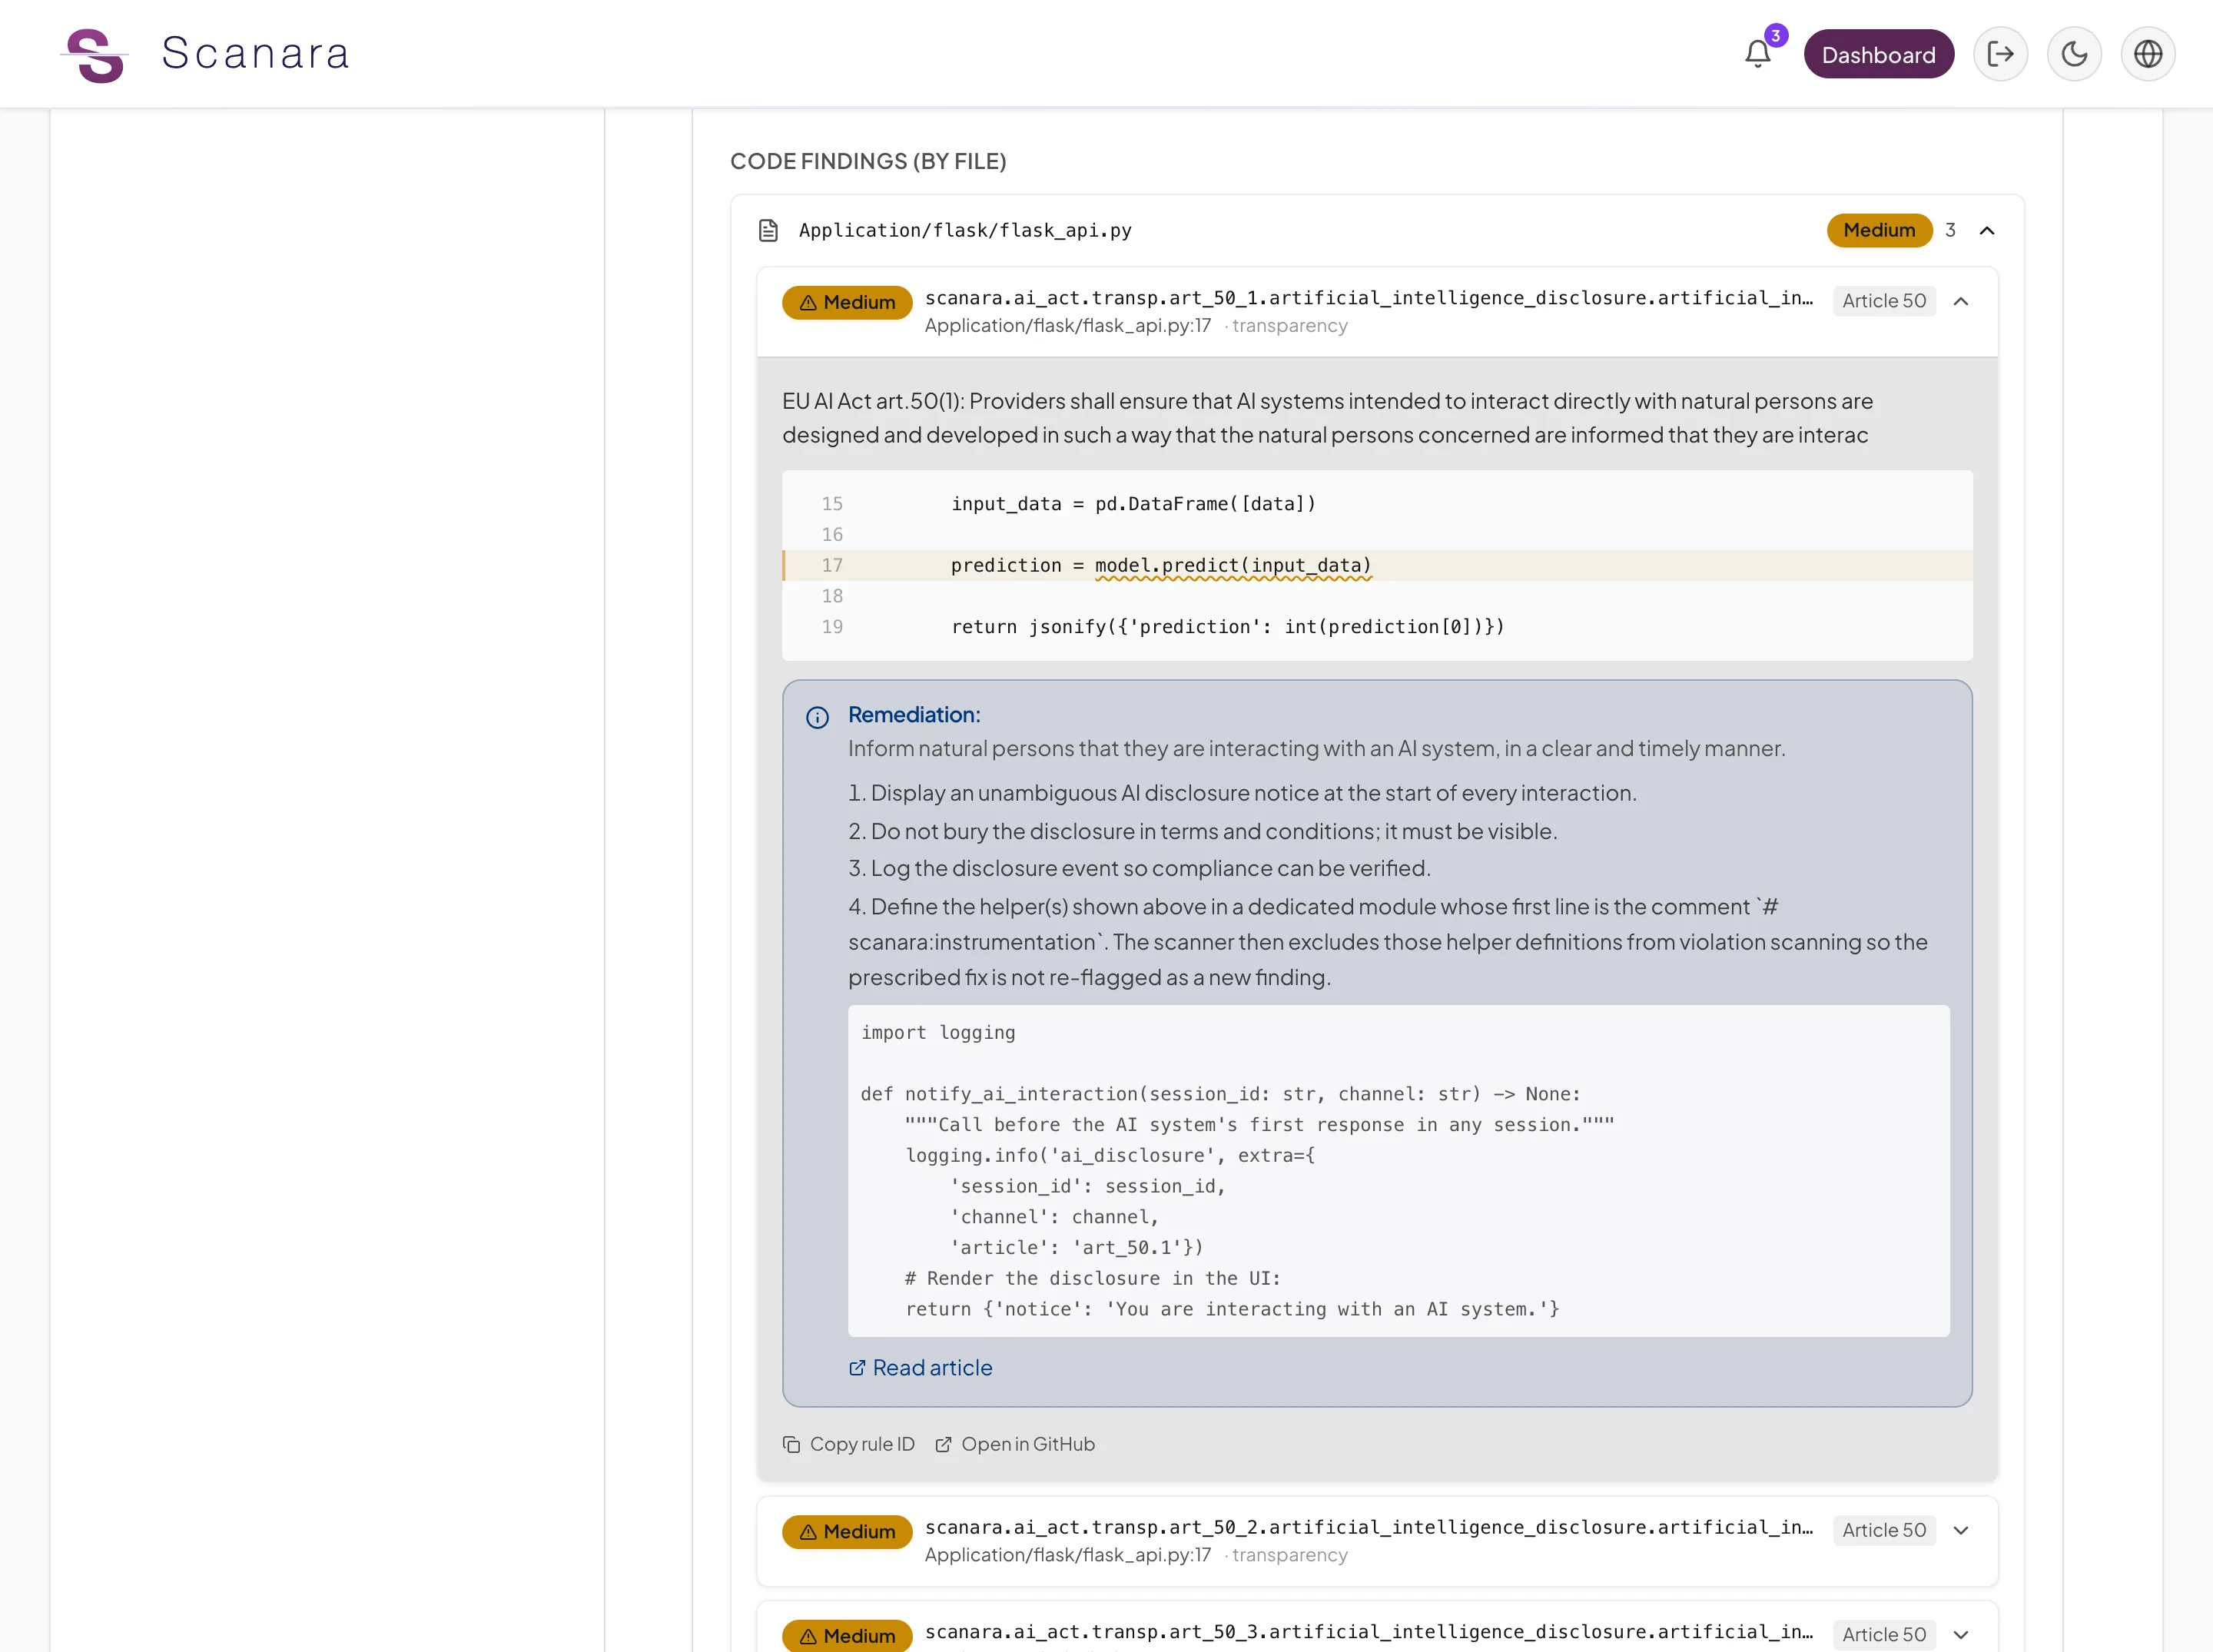
Schritt 4
Bericht
Sie erhalten Risikoklassifizierung, Compliance-Score und Entwurf des Compliance-Dossiers: Anhang IV, Anhang XI und Konformitätserklärung. Prüfen und finalisieren Sie diese mit qualifizierter Rechtsberatung.
Zeigen Sie Interessenten Ihre Compliance-Arbeit
Scanara erstellt Entwürfe der Unterlagen, die EU-Kunden anfordern können: Risikoklassifizierung, technische Dokumentation nach Anhang IV und Scan-Ergebnisse. Prüfen und finalisieren Sie diese mit Ihrem Rechtsteam, bevor Sie sie weitergeben.
Ein Compliance-Werkzeug, das Ihren tatsächlichen Code liest
Lücken im Code vor dem Release finden
Erzeugte Scan-Regeln decken Anforderungen der Verordnung ab, die Code oder Dokumente zeigen können, jeweils mit Artikelbezug. Geführte Assessments decken den Rest ab. Ein Scan-Ergebnis ist kein Compliance-Urteil.
Eine Risikoklassifizierung für jedes KI-System festhalten
Scanara führt Sie durch seine vier Risikostufen (verboten, hoch, begrenzt, minimal), einschließlich der Kategorien nach Anhang III, und dokumentiert Ihre Klassifizierung. Sie entscheiden; Scanara strukturiert und hält sie fest.
Dossier-Entwürfe aus Ihren Daten erzeugen
Entwürfe der technischen Dokumentation nach Anhang IV, von Anhang XI und der Konformitätserklärung, erstellt aus Ihren Scan-Ergebnissen und Assessment-Antworten. Export als PDF, DOCX oder Markdown.
Ihre Nachweise aktuell halten
Jeder Scan ergänzt ein einmal beschreibbares Audit-Protokoll. Die GitHub-App kann bei jedem Pull Request eine Compliance-Prüfung ausführen.
Gebaut auf dem Verordnungstext selbst — nicht auf einer Zusammenfassung
Jede Regel verankert in ihrer exakten Rechtsquelle.
- 119 + 14
- Artikel-IDs und Anhänge im konsolidierten Text (27. Juli 2026)
- 12
- Programmiersprachen, mit einer Konfidenzstufe je Sprache
- 54
- Testanwendungen, vor jedem Release erneut geprüft
Jeder Befund nennt den Artikel der KI-Verordnung, auf den er sich bezieht.
Jedes Release wird vor Auslieferung gegen Fixture-Tests, Golden Outputs und Abdeckungs-KPIs verifiziert.
Sicherheit und Datenverarbeitung
EU-Datenresidenz
Kundendaten — Quellcode, Scan-Ergebnisse, Assessments, Dossiers — in AWS eu-west-1 (Dublin, Irland) gespeichert und verarbeitet.
Scanara UG, Dachau
Deutsches Unternehmen (Scanara UG, haftungsbeschränkt) mit Sitz in Dachau.
Einmal beschreibbarer Audit-Trail
Ein einmal beschreibbares (WORM) Protokoll von Scans und Aktionen.
EU-First-Abrechnung
SEPA- & Kreditkarten-Unterstützung mit EUR-Abrechnung.
Wir behalten keine Kopie Ihres Repositorys
Dateien werden von GitHub gelesen, in einer isolierten Funktion gescannt und anschließend verworfen. Befunde enthalten nur die markierten Zeilen und ihren unmittelbaren Kontext. Scanara speichert keine vollständige Kopie Ihres Repositorys (Datenschutzerklärung §2.3).
So gehen wir mit Ihrem Code um — Datenschutzerklärung §2.3Kostenlos starten, bei Bedarf upgraden
Preise inklusive MwSt. Die Limits des kostenlosen Tarifs sind einmalige Gesamtmengen; die Limits der kostenpflichtigen Tarife werden monatlich zurückgesetzt. Scanara beginnt bei €0.
Free
Für einzelne Entwickler, die EU-KI-Verordnungs-Compliance erkunden.
- 5 Scans (gesamt)
- 1 KI-System (gesamt)
- 2 Repositories (gesamt)
- 1 Teammitglied
- 3 Bewertungen (gesamt)
- 2 Dossiers (gesamt)
- 30 Tage Scan-Verlauf
Team
Für kleine Teams, die KI-Systeme entwickeln und ihre Arbeit zur KI-Verordnung beginnen.
inkl. MwSt.
- 100 Scans/Monat
- 10 KI-Systeme
- 15 Repositories
- 7 Teammitglieder
- 20 Bewertungen/Monat
- 10 Dossiers/Monat
- Merge Gate (1 Repository)
- 90 Tage Audit-Trail
Business
Für Organisationen, die viele Repositories scannen und das Merge Gate für alle nutzen wollen.
inkl. MwSt.
- 500 Scans/Monat
- 50 KI-Systeme
- Unbegrenzte Repositories
- 50 Teammitglieder
- 70 Bewertungen/Monat
- 50 Dossiers/Monat
- Merge Gate (alle Repositories)
- 1 Jahr Audit-Trail
Enterprise
Für große Organisationen, die SSO, individuelle Rollen und vertraglich vereinbarte Limits brauchen.
- Individuelle Scans
- Individuelle KI-Systeme
- Unbegrenzte Repositories
- Individuelle Teammitglieder
- Individuelle Bewertungen
- Individuelle Dossiers
- SSO mit OIDC (SAML geplant)
- Individuelle Rollen
- Unbegrenzter Audit-Trail + Export
- Verfügbarkeitsziel 99,9 %
Für den kostenlosen Tarif ist keine Kreditkarte nötig
Finden Sie heraus, welche Artikel der KI-Verordnung für Ihren Code gelten
Starten Sie einen kostenlosen Scan und erhalten Sie einen ersten Bericht mit Befunden auf Artikelebene.