Il regolamento IA, mappato sul tuo codice
Scanara è pensato per i team che sviluppano o utilizzano sistemi di IA nell'UE. Analizza il tuo codice in 10+ linguaggi di programmazione e i tuoi documenti in 8 lingue dell'UE. Ogni rilievo indica l'articolo del Regolamento sull'IA che lo riguarda, così sai cosa correggere. Scanara prepara anche una bozza del tuo dossier di conformità, da rivedere con il tuo team legale.
- Regole generate dal testo del Regolamento
- 66 articoli su 113 con regole automatiche (24 ago 2026)
- Ogni rilievo cita il suo articolo del Regolamento sull'IA
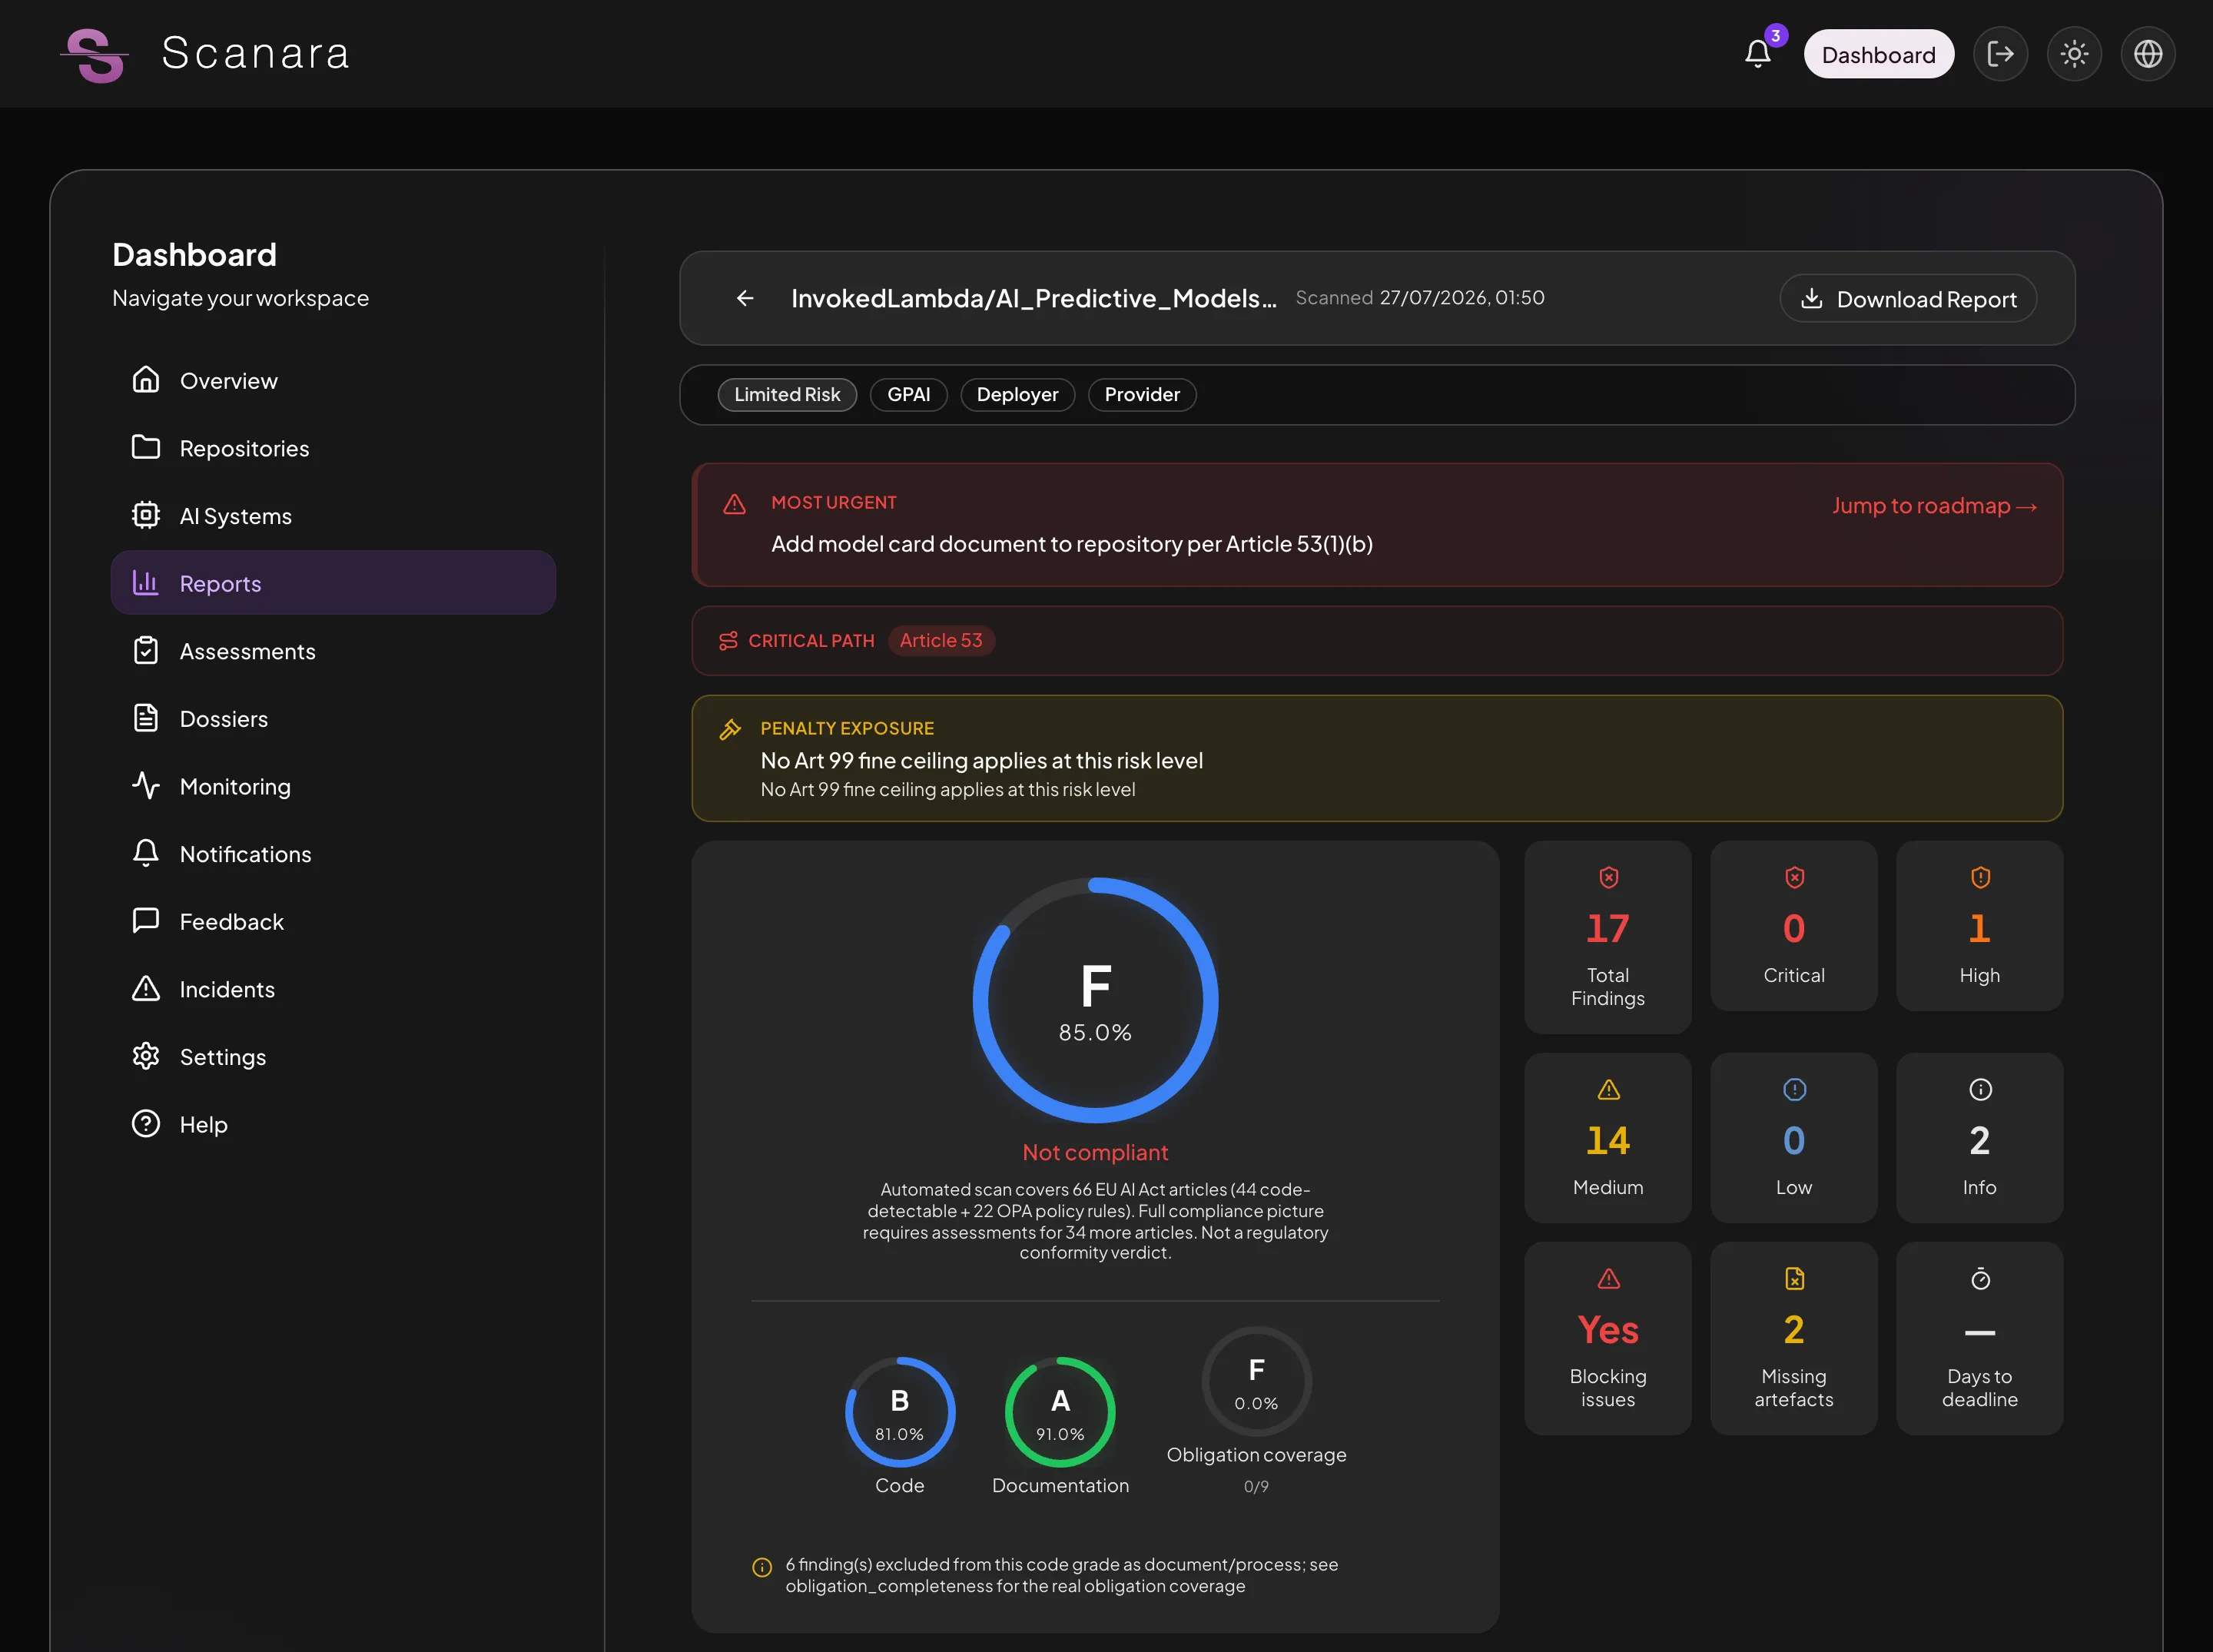
Scansione di esempio: modello open source di previsione dell'insolvenza creditizia (rischio limitato, obblighi GPAI)
Il Regolamento sull'IA si applica per fasi.
Gli obblighi per i modelli di IA per finalità generali si applicano già. Quelli ad alto rischio seguono alle date indicate sotto.
Già in vigore
Obblighi GPAIScopri di più, Obblighi GPAI- Sistemi ad alto rischio dell'allegato IIIScopri di più, Sistemi ad alto rischio dell'allegato III
- Sistemi ad alto rischio dell'allegato IScopri di più, Sistemi ad alto rischio dell'allegato I
Sanzioni per pratiche vietate fino a 35.000.000 € o al 7 % del fatturato mondiale annuo totale, se superiore (articolo 99, paragrafo 3).
Dalla scansione del repository alla bozza del dossier di conformità Tre input, un unico quadro di conformità.
Scansione statica del codice
Le regole di scansione rilevano i pattern rilevanti per il regolamento IA direttamente nei tuoi repository — in 10+ linguaggi di programmazione, collegati ad articoli specifici.
Verifica documentale con policy engine
Un motore di policy verifica che la tua documentazione tecnica, in 8 lingue dell'UE, contenga ciò che il Regolamento richiede per il tuo livello di rischio.
Valutazioni strutturate
Questionari guidati coprono ciò che il codice non può mostrare: valutazione del rischio IA (AIRA), FRIA, DPIA, obblighi dei fornitori GPAI, obblighi dei deployer e screening delle pratiche vietate.
Il risultato: bozze di documenti di conformità
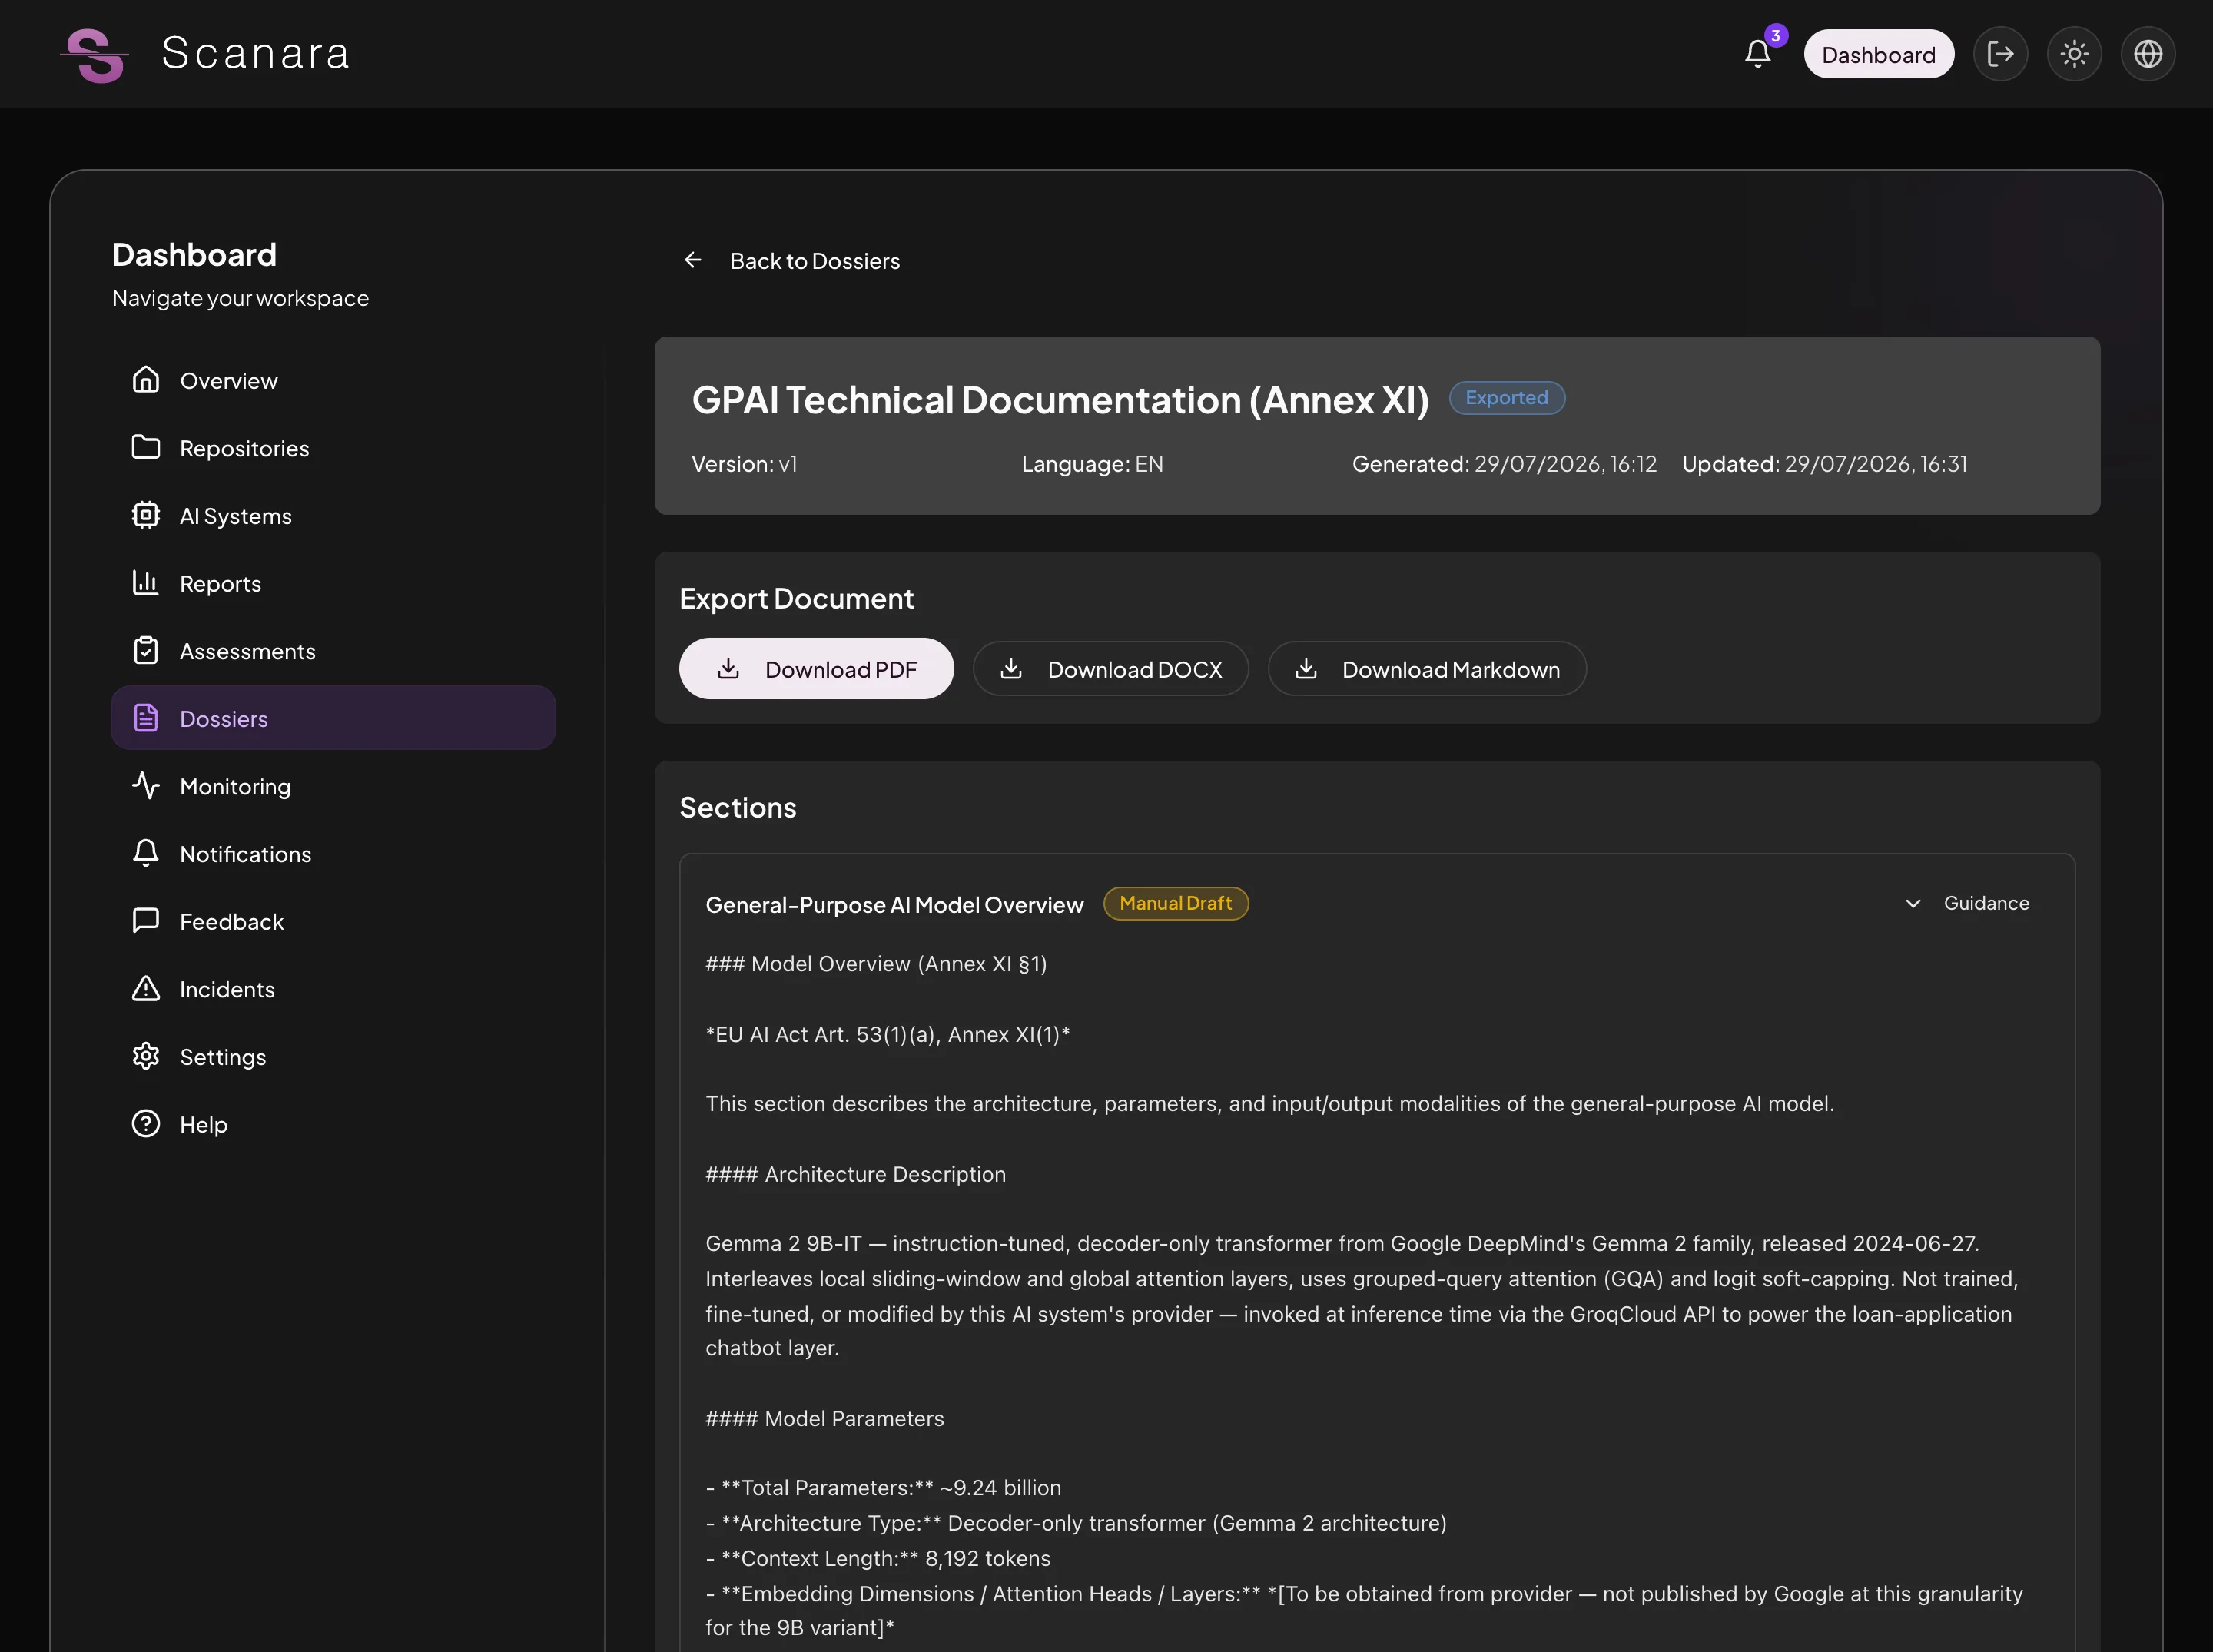
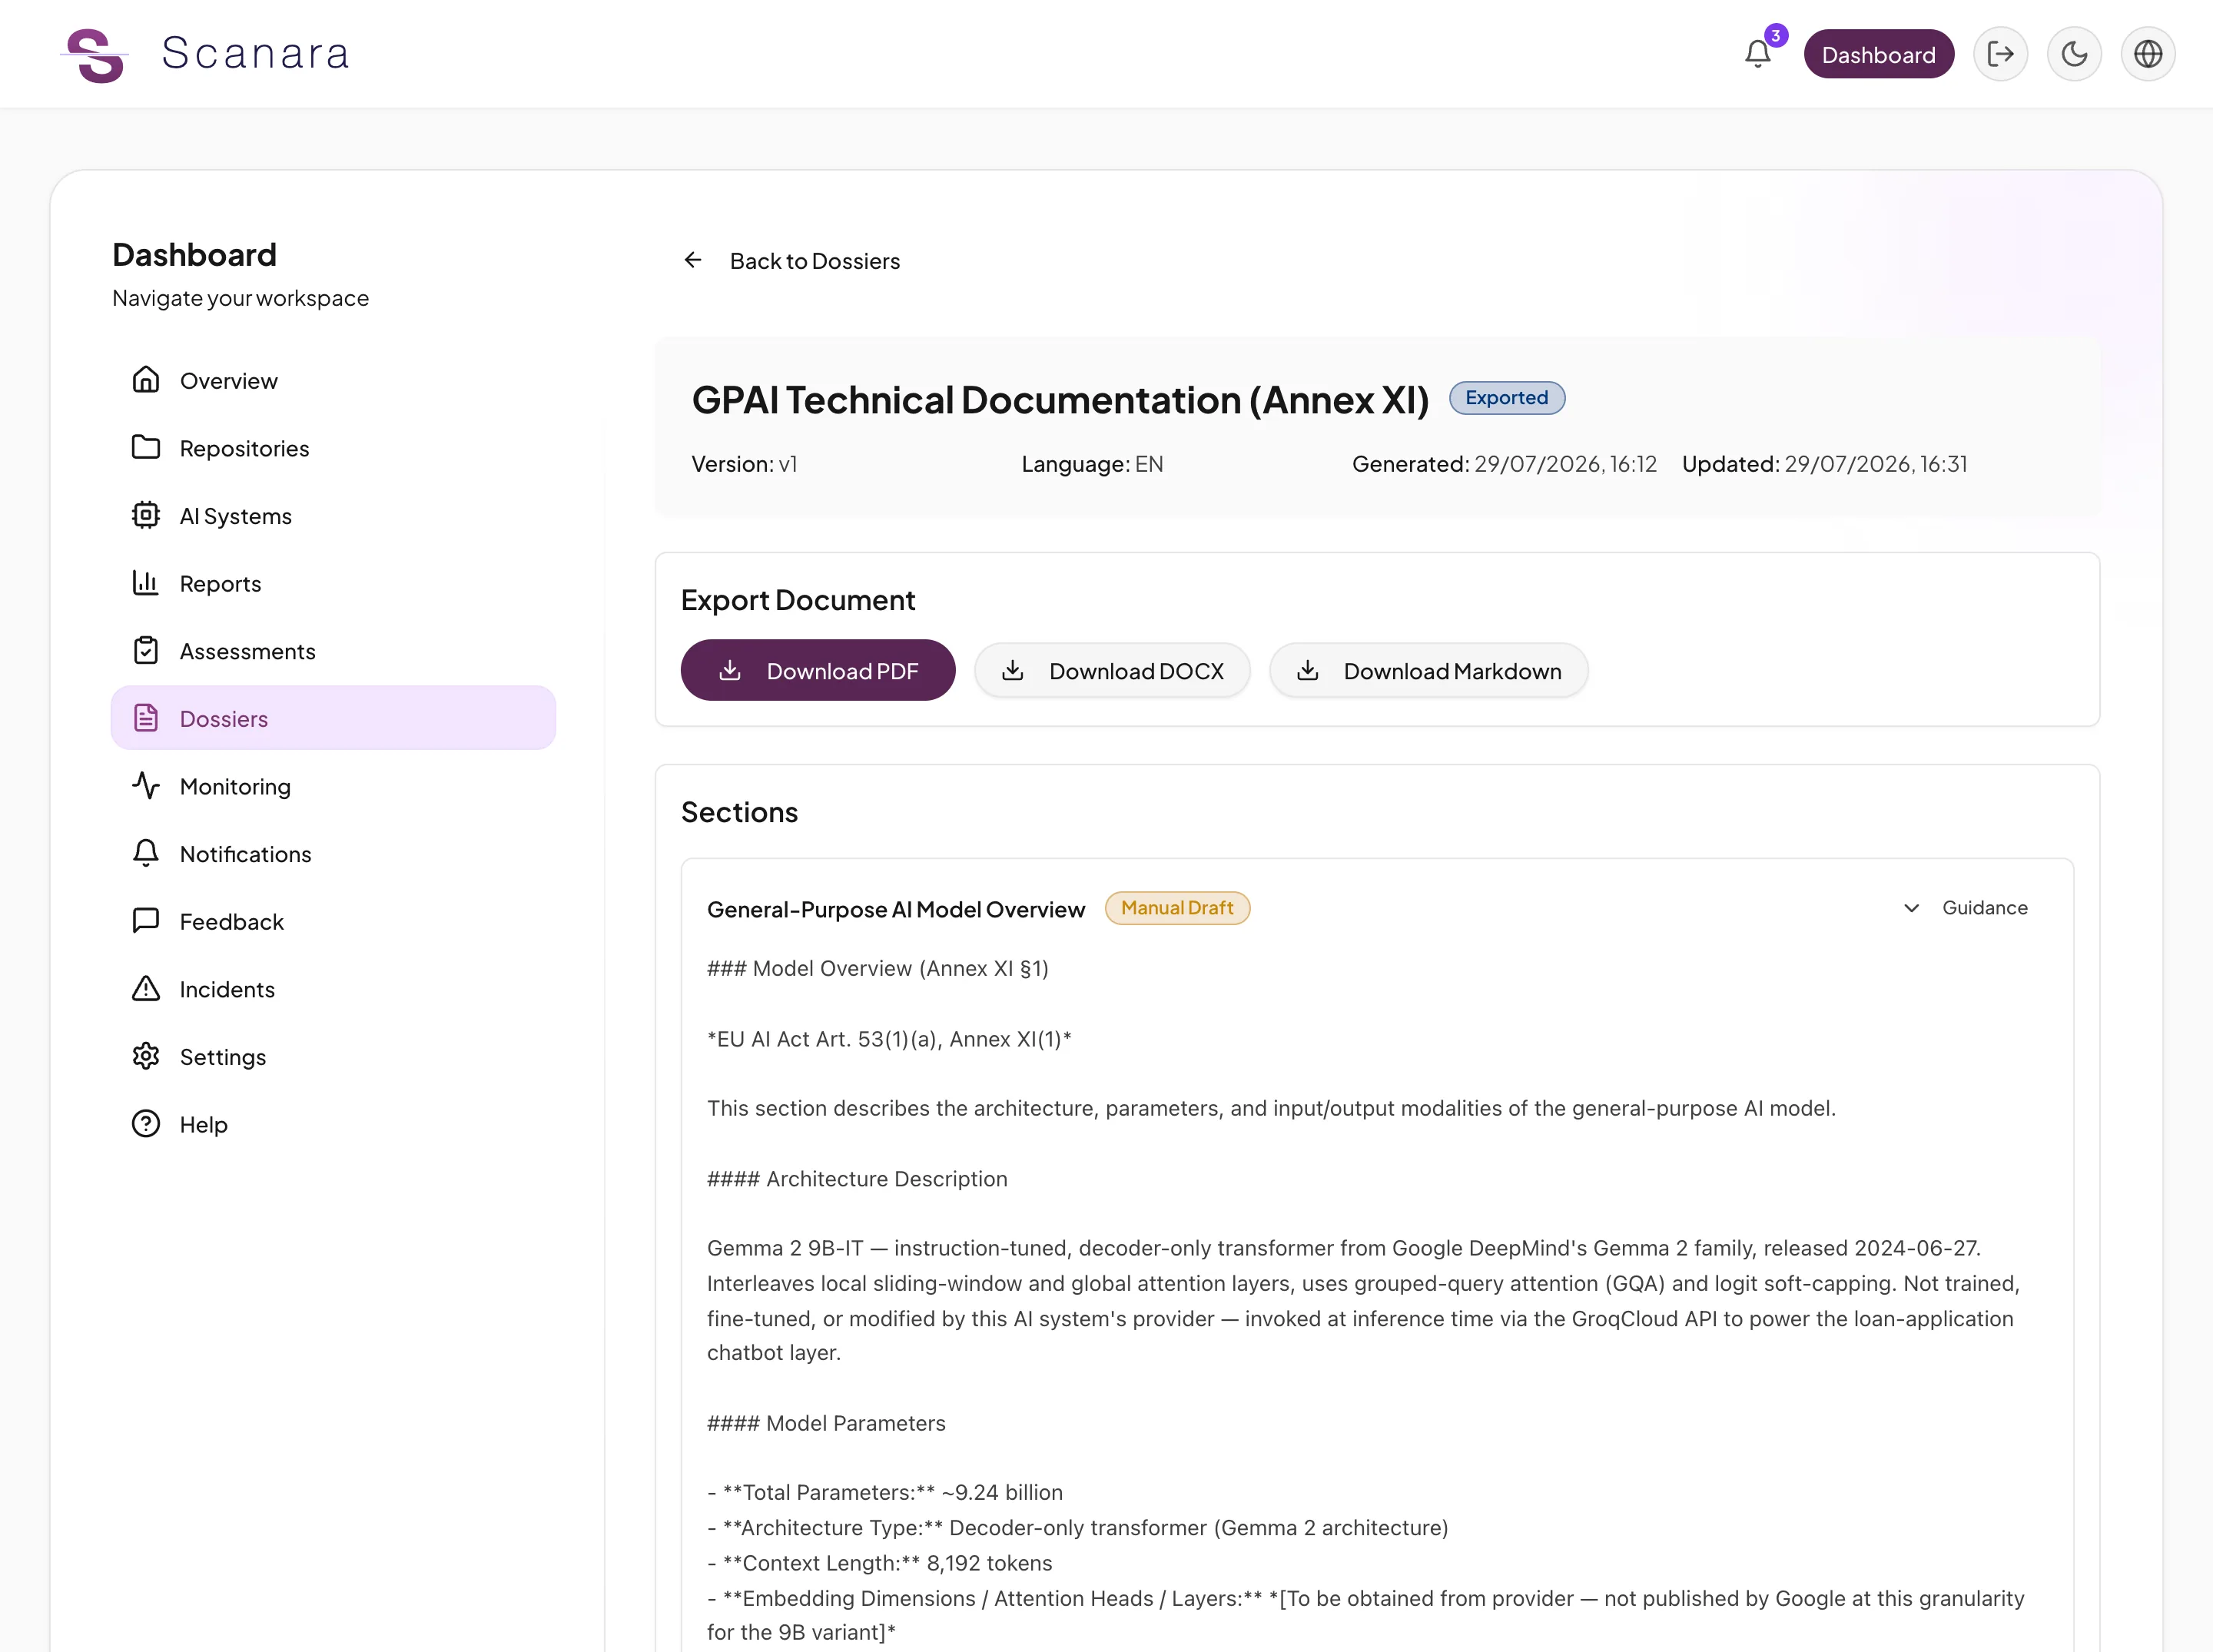
Scanara registra una classificazione del rischio per ogni sistema di IA e prepara il dossier: documentazione tecnica dell'allegato IV, documentazione dell'allegato XI per i modelli di IA per finalità generali e dichiarazione UE di conformità dell'allegato V. I dati del registro e le risposte delle valutazioni precompilano i modelli; il resto lo scrivi tu. Esporta in PDF, DOCX o Markdown.
Scanara supporta il tuo lavoro di conformità. Non sostituisce la consulenza legale né la valutazione di conformità di un organismo notificato.
Dal repository alla bozza del dossier in quattro passaggi
Passaggio 1
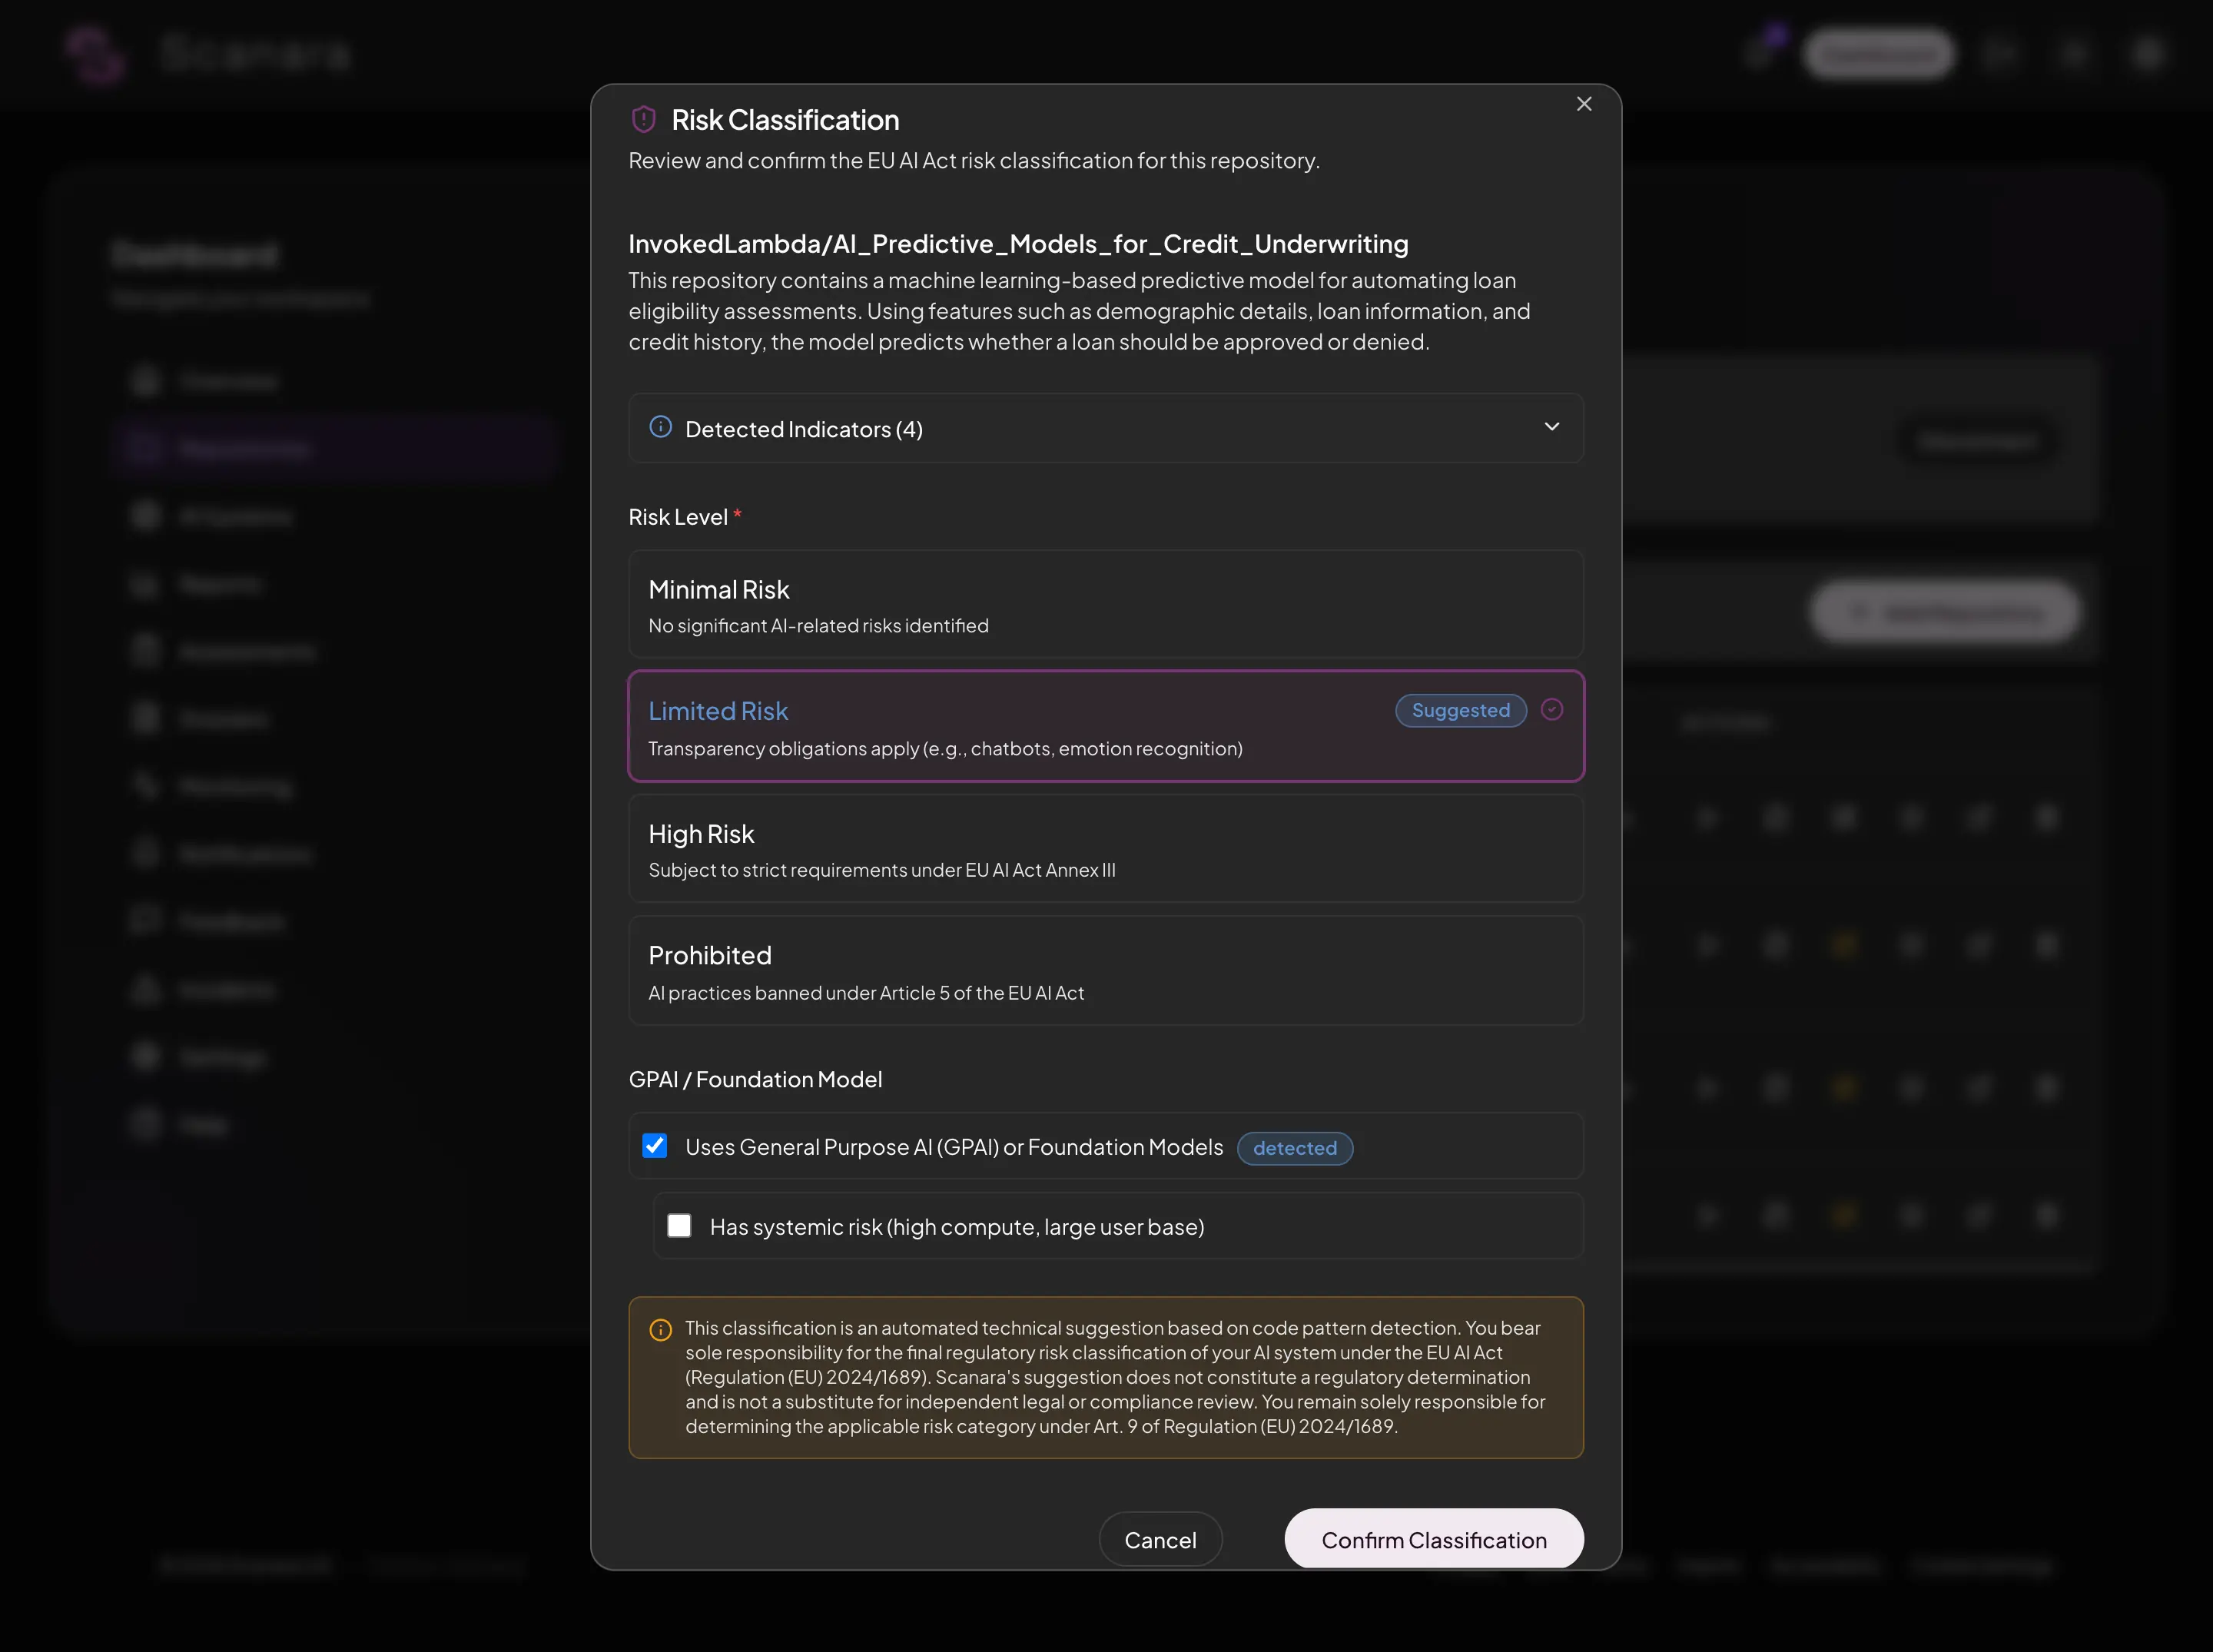
Classificazione del rischio
Scanara suggerisce un livello di rischio per il tuo repository GitHub e mostra gli indicatori su cui si basa. Sei tu a confermare o modificare la classificazione.
Passaggio 2
Connetti
Crea un sistema di IA e collega i suoi repository. Scanara suggerisce una classificazione del rischio; tu la confermi.
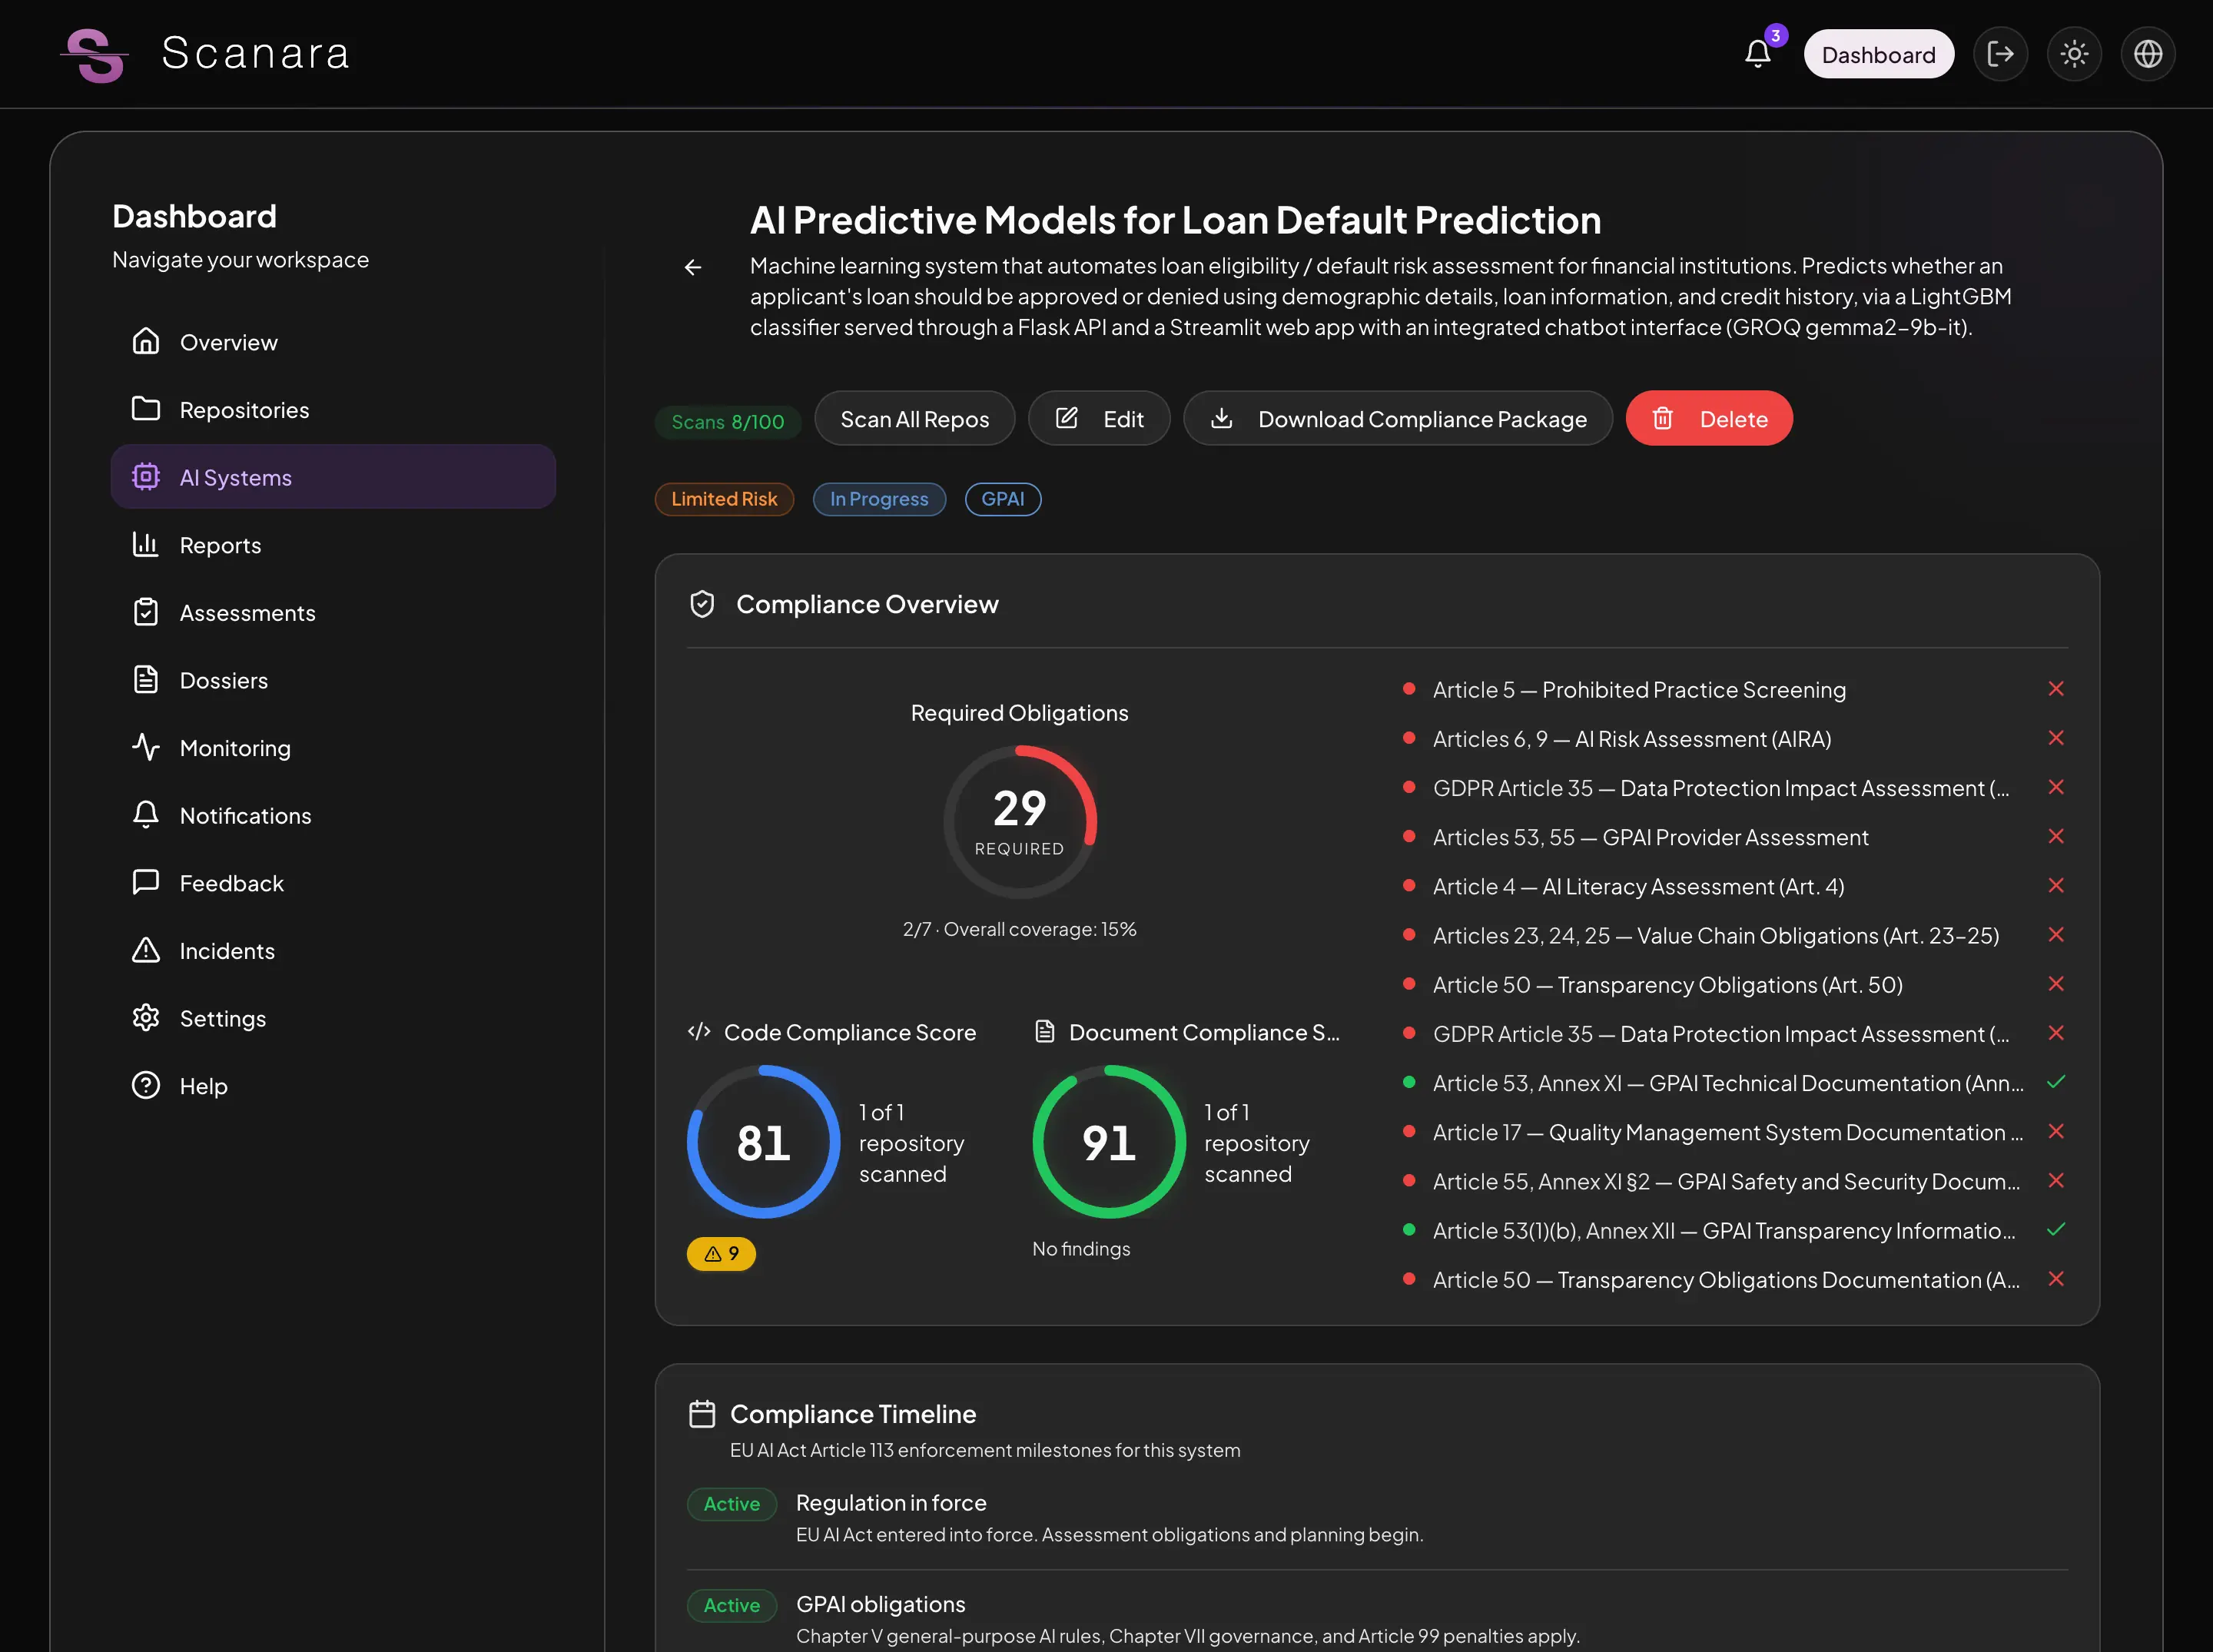
Passaggio 3
Scansiona
Scansione a doppio motore: analisi del codice in oltre 10 linguaggi, motore di policy per i documenti in 8 lingue europee. Ogni risultato è collegato a un articolo specifico del Regolamento sull'IA.
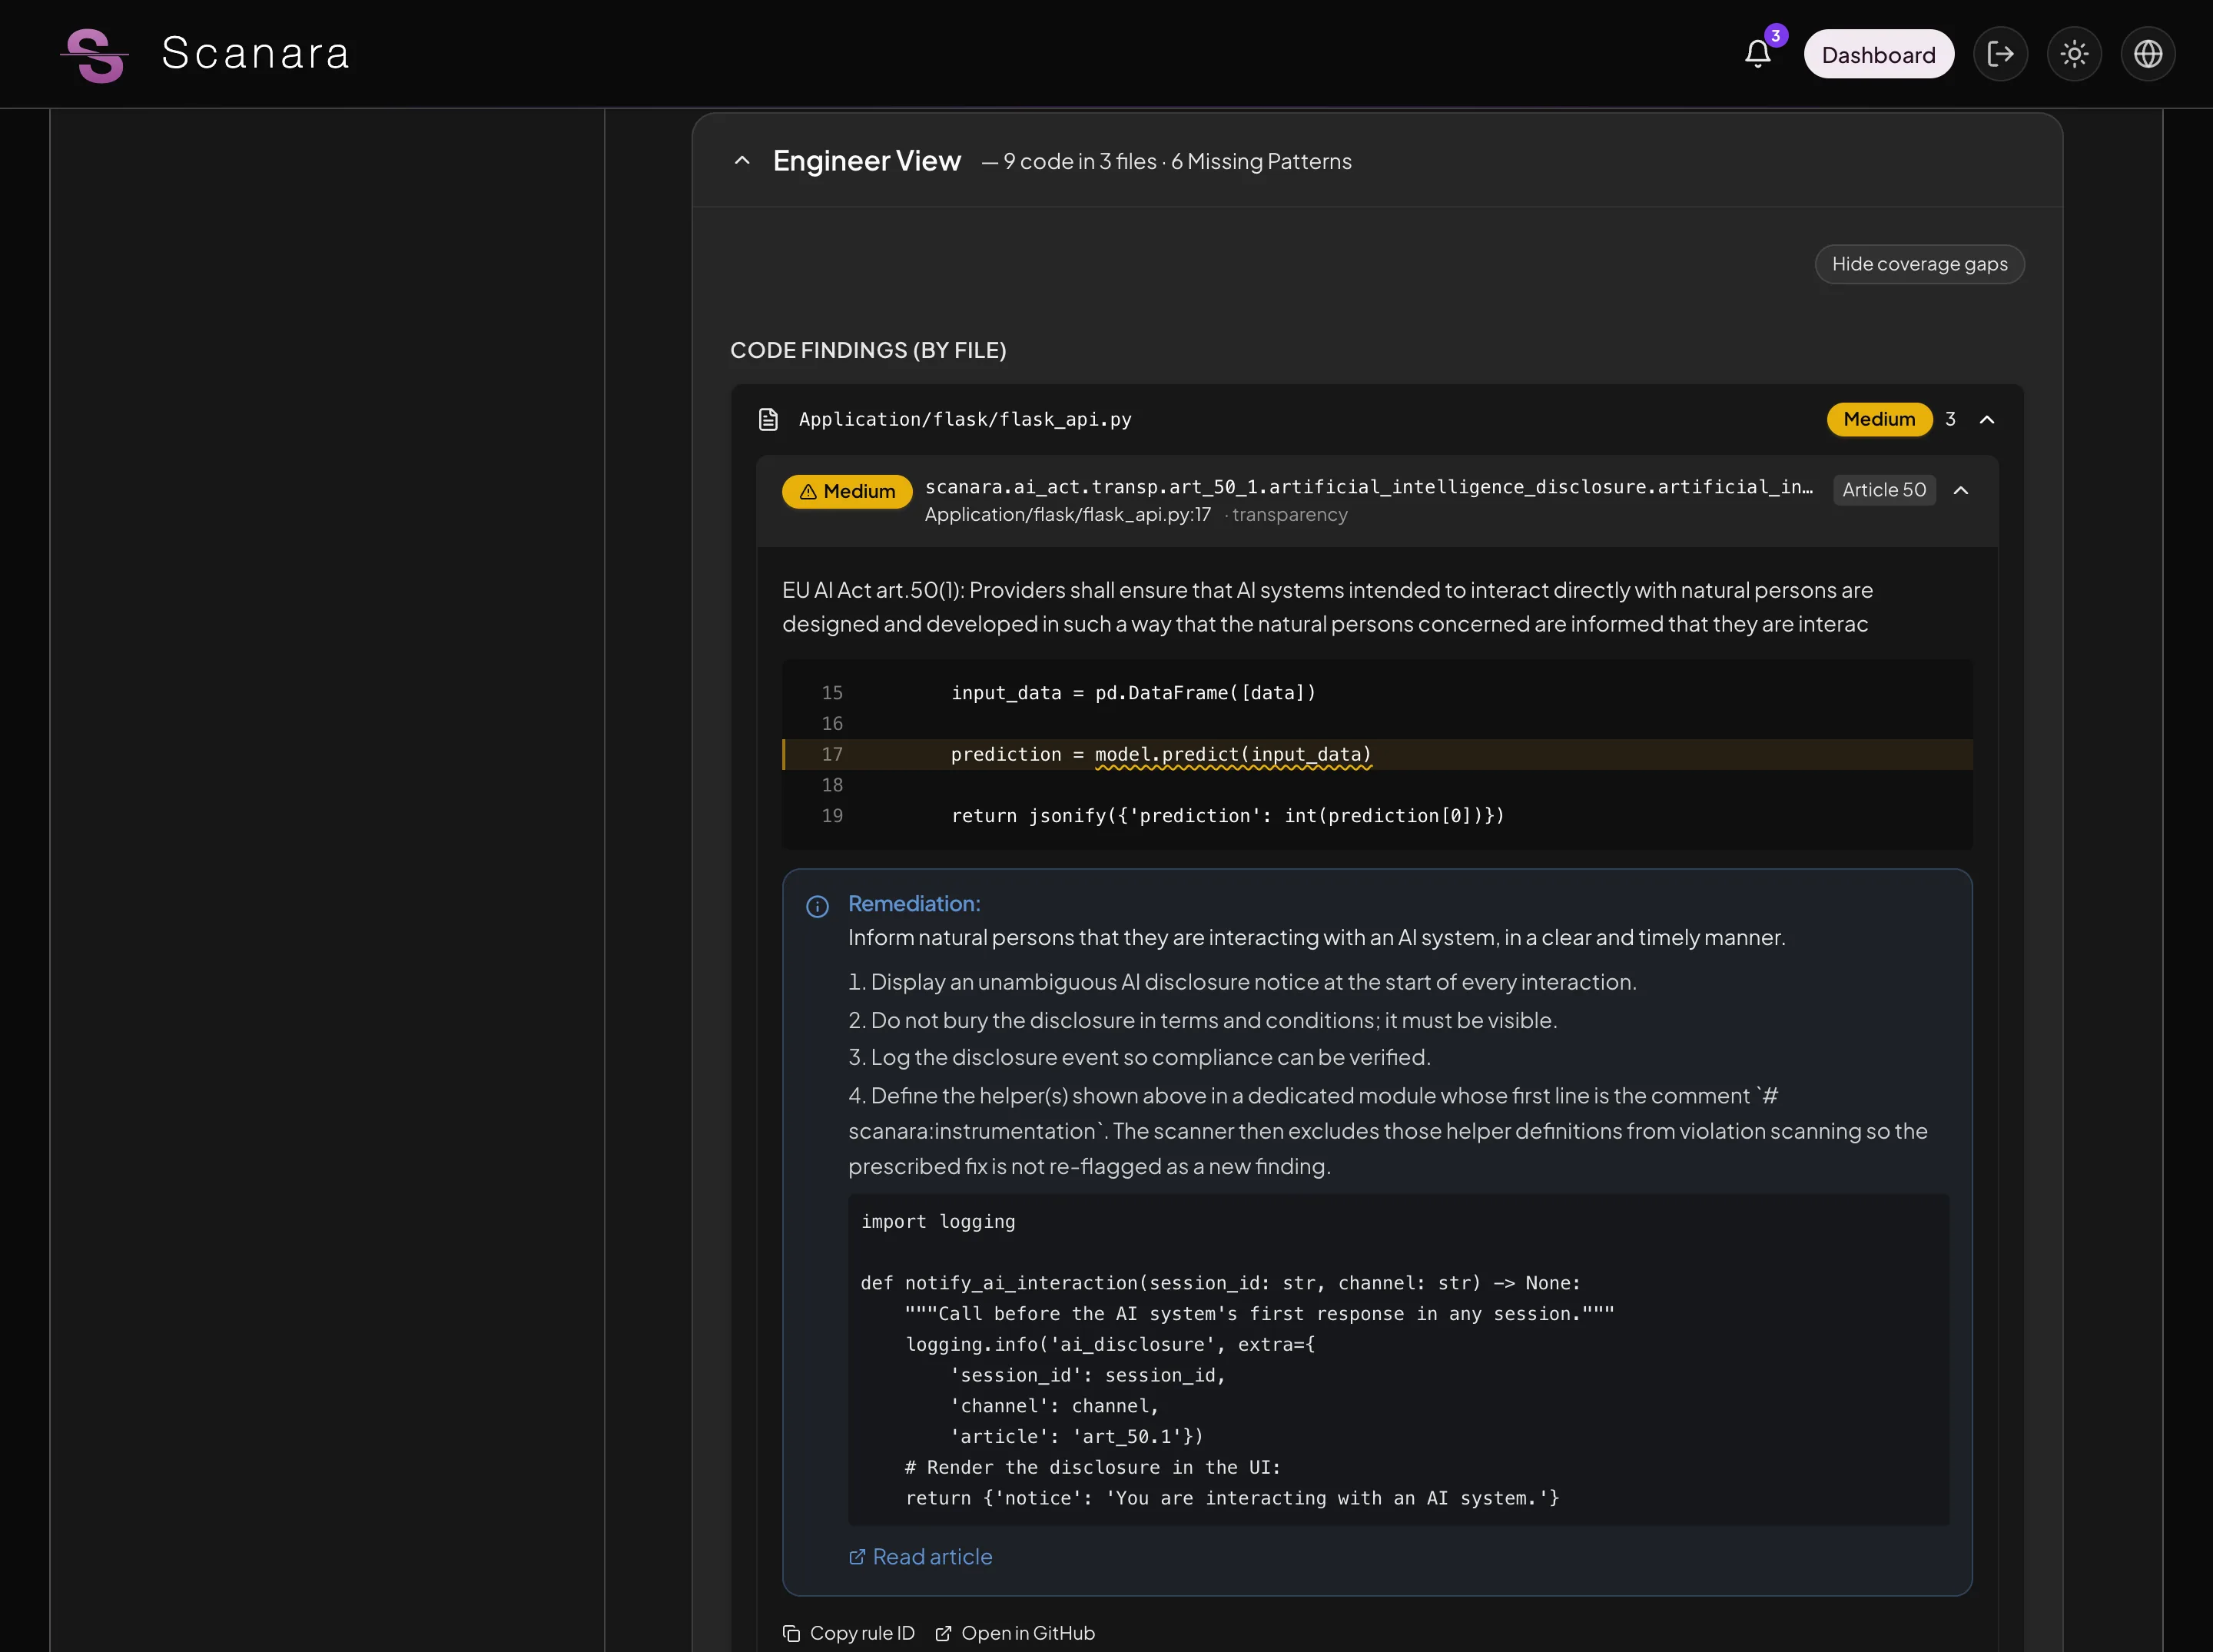
Passaggio 4
Report
Ottieni la classificazione del rischio, il punteggio di conformità e una bozza del dossier di conformità: allegato IV, allegato XI e dichiarazione di conformità. Rivedili e finalizzali con una consulenza legale qualificata.
Mostra ai potenziali clienti il tuo lavoro di conformità
Scanara prepara i documenti che i clienti dell'UE possono richiedere: classificazione del rischio, documentazione tecnica dell'allegato IV e risultati di scansione. Rivedili e finalizzali con il tuo team legale prima di condividerli.
Uno strumento di conformità che legge il tuo codice reale
Individua le lacune nel codice prima del rilascio
Le regole di scansione generate coprono i requisiti del Regolamento che il codice o i documenti possono mostrare, ciascuna collegata a un articolo. Le valutazioni guidate coprono il resto. Un risultato di scansione non è un verdetto di conformità.
Registra una classificazione del rischio per ogni sistema di IA
Scanara ti guida attraverso i suoi quattro livelli di rischio (vietato, alto, limitato, minimo), comprese le categorie dell'allegato III, e documenta la tua classificazione. Decidi tu; Scanara la struttura e la registra.
Genera bozze di dossier dai tuoi dati
Bozze della documentazione tecnica dell'allegato IV, dell'allegato XI e della dichiarazione di conformità, create dai tuoi risultati di scansione e dalle risposte alle valutazioni. Esporta in PDF, DOCX o Markdown.
Mantieni aggiornate le tue evidenze
Ogni scansione si aggiunge a un registro di audit in sola scrittura. La GitHub App può eseguire un controllo di conformità a ogni pull request.
Costruito sul testo stesso del regolamento — non su un riassunto
Ogni regola ancorata alla sua esatta fonte giuridica.
- 119 + 14
- identificativi di articoli e allegati del testo consolidato (27 luglio 2026)
- 12
- linguaggi di programmazione, con un livello di confidenza per linguaggio
- 54
- applicazioni di test ricontrollate prima di ogni release
Ogni rilievo cita l'articolo del Regolamento sull'IA a cui si riferisce.
Ogni release viene verificata con test su fixture, output di riferimento e KPI di copertura prima del rilascio.
Sicurezza e trattamento dei dati
Residenza dati UE
Dati del cliente — codice sorgente, risultati delle scansioni, valutazioni, dossier — archiviati ed elaborati in AWS eu-west-1 (Dublino, Irlanda).
Scanara UG, Dachau
Azienda tedesca (Scanara UG, haftungsbeschränkt) con sede a Dachau, in Germania.
Traccia di audit in sola scrittura
Un registro in sola scrittura (WORM) di scansioni e azioni.
Fatturazione EU-first
SEPA e carta di credito con fatturazione in EUR.
Non conserviamo una copia del tuo repository
I file vengono letti da GitHub, analizzati in una funzione isolata e poi eliminati. I rilievi conservano solo le righe segnalate e il loro contesto immediato. Scanara non conserva una copia completa del tuo repository (informativa sulla privacy §2.3).
Come gestiamo il tuo codice — Informativa sulla privacy §2.3Inizia gratis, passa a un piano superiore quando serve
Prezzi IVA inclusa. I limiti del piano gratuito sono totali una tantum; quelli dei piani a pagamento si azzerano ogni mese. Scanara parte da 0 €.
Gratuito
Per sviluppatori individuali che esplorano la conformità all'EU AI Act.
- 5 scansioni (in totale)
- 1 sistema di IA (in totale)
- 2 repository (in totale)
- 1 membro del team
- 3 valutazioni (in totale)
- 2 dossier (in totale)
- Storico scansioni di 30 giorni
Team
Per i piccoli team che sviluppano sistemi di IA e iniziano il lavoro sul Regolamento sull'IA.
IVA incl.
- 100 scansioni/mese
- 10 sistemi di IA
- 15 repository
- 7 membri del team
- 20 valutazioni/mese
- 10 dossier/mese
- Merge gate (1 repo)
- Traccia di audit di 90 giorni
Business
Per le organizzazioni che scansionano molti repository e vogliono il merge gate su tutti.
IVA incl.
- 500 scansioni/mese
- 50 sistemi di IA
- Repository illimitati
- 50 membri del team
- 70 valutazioni/mese
- 50 dossier/mese
- Merge gate (tutti i repo)
- Traccia di audit di 1 anno
Enterprise
Per le grandi organizzazioni che hanno bisogno di SSO, ruoli personalizzati e limiti stabiliti da contratto.
- Scansioni personalizzate
- Sistemi di IA personalizzati
- Repository illimitati
- Membri del team personalizzati
- Valutazioni personalizzate
- Dossier personalizzati
- SSO con OIDC (SAML pianificato)
- Ruoli personalizzati
- Traccia di audit illimitata + esportazione
- Obiettivo di disponibilità 99,9%
Nessuna carta di credito richiesta per il piano gratuito
Scopri quali articoli del Regolamento sull'IA si applicano al tuo codice
Avvia una scansione gratuita e ricevi un primo report con rilievi per articolo.