Le règlement IA, cartographié sur votre code
Scanara s'adresse aux équipes qui développent ou déploient des systèmes d'IA dans l'UE. Il analyse votre code dans 10+ langages de programmation et vos documents dans 8 langues de l'UE. Chaque constat nomme l'article du règlement sur l'IA concerné, pour que vous sachiez quoi corriger. Scanara rédige aussi un projet de dossier de conformité, à relire avec votre équipe juridique.
- Règles générées à partir du texte du règlement
- 66 articles sur 113 avec règles automatisées (24 août 2026)
- Chaque constat cite son article du règlement sur l'IA
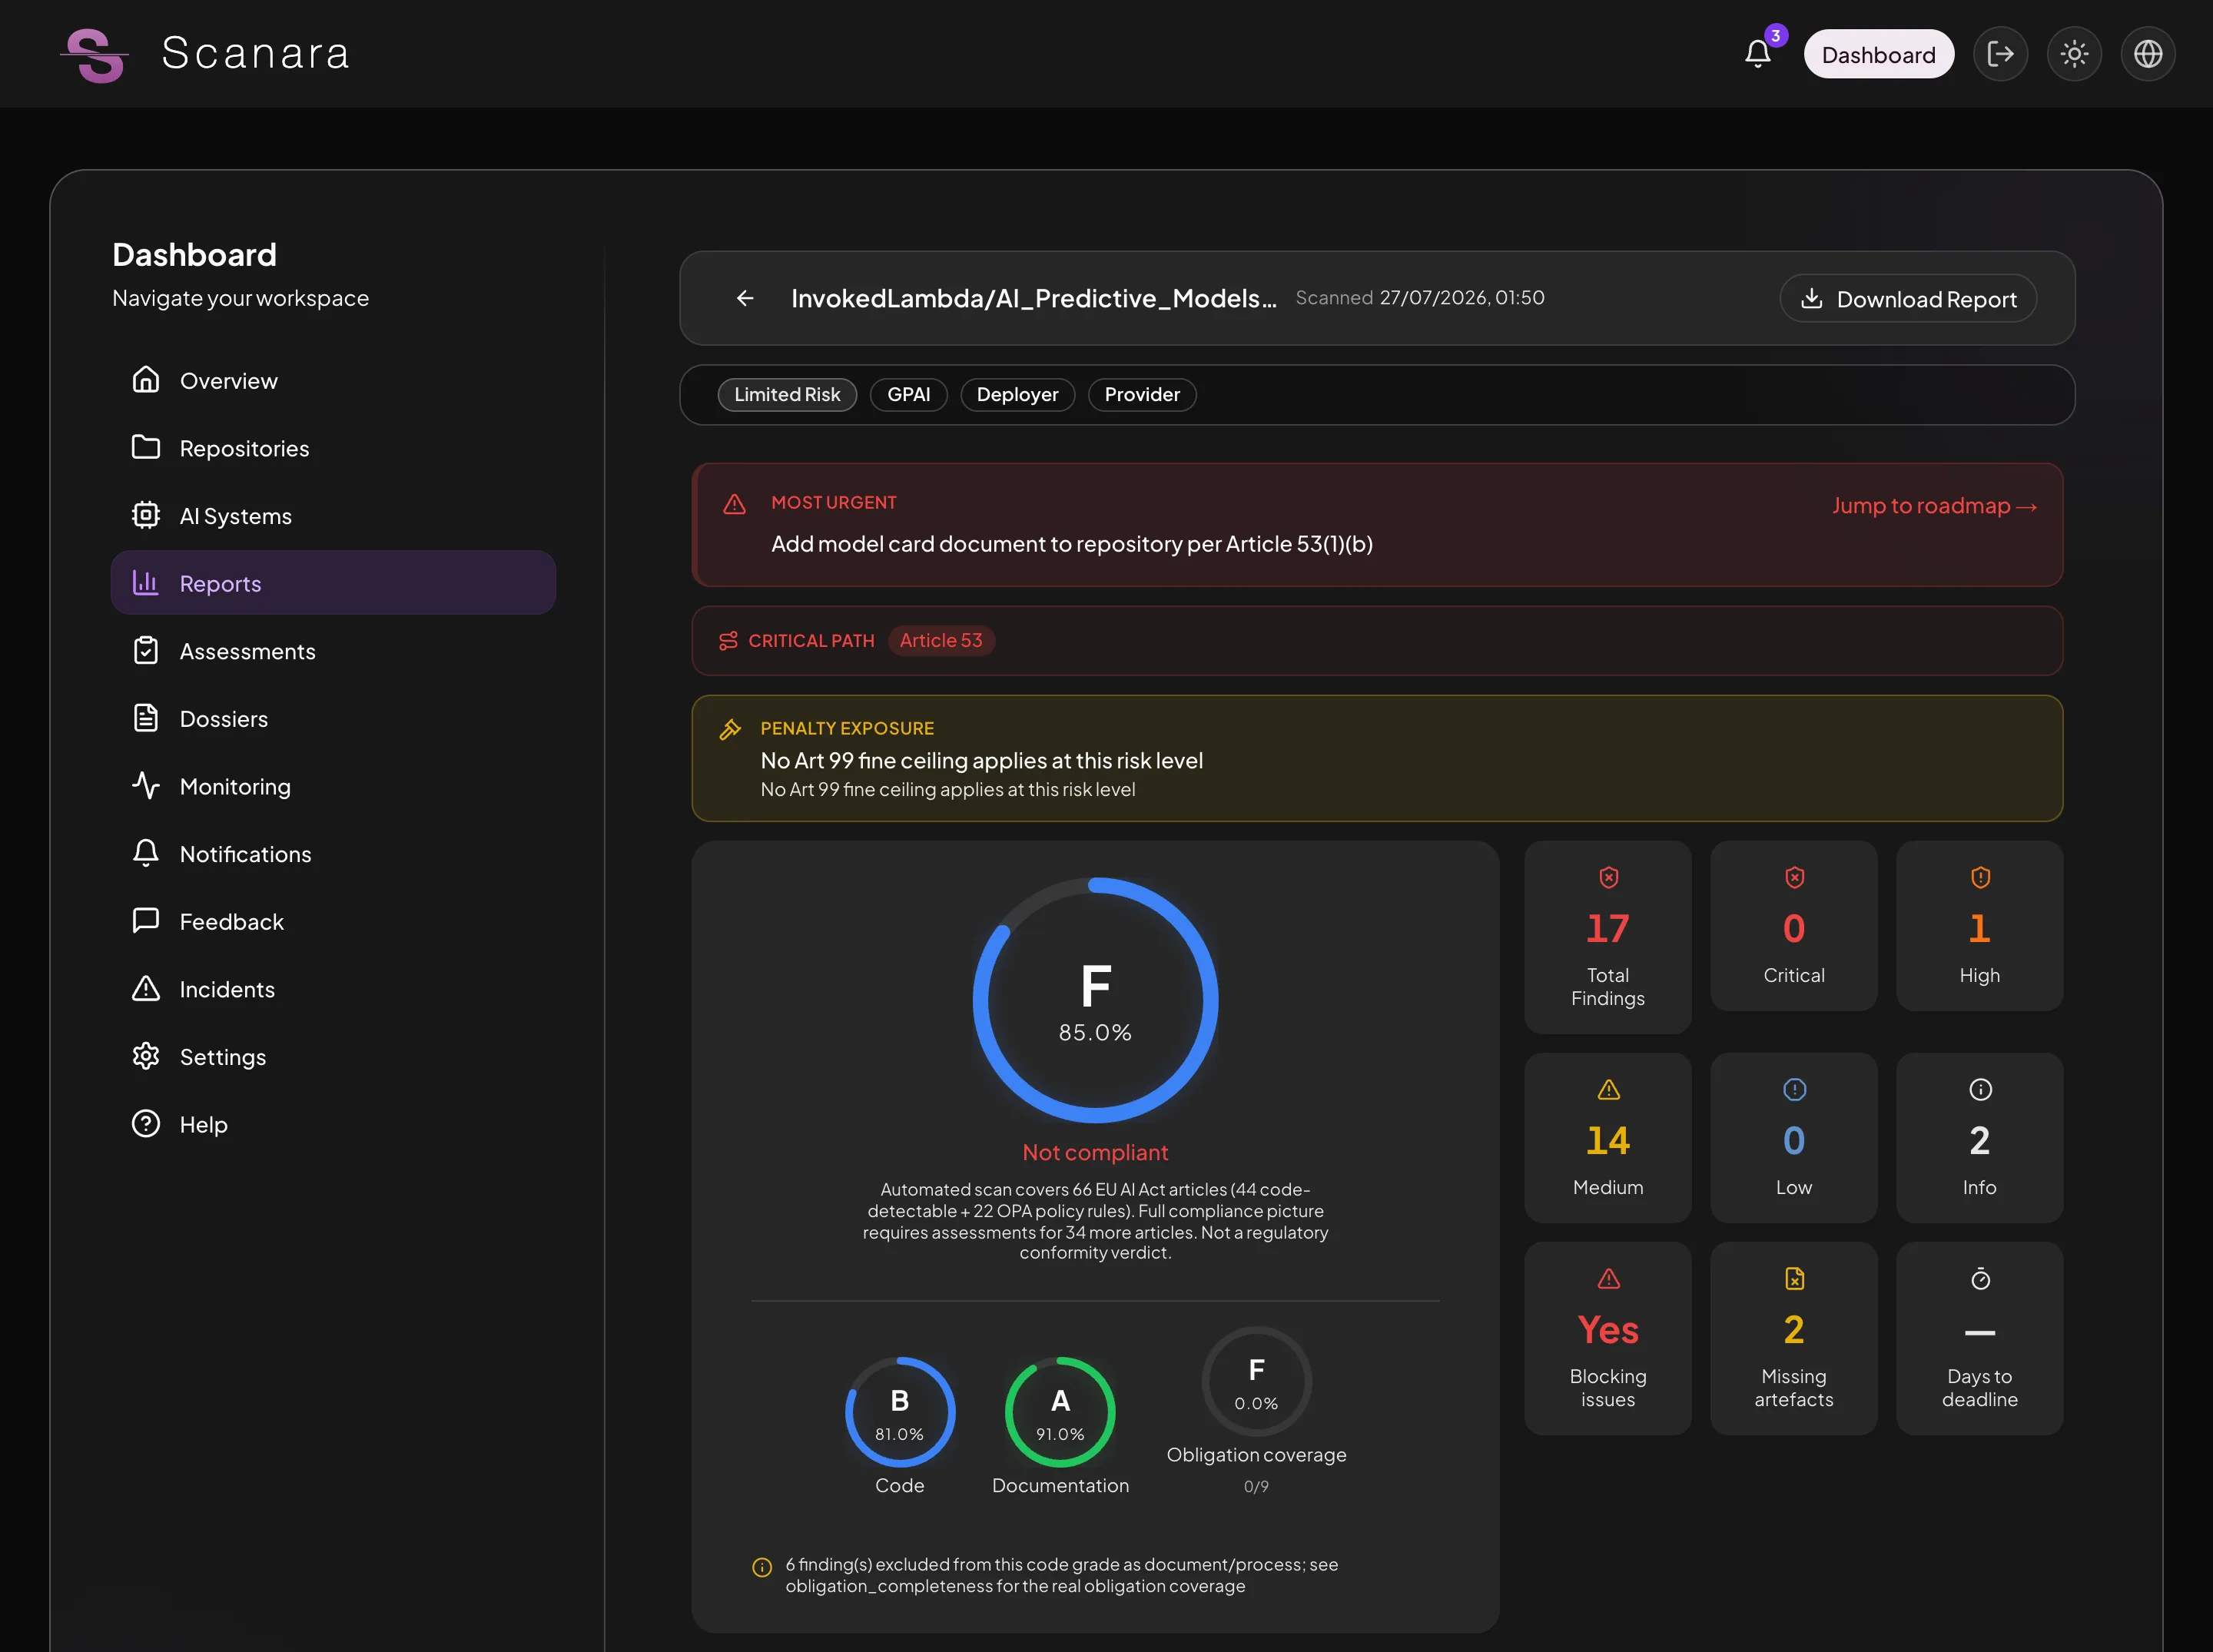
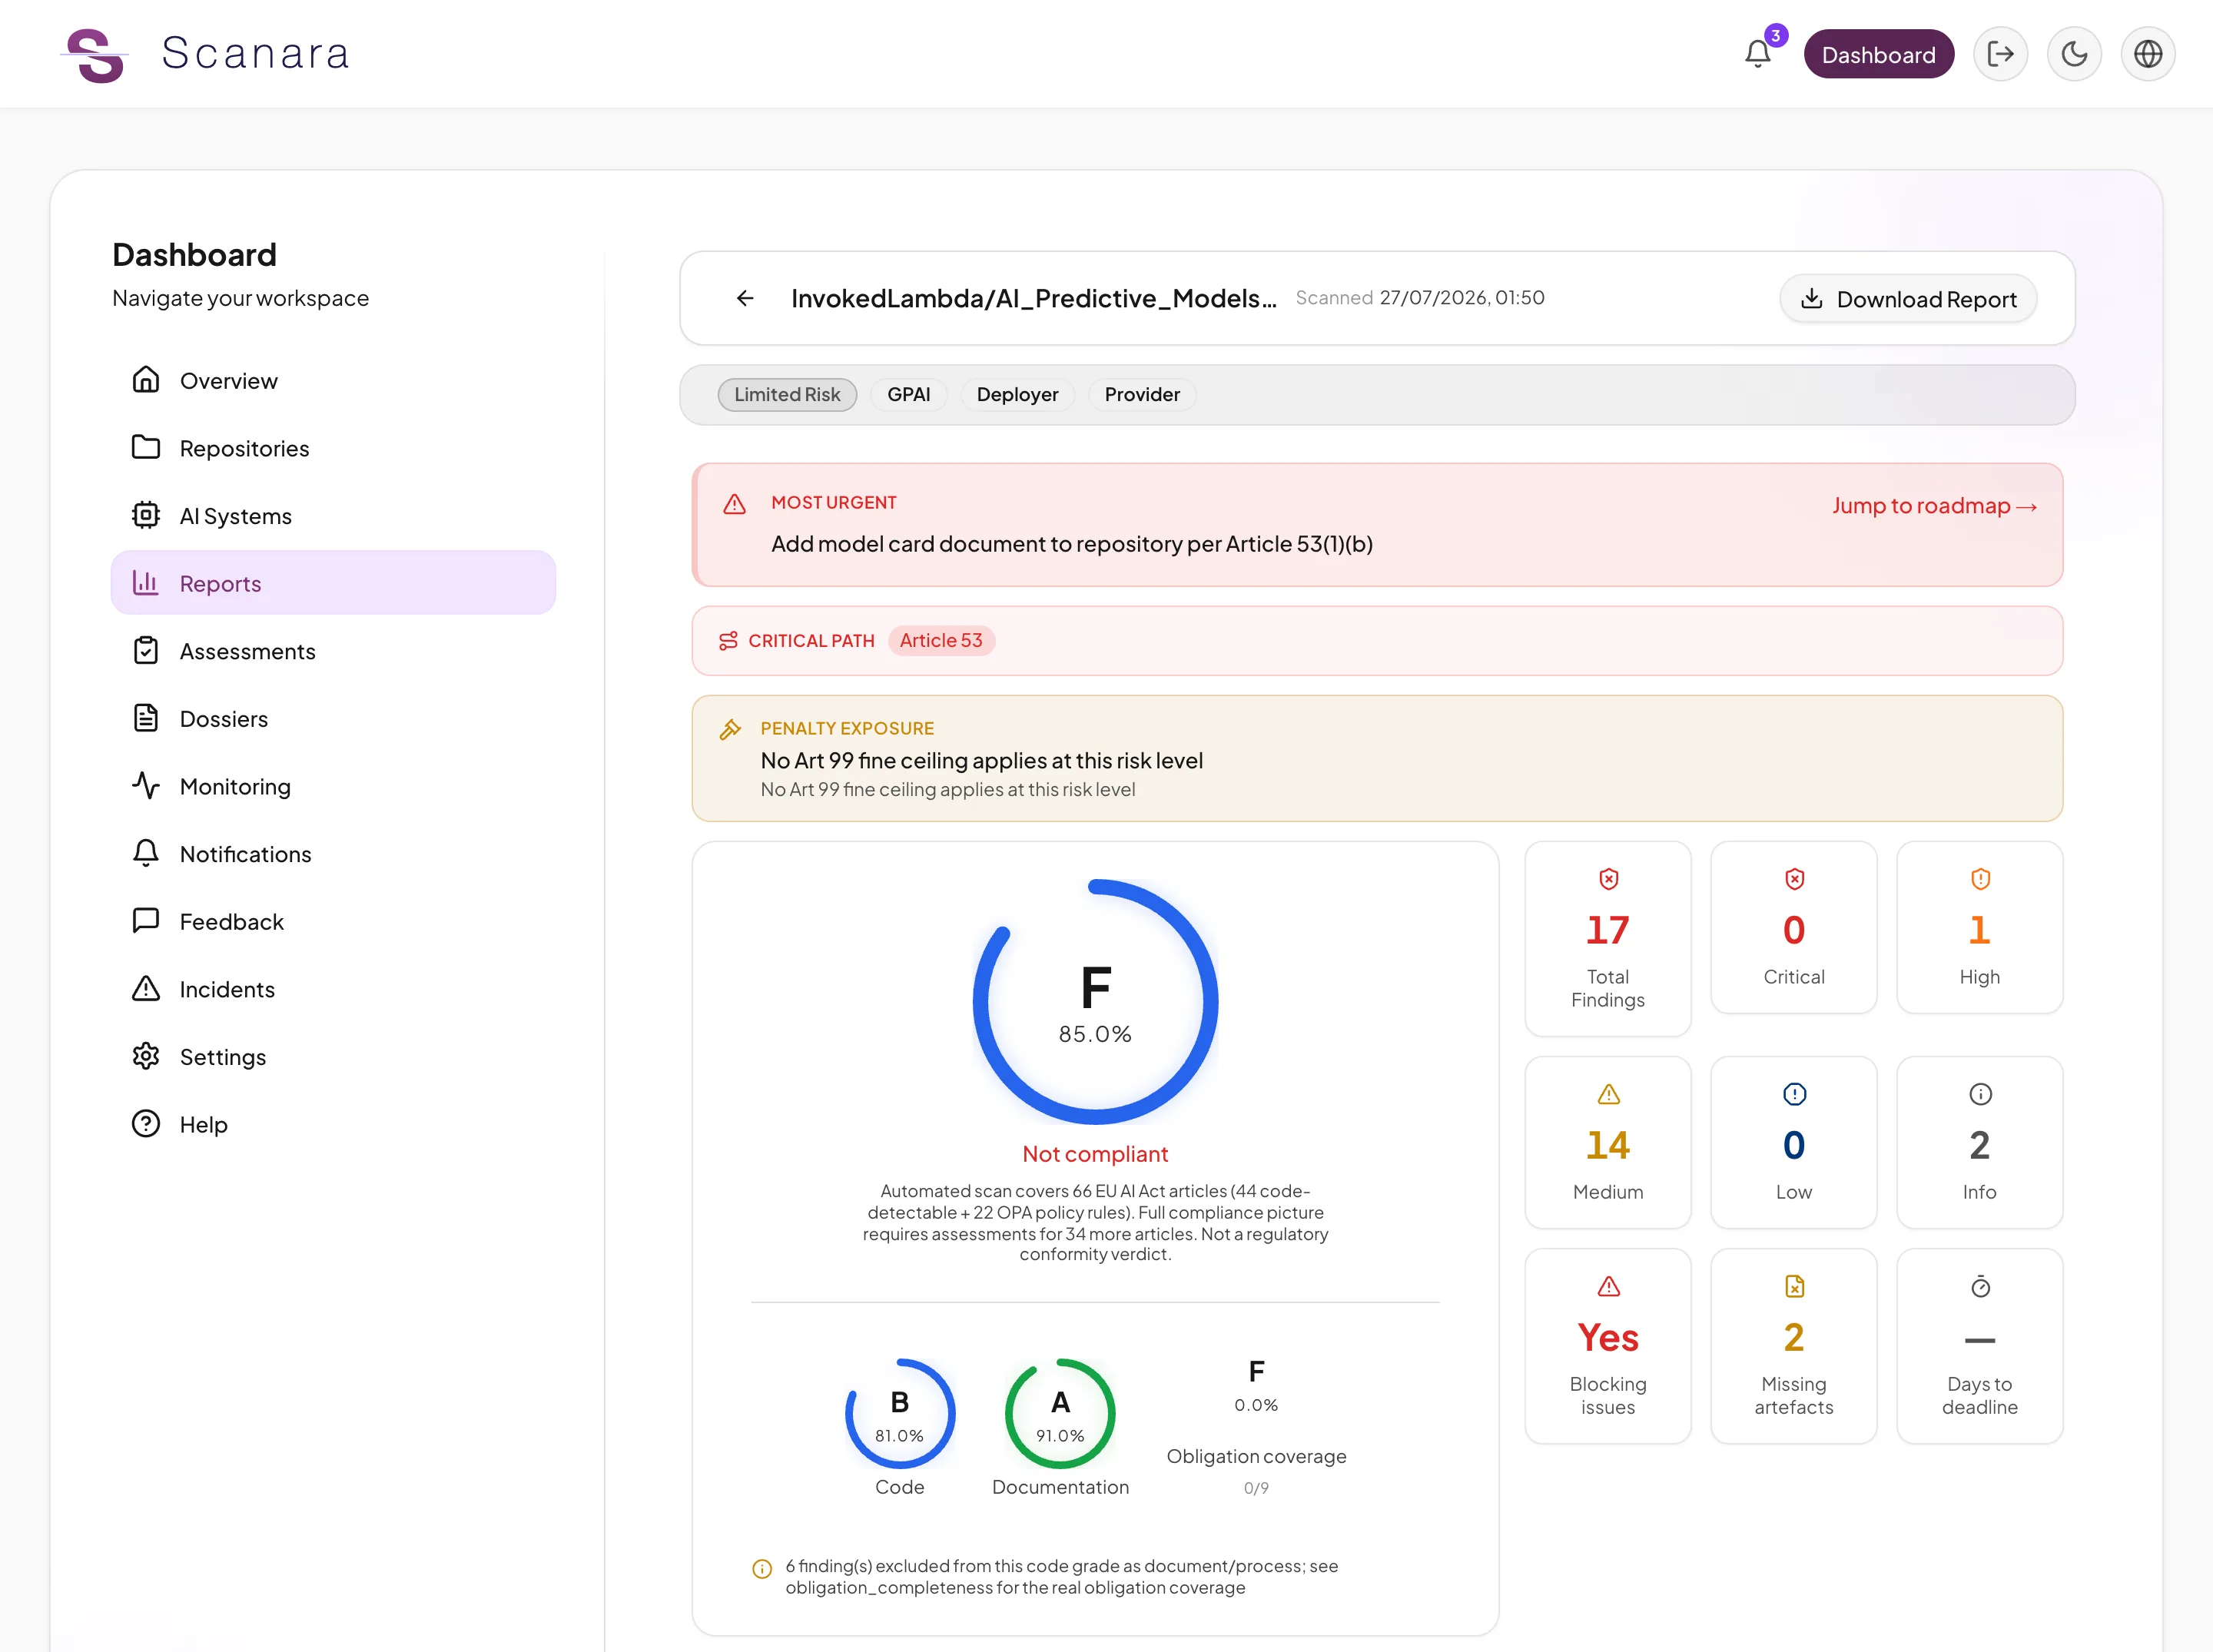
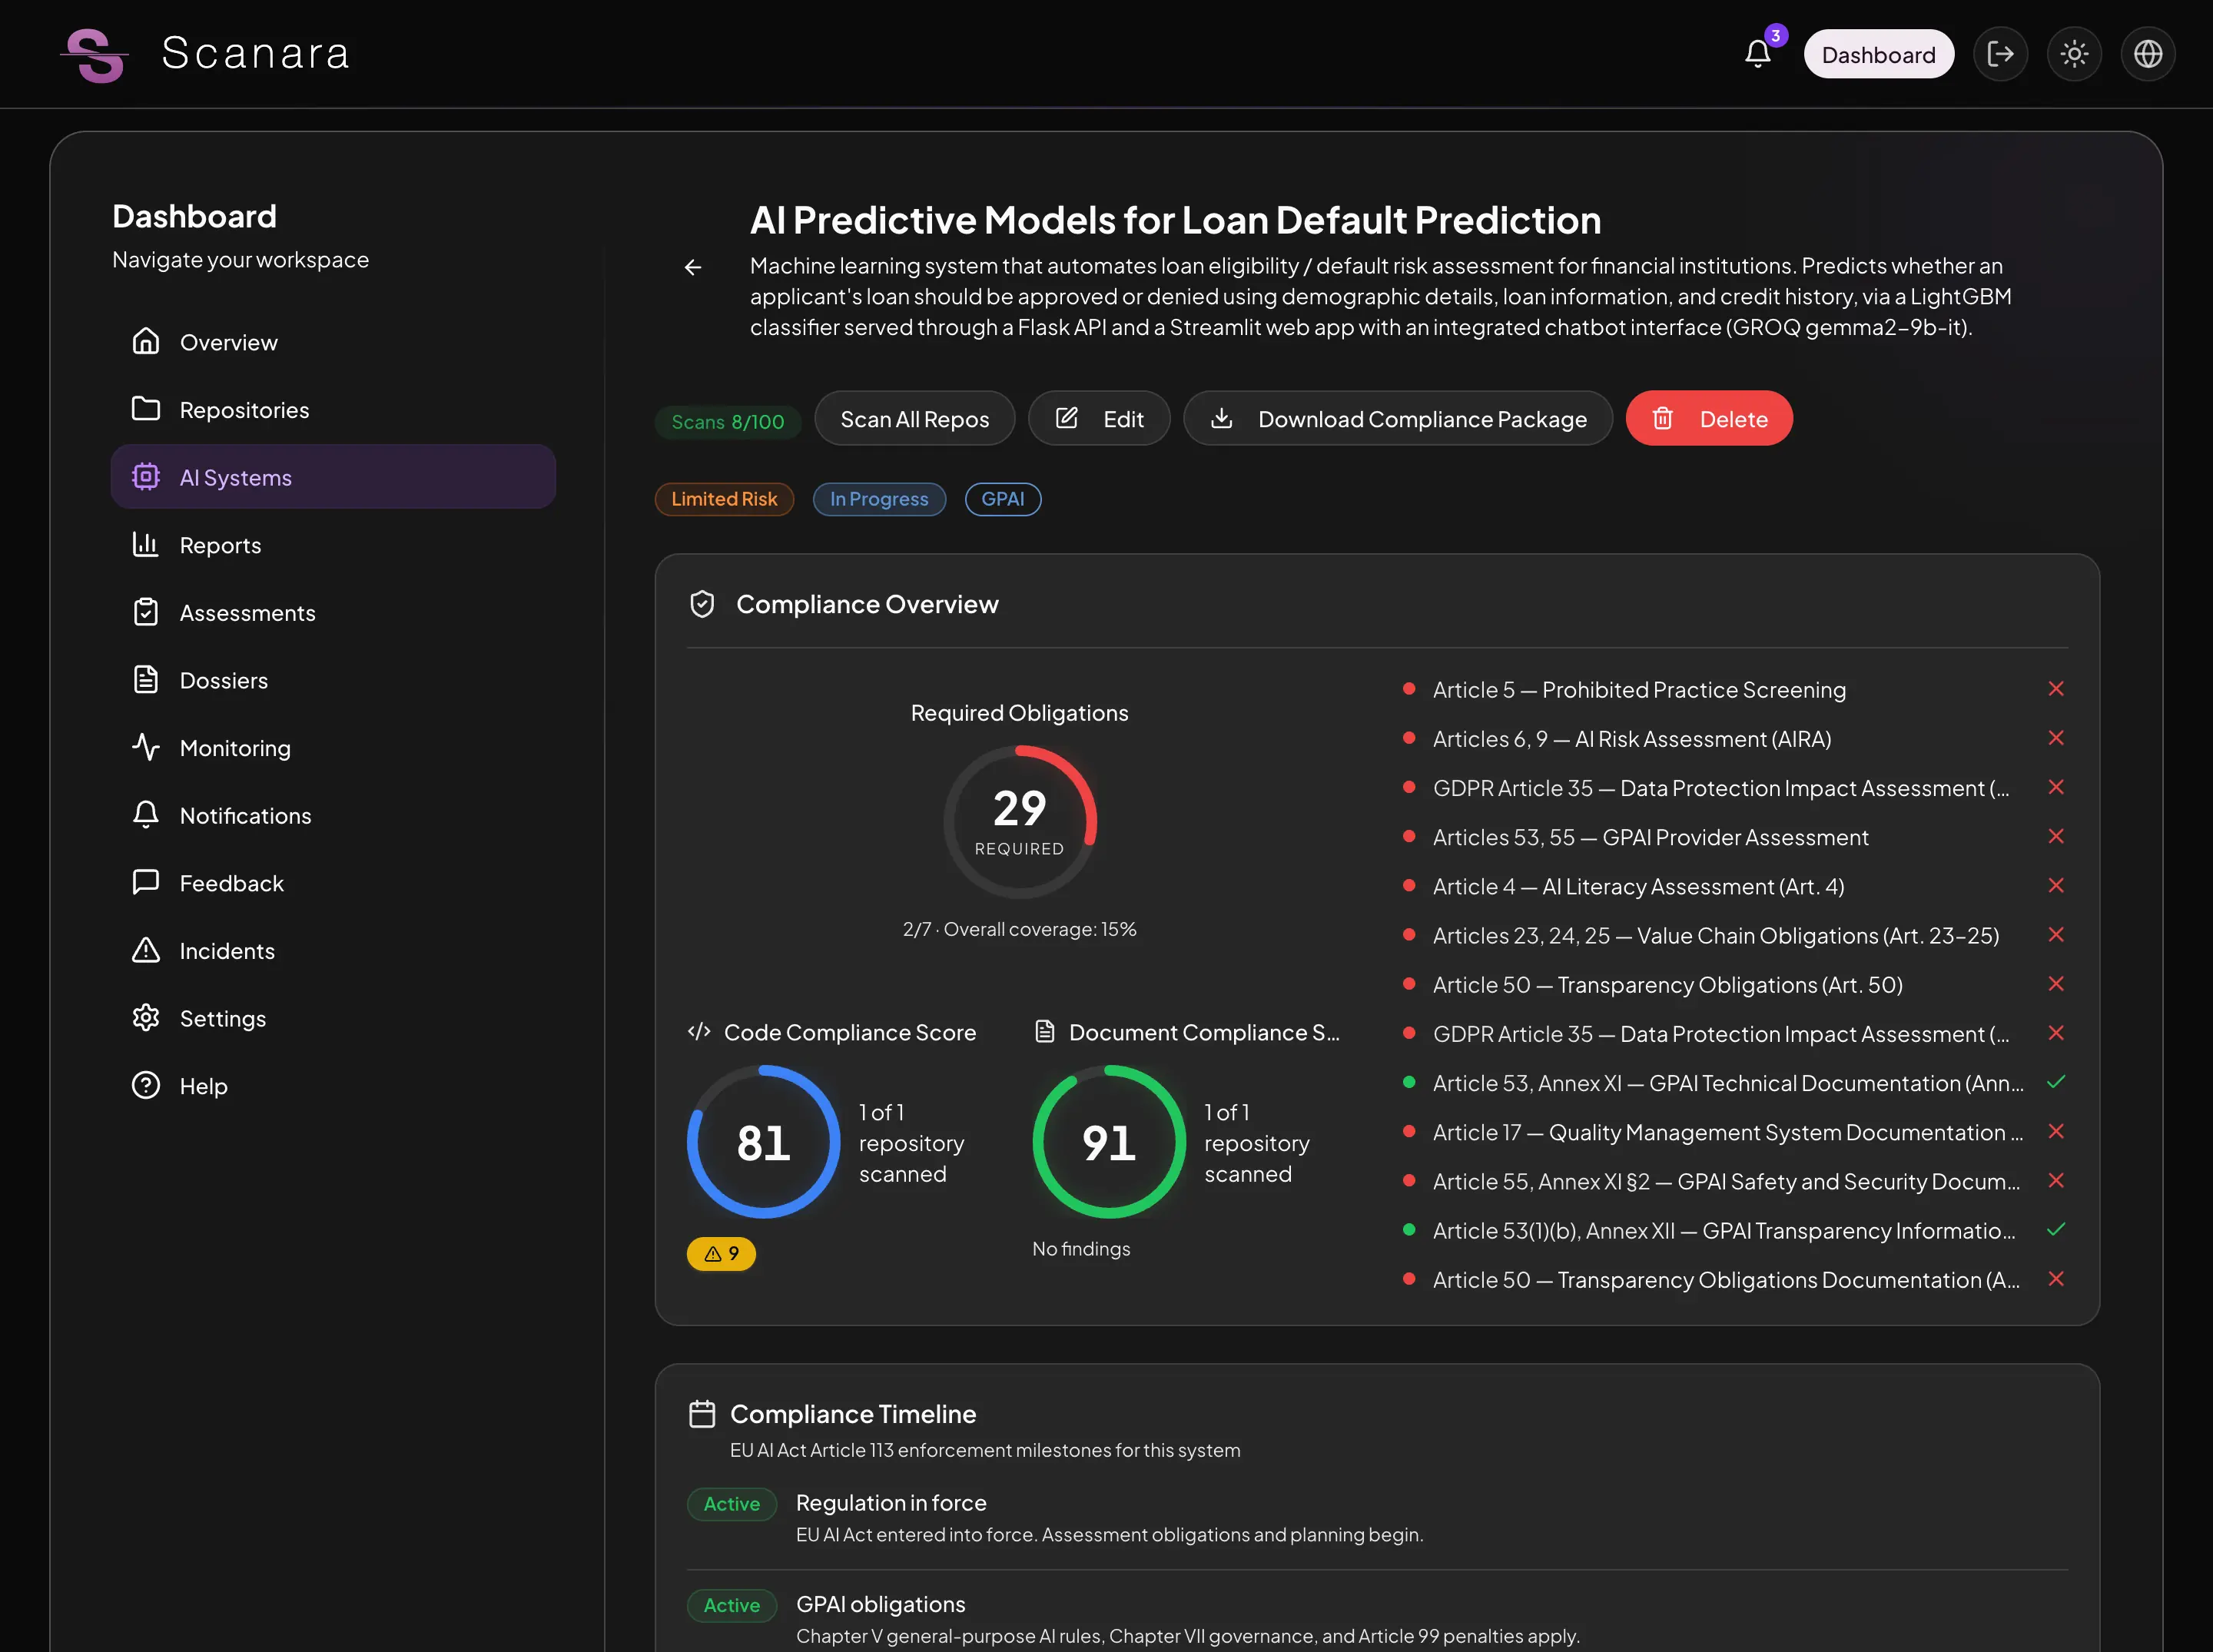
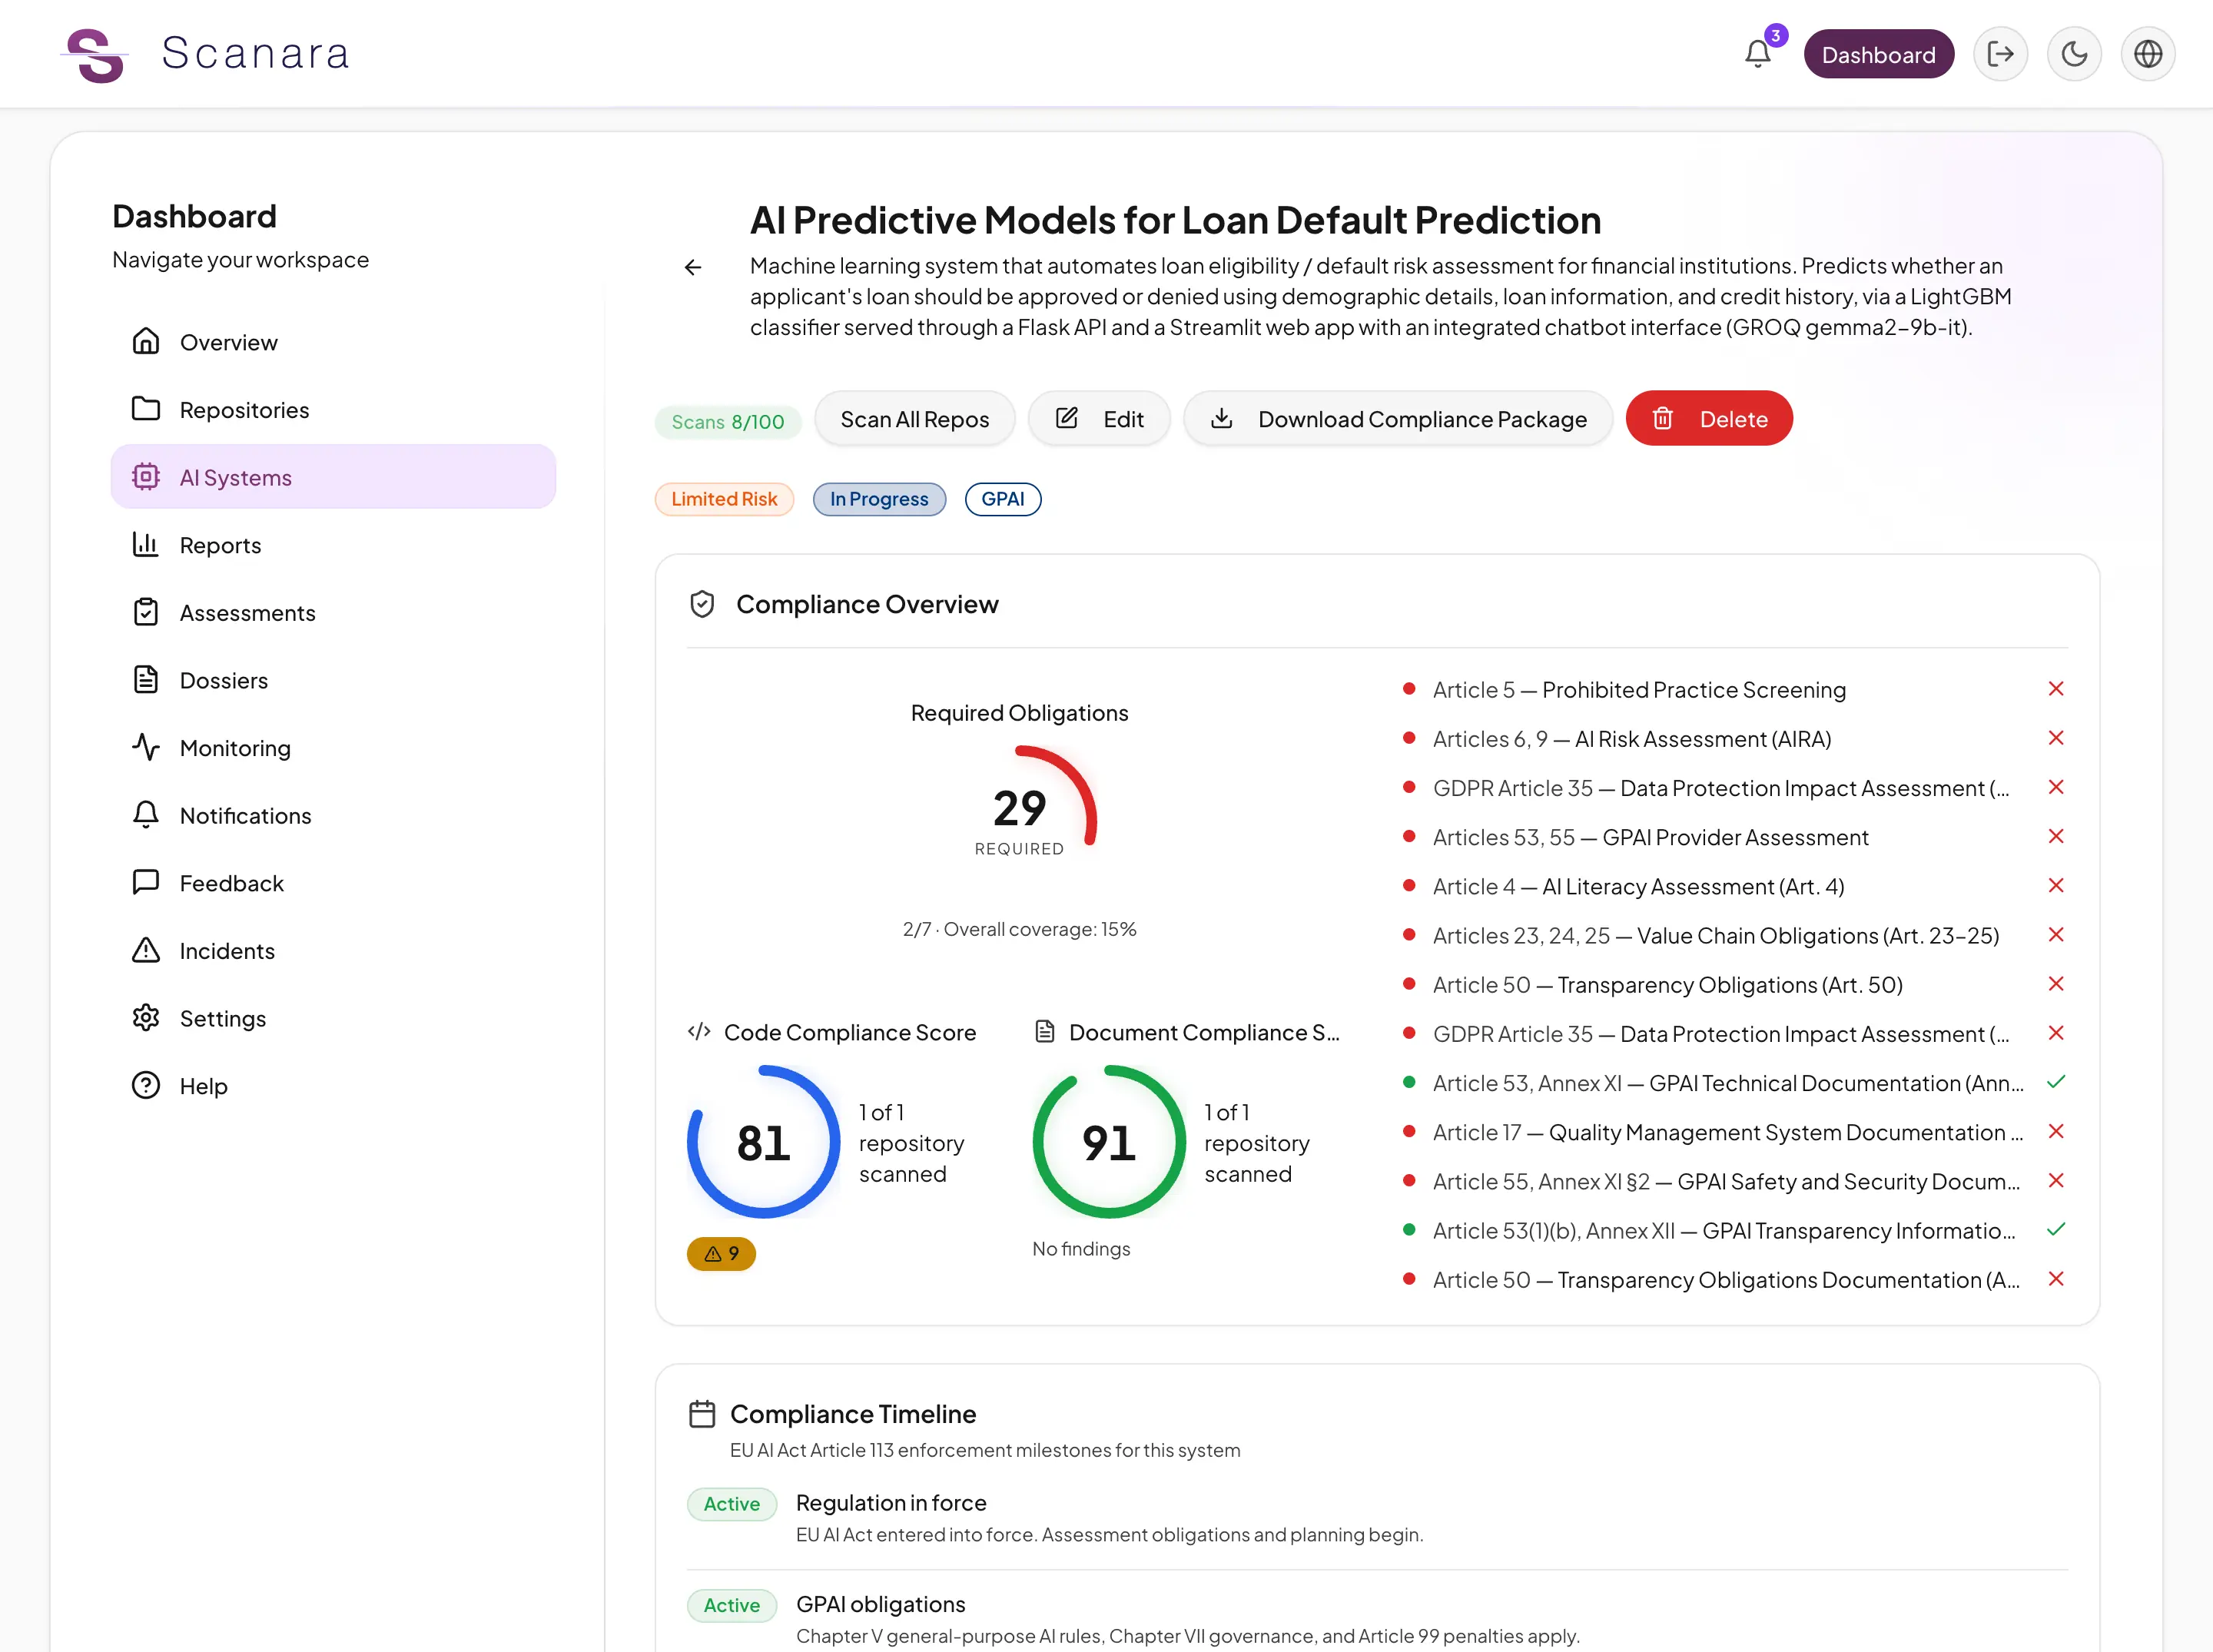
Exemple de scan : modèle open source de prédiction de défaut de crédit (risque limité, obligations GPAI)
Le règlement sur l'IA s'applique par étapes.
Les obligations pour les modèles d'IA à usage général s'appliquent déjà. Celles des systèmes à haut risque suivent aux dates ci-dessous.
Déjà en vigueur
Obligations GPAIEn savoir plus, Obligations GPAI- Systèmes à haut risque de l'annexe IIIEn savoir plus, Systèmes à haut risque de l'annexe III
- Systèmes à haut risque de l'annexe IEn savoir plus, Systèmes à haut risque de l'annexe I
Des amendes pour pratiques interdites jusqu'à 35 000 000 € ou 7 % du chiffre d'affaires annuel mondial total, le montant le plus élevé étant retenu (article 99, paragraphe 3).
Du scan du dépôt au projet de dossier de conformité Trois entrées, une seule vision de la conformité.
Analyse statique du code
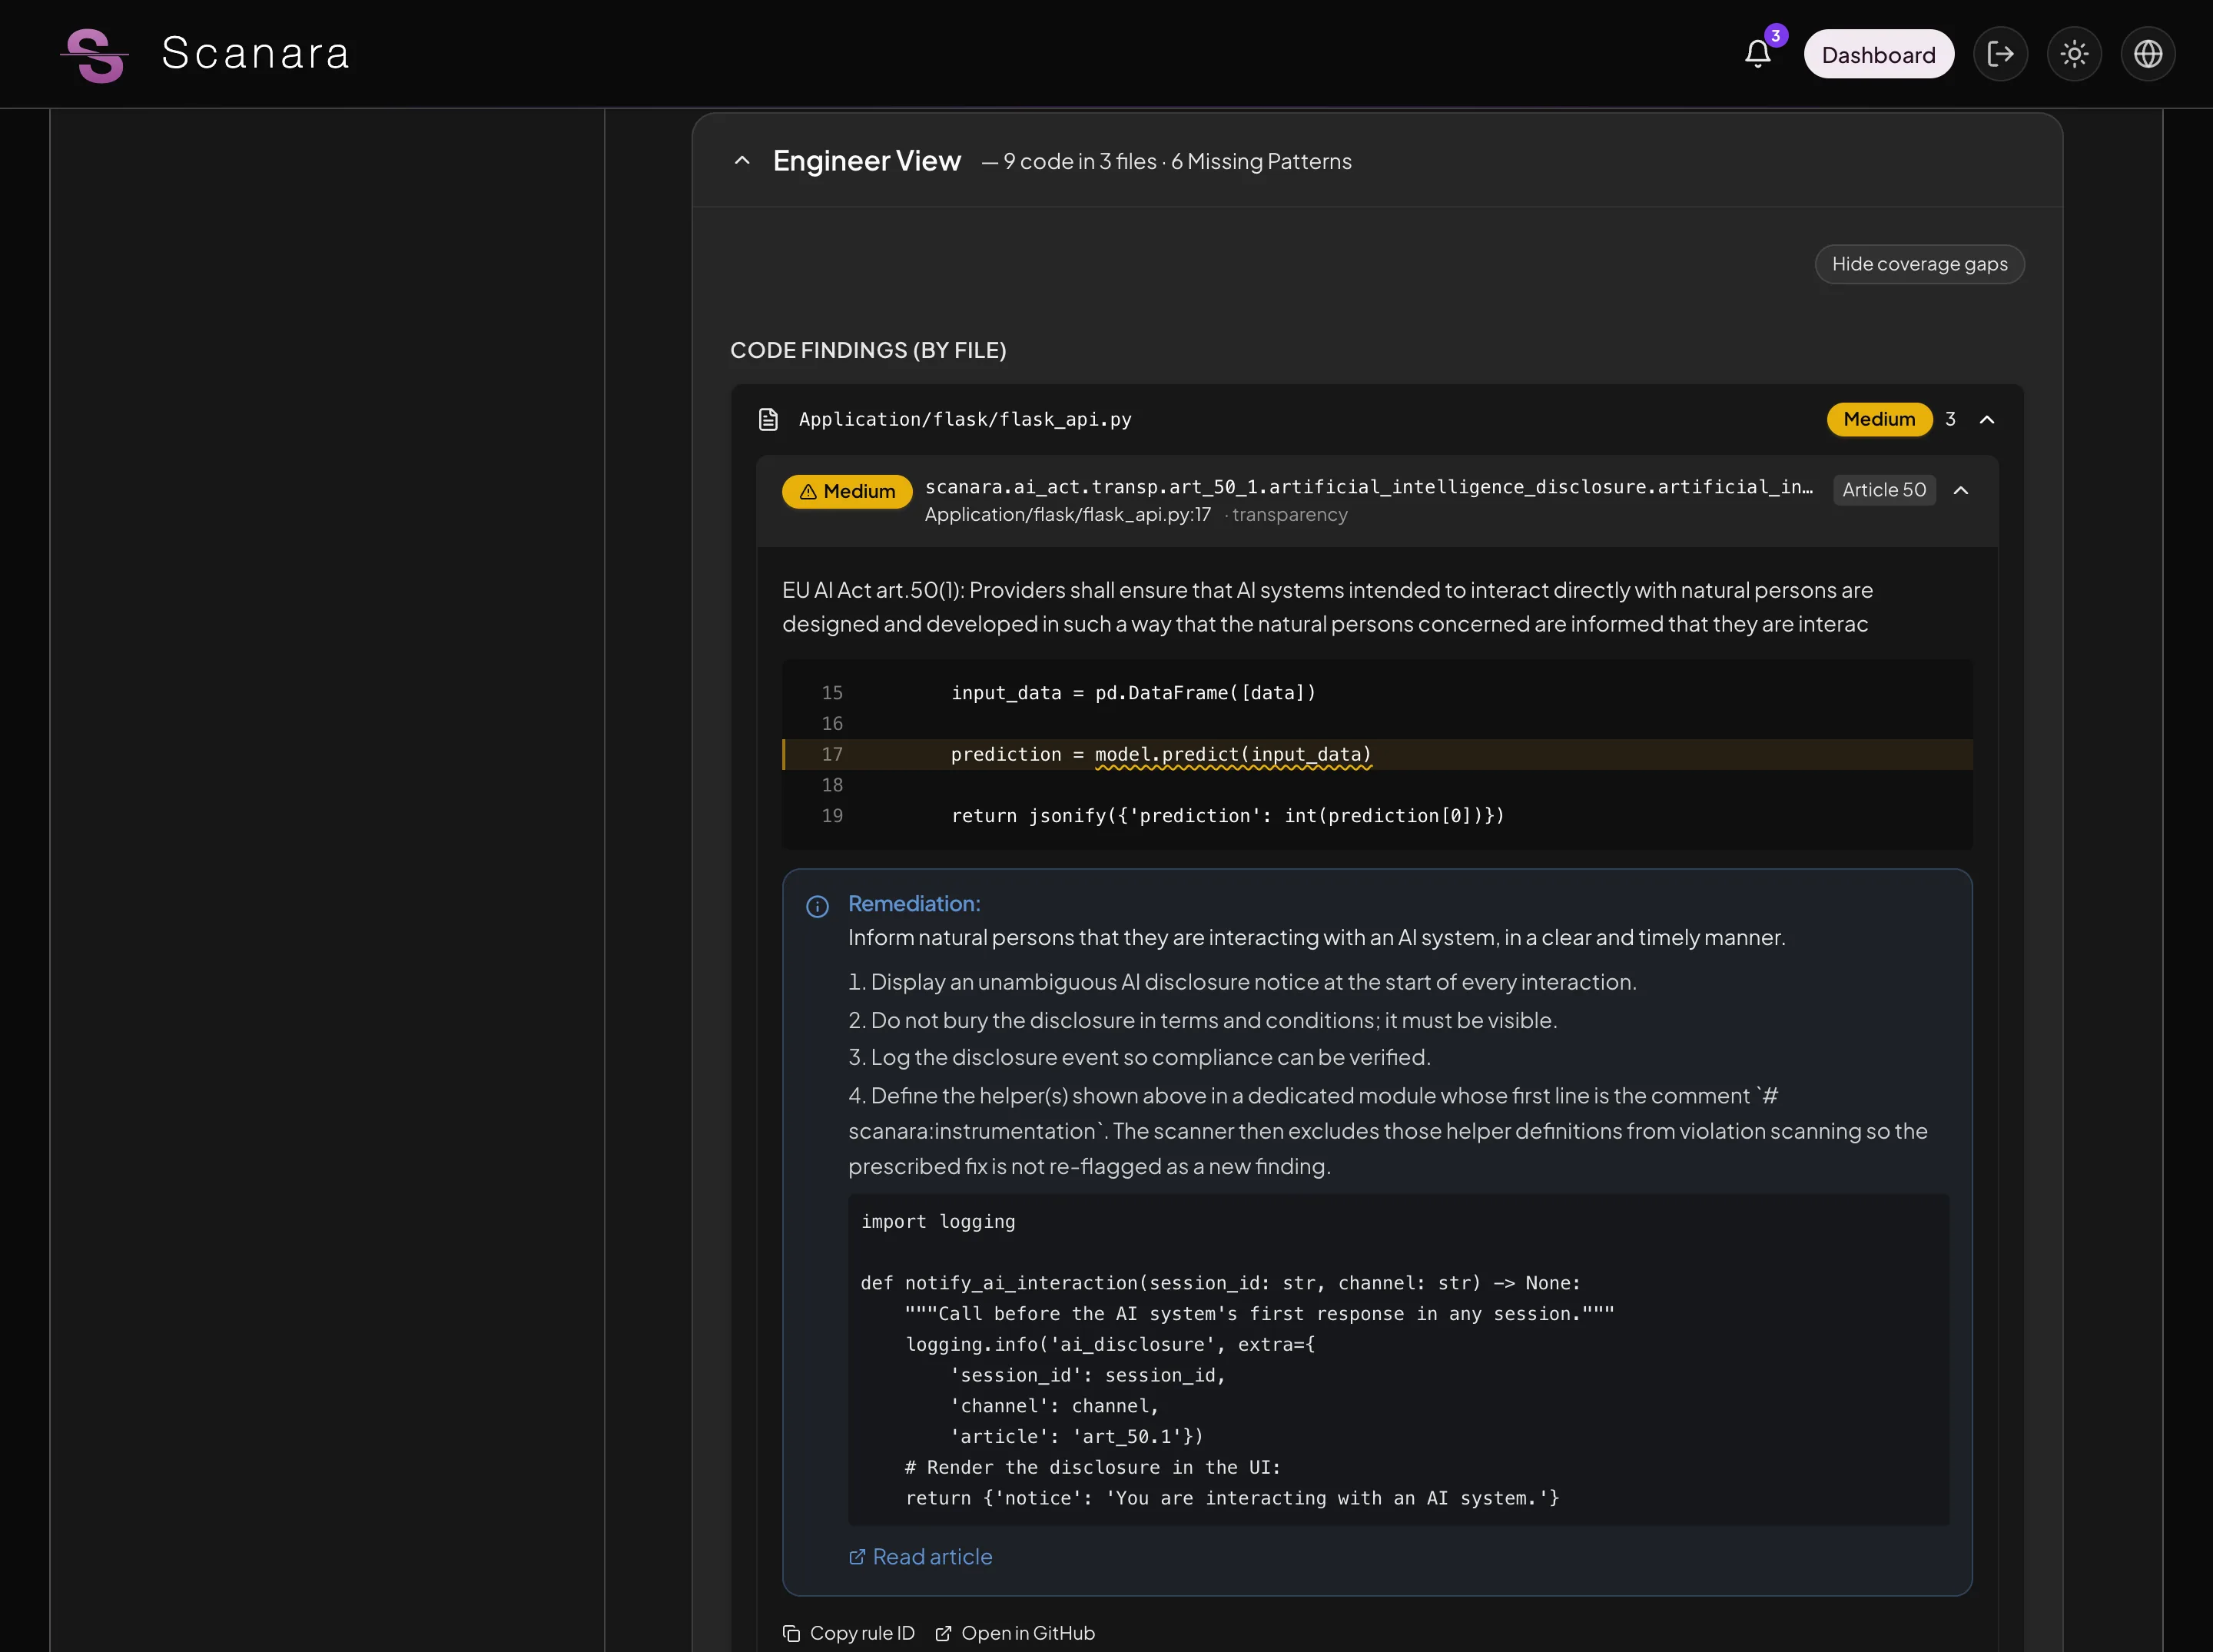
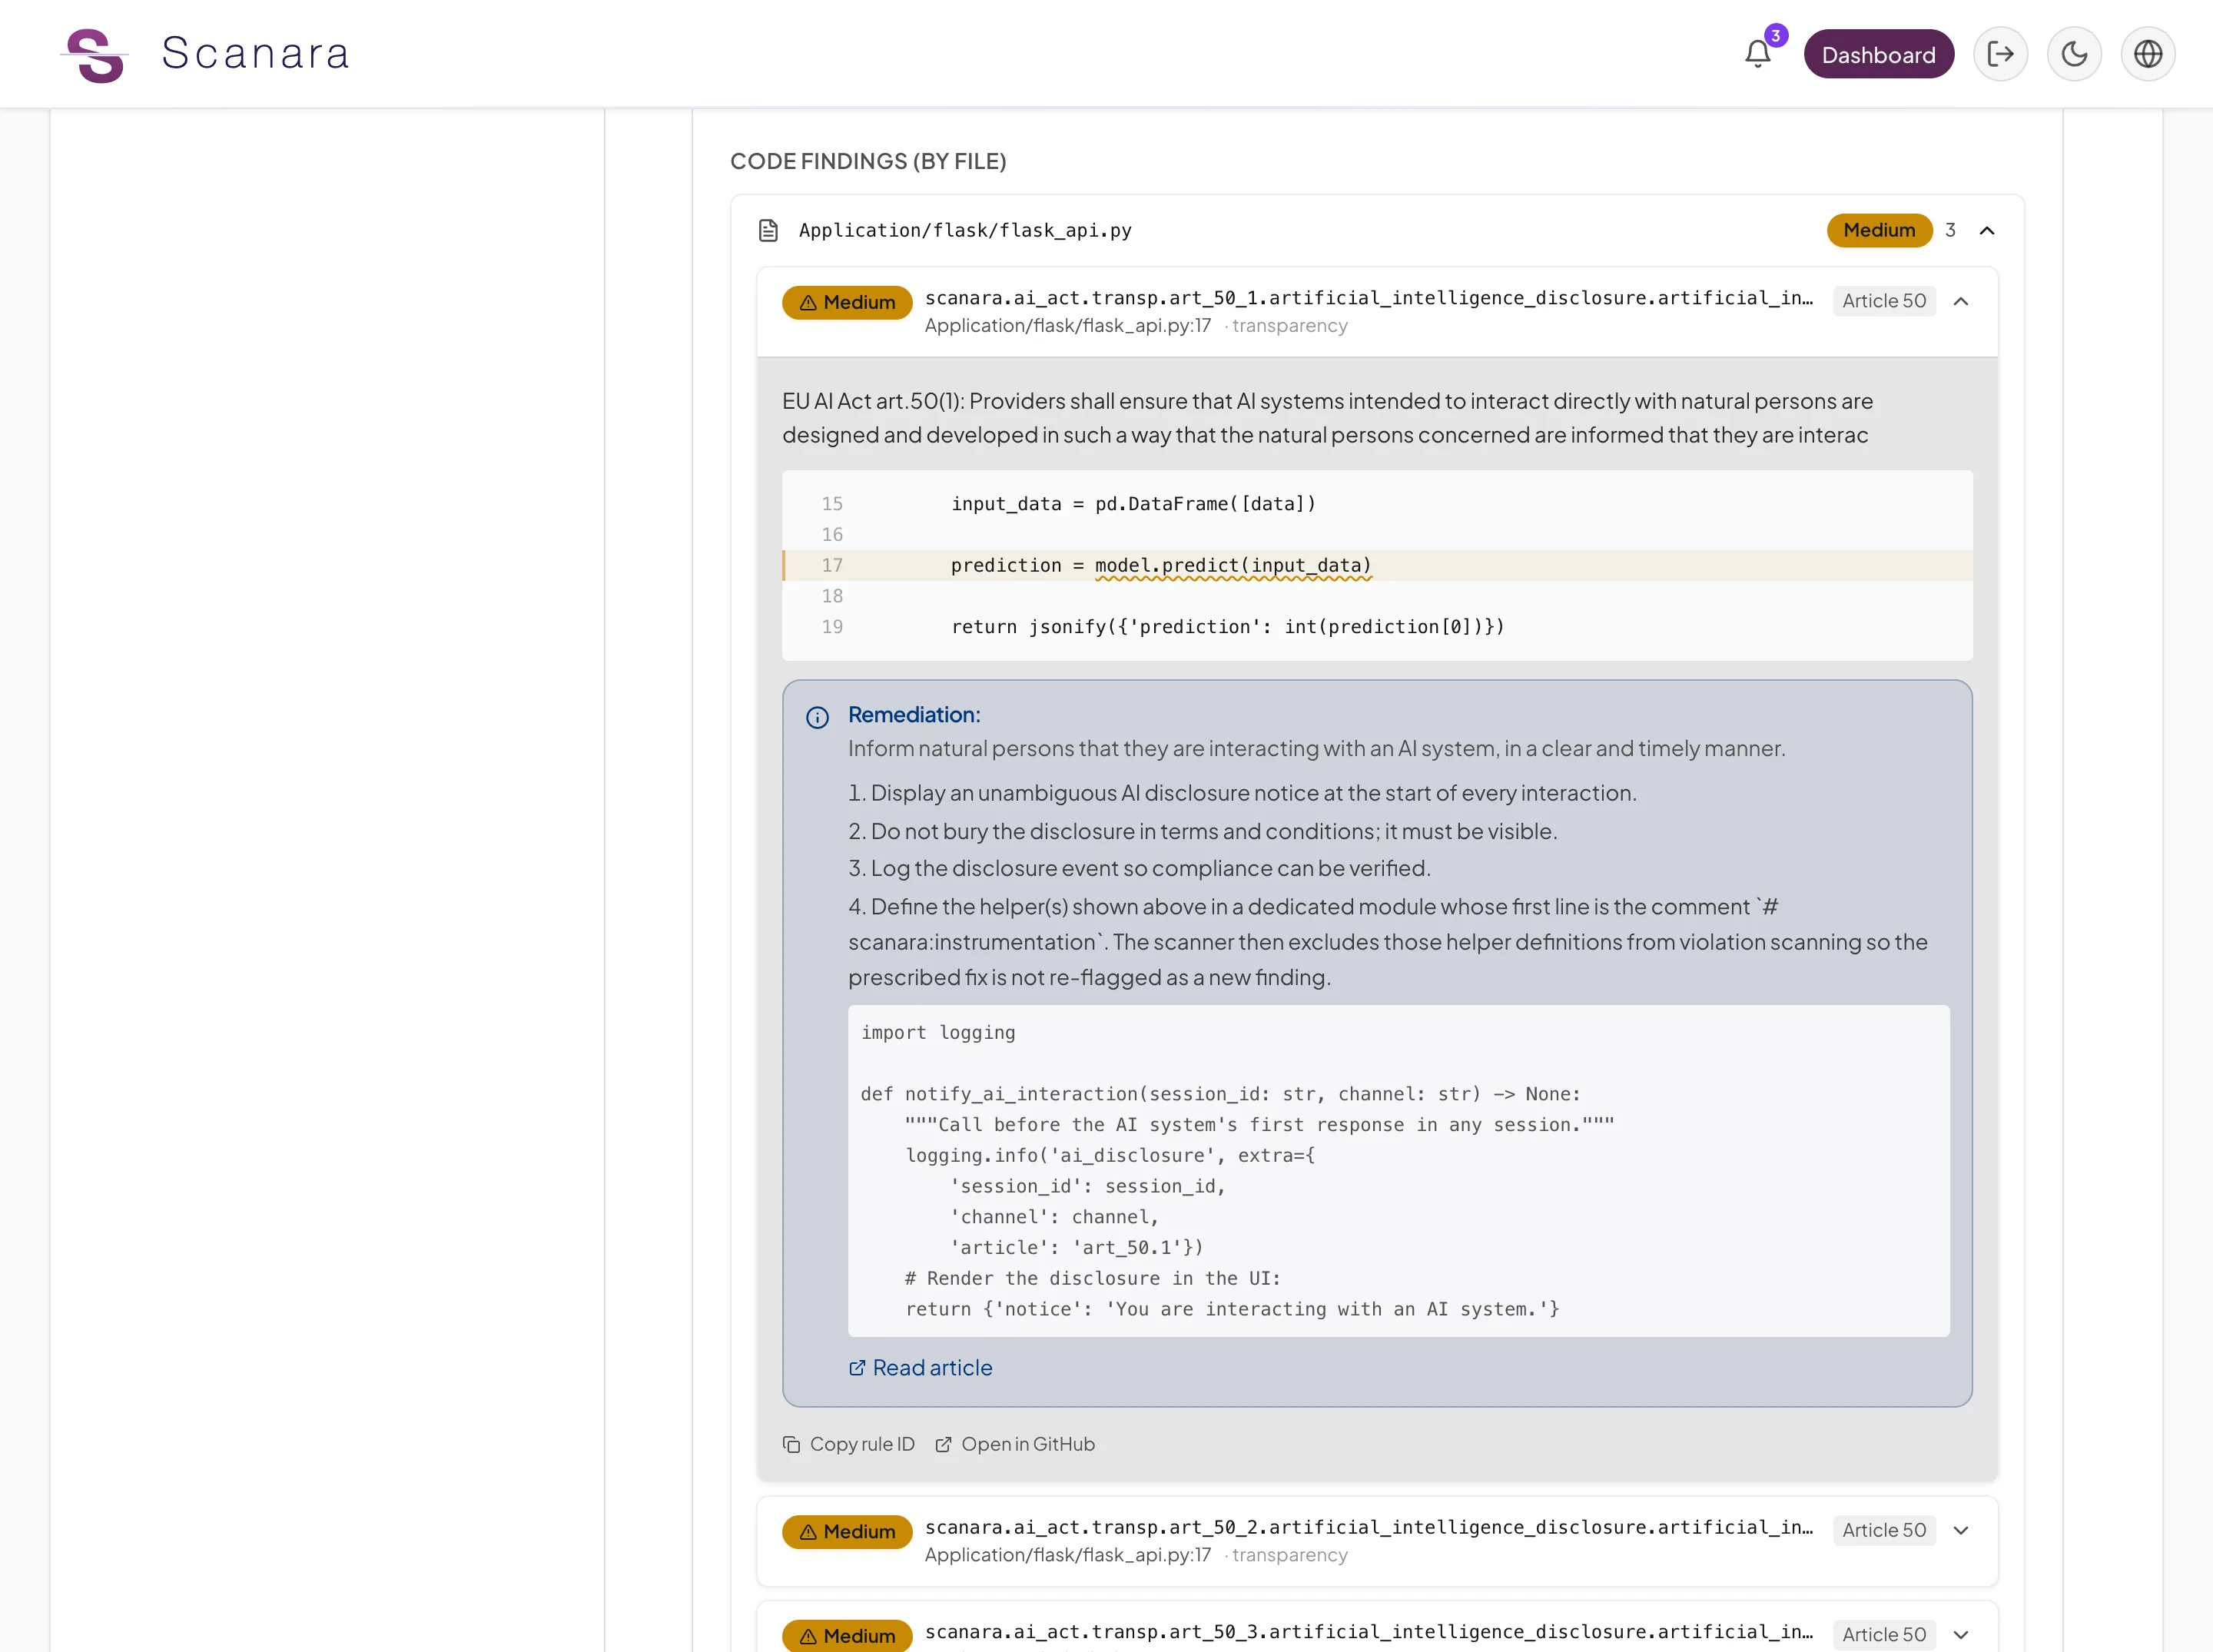
Des règles d'analyse détectent les motifs pertinents pour le règlement IA directement dans vos dépôts sources — dans 10+ langages de programmation, rattachés à des articles précis.
Contrôles documentaires par moteur de règles
Un moteur de politiques vérifie que votre documentation technique, dans 8 langues de l'UE, contient ce que le règlement exige pour votre niveau de risque.
Évaluations structurées
Des questionnaires guidés couvrent ce que le code ne peut pas montrer : évaluation des risques de l'IA (AIRA), FRIA, DPIA, obligations des fournisseurs GPAI, obligations des déployeurs et détection des pratiques interdites.
Le résultat : des projets de documents de conformité
Scanara enregistre une classification des risques pour chaque système d'IA et rédige le dossier : documentation technique de l'annexe IV, documentation de l'annexe XI pour les modèles d'IA à usage général et déclaration UE de conformité de l'annexe V. Les données du registre et les réponses aux évaluations préremplissent les modèles ; vous rédigez le reste. Export en PDF, DOCX ou Markdown.
Scanara soutient votre travail de conformité. Il ne remplace ni un conseil juridique ni l'évaluation de la conformité par un organisme notifié.
Du dépôt au projet de dossier en quatre étapes
Étape 1
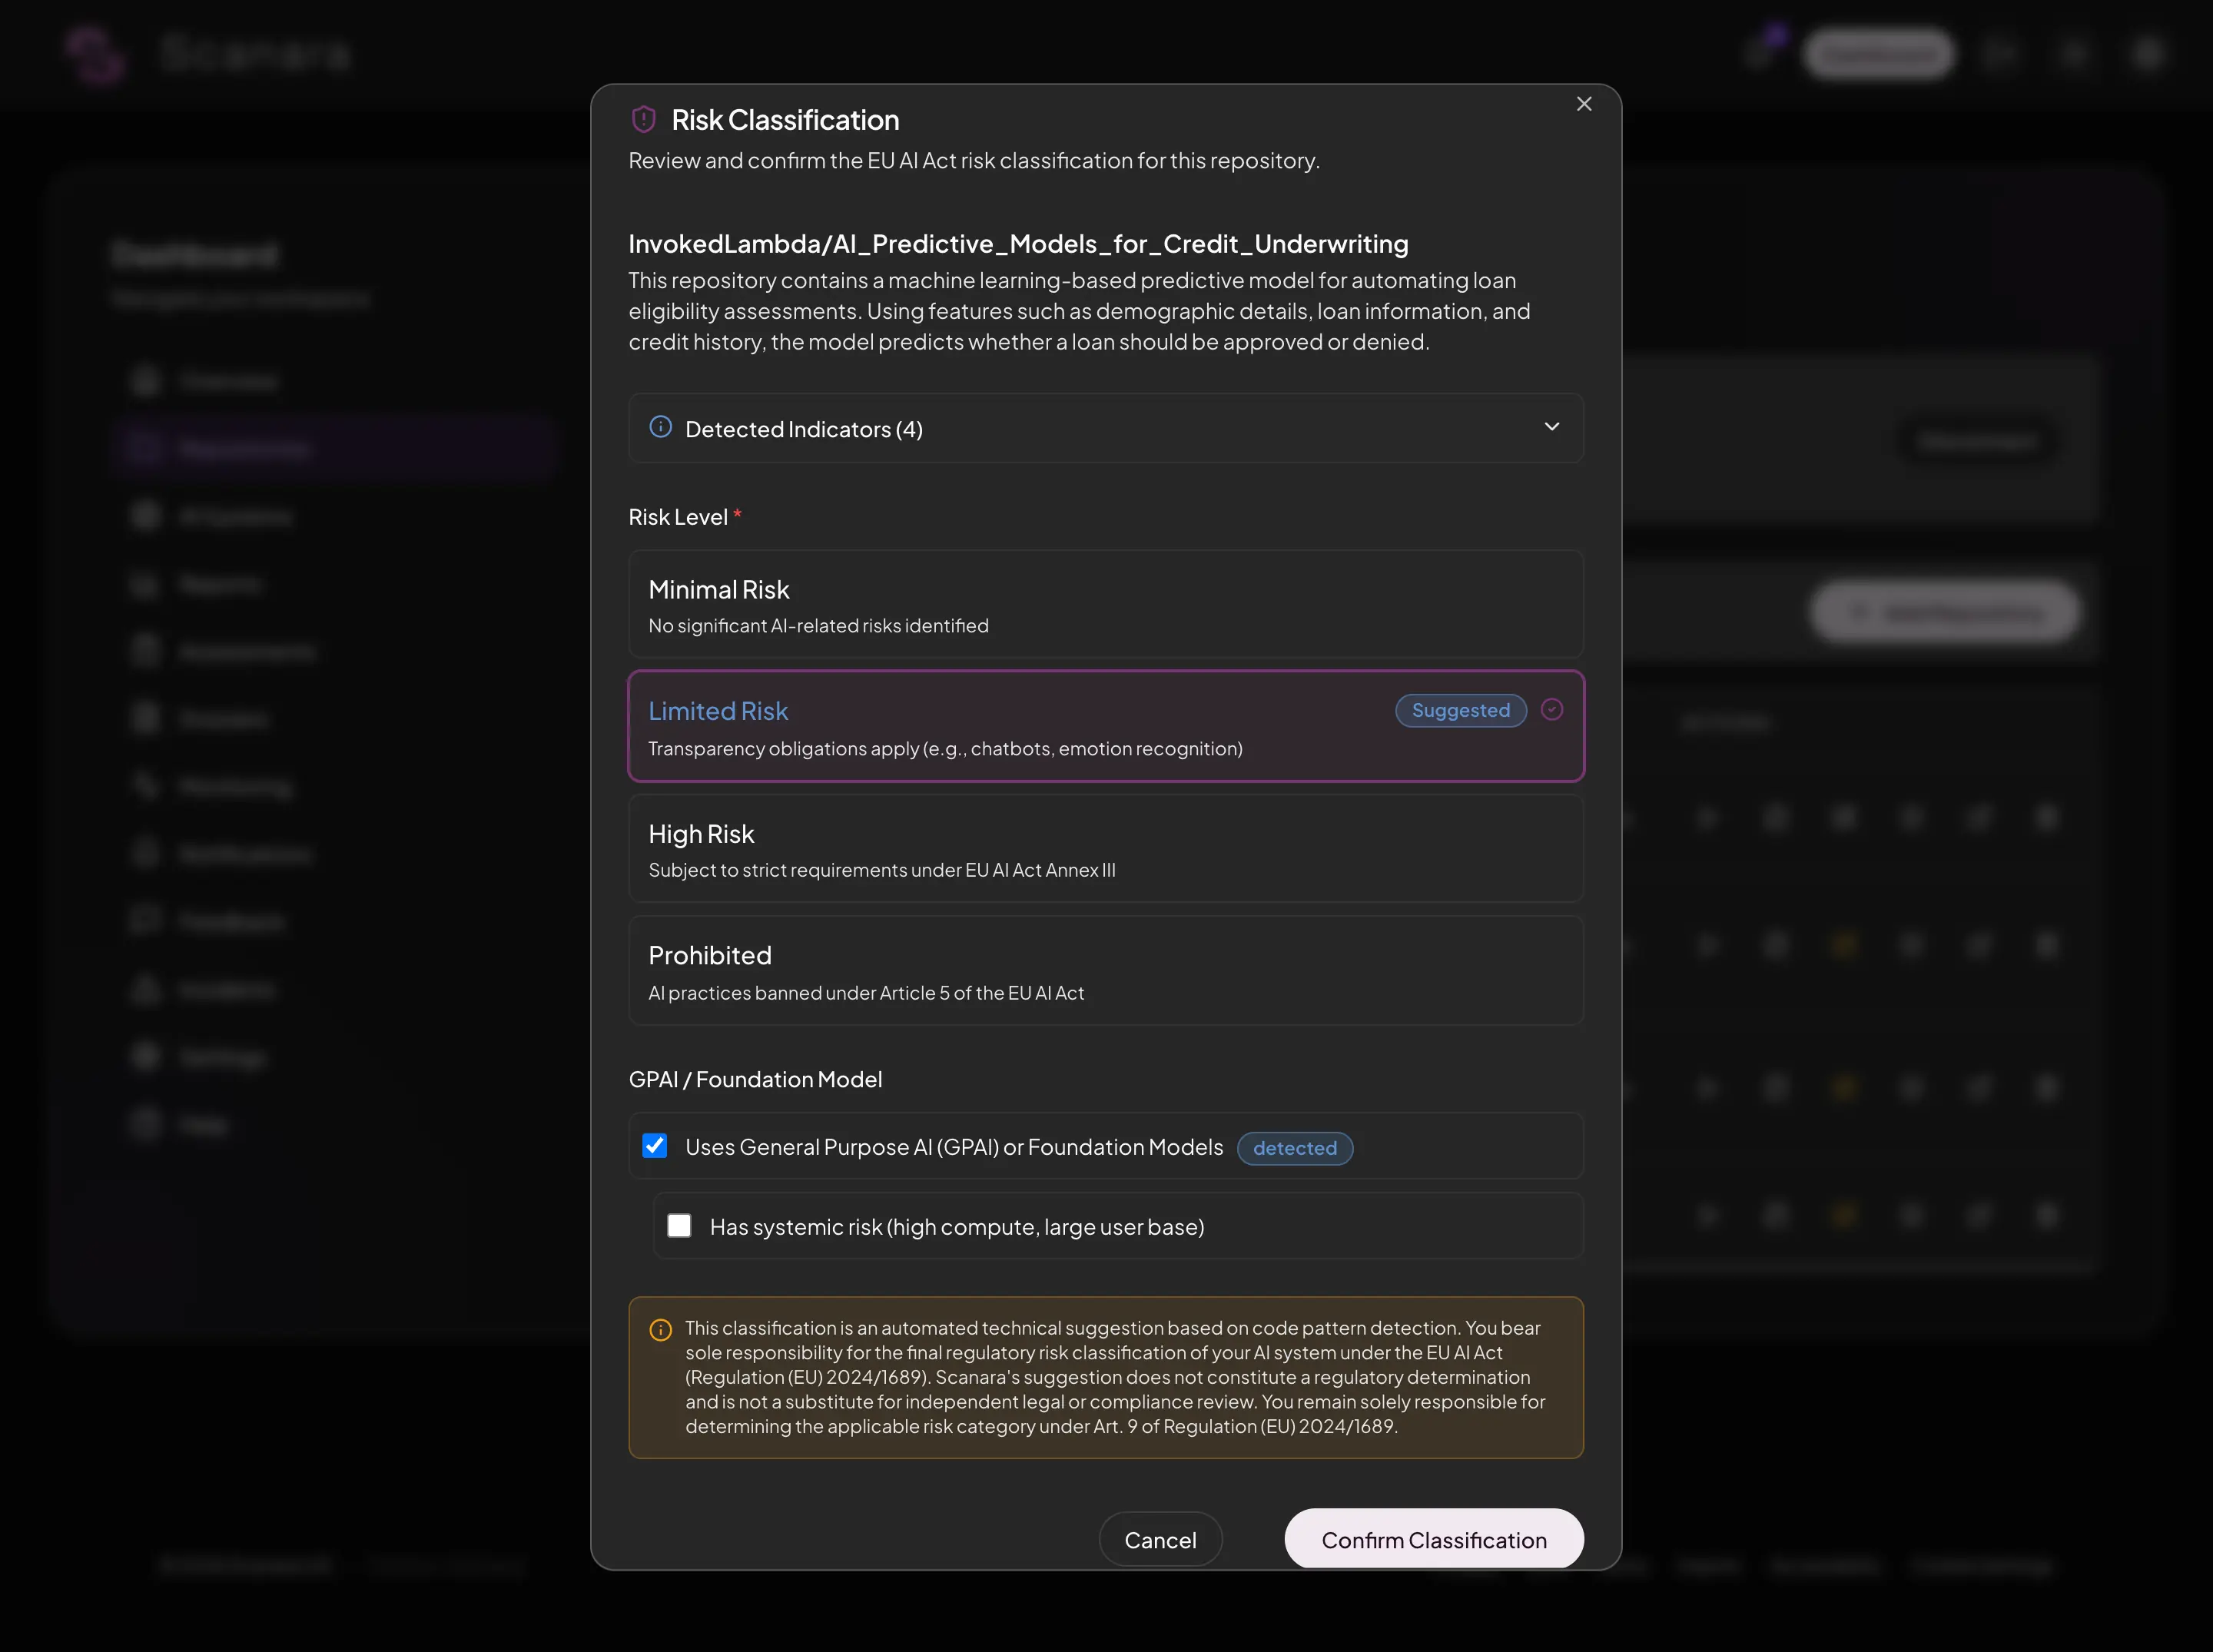
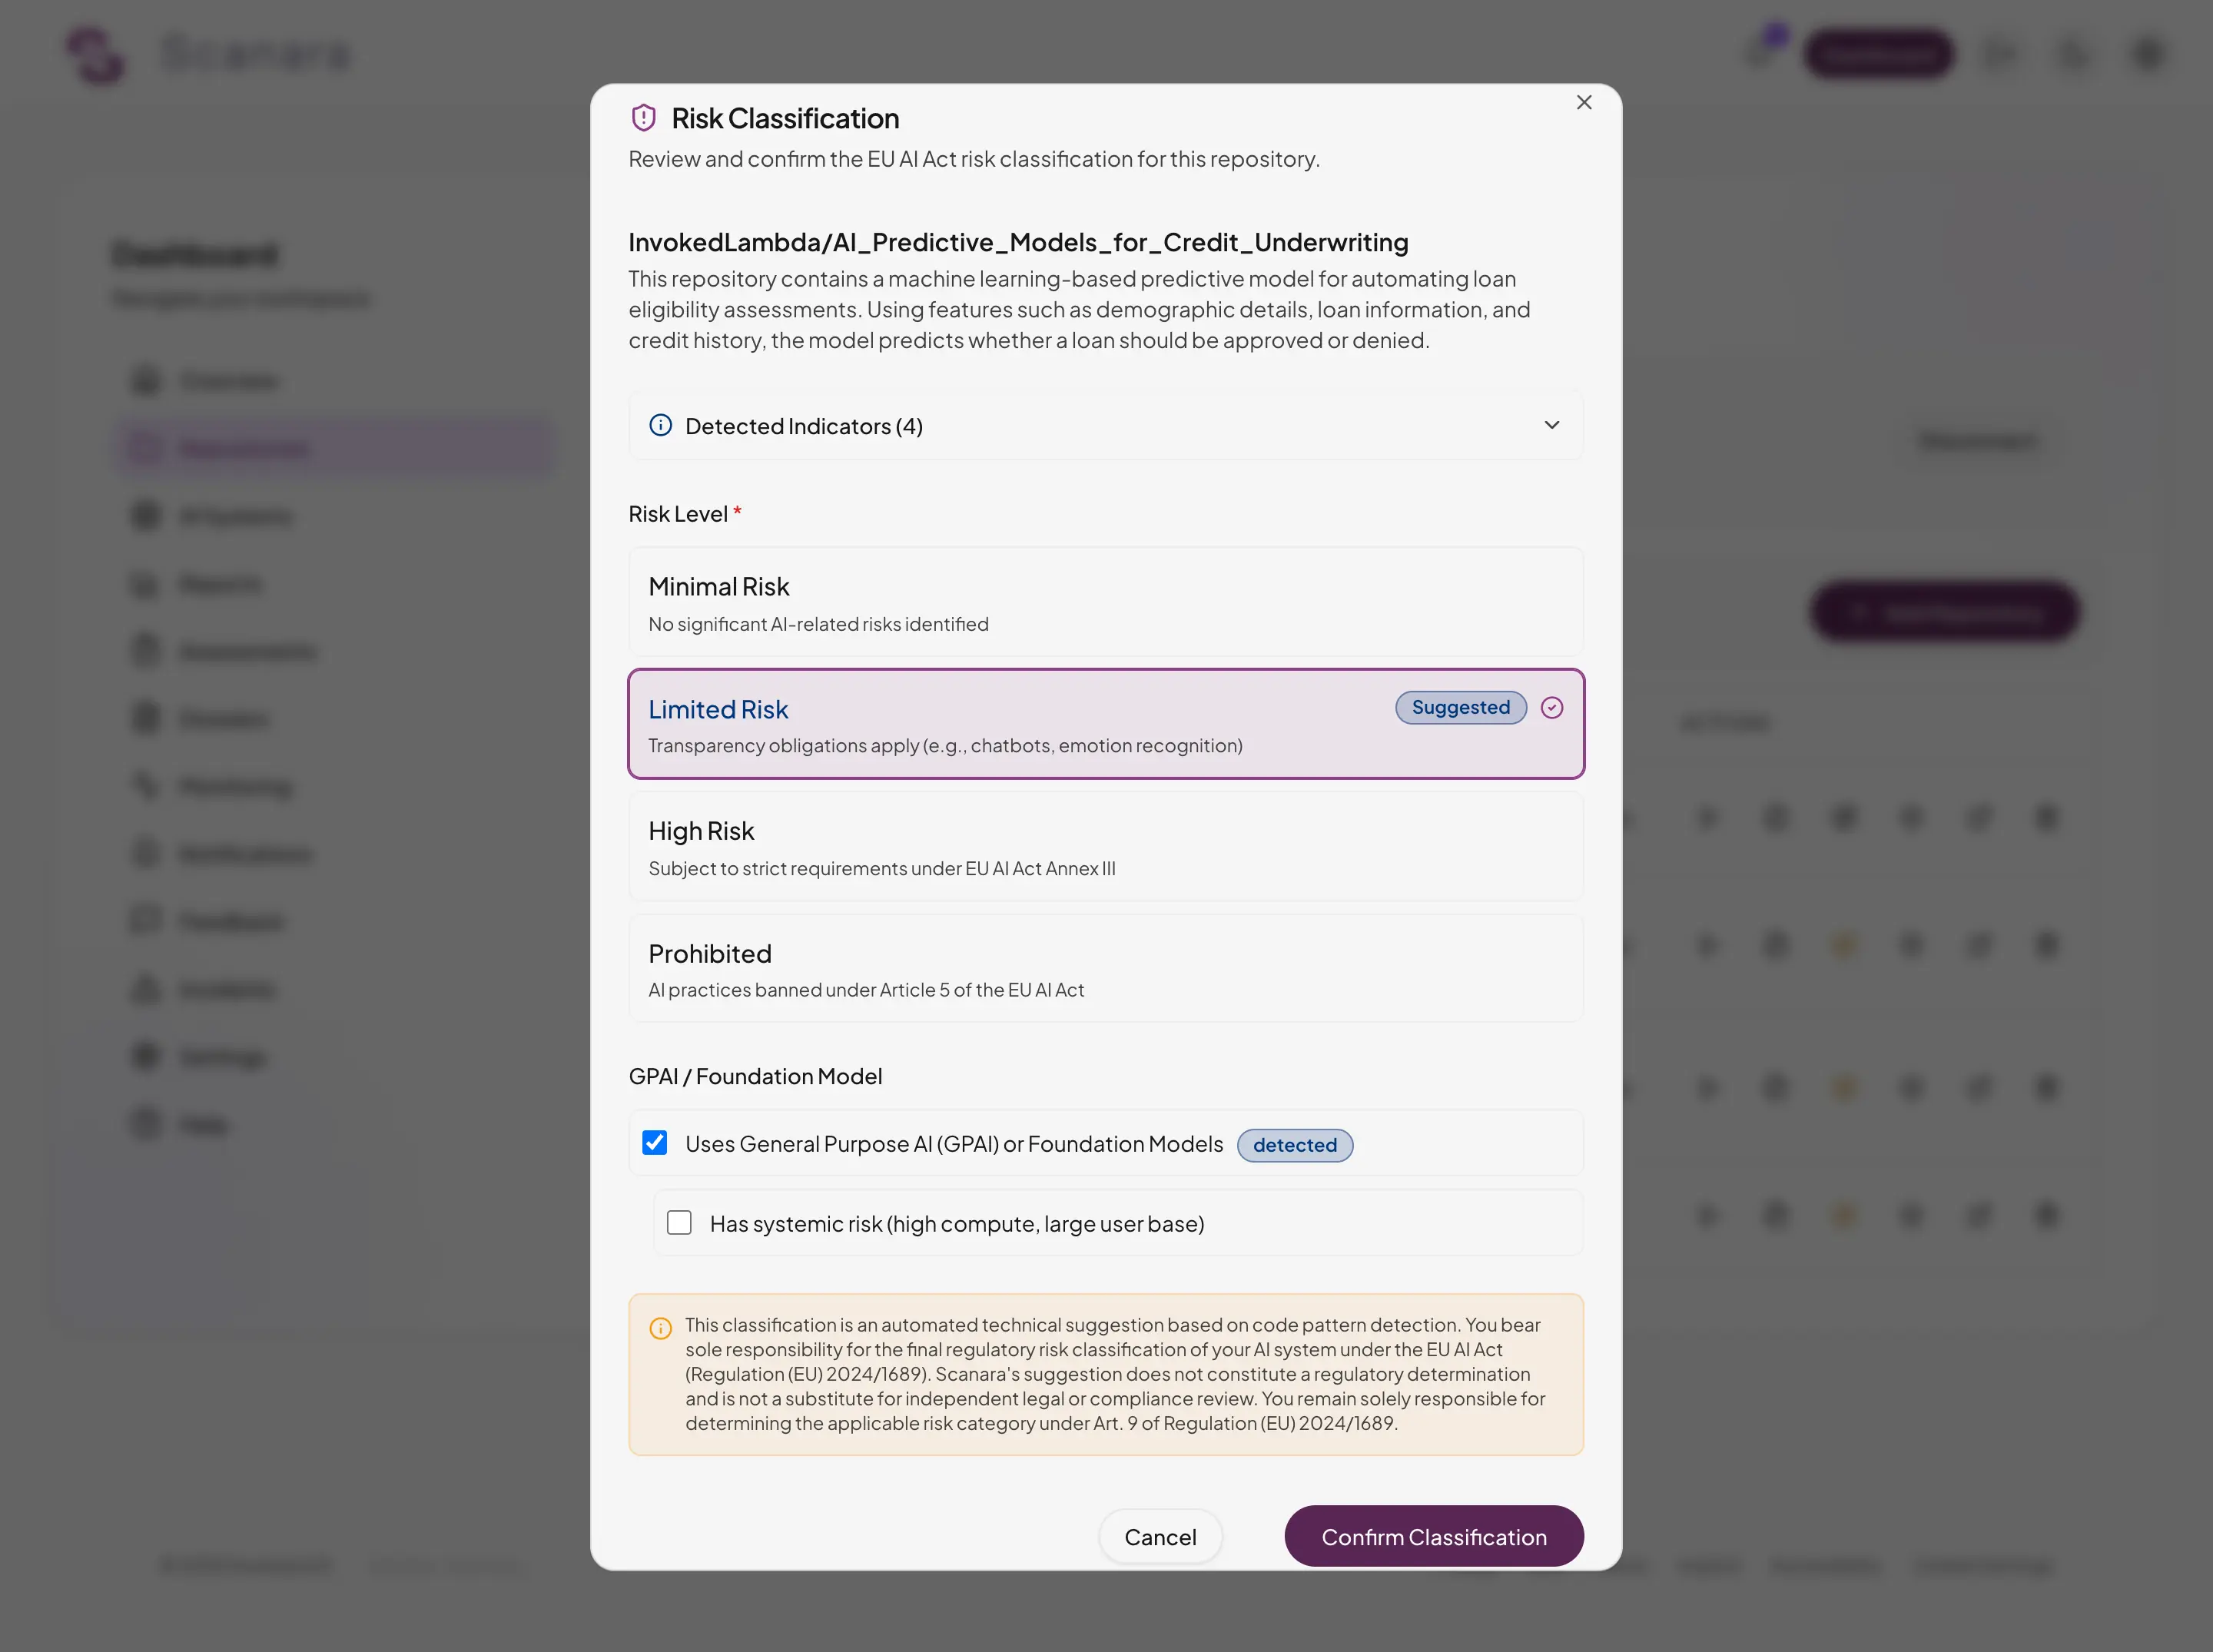
Classification du risque
Scanara suggère un niveau de risque pour votre dépôt GitHub et montre les indicateurs sur lesquels il repose. Vous confirmez ou modifiez la classification.
Étape 2
Connecter
Créez un système d'IA et liez ses dépôts. Scanara lui suggère une classification des risques ; vous la confirmez.
Étape 3
Analyser
Double moteur d'analyse : analyse de code dans plus de 10 langages, moteur de politiques pour les documents dans 8 langues européennes. Chaque constat est relié à un article spécifique du règlement sur l'IA.
Étape 4
Rapport
Vous obtenez votre classification des risques, votre score de conformité et un projet de dossier de conformité : annexe IV, annexe XI et déclaration de conformité. Relisez-les et finalisez-les avec un conseil juridique qualifié.
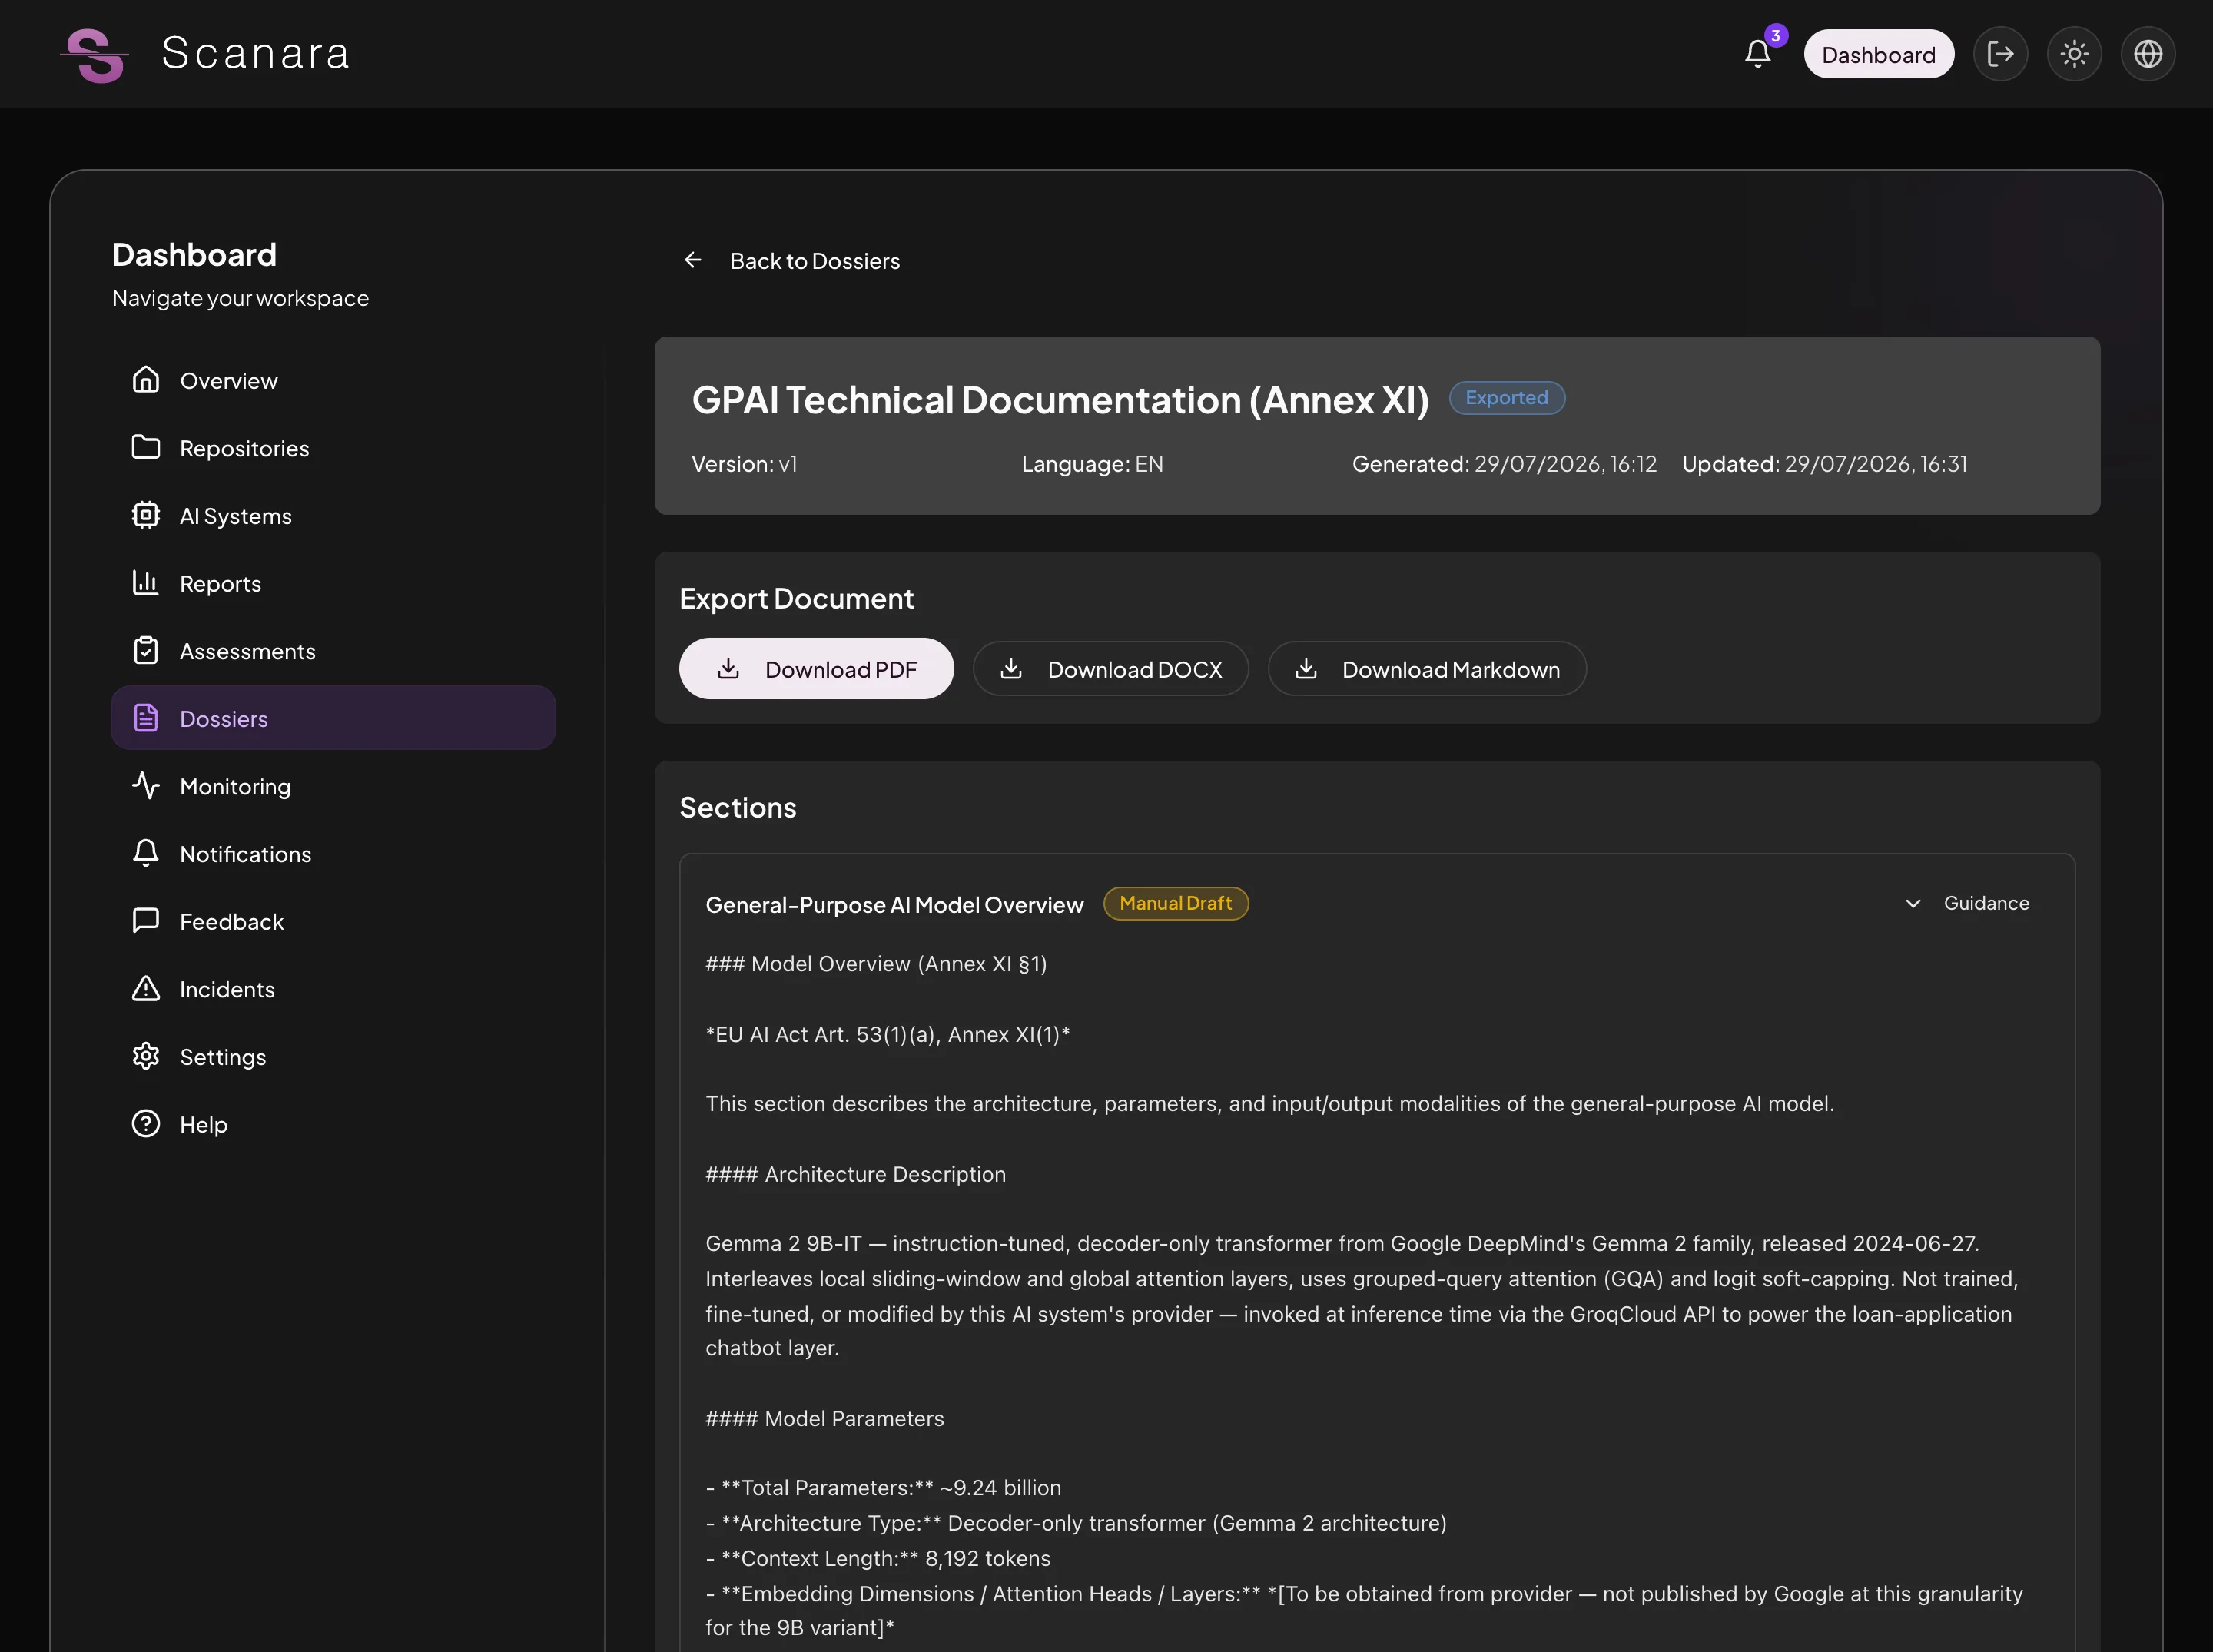
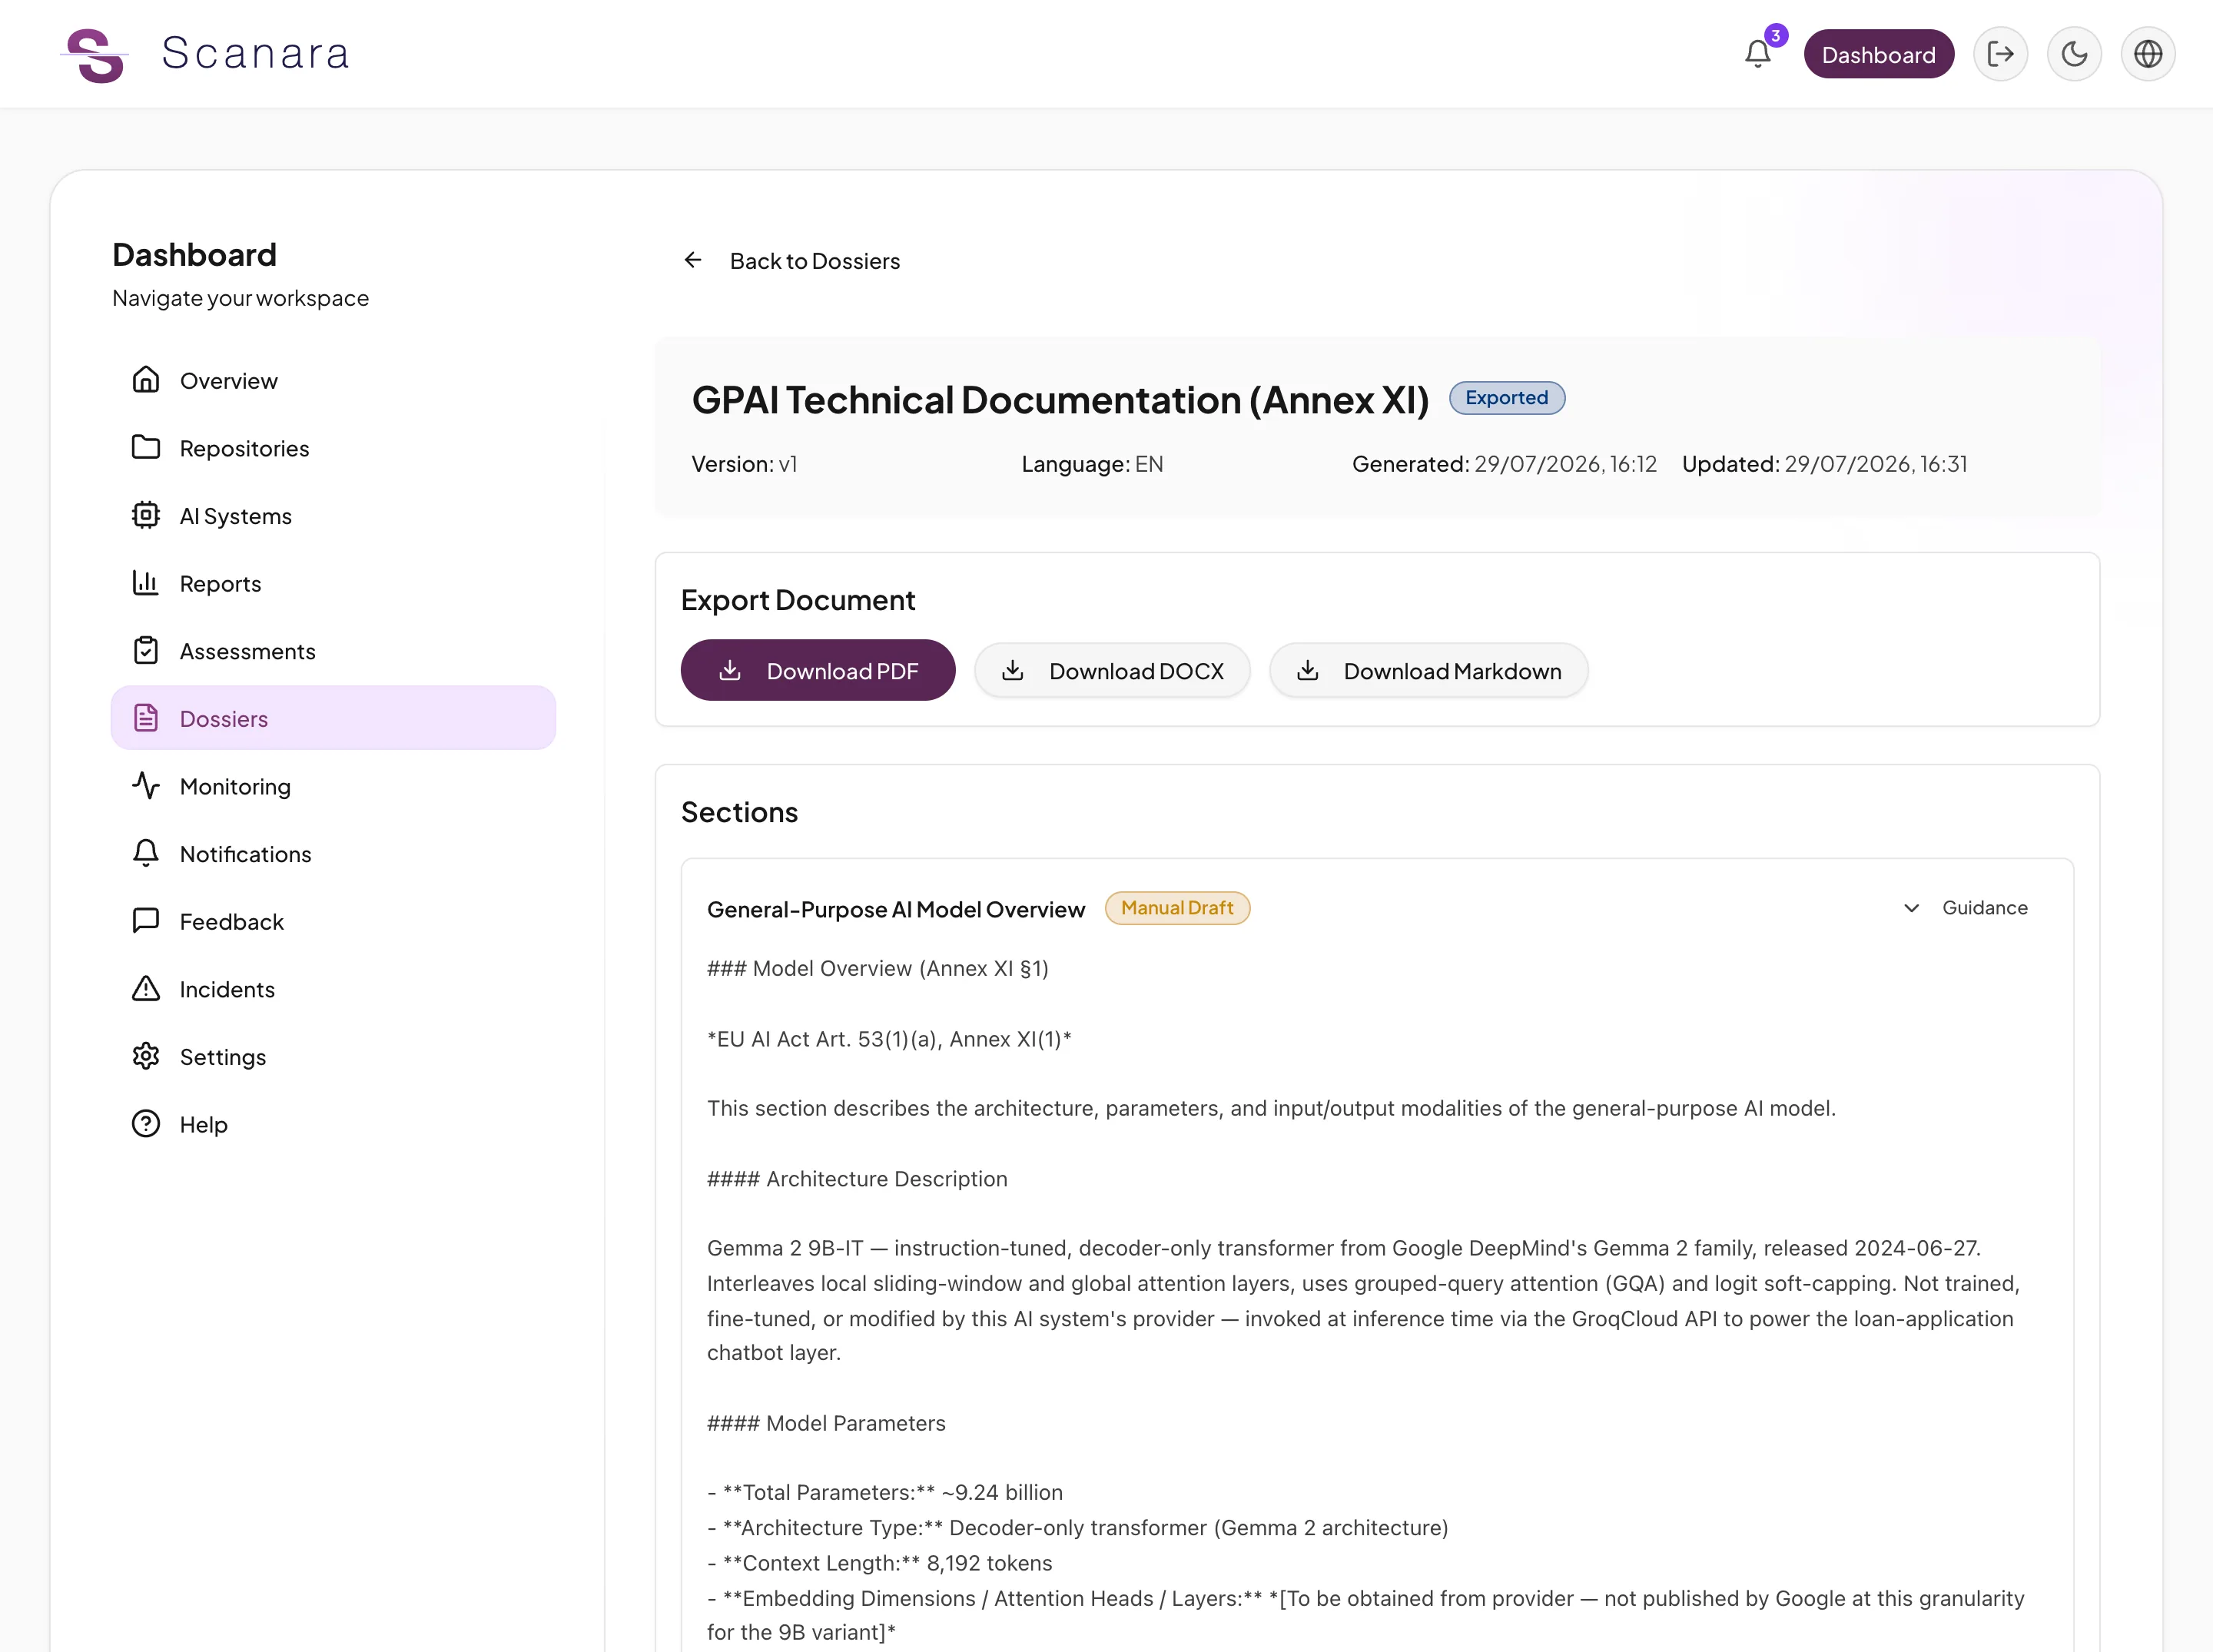
Montrez votre travail de conformité à vos prospects
Scanara rédige les documents que des clients de l'UE peuvent demander : classification des risques, documentation technique de l'annexe IV et résultats d'analyse. Relisez-les et finalisez-les avec votre équipe juridique avant de les partager.
Un outil de conformité qui lit votre code réel
Repérez les écarts dans le code avant la mise en production
Les règles d'analyse générées couvrent les exigences du règlement que le code ou les documents peuvent montrer, chacune liée à un article. Les évaluations guidées couvrent le reste. Un résultat d'analyse n'est pas un verdict de conformité.
Enregistrez une classification des risques pour chaque système d'IA
Scanara vous guide à travers ses quatre niveaux de risque (interdit, élevé, limité, minimal), y compris les catégories de l'annexe III, et documente votre classification. Vous décidez ; Scanara la structure et l'enregistre.
Générez des projets de dossier à partir de vos données
Projets de documentation technique de l'annexe IV, de l'annexe XI et de la déclaration de conformité, élaborés à partir de vos résultats d'analyse et de vos réponses aux évaluations. Export en PDF, DOCX ou Markdown.
Gardez vos preuves à jour
Chaque analyse alimente un journal d'audit en écriture unique. La GitHub App peut lancer une vérification de conformité à chaque pull request.
Construit sur le texte même du règlement — pas sur un résumé
Chaque règle ancrée dans sa source juridique exacte.
- 119 + 14
- identifiants d'articles et annexes du texte consolidé (27 juillet 2026)
- 12
- langages de programmation, avec un niveau de confiance par langage
- 54
- applications de test revérifiées avant chaque version
Chaque constat cite l'article du règlement sur l'IA auquel il se rapporte.
Chaque version est vérifiée par des tests de fixtures, des sorties de référence et des KPI de couverture avant toute mise en production.
Sécurité et traitement des données
Résidence des données UE
Données client — code source, résultats de scan, évaluations, dossiers — stockées et traitées dans AWS eu-west-1 (Dublin, Irlande).
Scanara UG, Dachau
Entreprise allemande (Scanara UG, haftungsbeschränkt) basée à Dachau, en Allemagne.
Piste d'audit en écriture unique
Un journal en écriture unique (WORM) des analyses et des actions.
Facturation européenne
SEPA et carte bancaire avec facturation en EUR.
Nous ne conservons pas de copie de votre repository
Les fichiers sont lus depuis GitHub, analysés dans une fonction isolée, puis supprimés. Les constats ne conservent que les lignes signalées et leur contexte immédiat. Scanara ne conserve pas de copie complète de votre dépôt (politique de confidentialité §2.3).
Comment nous traitons votre code — Politique de confidentialité §2.3Commencez gratuitement, passez à l'offre supérieure si besoin
Prix TVA incluse. Les limites de l'offre gratuite sont des totaux uniques ; celles des offres payantes sont remises à zéro chaque mois. Scanara commence à 0 €.
Gratuit
Pour les développeurs individuels explorant la conformité au règlement sur l'IA.
- 5 analyses (au total)
- 1 système d'IA (au total)
- 2 repositories (au total)
- 1 membre d'équipe
- 3 évaluations (au total)
- 2 dossiers (au total)
- Historique d'analyses de 30 jours
Team
Pour les petites équipes qui développent des systèmes d'IA et démarrent leur travail sur le règlement sur l'IA.
TVA incluse
- 100 analyses/mois
- 10 systèmes d'IA
- 15 repositories
- 7 membres d'équipe
- 20 évaluations/mois
- 10 dossiers/mois
- Merge gate (1 repo)
- Piste d'audit de 90 jours
Business
Pour les organisations qui analysent de nombreux repositories et veulent le merge gate sur chacun d'eux.
TVA incluse
- 500 analyses/mois
- 50 systèmes d'IA
- Repositories illimités
- 50 membres d'équipe
- 70 évaluations/mois
- 50 dossiers/mois
- Merge gate (tous les repos)
- Piste d'audit d'un an
Enterprise
Pour les grandes organisations qui ont besoin du SSO, de rôles personnalisés et de limites fixées par contrat.
- Analyses sur devis
- Systèmes d'IA sur devis
- Repositories illimités
- Membres d'équipe sur devis
- Évaluations sur devis
- Dossiers sur devis
- SSO avec OIDC (SAML prévu)
- Rôles personnalisés
- Piste d'audit illimitée + export
- Objectif de disponibilité 99,9 %
Aucune carte bancaire requise pour l'offre gratuite
Découvrez quels articles du règlement sur l'IA s'appliquent à votre code
Lancez une analyse gratuite et recevez un premier rapport avec des constats par article.