El reglamento IA, mapeado sobre tu código
Scanara es para equipos que desarrollan o despliegan sistemas de IA en la UE. Analiza tu código en 10+ lenguajes de programación y tus documentos en 8 idiomas de la UE. Cada hallazgo indica el artículo del Reglamento de IA en el que se basa, para que sepas qué corregir. Además, Scanara redacta un borrador de tu dossier de cumplimiento para que lo revise tu equipo legal.
- Reglas generadas a partir del texto del Reglamento
- 66 de 113 artículos con reglas automatizadas (24 ago 2026)
- Cada hallazgo cita su artículo del Reglamento de IA
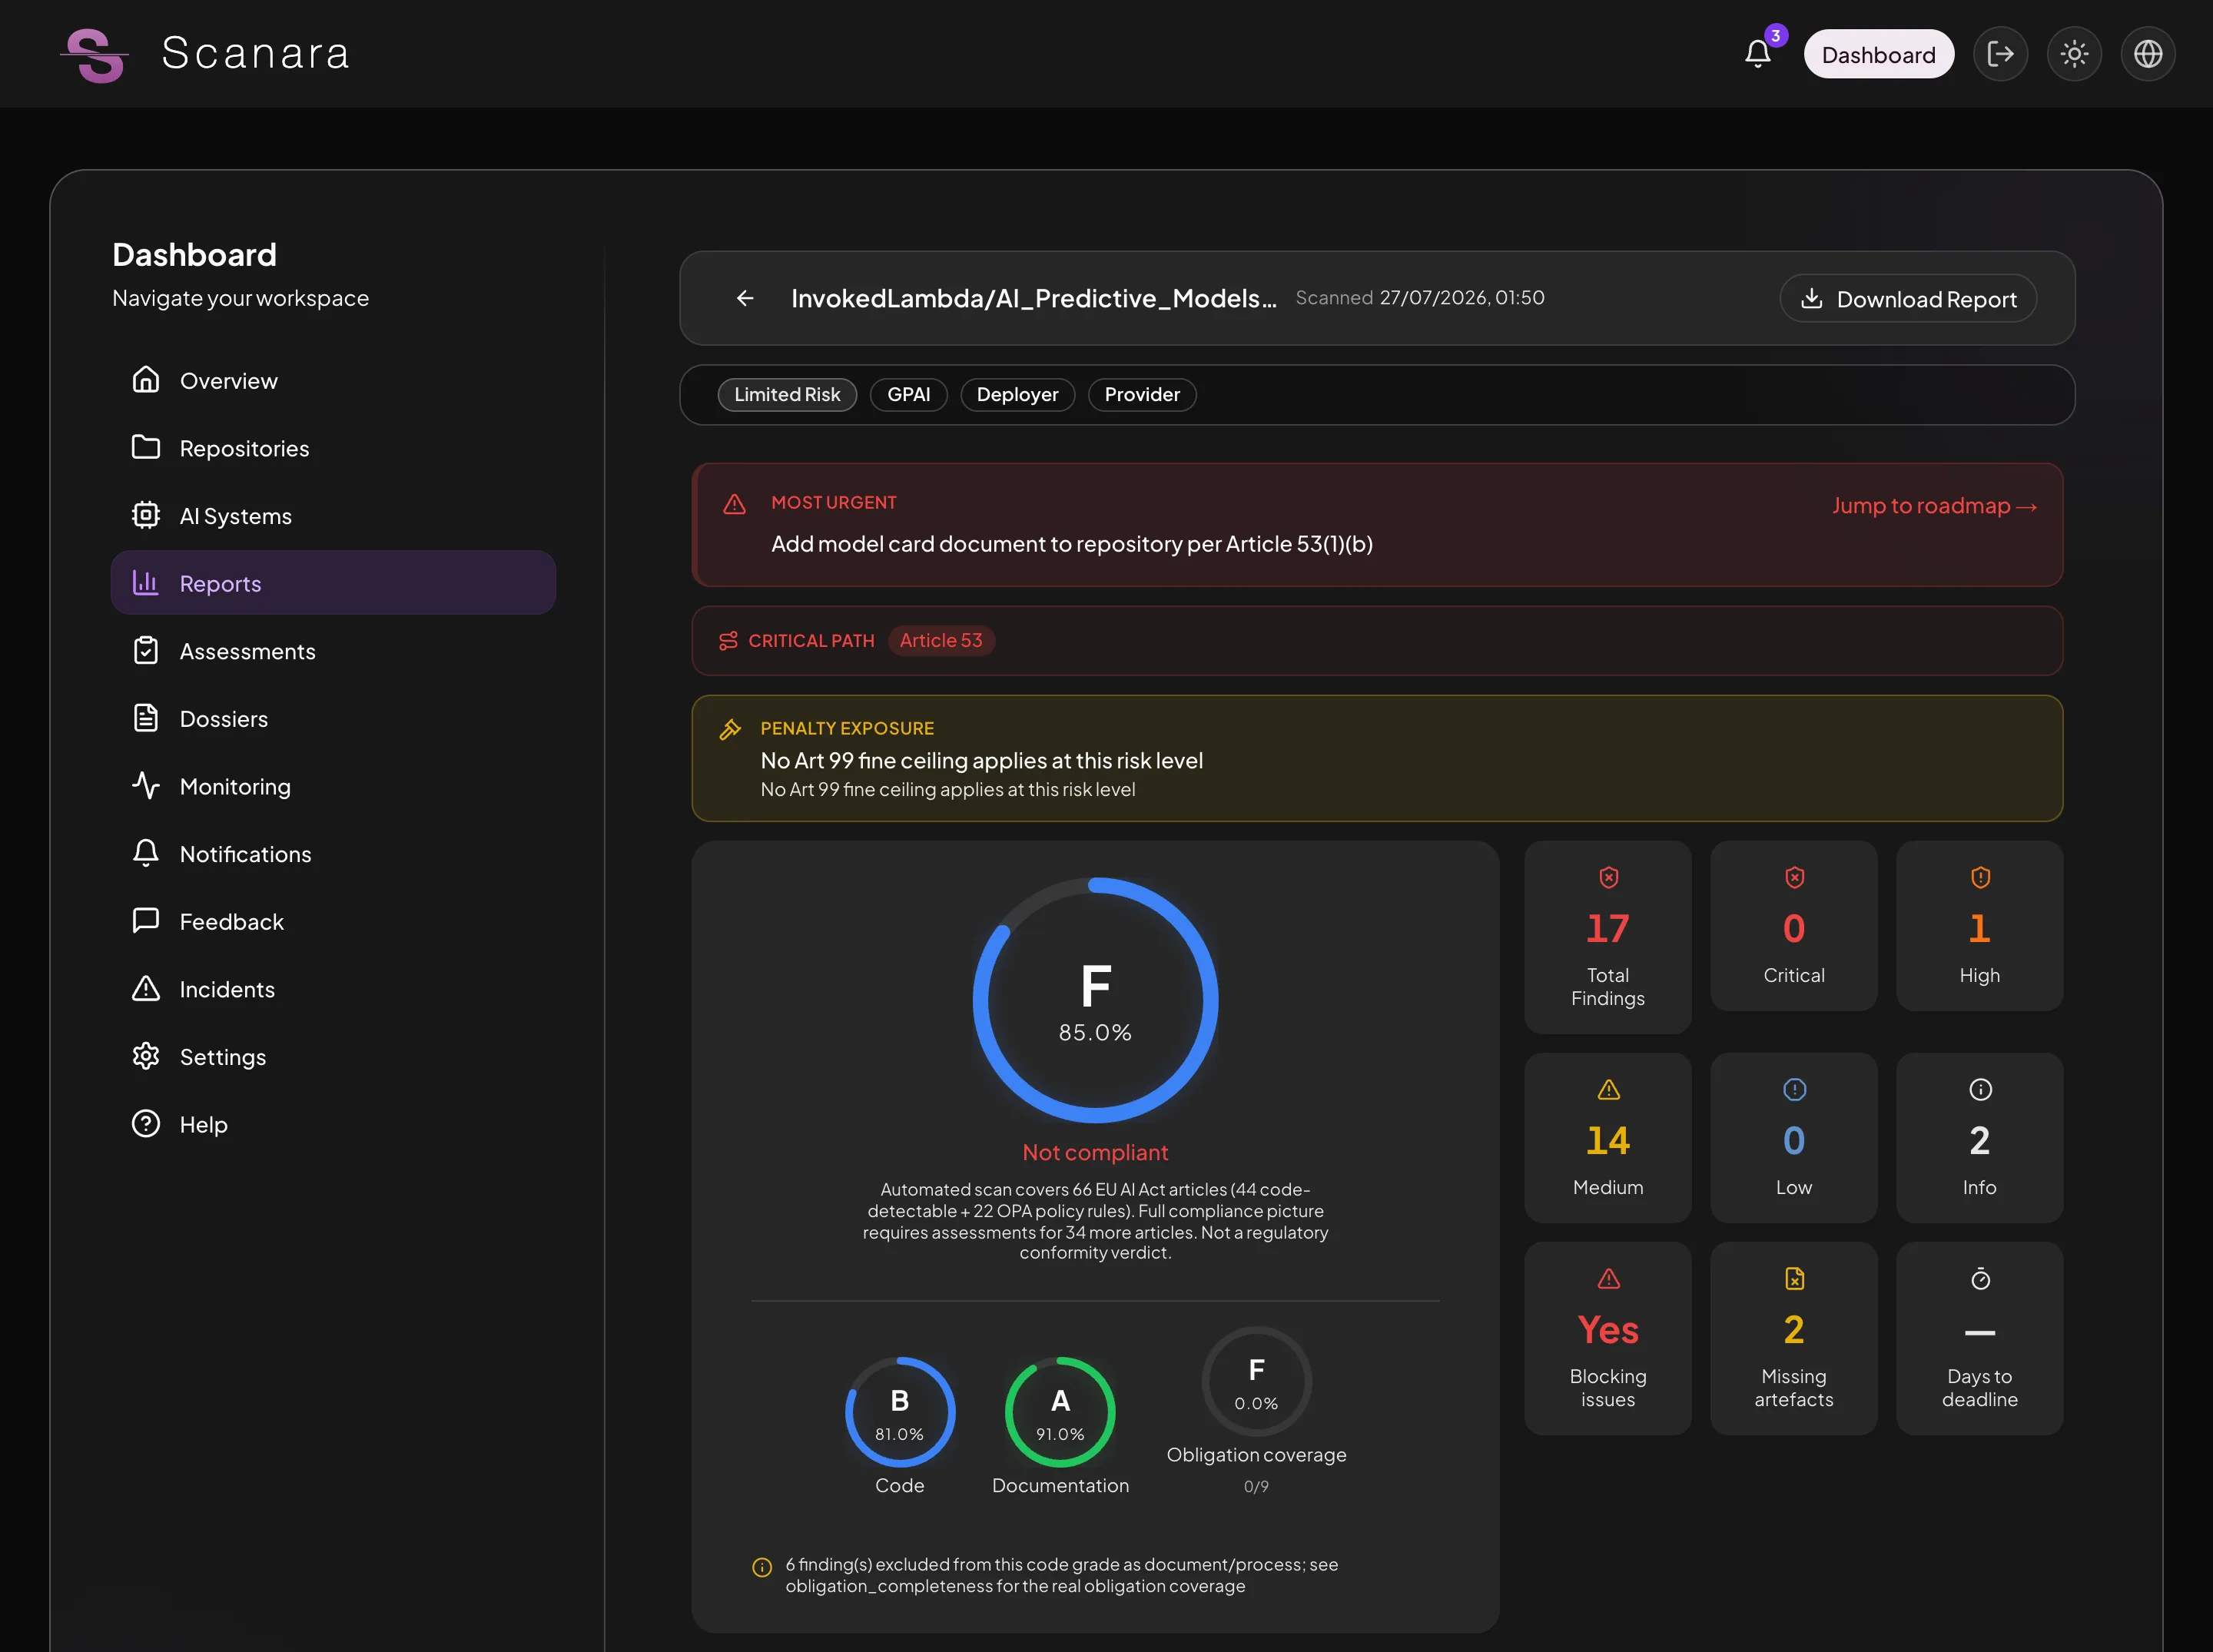
Ejemplo de escaneo: modelo open source de predicción de impago de préstamos (riesgo limitado, obligaciones GPAI)
El Reglamento de IA se aplica por fases.
Las obligaciones de los modelos de IA de uso general ya se aplican. Las de alto riesgo siguen en las fechas indicadas abajo.
Ya en vigor
Obligaciones GPAILeer más, Obligaciones GPAI- Sistemas de alto riesgo del anexo IIILeer más, Sistemas de alto riesgo del anexo III
- Sistemas de alto riesgo del anexo ILeer más, Sistemas de alto riesgo del anexo I
Multas por prácticas prohibidas de hasta 35.000.000 € o el 7 % del volumen de negocios anual mundial total, si esta cifra es superior (artículo 99, apartado 3).
Del escaneo del repositorio al borrador del dossier de cumplimiento Tres entradas, una sola visión del cumplimiento.
Escaneo estático de código
Las reglas de escaneo detectan patrones relevantes para el reglamento IA directamente en tus repositorios — en 10+ lenguajes de programación, vinculados a artículos concretos.
Verificación de documentos con motor de políticas
Un motor de políticas comprueba que tu documentación técnica, en 8 idiomas de la UE, contiene lo que el Reglamento exige para tu nivel de riesgo.
Evaluaciones estructuradas
Cuestionarios guiados cubren lo que el código no puede mostrar: evaluación de riesgos de IA (AIRA), FRIA, DPIA, obligaciones de proveedores GPAI, obligaciones de responsables del despliegue y cribado de prácticas prohibidas.
El resultado: borradores de documentos de cumplimiento
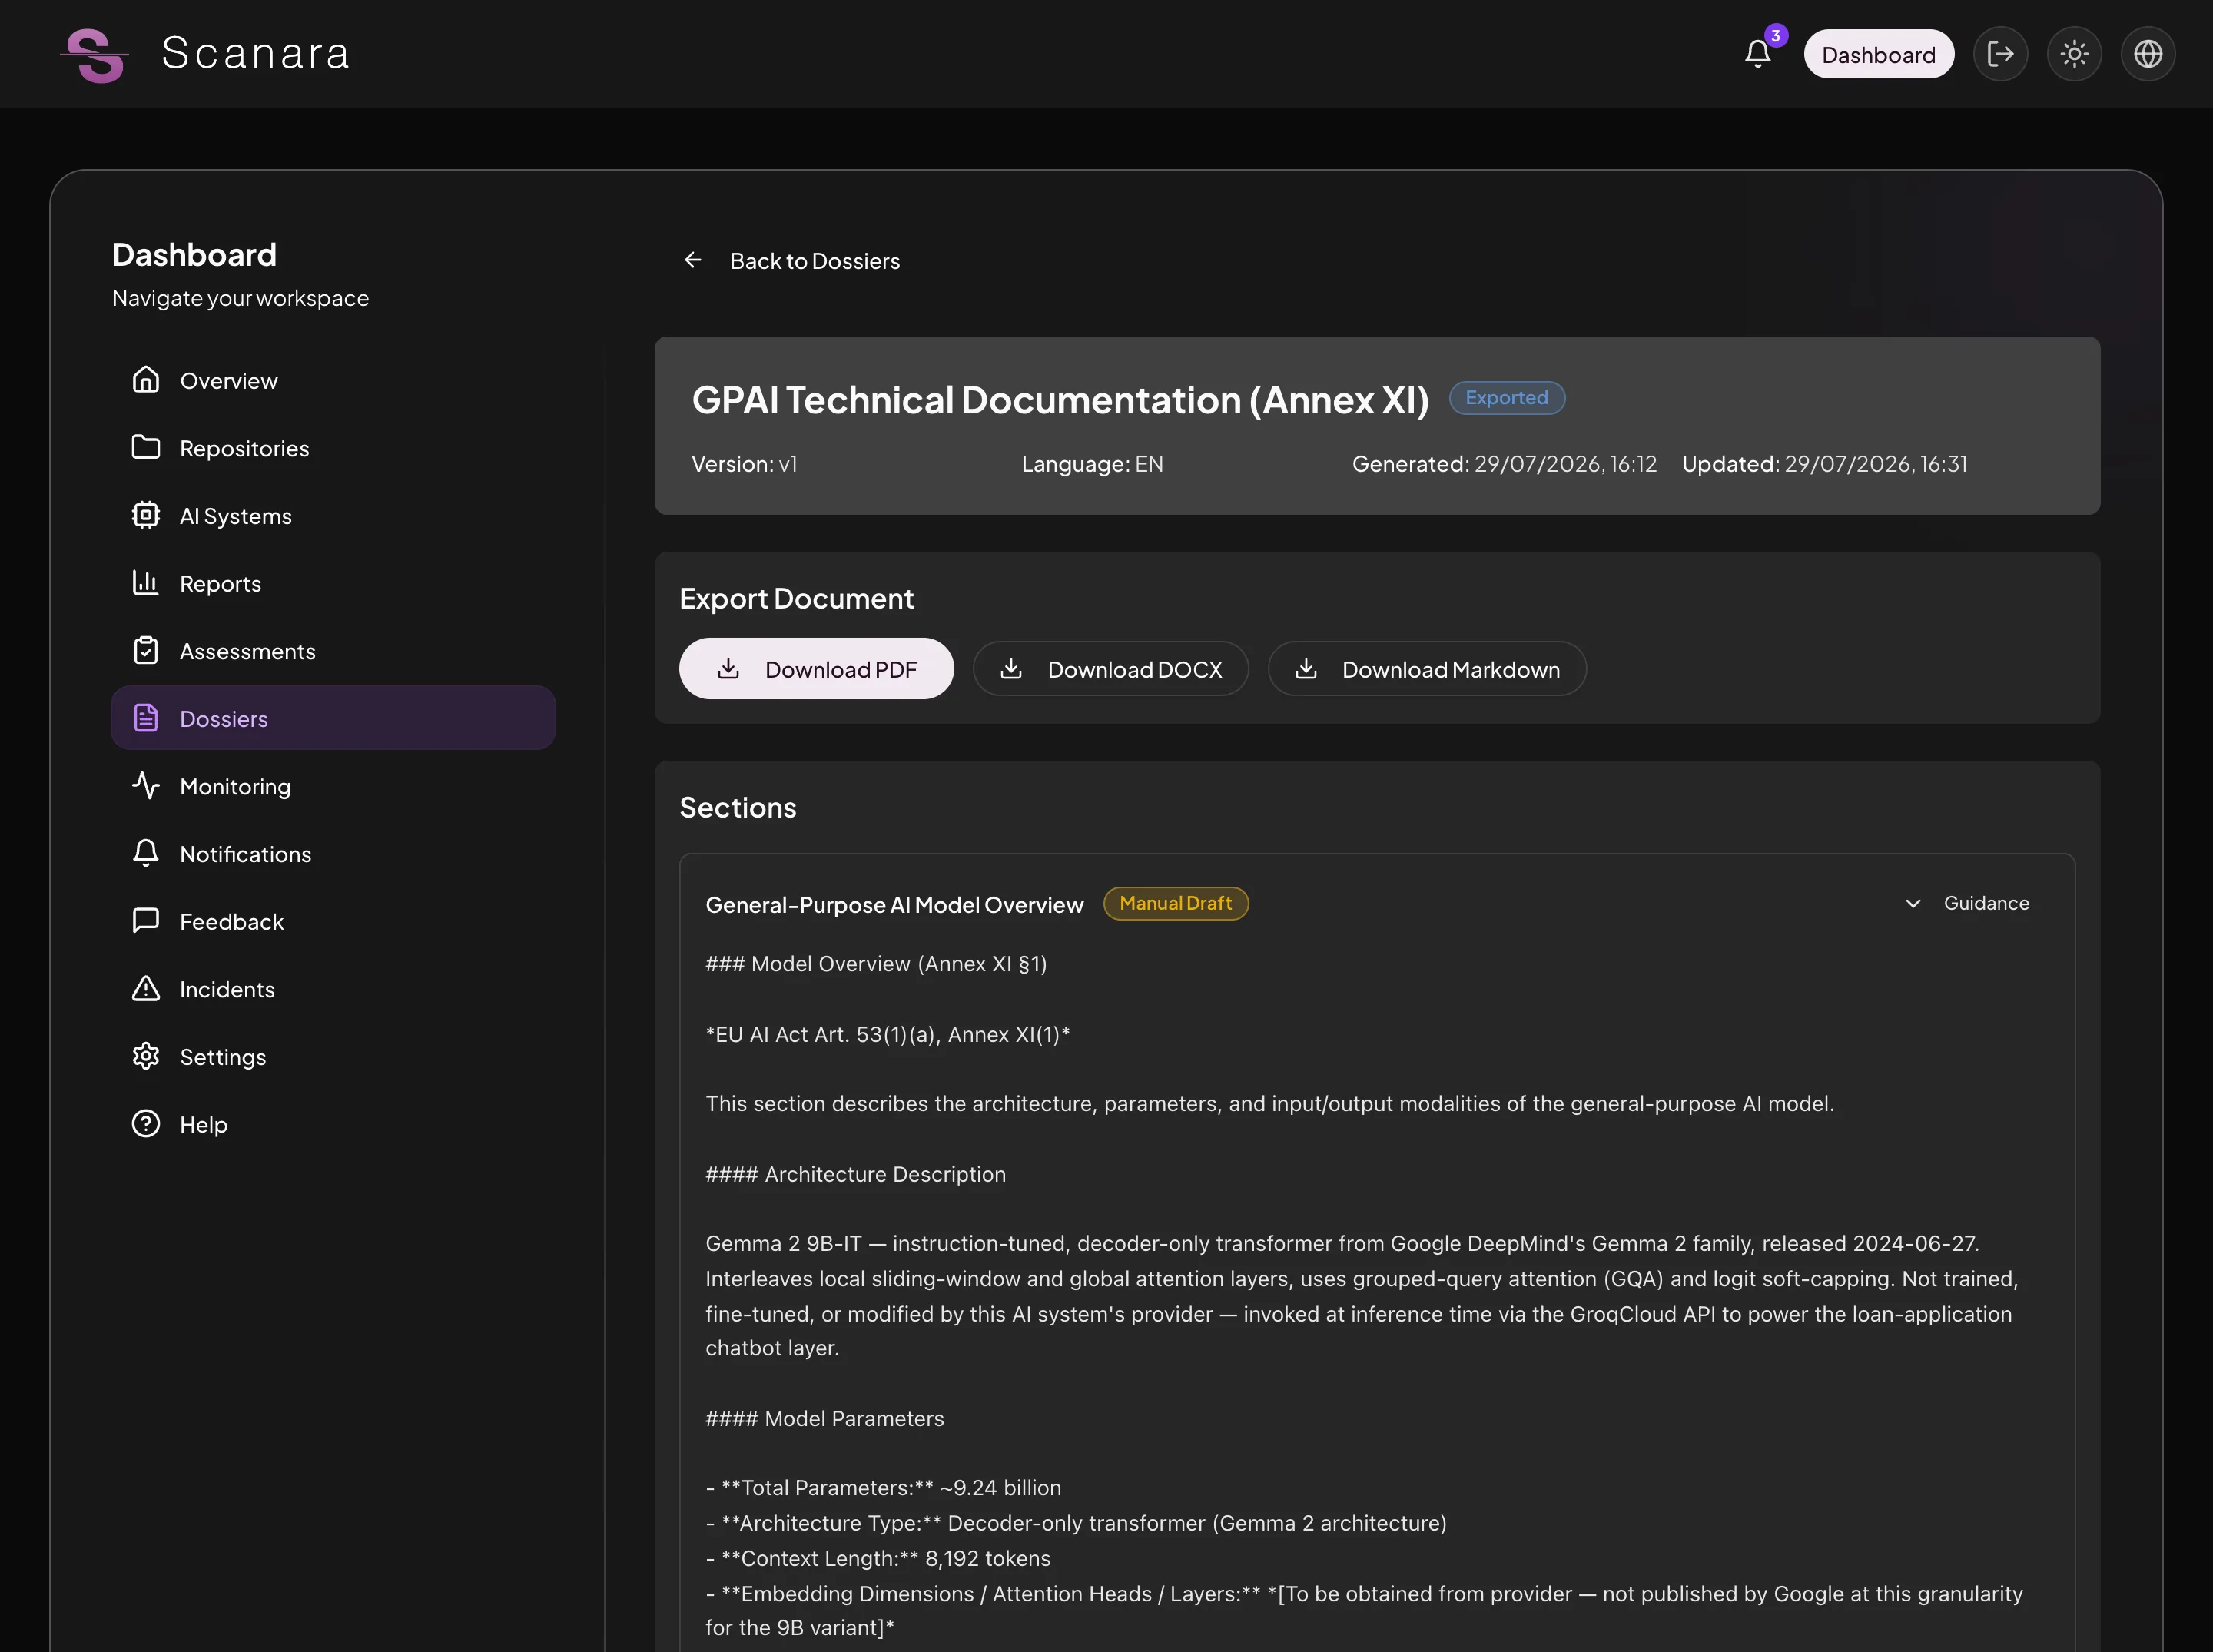
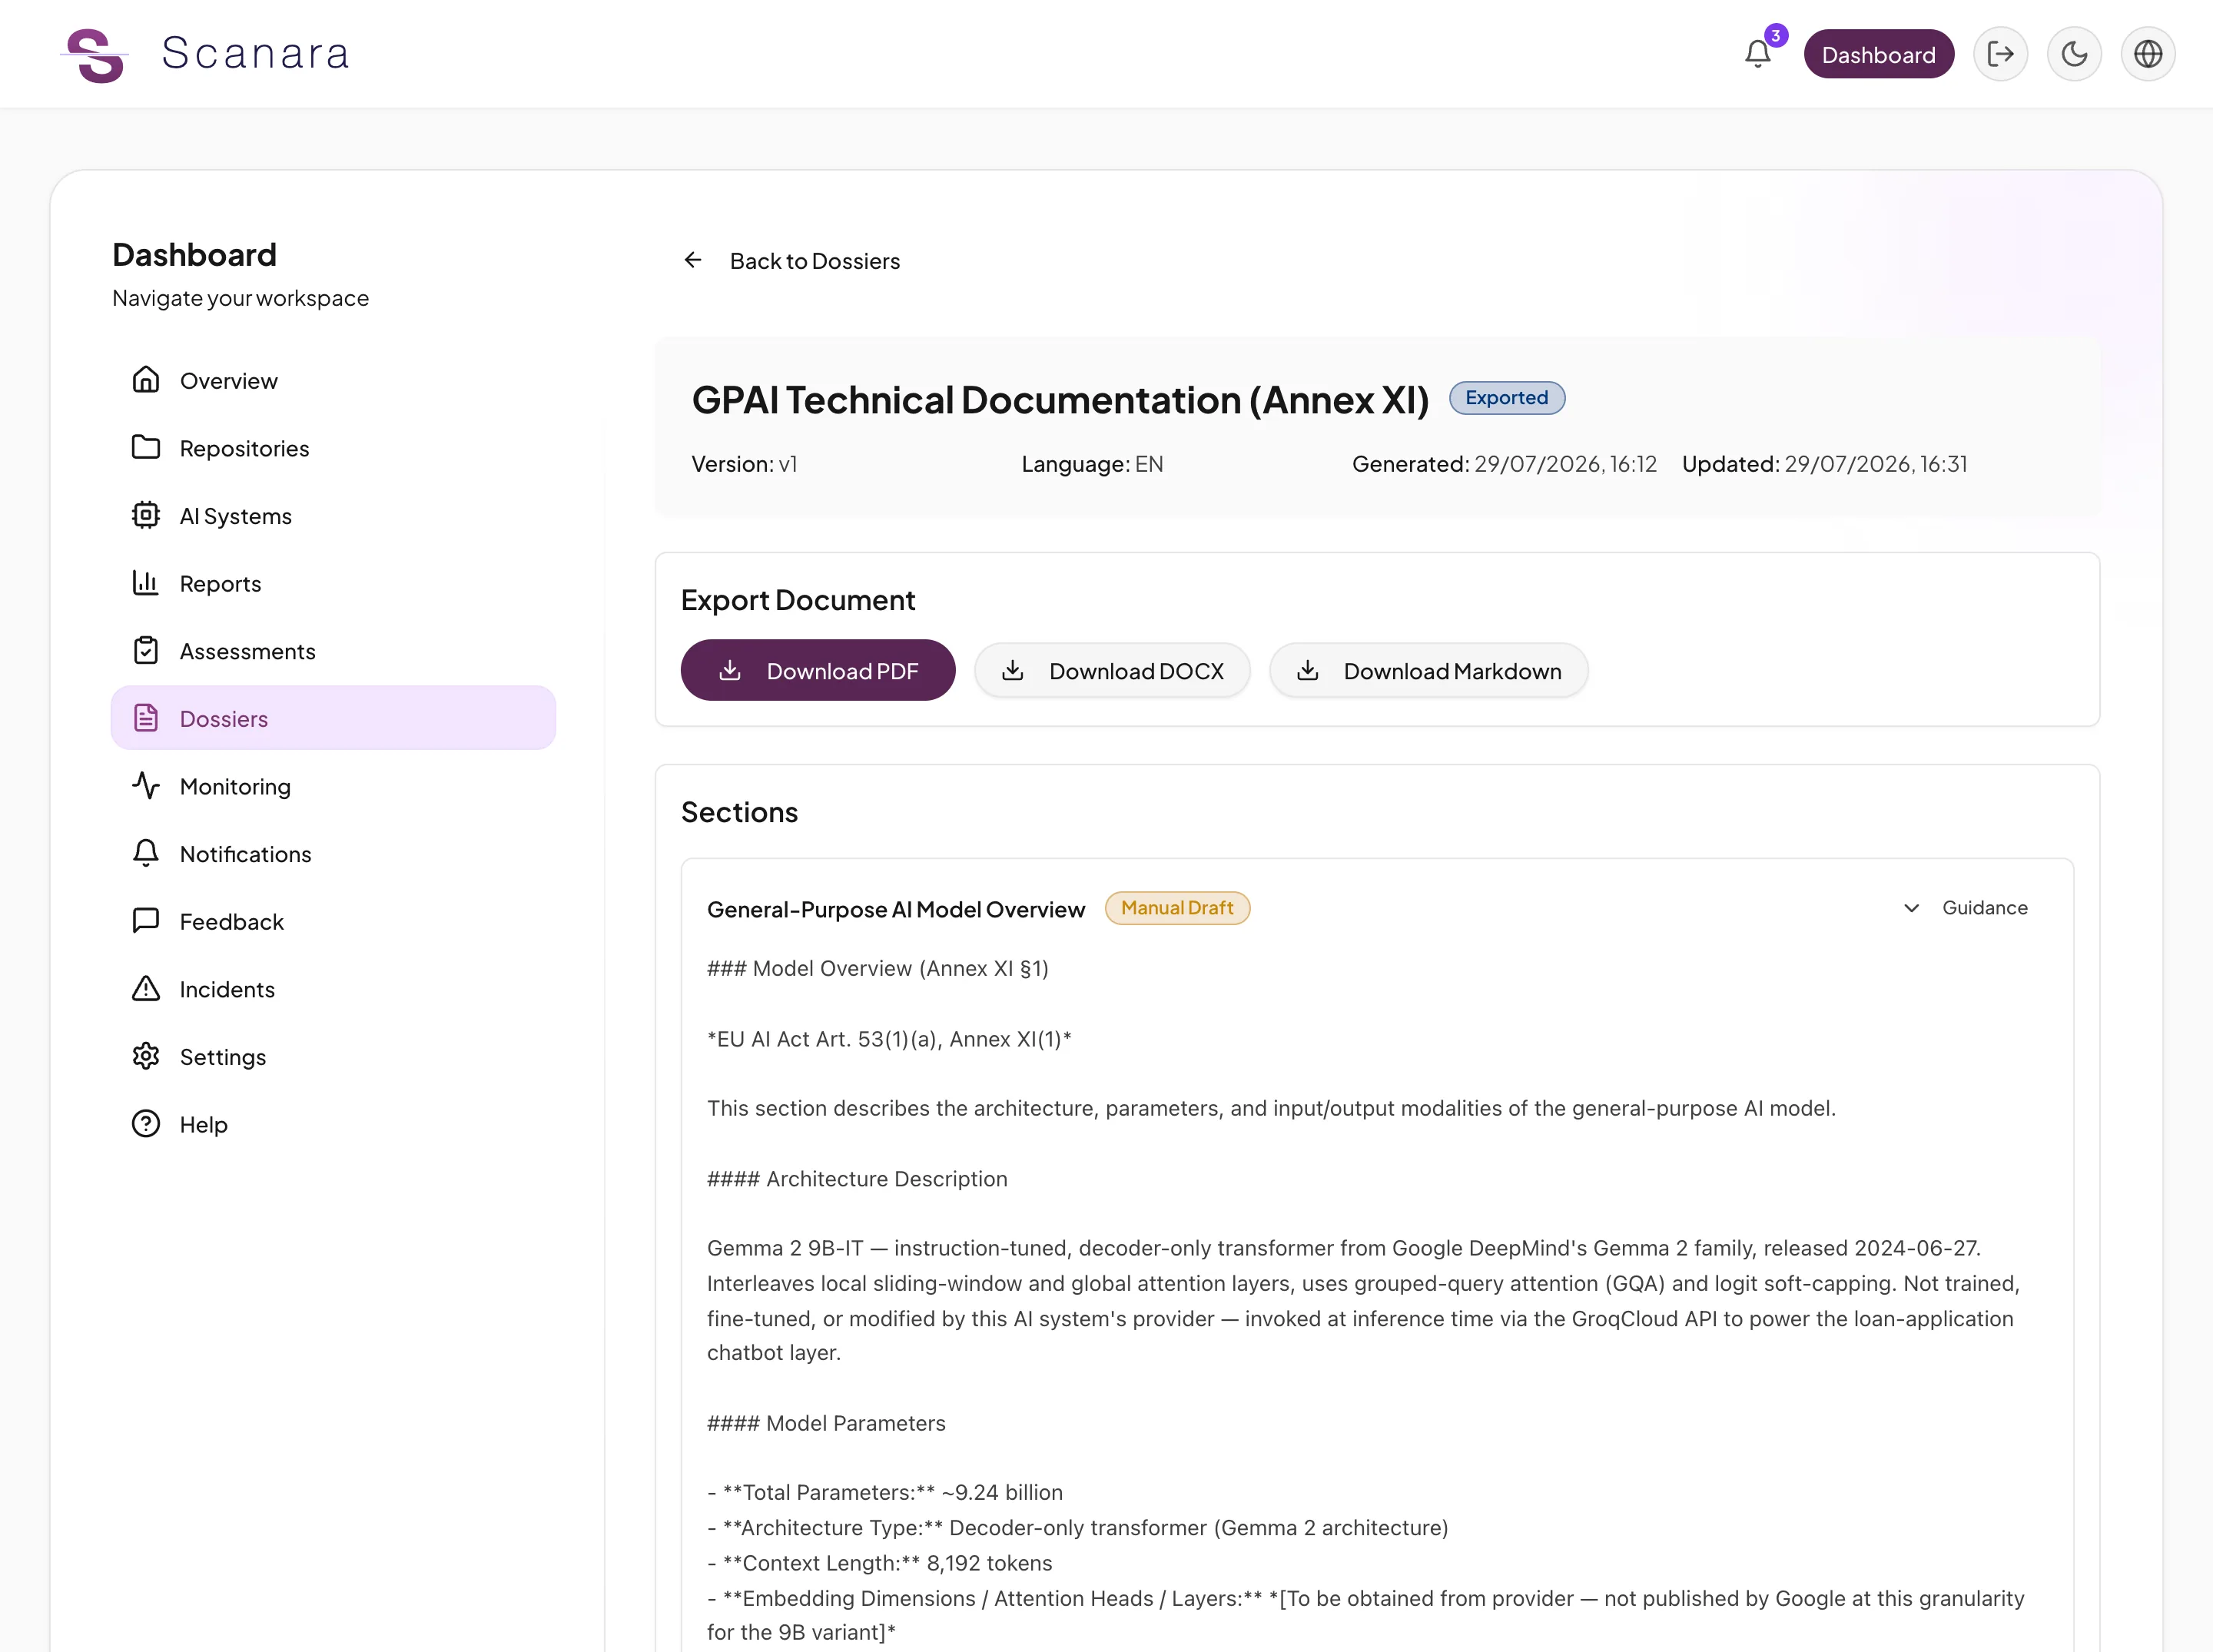
Scanara registra una clasificación de riesgo para cada sistema de IA y redacta el dossier: documentación técnica del anexo IV, documentación del anexo XI para modelos de IA de uso general y declaración UE de conformidad del anexo V. Los datos del registro y las respuestas de las evaluaciones rellenan previamente las plantillas; tú redactas el resto. Exporta en PDF, DOCX o Markdown.
Scanara apoya tu trabajo de cumplimiento. No sustituye el asesoramiento jurídico ni la evaluación de la conformidad de un organismo notificado.
Del repositorio al borrador del dossier en cuatro pasos
Paso 1
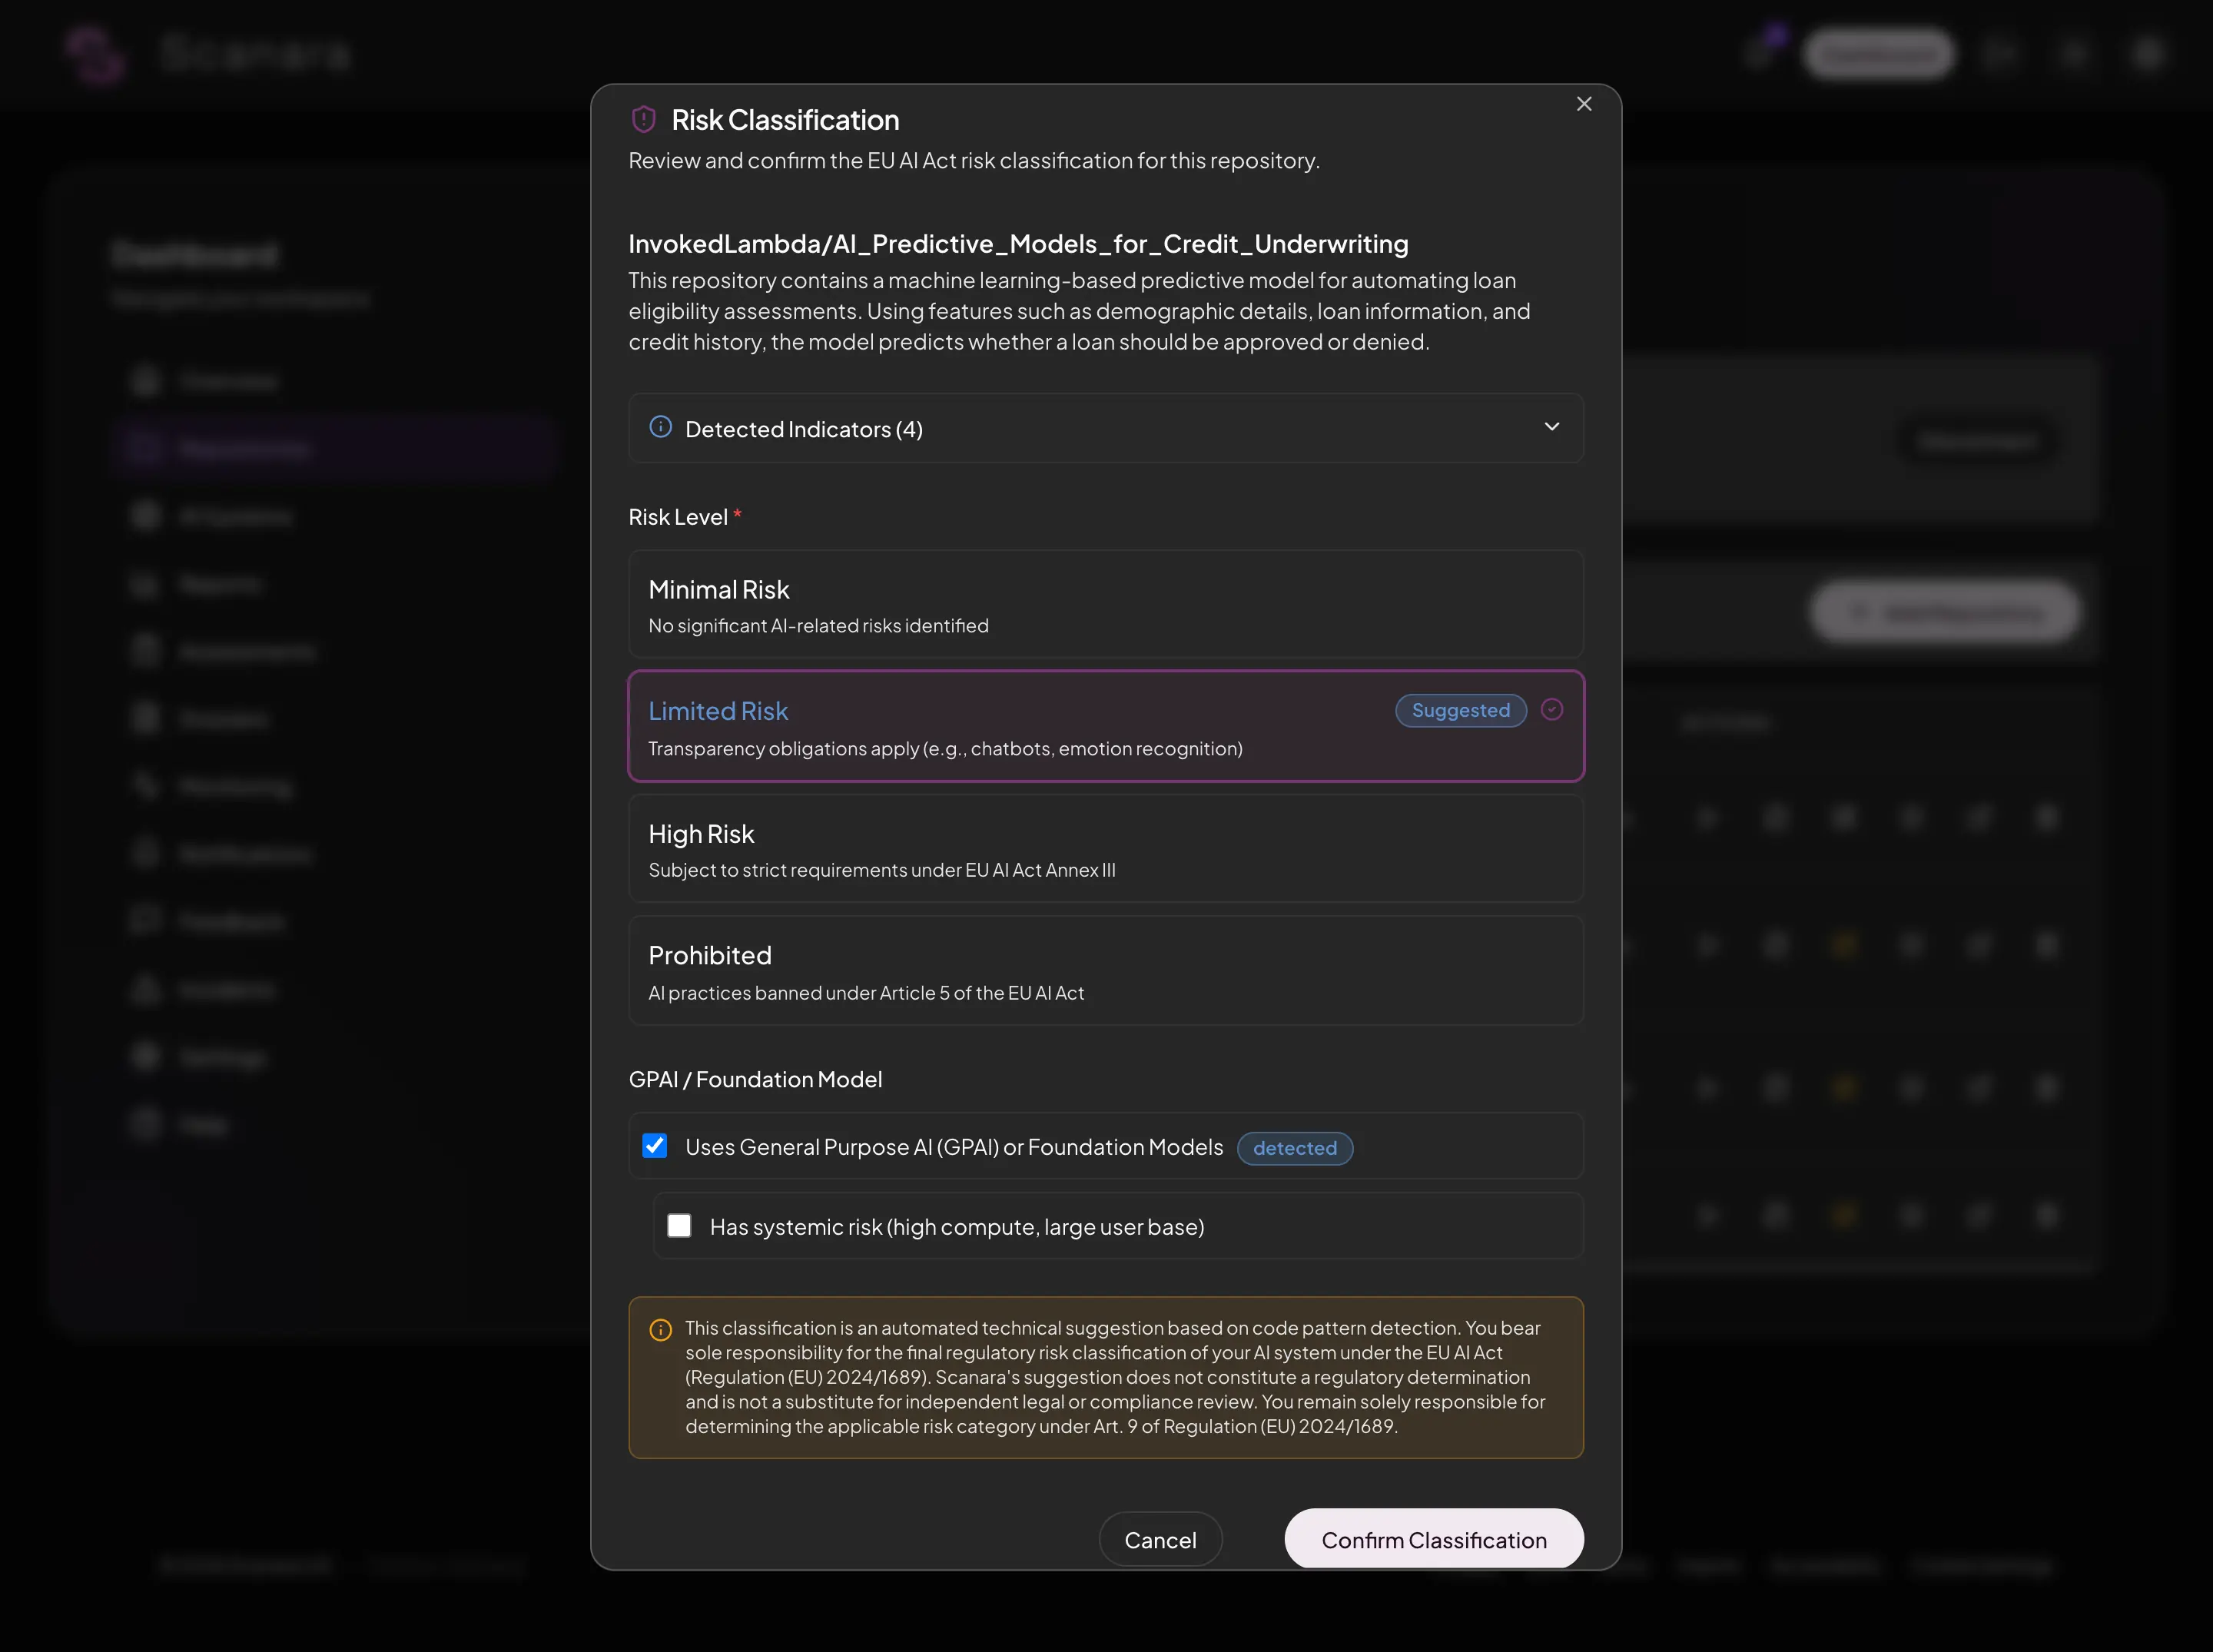
Clasificación de riesgo
Scanara sugiere un nivel de riesgo para tu repositorio de GitHub y muestra los indicadores en los que se basa. Tú confirmas o cambias la clasificación.
Paso 2
Conectar
Crea un sistema de IA y vincula sus repositorios. Scanara le sugiere una clasificación de riesgo; tú la confirmas.
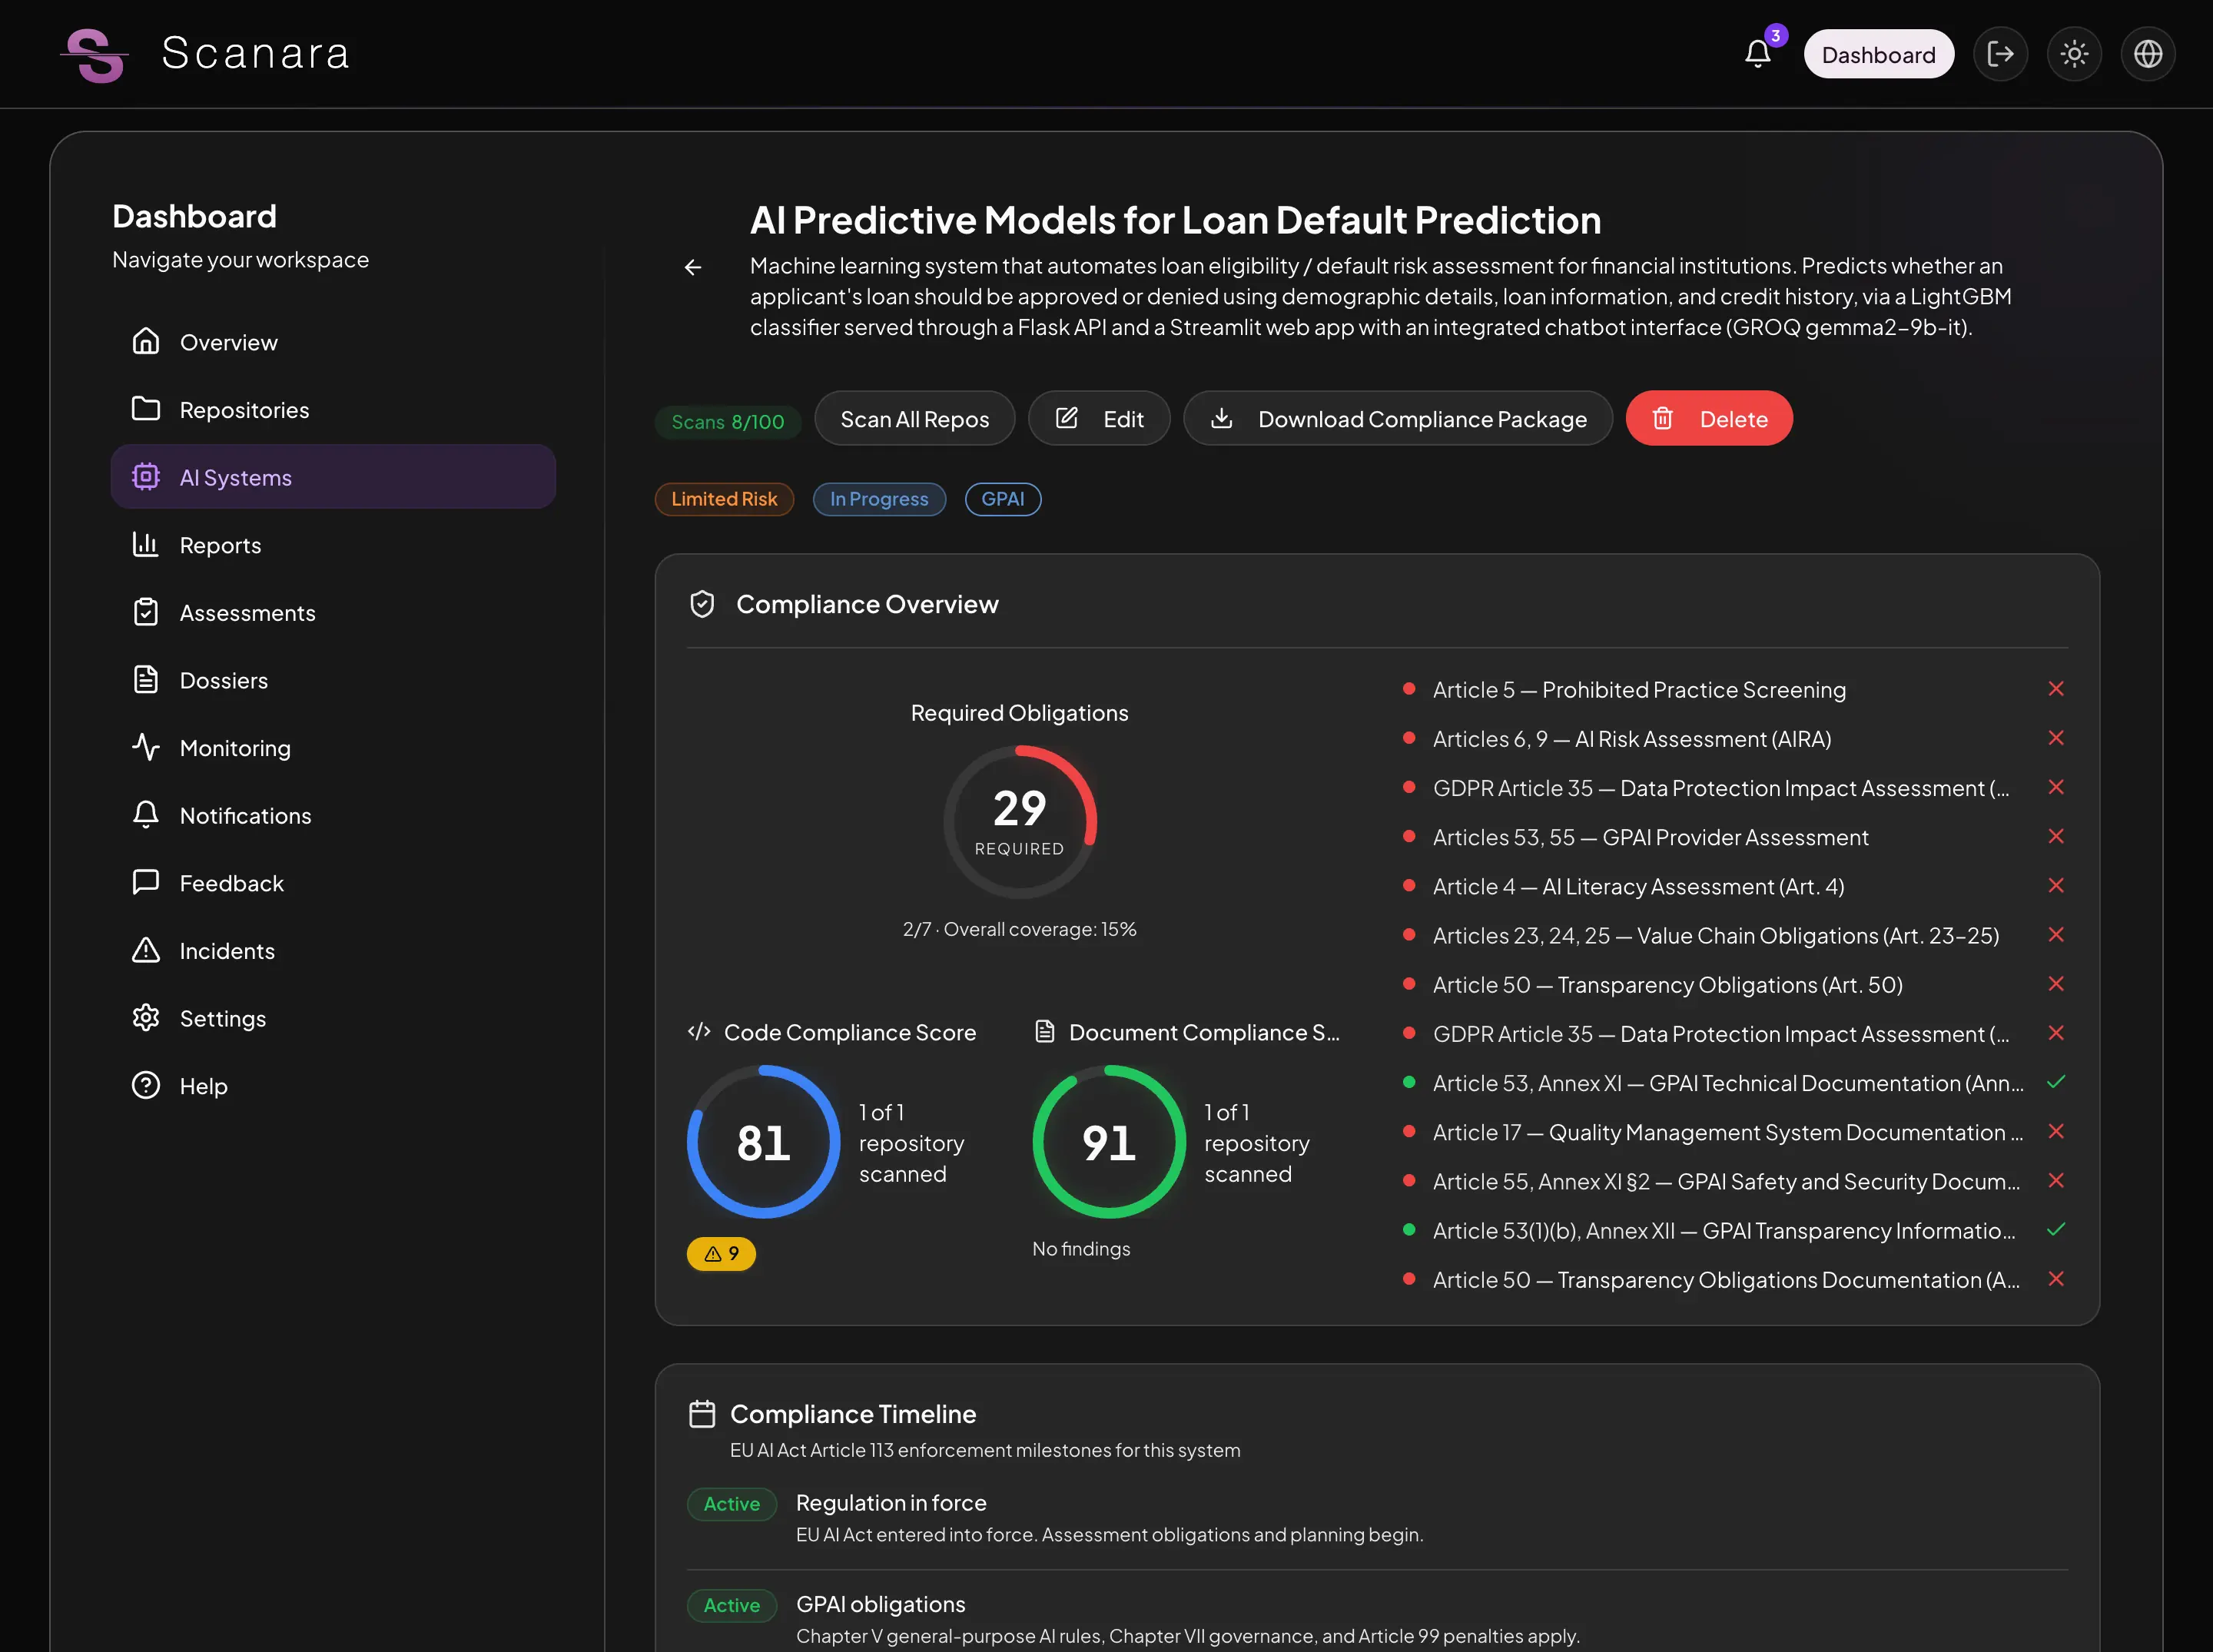
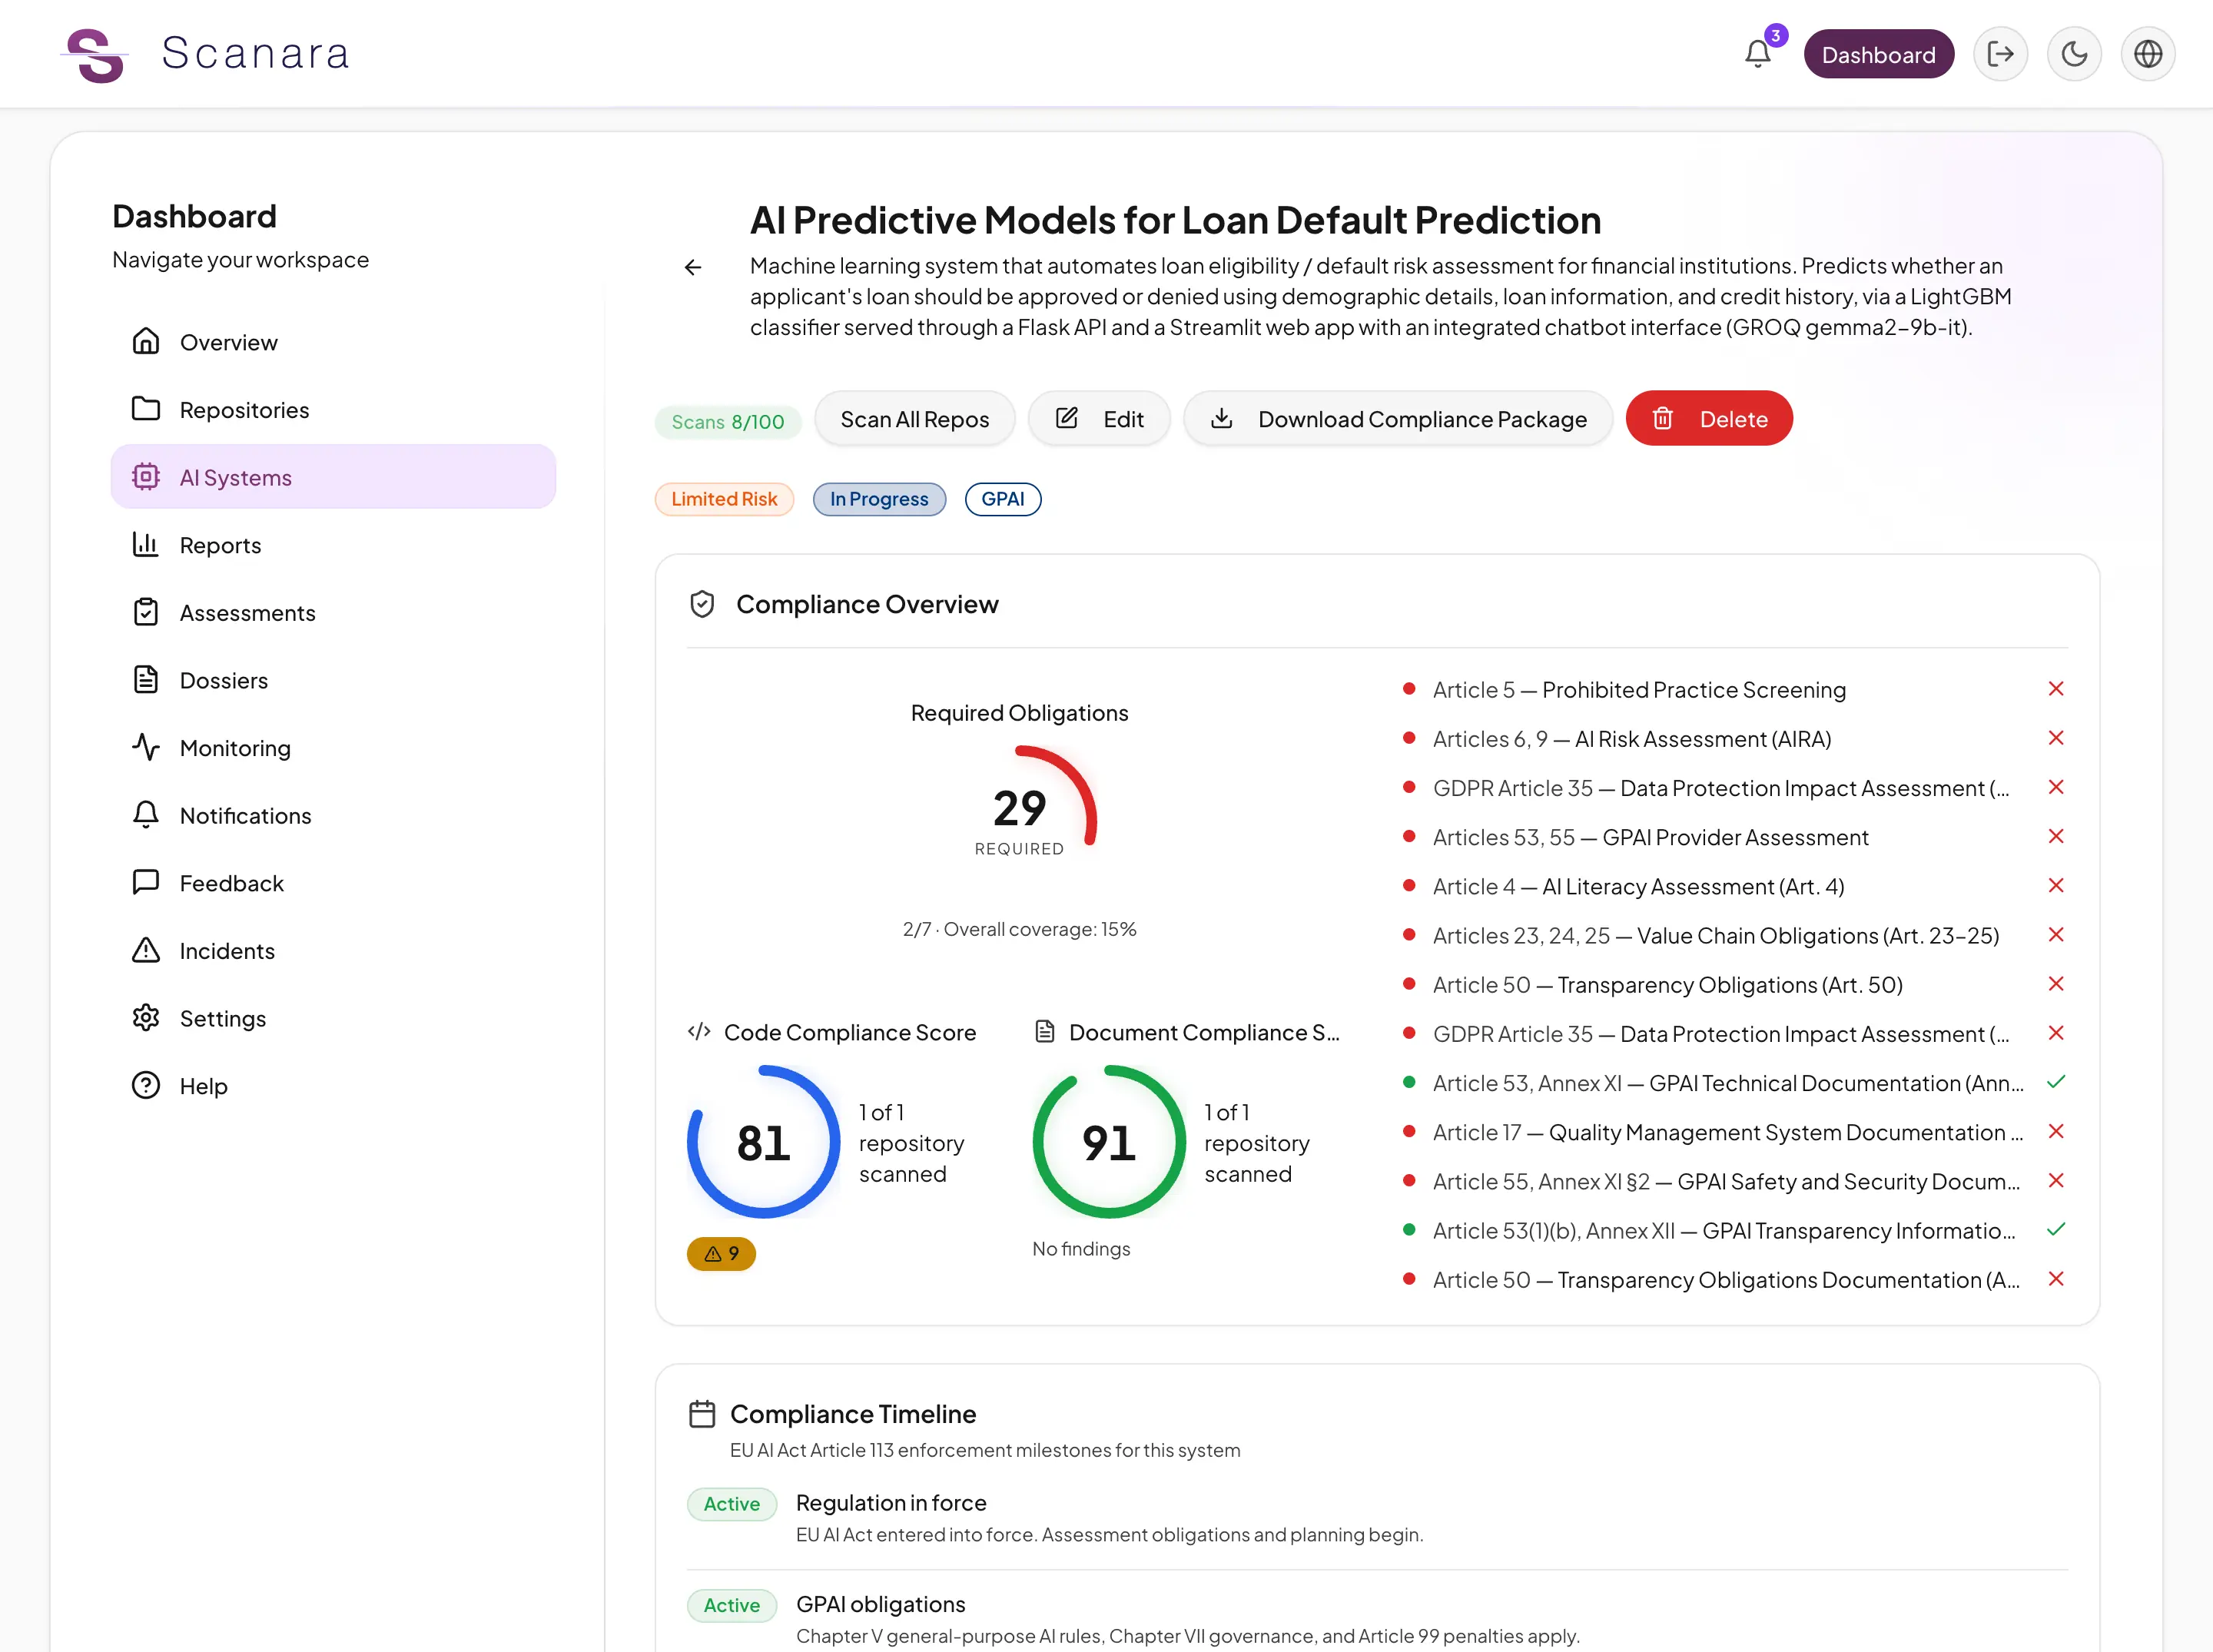
Paso 3
Escanear
Escaneo con doble motor: análisis de código en más de 10 lenguajes, motor de políticas para documentos en 8 idiomas de la UE. Cada hallazgo se vincula a un artículo específico de la Ley de IA de la UE.
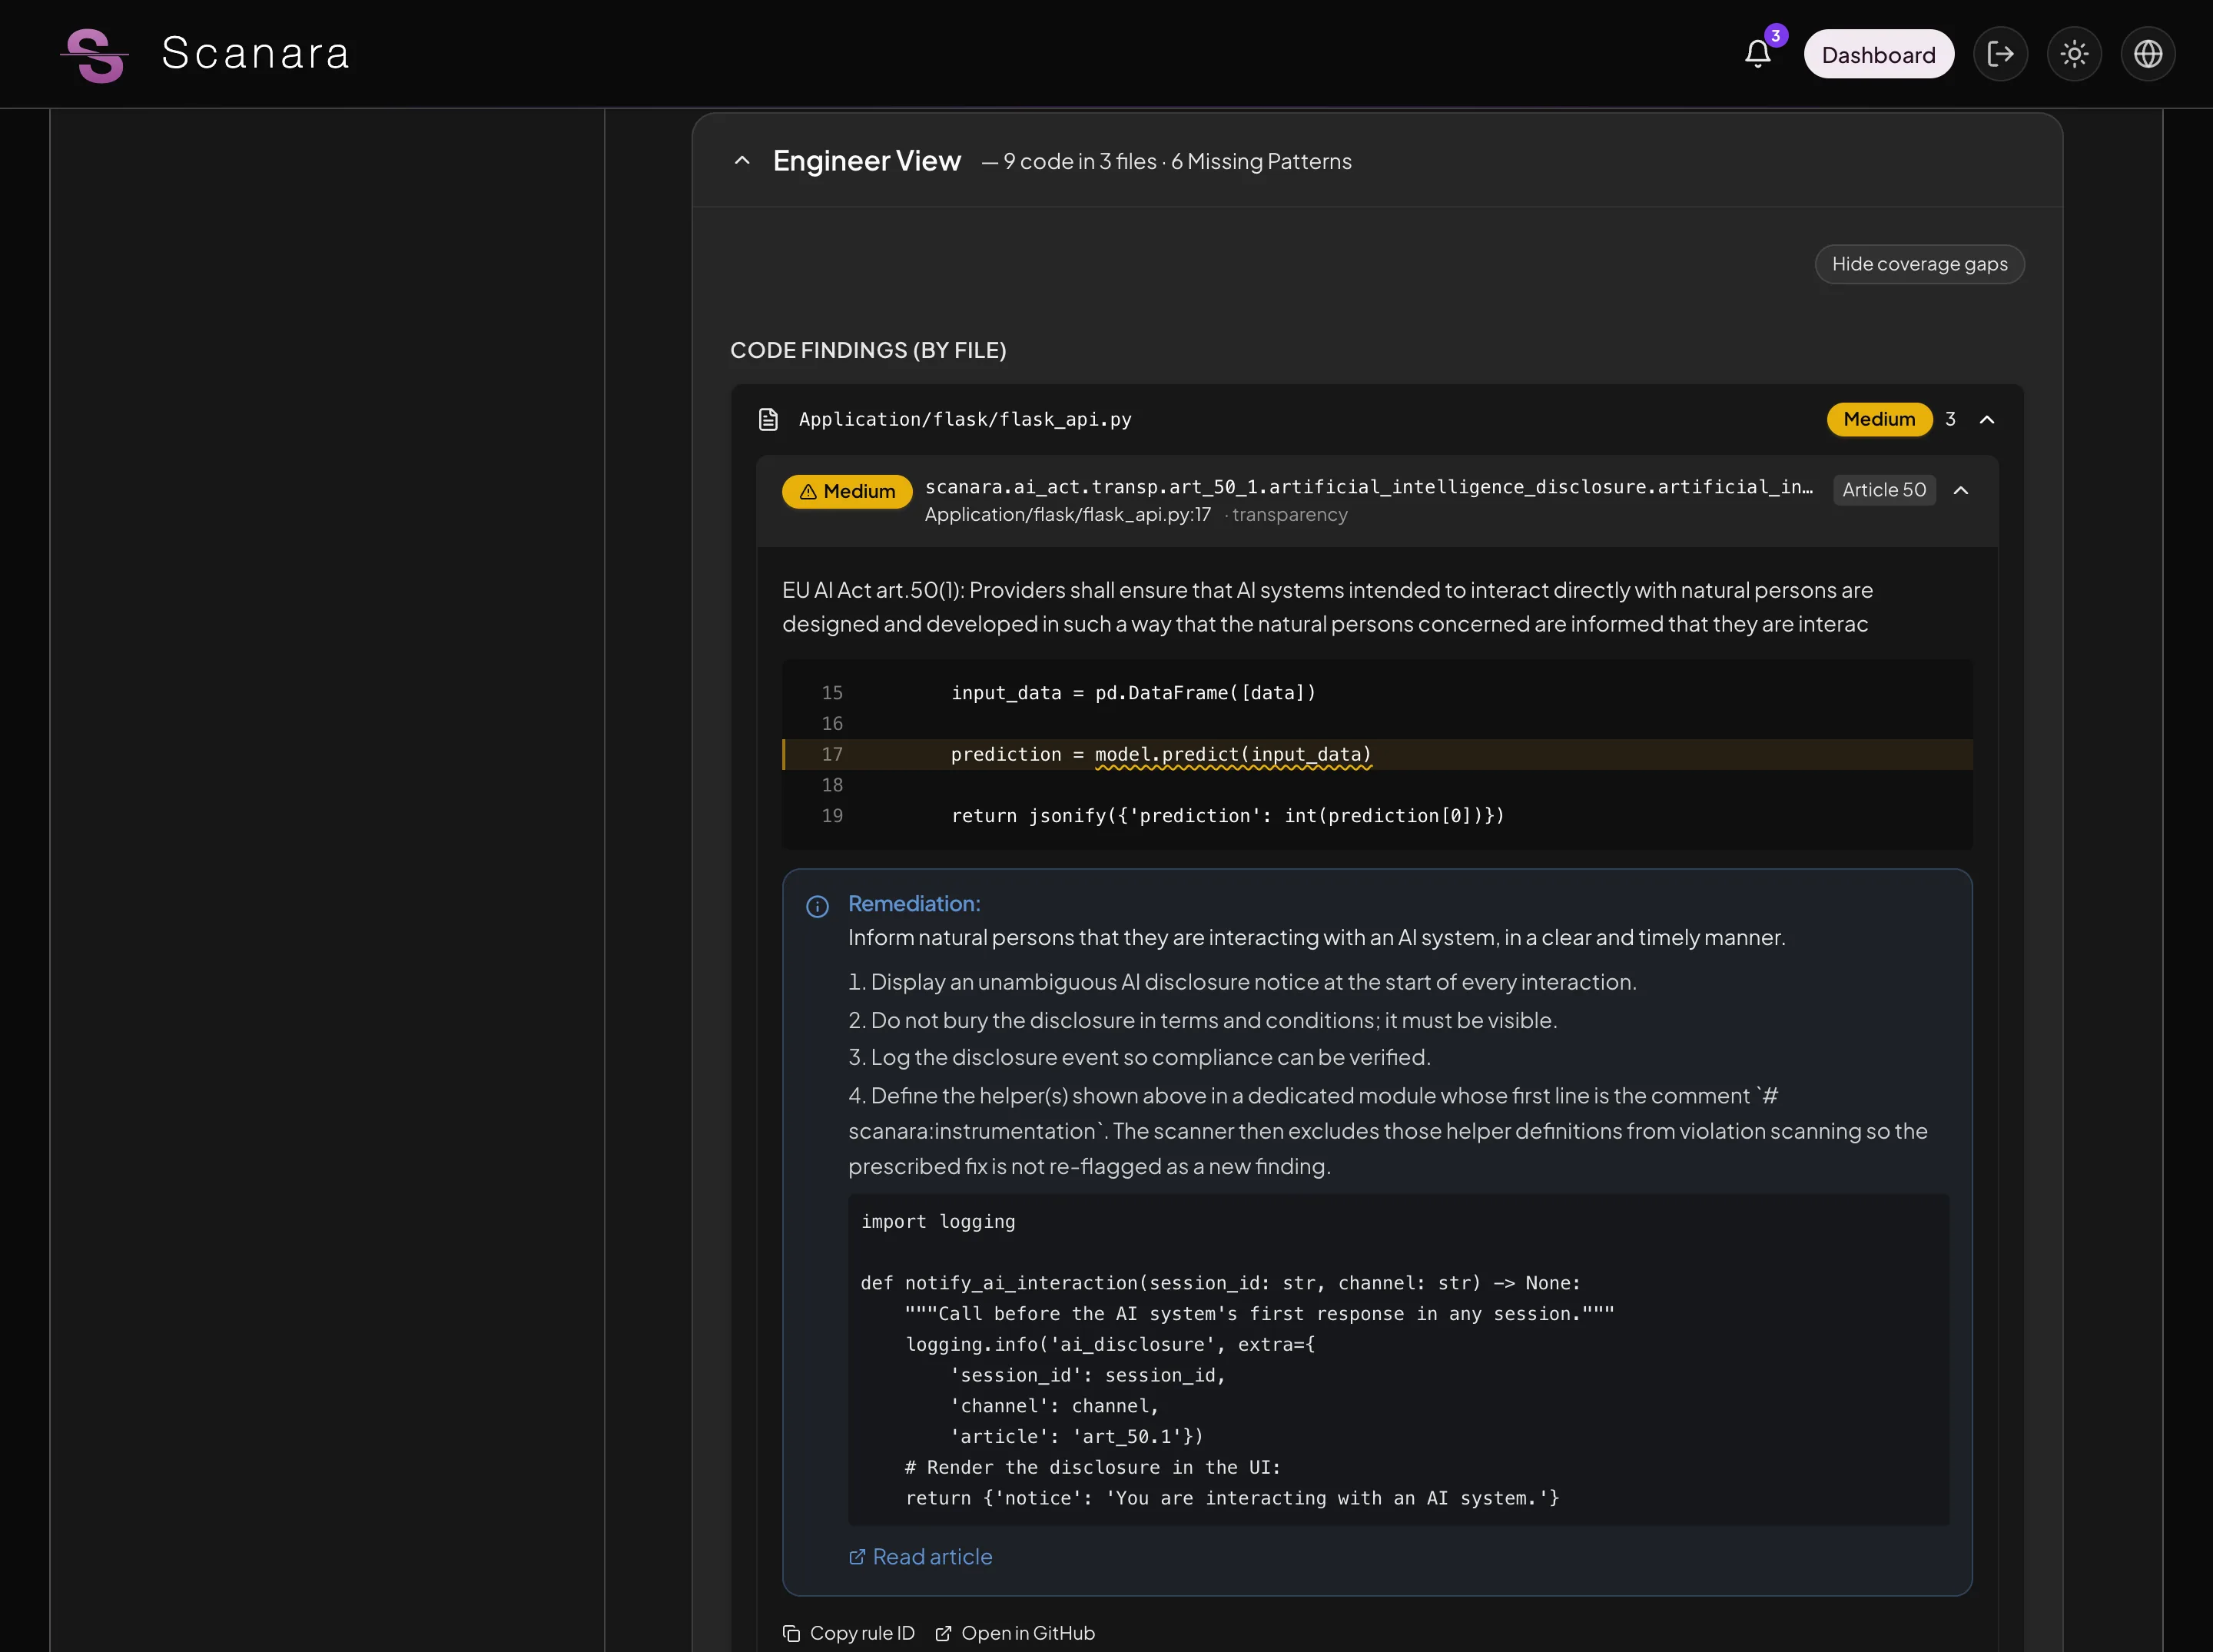
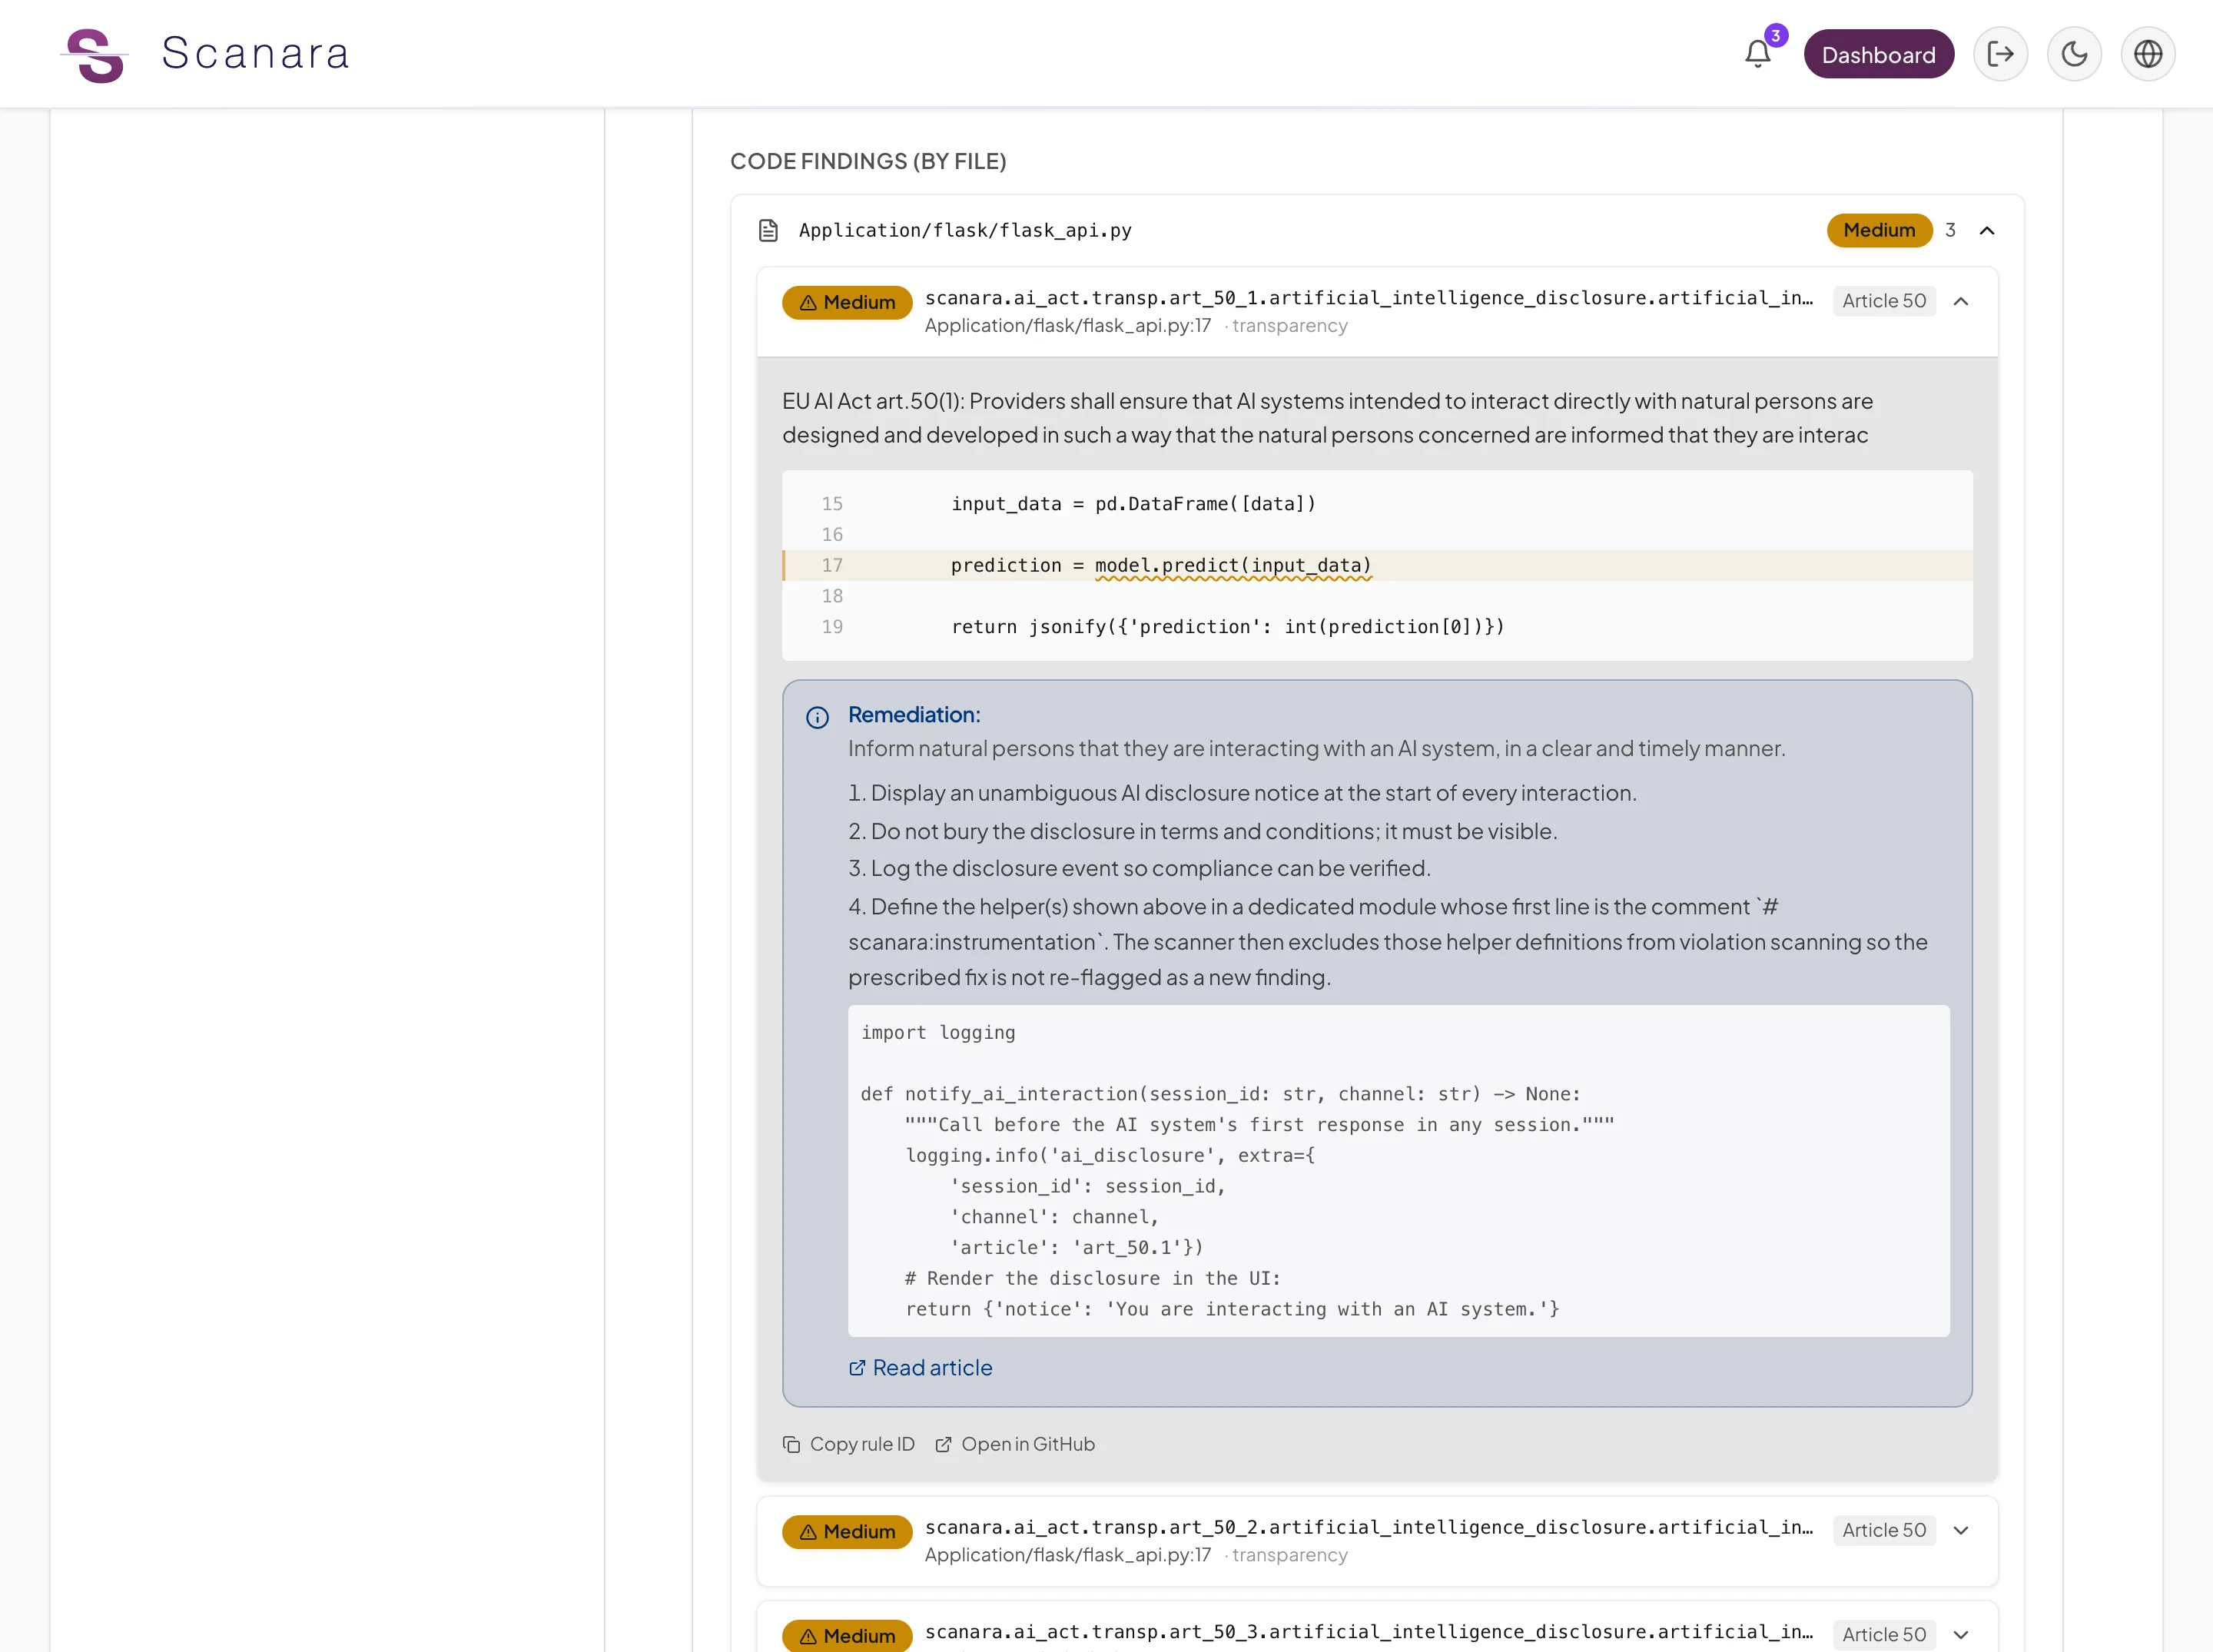
Paso 4
Informe
Obtienes tu clasificación de riesgo, tu puntuación de cumplimiento y un borrador del dossier de cumplimiento: anexo IV, anexo XI y declaración de conformidad. Revísalos y finalízalos con asesoramiento jurídico cualificado.
Muestra tu trabajo de cumplimiento a tus clientes potenciales
Scanara redacta los documentos que pueden pedirte los clientes de la UE: clasificación de riesgo, documentación técnica del anexo IV y resultados de escaneo. Revísalos y finalízalos con tu equipo legal antes de compartirlos.
Una herramienta de cumplimiento que lee tu código real
Detecta lagunas en el código antes del lanzamiento
Las reglas de escaneo generadas cubren los requisitos del Reglamento que el código o los documentos pueden mostrar, cada una vinculada a un artículo. Las evaluaciones guiadas cubren el resto. Un resultado de escaneo no es un veredicto de cumplimiento.
Registra una clasificación de riesgo para cada sistema de IA
Scanara te guía por sus cuatro niveles de riesgo (prohibido, alto, limitado, mínimo), incluidas las categorías del anexo III, y documenta tu clasificación. Tú decides; Scanara la estructura y la registra.
Genera borradores de dossier a partir de tus datos
Borradores de la documentación técnica del anexo IV, del anexo XI y de la declaración de conformidad, elaborados a partir de tus resultados de escaneo y respuestas de evaluación. Exporta en PDF, DOCX o Markdown.
Mantén tus pruebas al día
Cada escaneo se añade a un registro de auditoría de escritura única. La GitHub App puede ejecutar una comprobación de cumplimiento en cada pull request.
Construido sobre el propio texto del reglamento — no sobre un resumen
Cada regla anclada a su fuente legal exacta.
- 119 + 14
- identificadores de artículos y anexos del texto consolidado (27 de julio de 2026)
- 12
- lenguajes de programación, con un nivel de confianza por lenguaje
- 54
- aplicaciones de prueba reverificadas antes de cada versión
Cada hallazgo cita el artículo del Reglamento de IA al que se refiere.
Cada versión se verifica con tests de fixtures, salidas de referencia y KPIs de cobertura antes de publicarse.
Seguridad y tratamiento de datos
Residencia de datos UE
Datos de cliente — código fuente, resultados de análisis, evaluaciones, expedientes — almacenados y procesados en AWS eu-west-1 (Dublín, Irlanda).
Scanara UG, Dachau
Empresa alemana (Scanara UG, haftungsbeschränkt) con sede en Dachau, Alemania.
Pista de auditoría de escritura única
Un registro de escritura única (WORM) de escaneos y acciones.
Facturación europea
SEPA y tarjeta de crédito con facturación en EUR.
No conservamos una copia de tu repositorio
Los archivos se leen desde GitHub, se analizan en una función aislada y se descartan. Los hallazgos solo conservan las líneas señaladas y su contexto inmediato. Scanara no conserva una copia completa de tu repositorio (política de privacidad §2.3).
Cómo tratamos tu código — Política de privacidad §2.3Empieza gratis y mejora tu plan cuando lo necesites
Precios con IVA incluido. Los límites del plan gratuito son totales únicos; los de los planes de pago se restablecen cada mes. Scanara comienza en 0 EUR.
Gratuito
Para desarrolladores individuales que exploran el cumplimiento de la Ley de IA de la UE.
- 5 escaneos (en total)
- 1 sistema de IA (en total)
- 2 repositorios (en total)
- 1 miembro del equipo
- 3 evaluaciones (en total)
- 2 expedientes (en total)
- Historial de escaneos de 30 días
Team
Para equipos pequeños que desarrollan sistemas de IA y empiezan su trabajo con el Reglamento de IA.
IVA incl.
- 100 escaneos/mes
- 10 sistemas de IA
- 15 repositorios
- 7 miembros del equipo
- 20 evaluaciones/mes
- 10 expedientes/mes
- Merge gate (1 repo)
- Pista de auditoría de 90 días
Business
Para organizaciones que escanean muchos repositorios y quieren el merge gate en todos ellos.
IVA incl.
- 500 escaneos/mes
- 50 sistemas de IA
- Repositorios ilimitados
- 50 miembros del equipo
- 70 evaluaciones/mes
- 50 expedientes/mes
- Merge gate (todos los repos)
- Pista de auditoría de 1 año
Enterprise
Para grandes organizaciones que necesitan SSO, roles personalizados y límites fijados por contrato.
- Escaneos personalizados
- Sistemas de IA personalizados
- Repositorios ilimitados
- Miembros del equipo personalizados
- Evaluaciones personalizadas
- Expedientes personalizados
- SSO con OIDC (SAML previsto)
- Roles personalizados
- Pista de auditoría ilimitada + exportación
- Objetivo de disponibilidad 99,9 %
No se necesita tarjeta de crédito para el plan gratuito
Descubre qué artículos del Reglamento de IA se aplican a tu código
Inicia un escaneo gratuito y recibe un primer informe con hallazgos por artículo.