Rozporządzenie AI odwzorowane na Twoim kodzie
Scanara jest dla zespołów, które tworzą lub wdrażają systemy AI w UE. Skanuje Twój kod w 10+ językach programowania i dokumenty w 8 językach UE. Każde ustalenie wskazuje artykuł rozporządzenia o AI, którego dotyczy, więc wiesz, co poprawić. Scanara przygotowuje też projekt dossier zgodności do przeglądu przez Twój zespół prawny.
- Reguły generowane z tekstu rozporządzenia
- 66 z 113 artykułów z regułami automatycznymi (24 sierpnia 2026)
- Każde ustalenie wskazuje swój artykuł rozporządzenia o AI
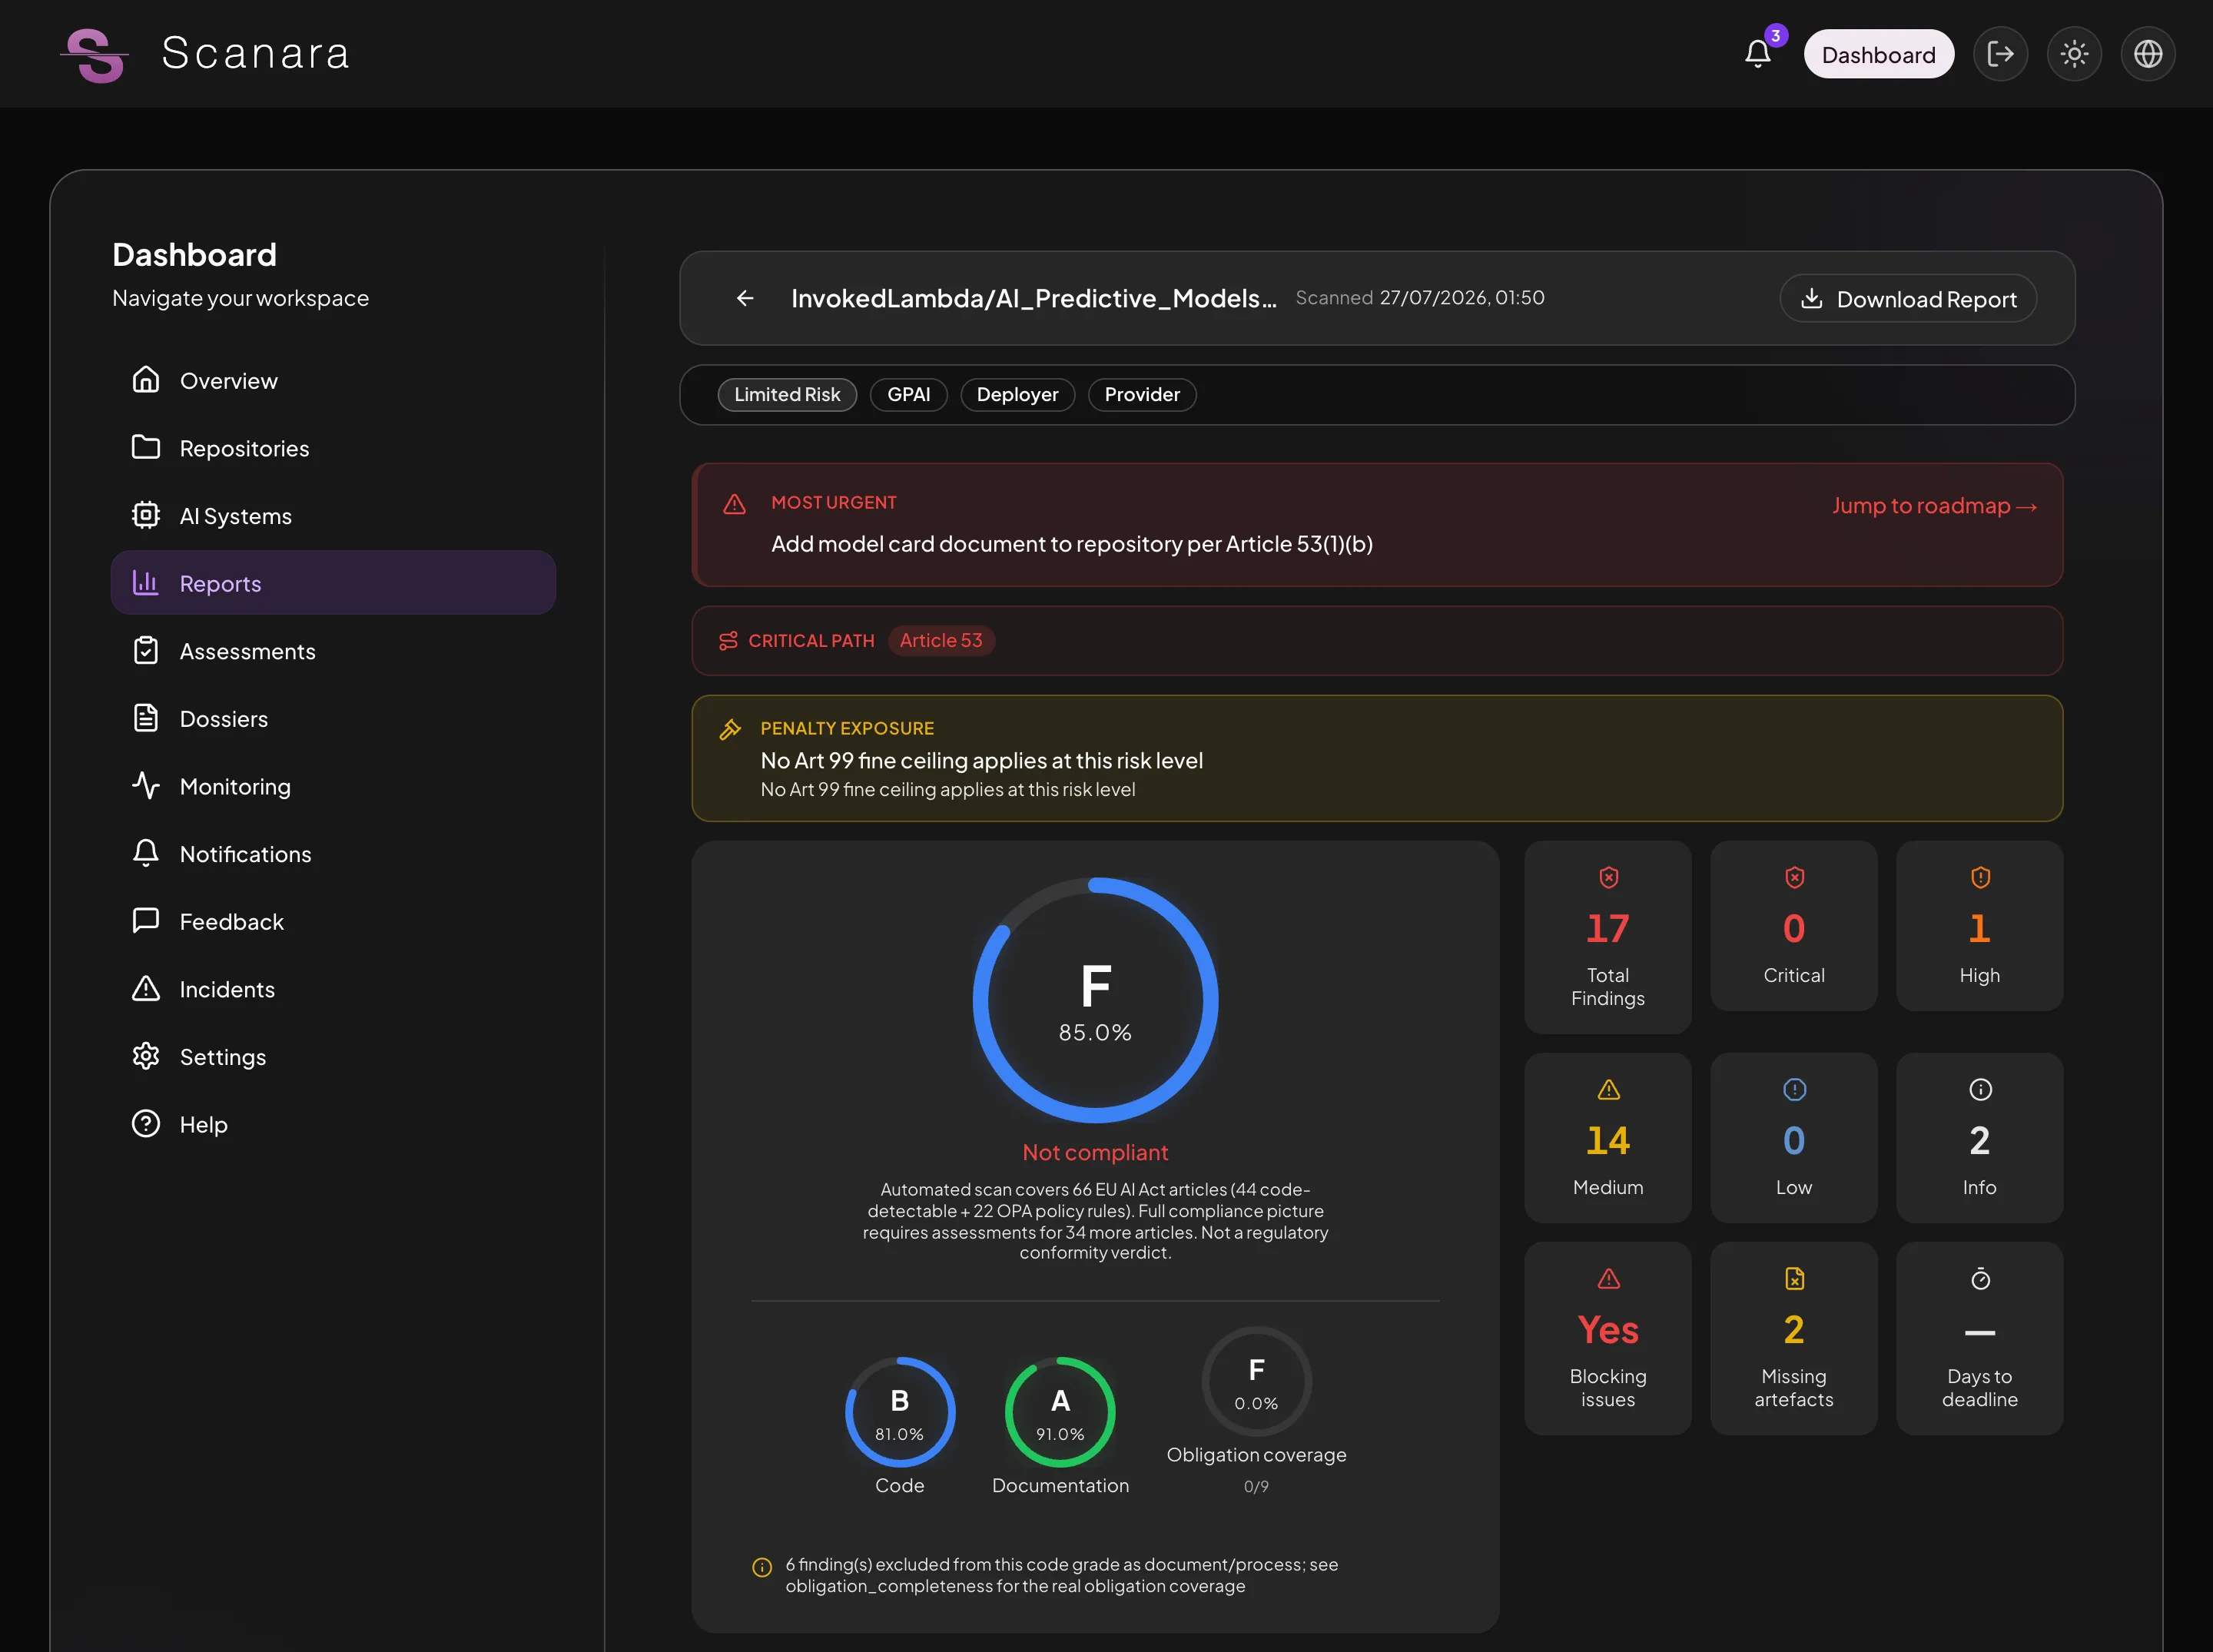
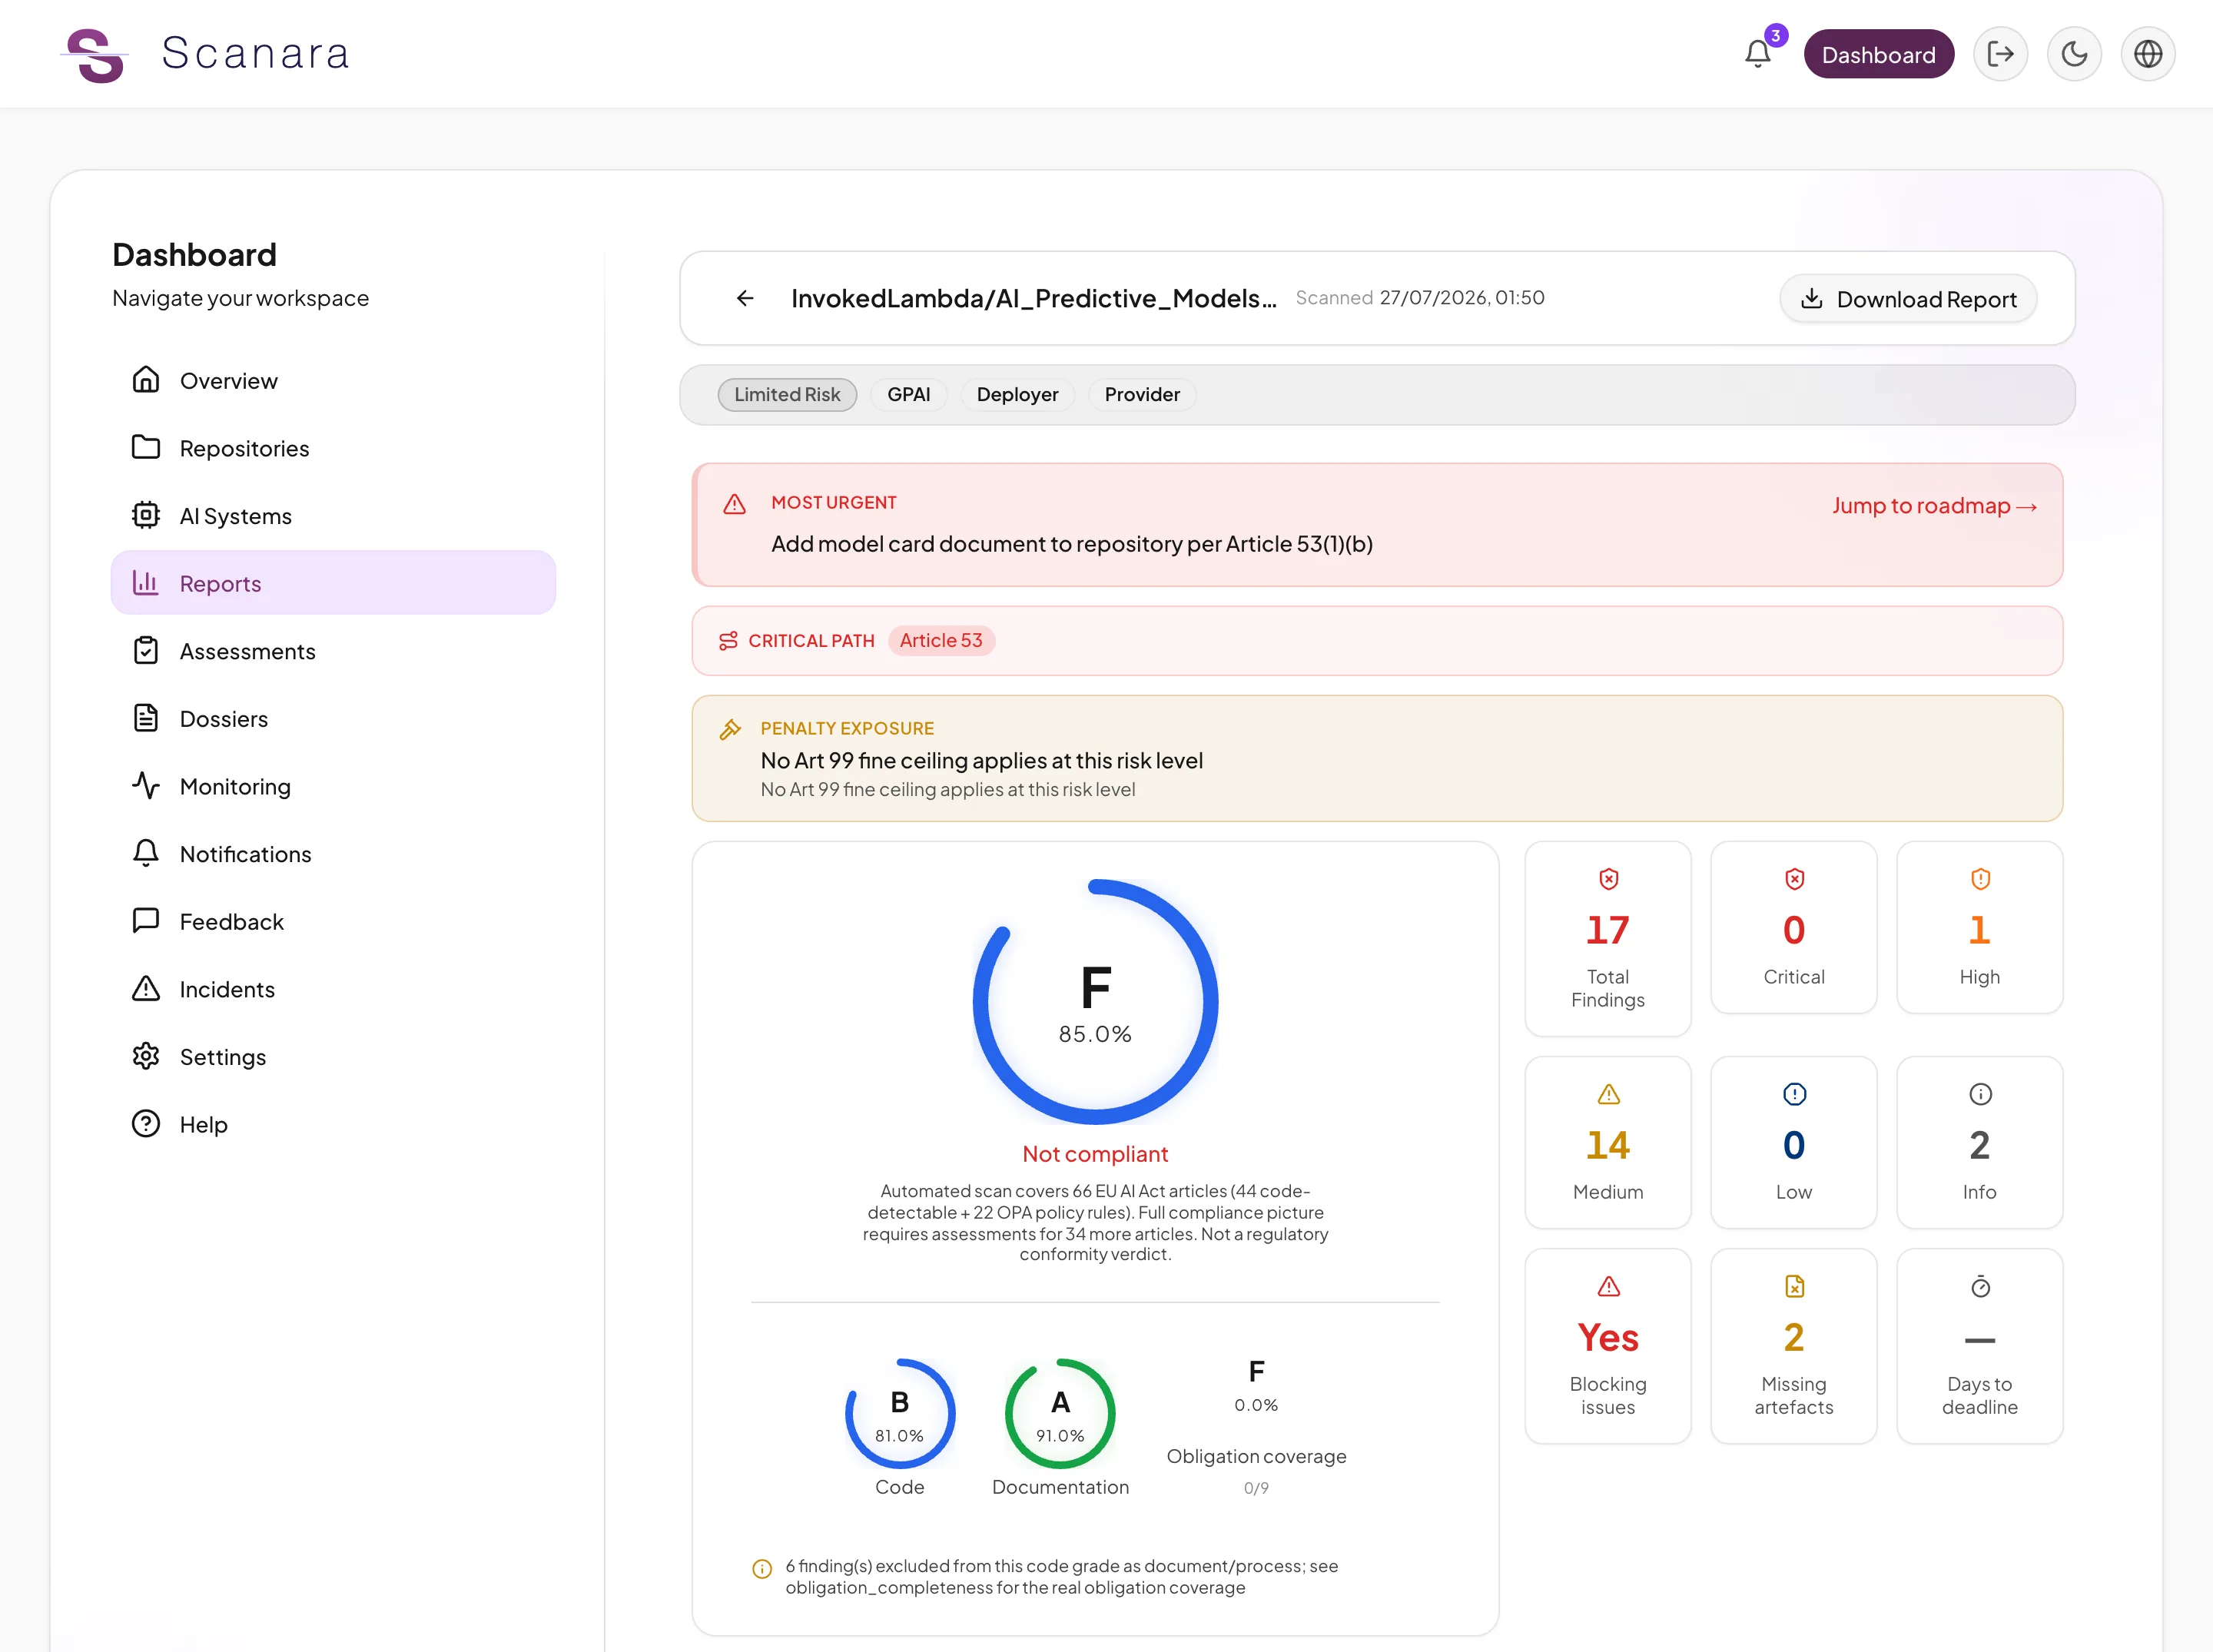
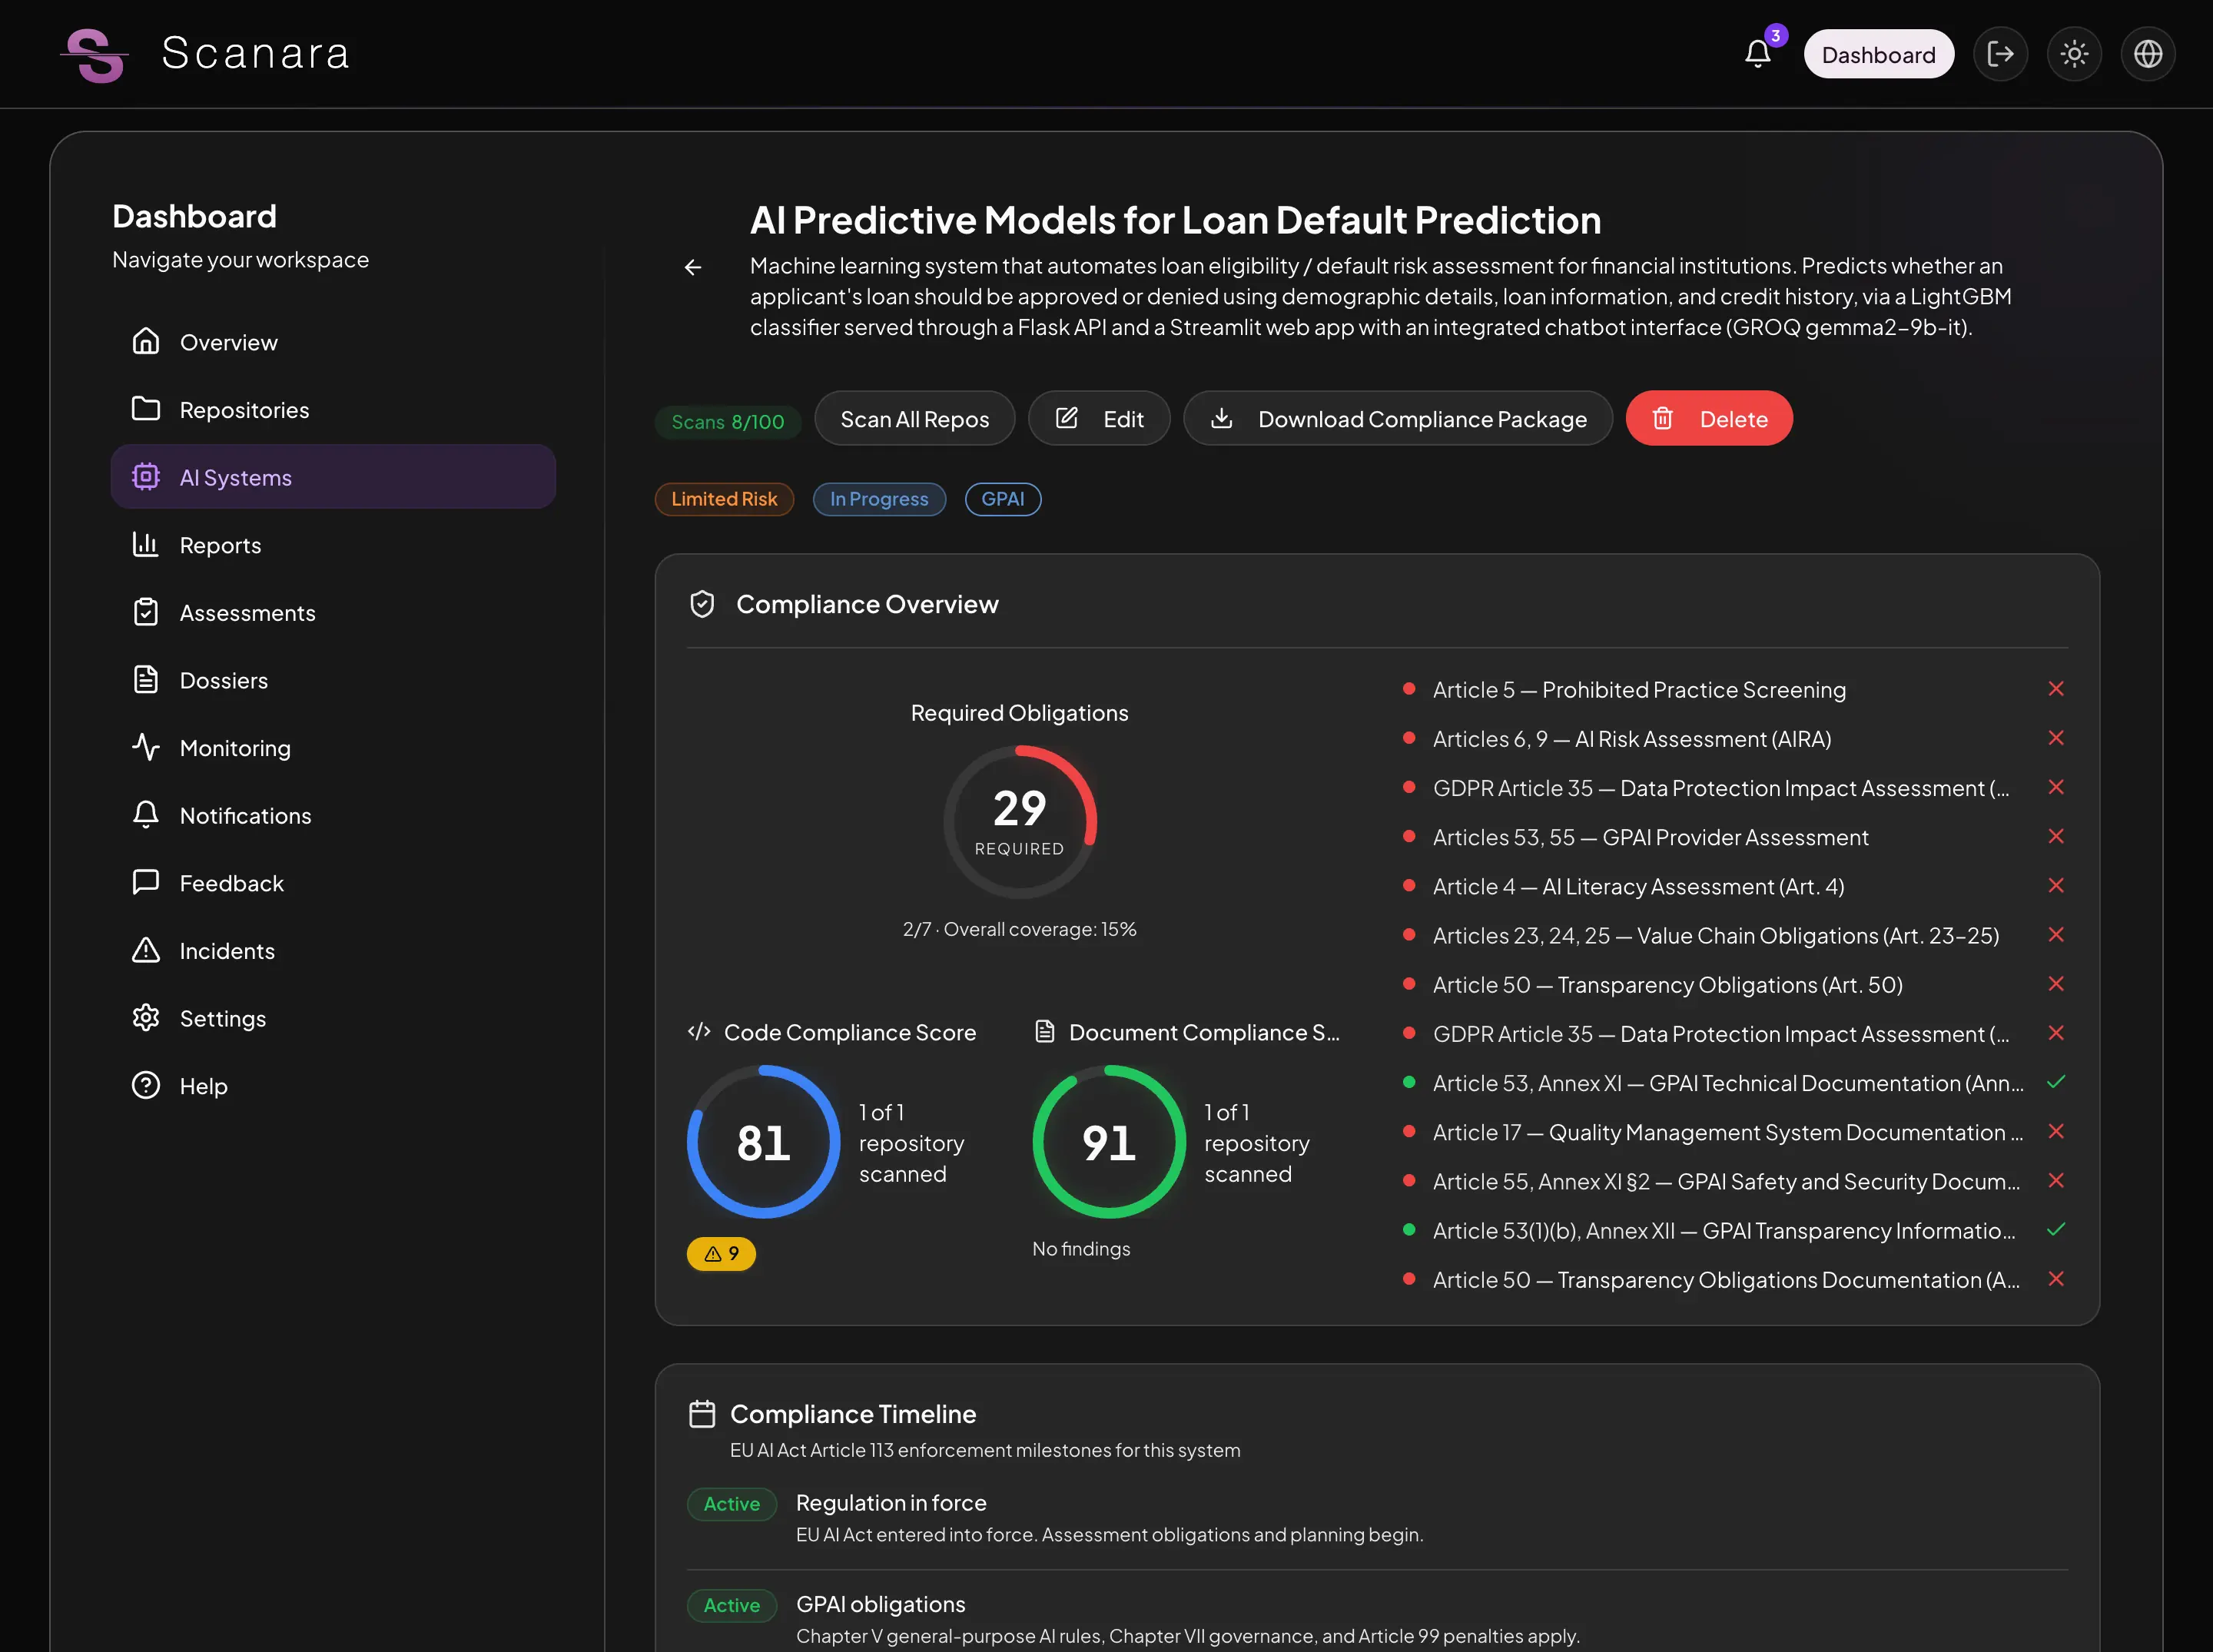
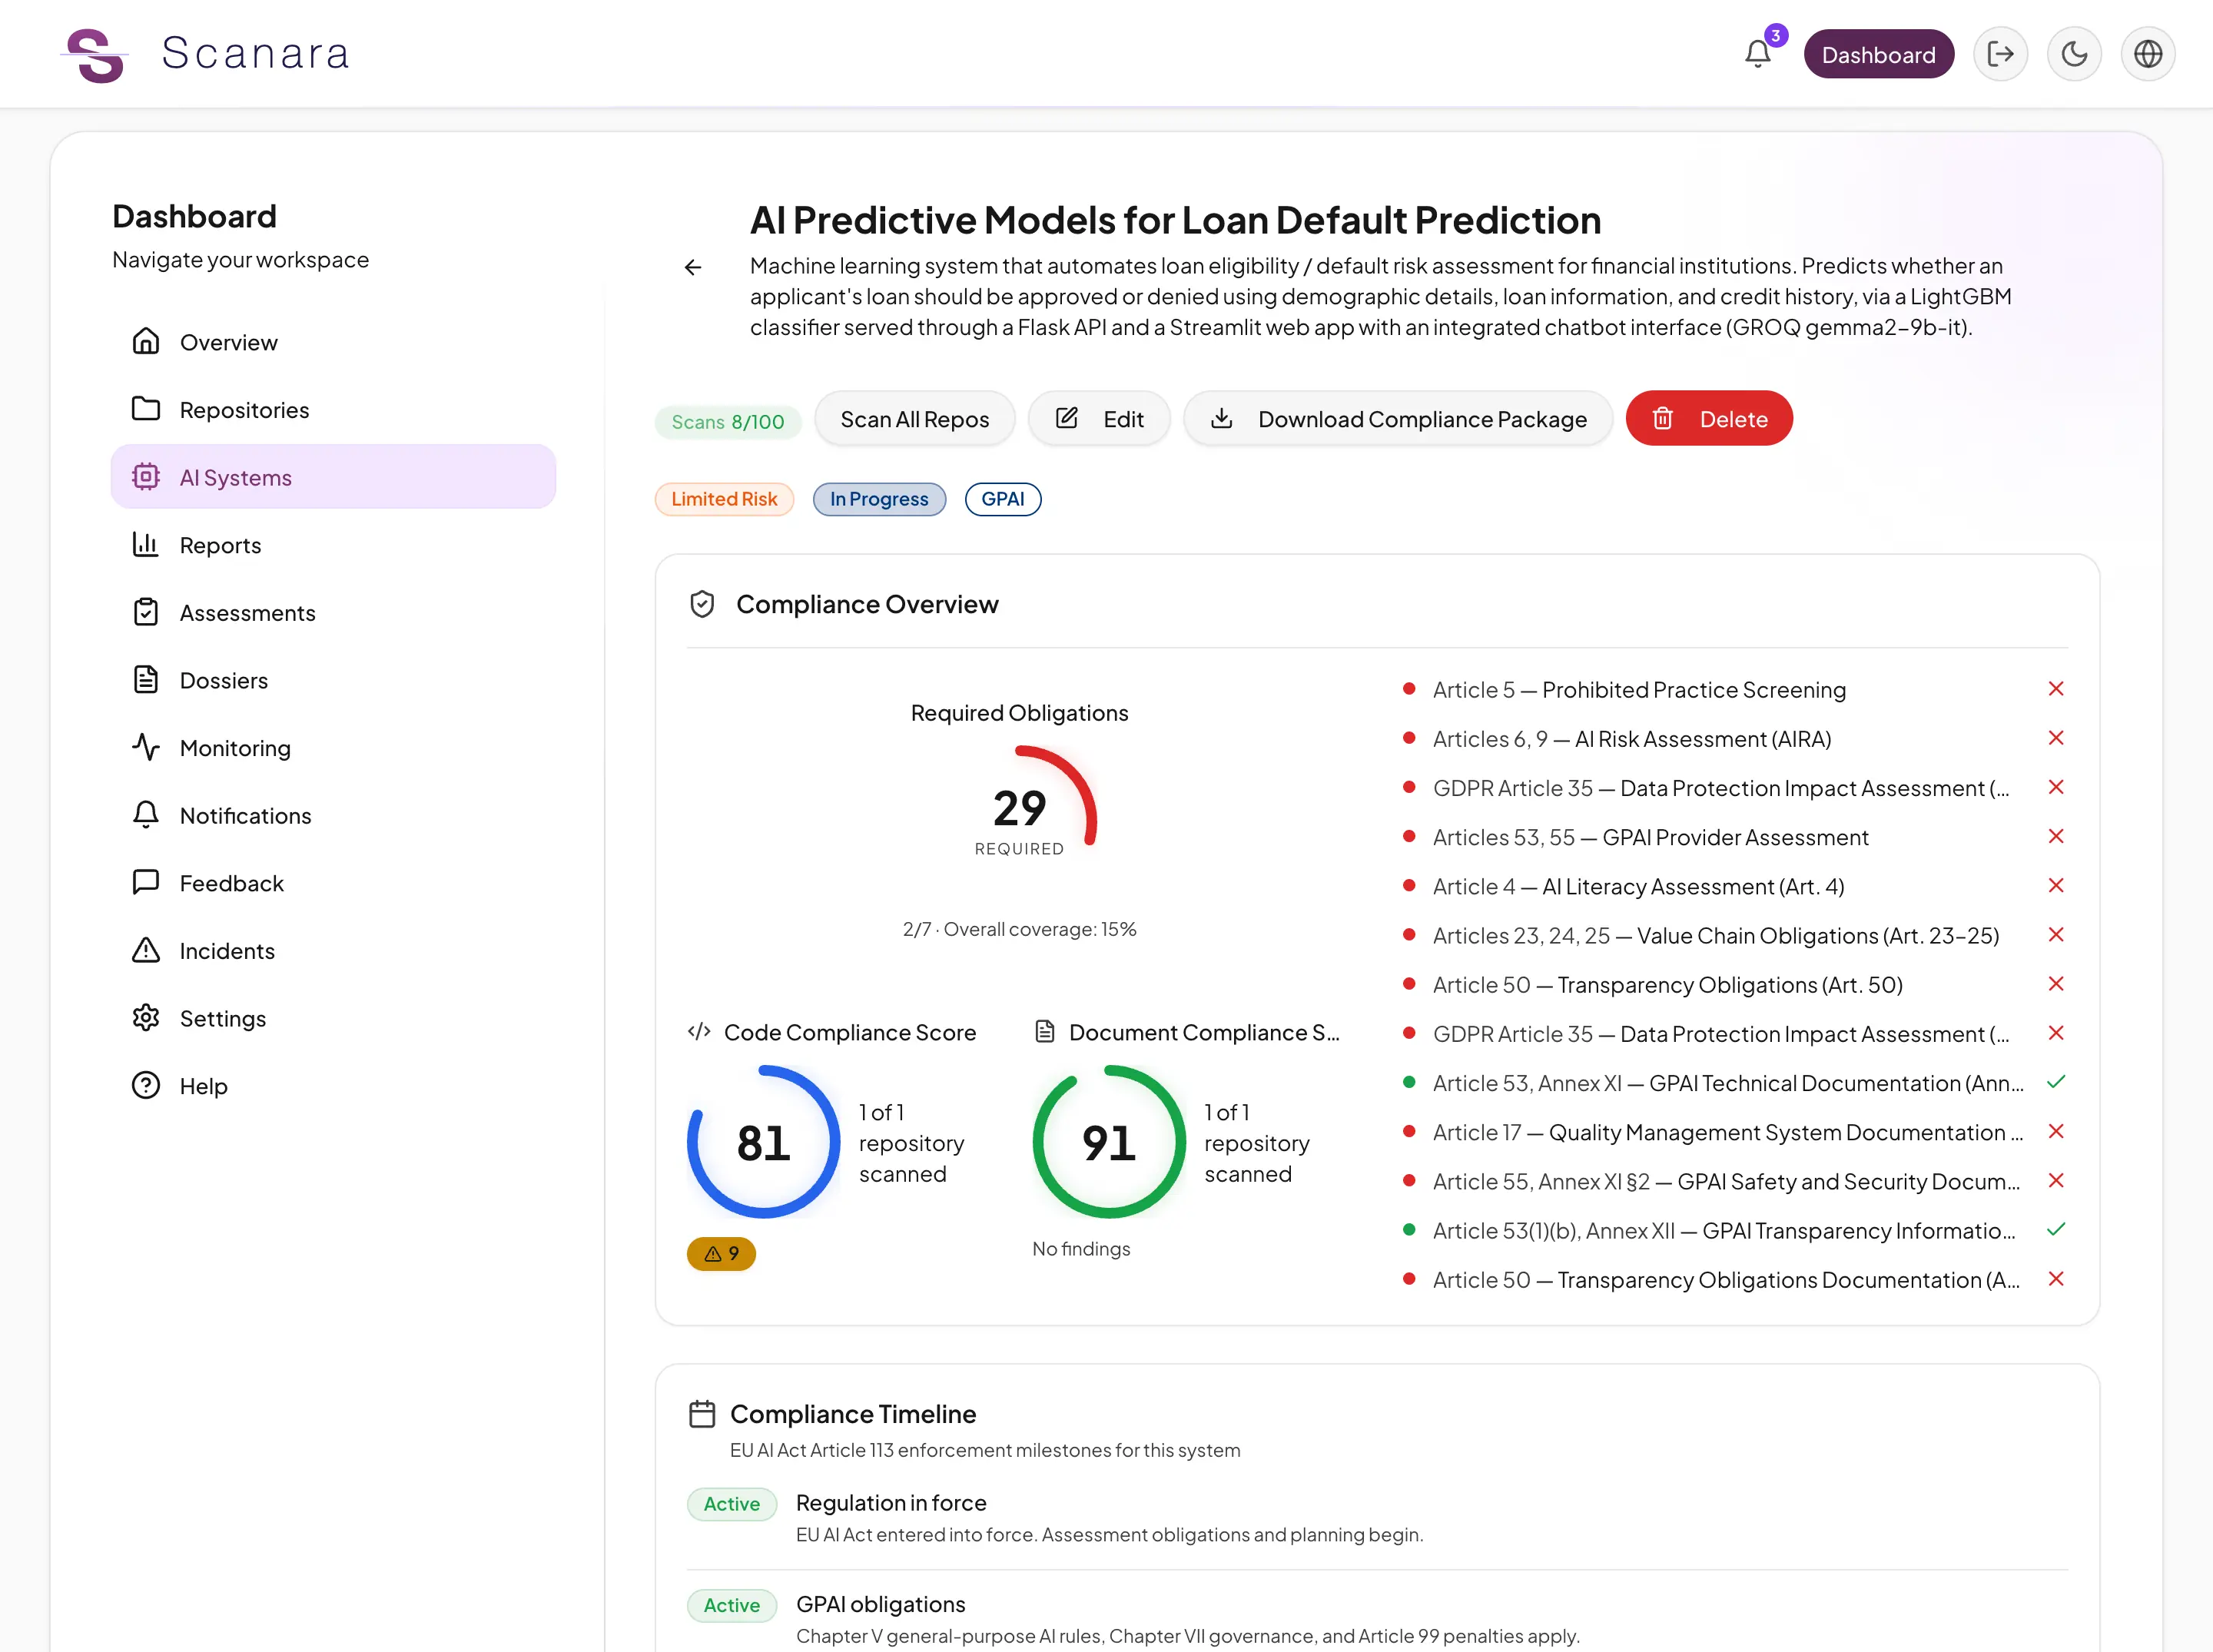
Przykładowy skan: otwartoźródłowy model przewidywania niespłacenia kredytu (ograniczone ryzyko, obowiązki GPAI)
Rozporządzenie o AI obowiązuje etapami.
Obowiązki dotyczące modeli AI ogólnego przeznaczenia już obowiązują. Obowiązki dla systemów wysokiego ryzyka wchodzą w życie w podanych niżej terminach.
Obowiązuje już teraz
Obowiązki GPAICzytaj więcej, Obowiązki GPAI- Systemy wysokiego ryzyka z załącznika IIICzytaj więcej, Systemy wysokiego ryzyka z załącznika III
- Systemy wysokiego ryzyka z załącznika ICzytaj więcej, Systemy wysokiego ryzyka z załącznika I
Kary za zakazane praktyki do 35 000 000 € lub 7% całkowitego światowego obrotu rocznego, w zależności od tego, która kwota jest wyższa (artykuł 99 ust. 3).
Od skanu repozytorium do projektu dossier zgodności Trzy źródła, jeden obraz zgodności.
Statyczne skanowanie kodu
Reguły skanowania wykrywają wzorce istotne dla rozporządzenia AI bezpośrednio w Twoich repozytoriach — w 10+ językach programowania, przypisane do konkretnych artykułów.
Kontrola dokumentów przez silnik polityk
Silnik polityk sprawdza, czy Twoja dokumentacja techniczna w 8 językach UE zawiera treści wymagane przez rozporządzenie dla Twojego poziomu ryzyka.
Ustrukturyzowane oceny
Prowadzone kwestionariusze obejmują to, czego kod nie pokaże: ocenę ryzyka AI (AIRA), FRIA, DPIA, obowiązki dostawców GPAI, obowiązki podmiotów wdrażających i screening praktyk zakazanych.
Efekt: projekty dokumentów zgodności
Scanara zapisuje klasyfikację ryzyka każdego systemu AI i przygotowuje projekt dossier: dokumentację techniczną z załącznika IV, dokumentację z załącznika XI dla modeli AI ogólnego przeznaczenia i deklarację zgodności UE z załącznika V. Dane z rejestru i odpowiedzi z ocen wstępnie wypełniają szablony; resztę piszesz sam. Eksport do PDF, DOCX lub Markdown.
Scanara wspiera Twoją pracę nad zgodnością. Nie zastępuje porady prawnej ani oceny zgodności przeprowadzanej przez jednostkę notyfikowaną.
Od repozytorium do projektu dossier w czterech krokach
Krok 1
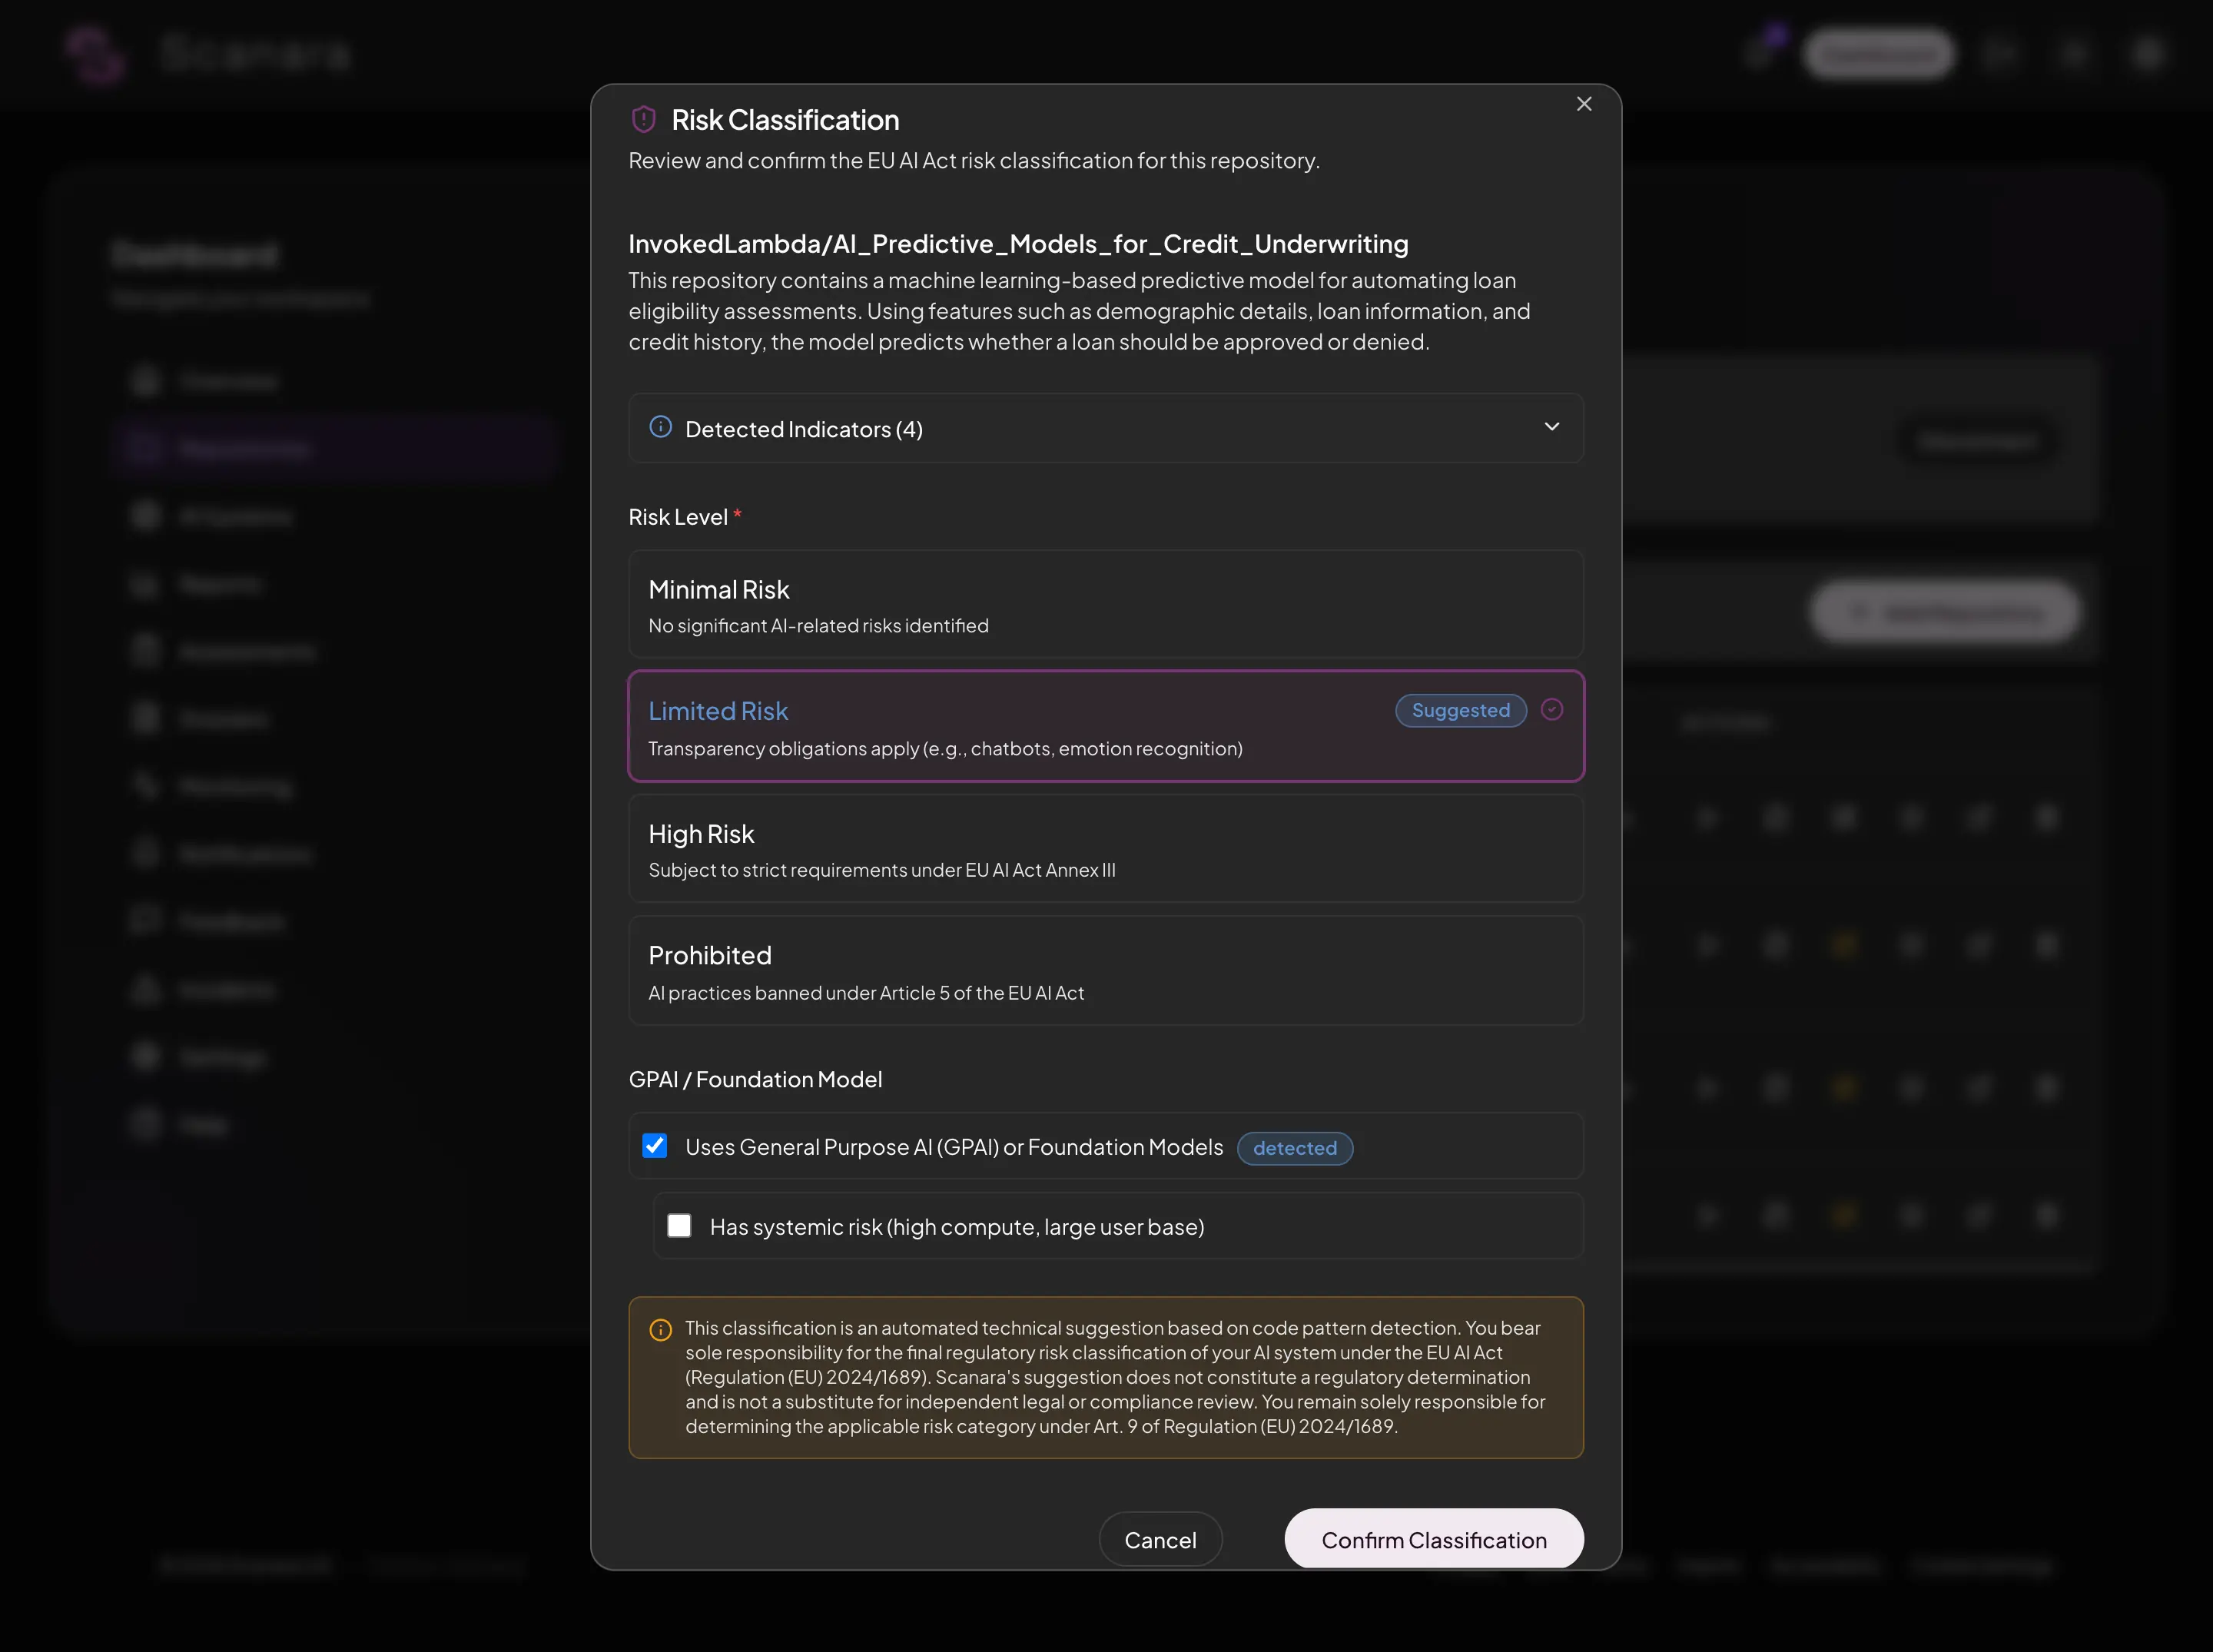
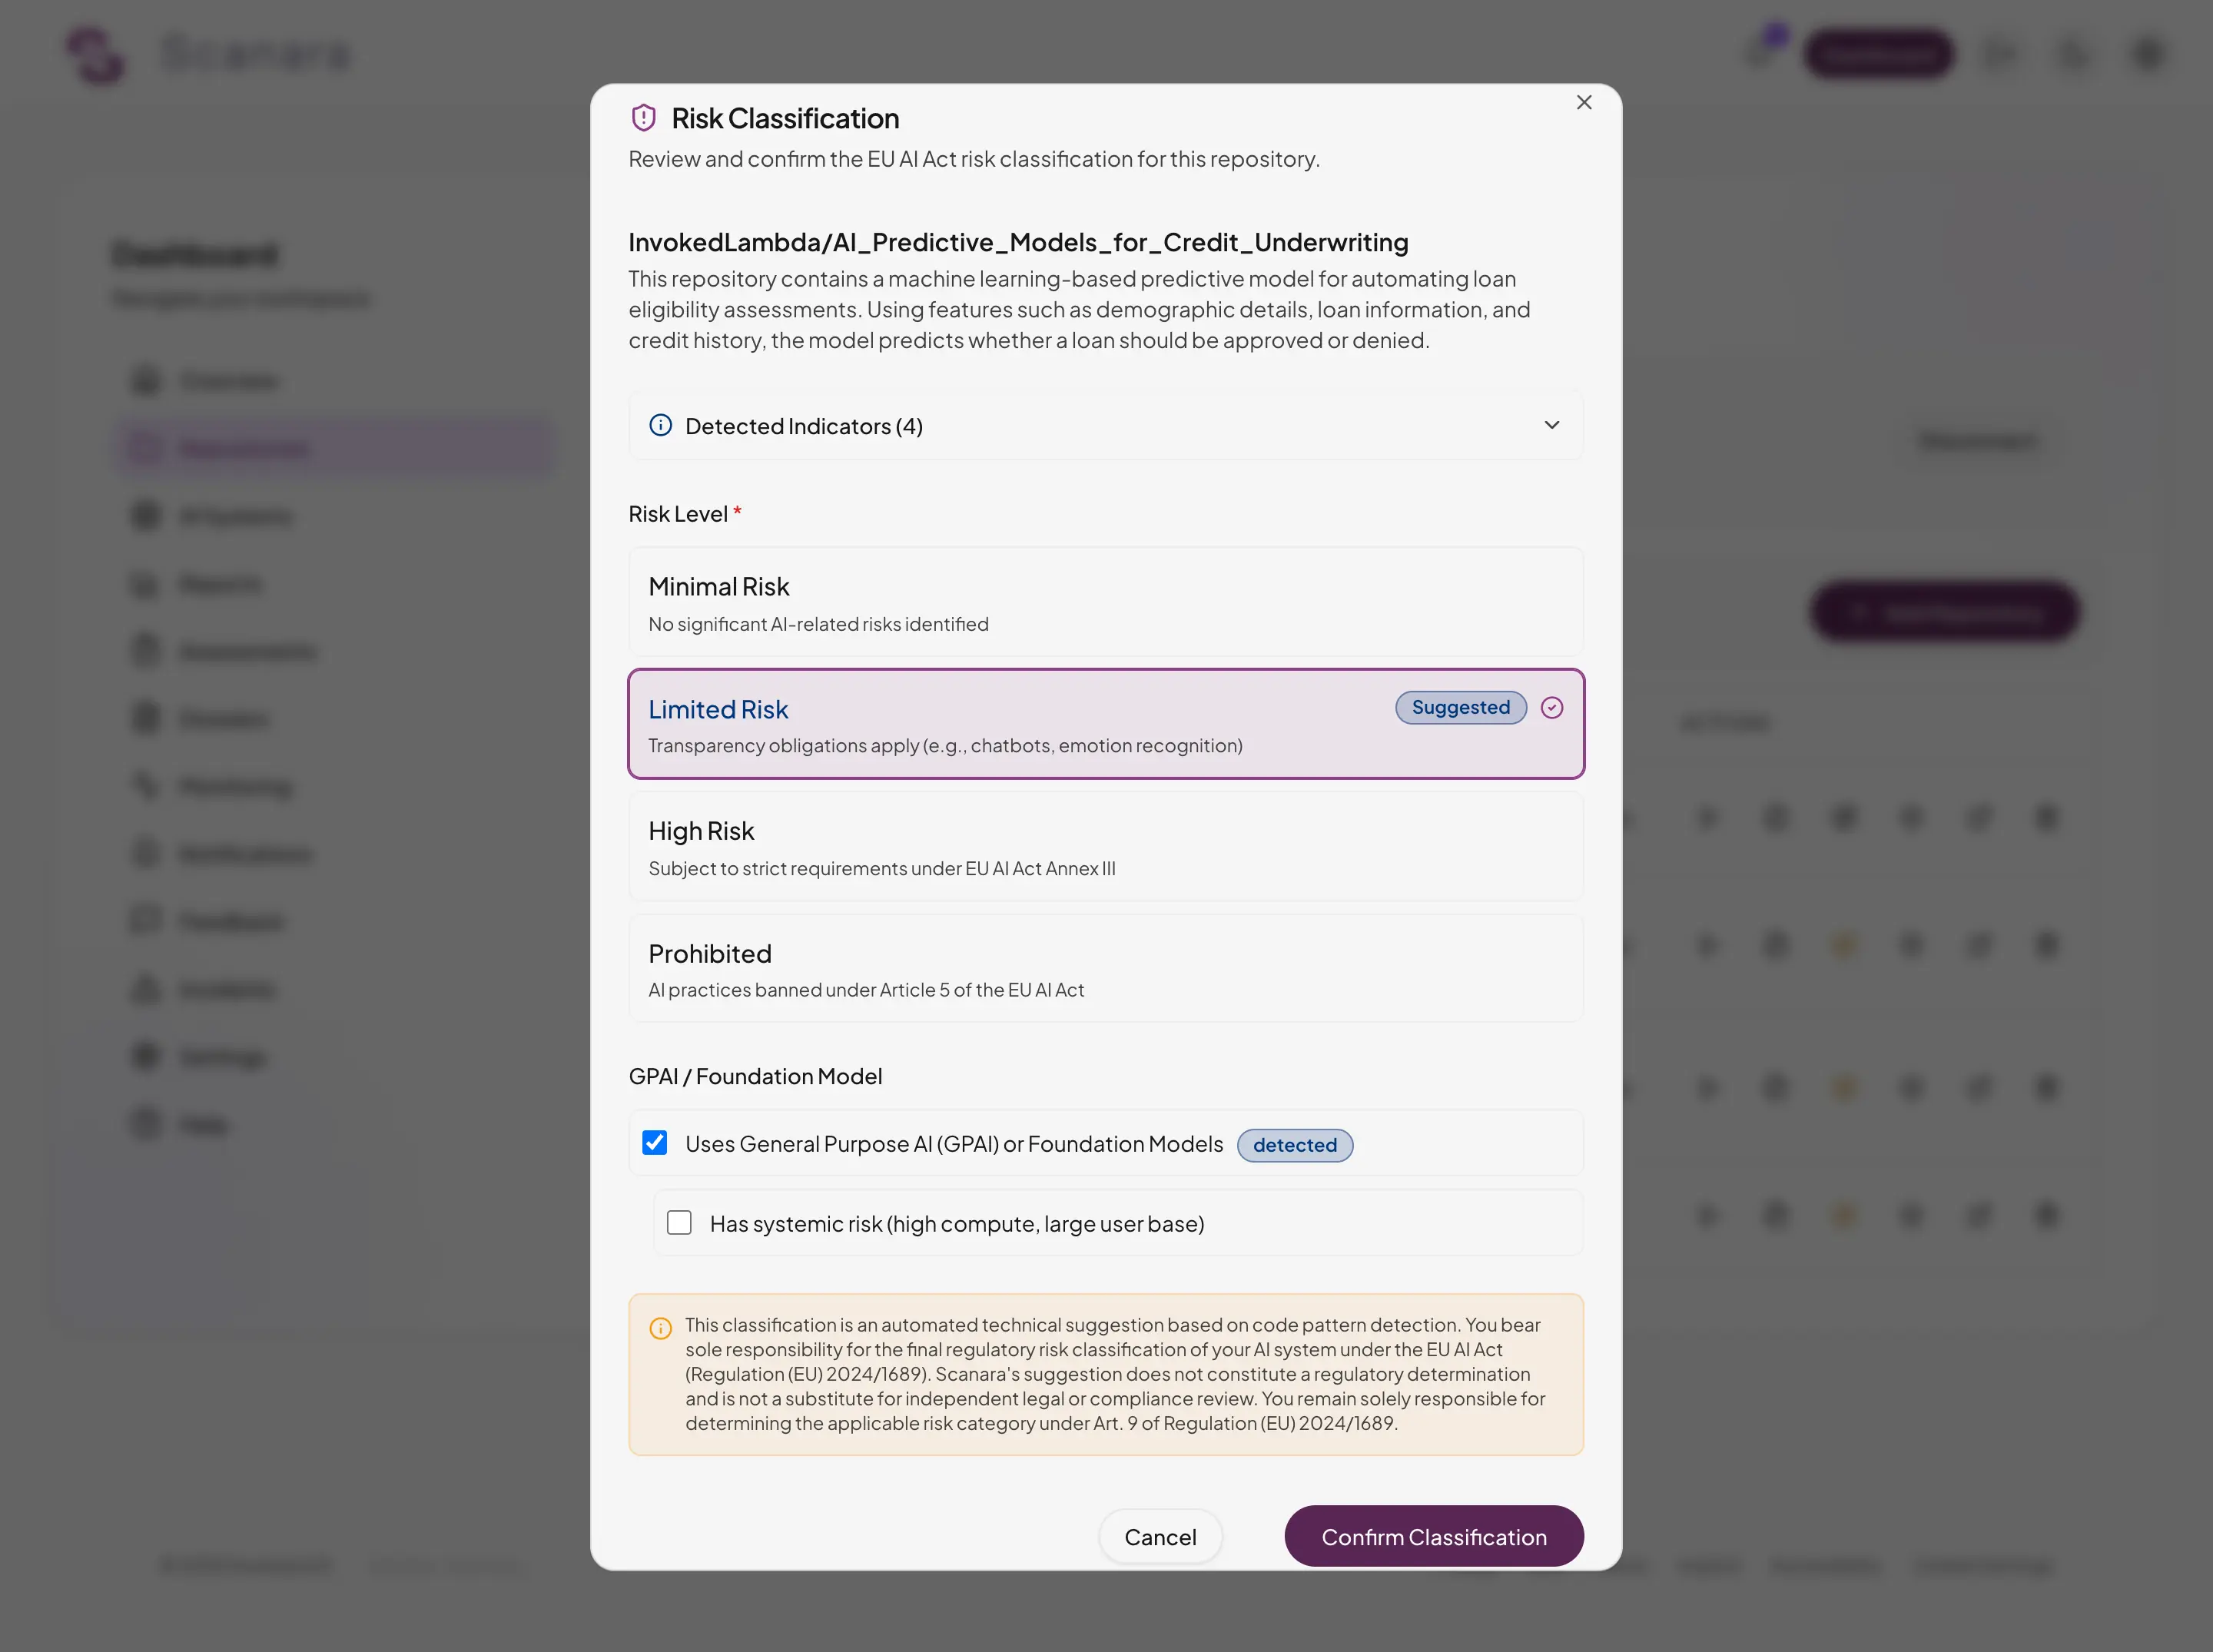
Klasyfikacja ryzyka
Scanara sugeruje poziom ryzyka dla Twojego repozytorium GitHub i pokazuje wskaźniki, na których się opiera. Ty potwierdzasz lub zmieniasz klasyfikację.
Krok 2
Połącz
Utwórz system AI i połącz jego repozytoria. Scanara sugeruje klasyfikację ryzyka; Ty ją potwierdzasz.
Krok 3
Skanuj
Skanowanie z podwójnym silnikiem: analiza kodu w ponad 10 językach, silnik polityk do dokumentów w 8 językach UE. Każde znalezisko jest powiązane z konkretnym artykułem EU AI Act.
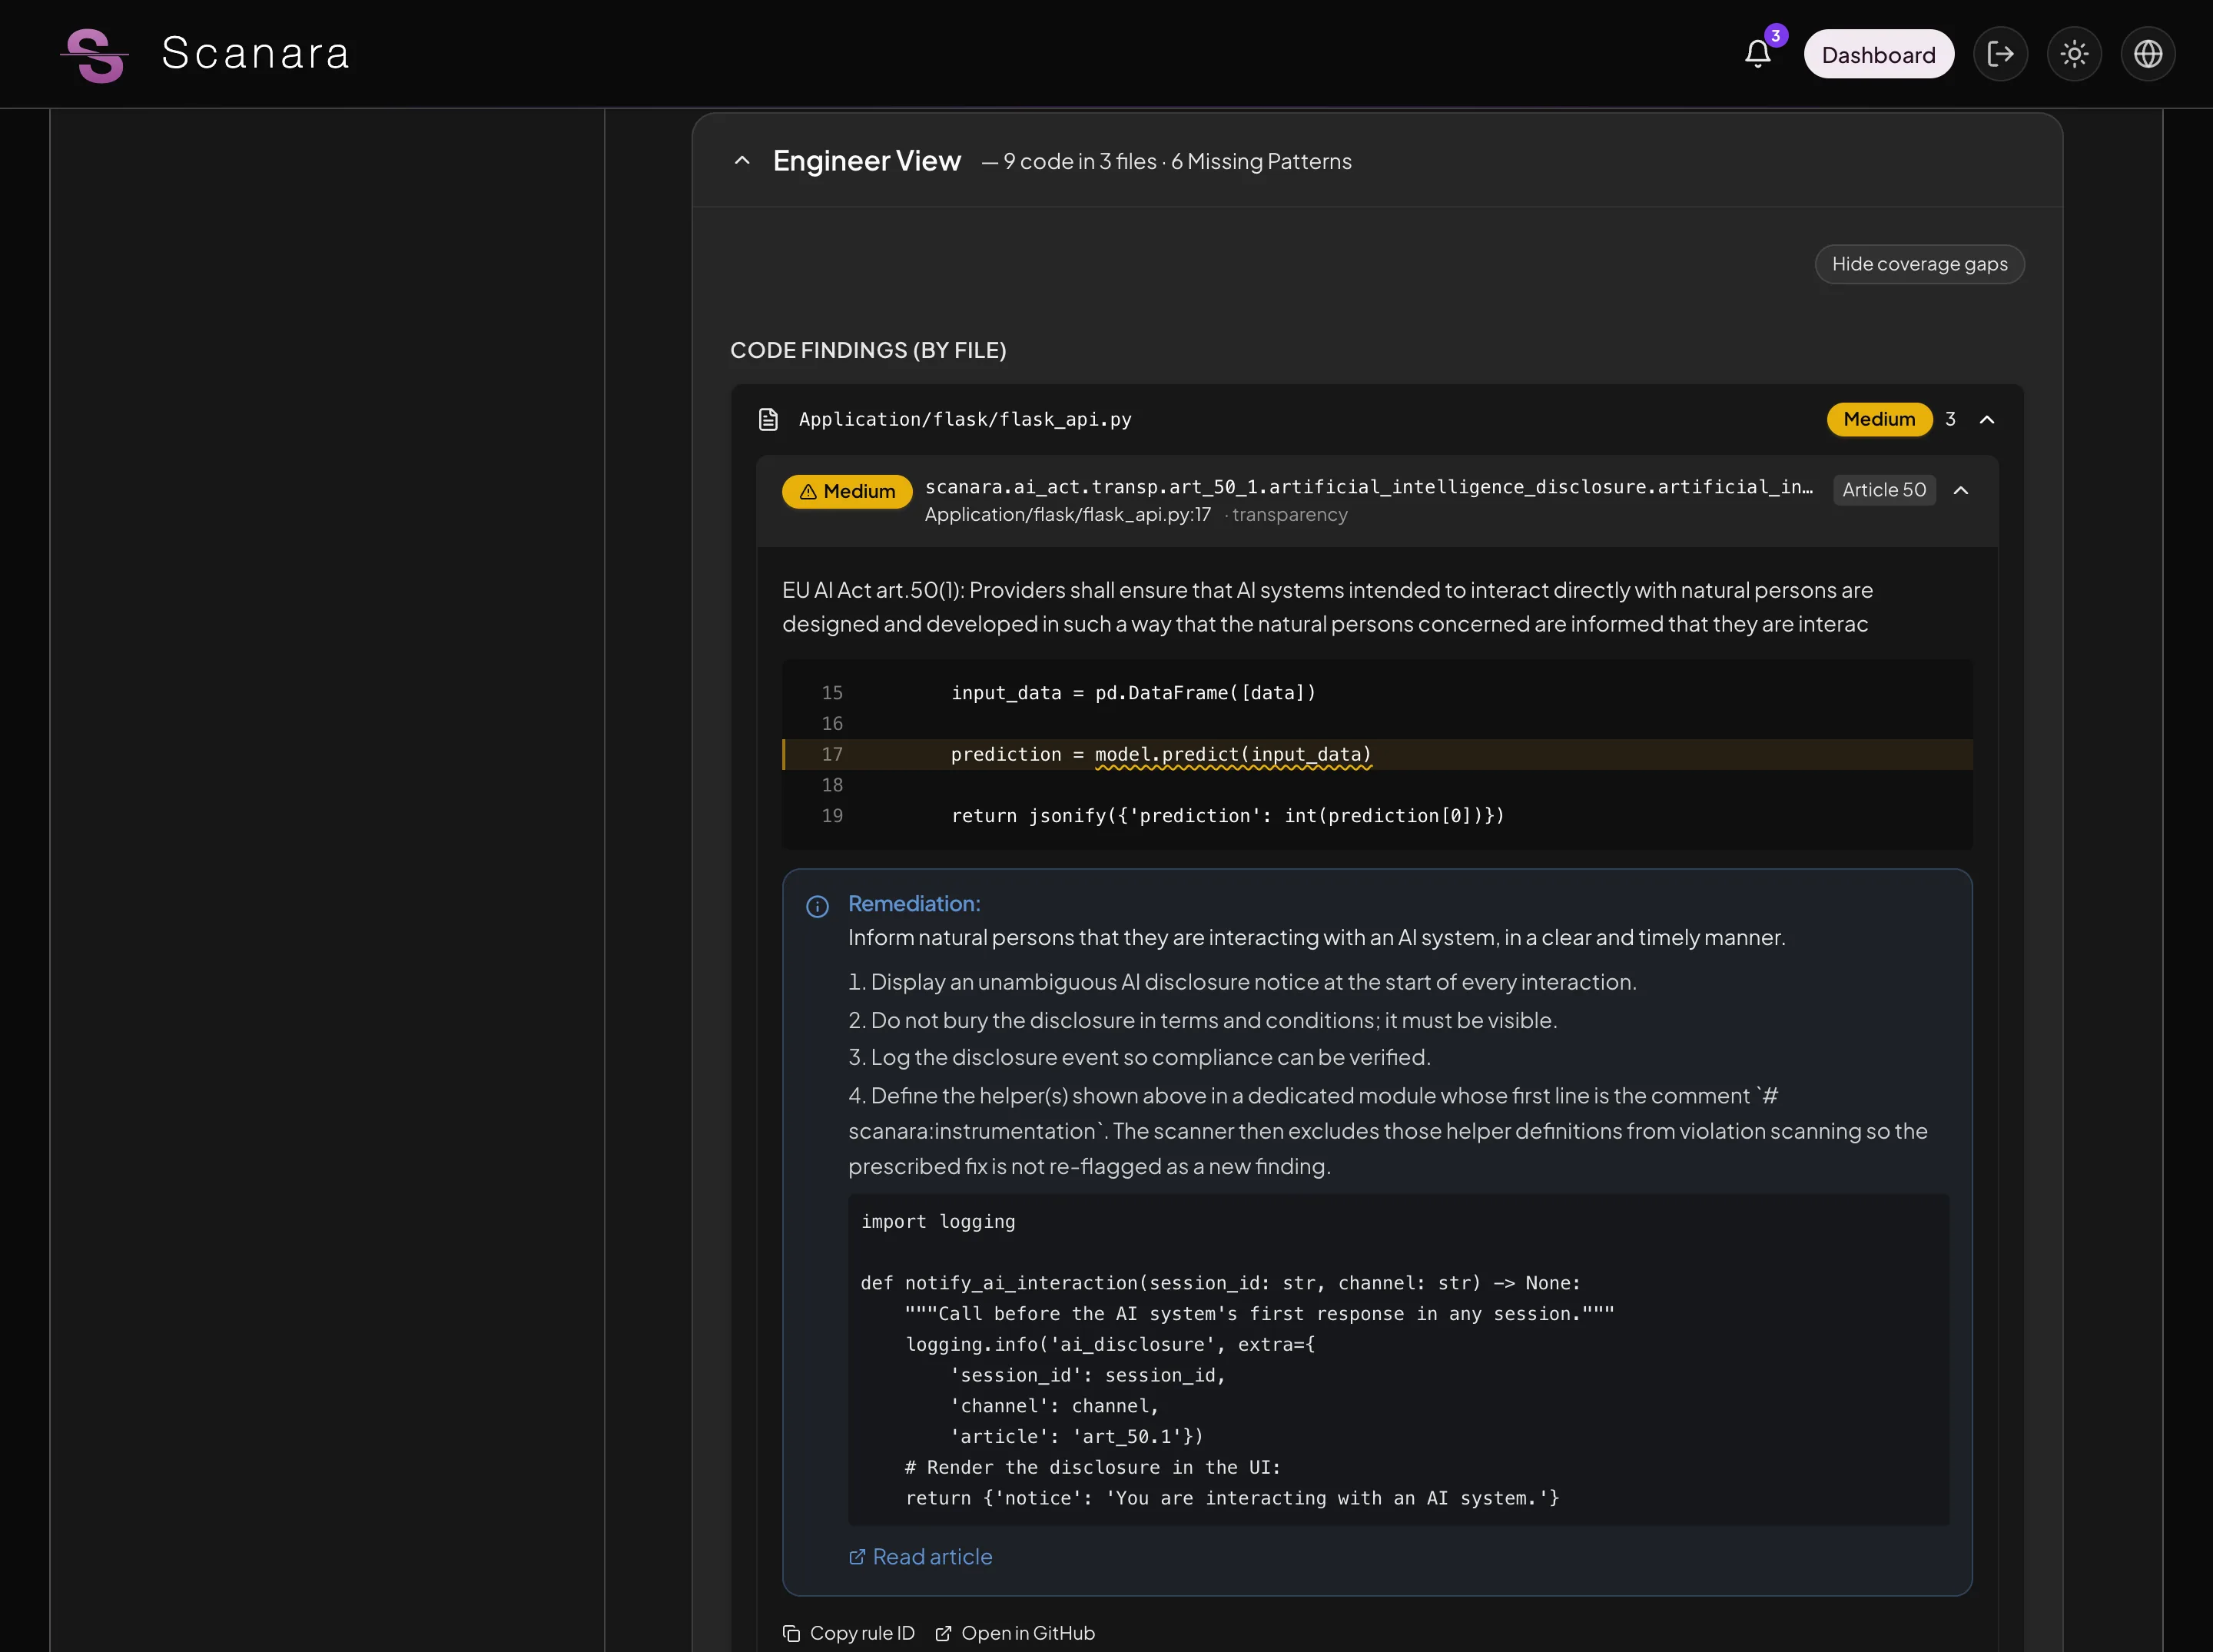
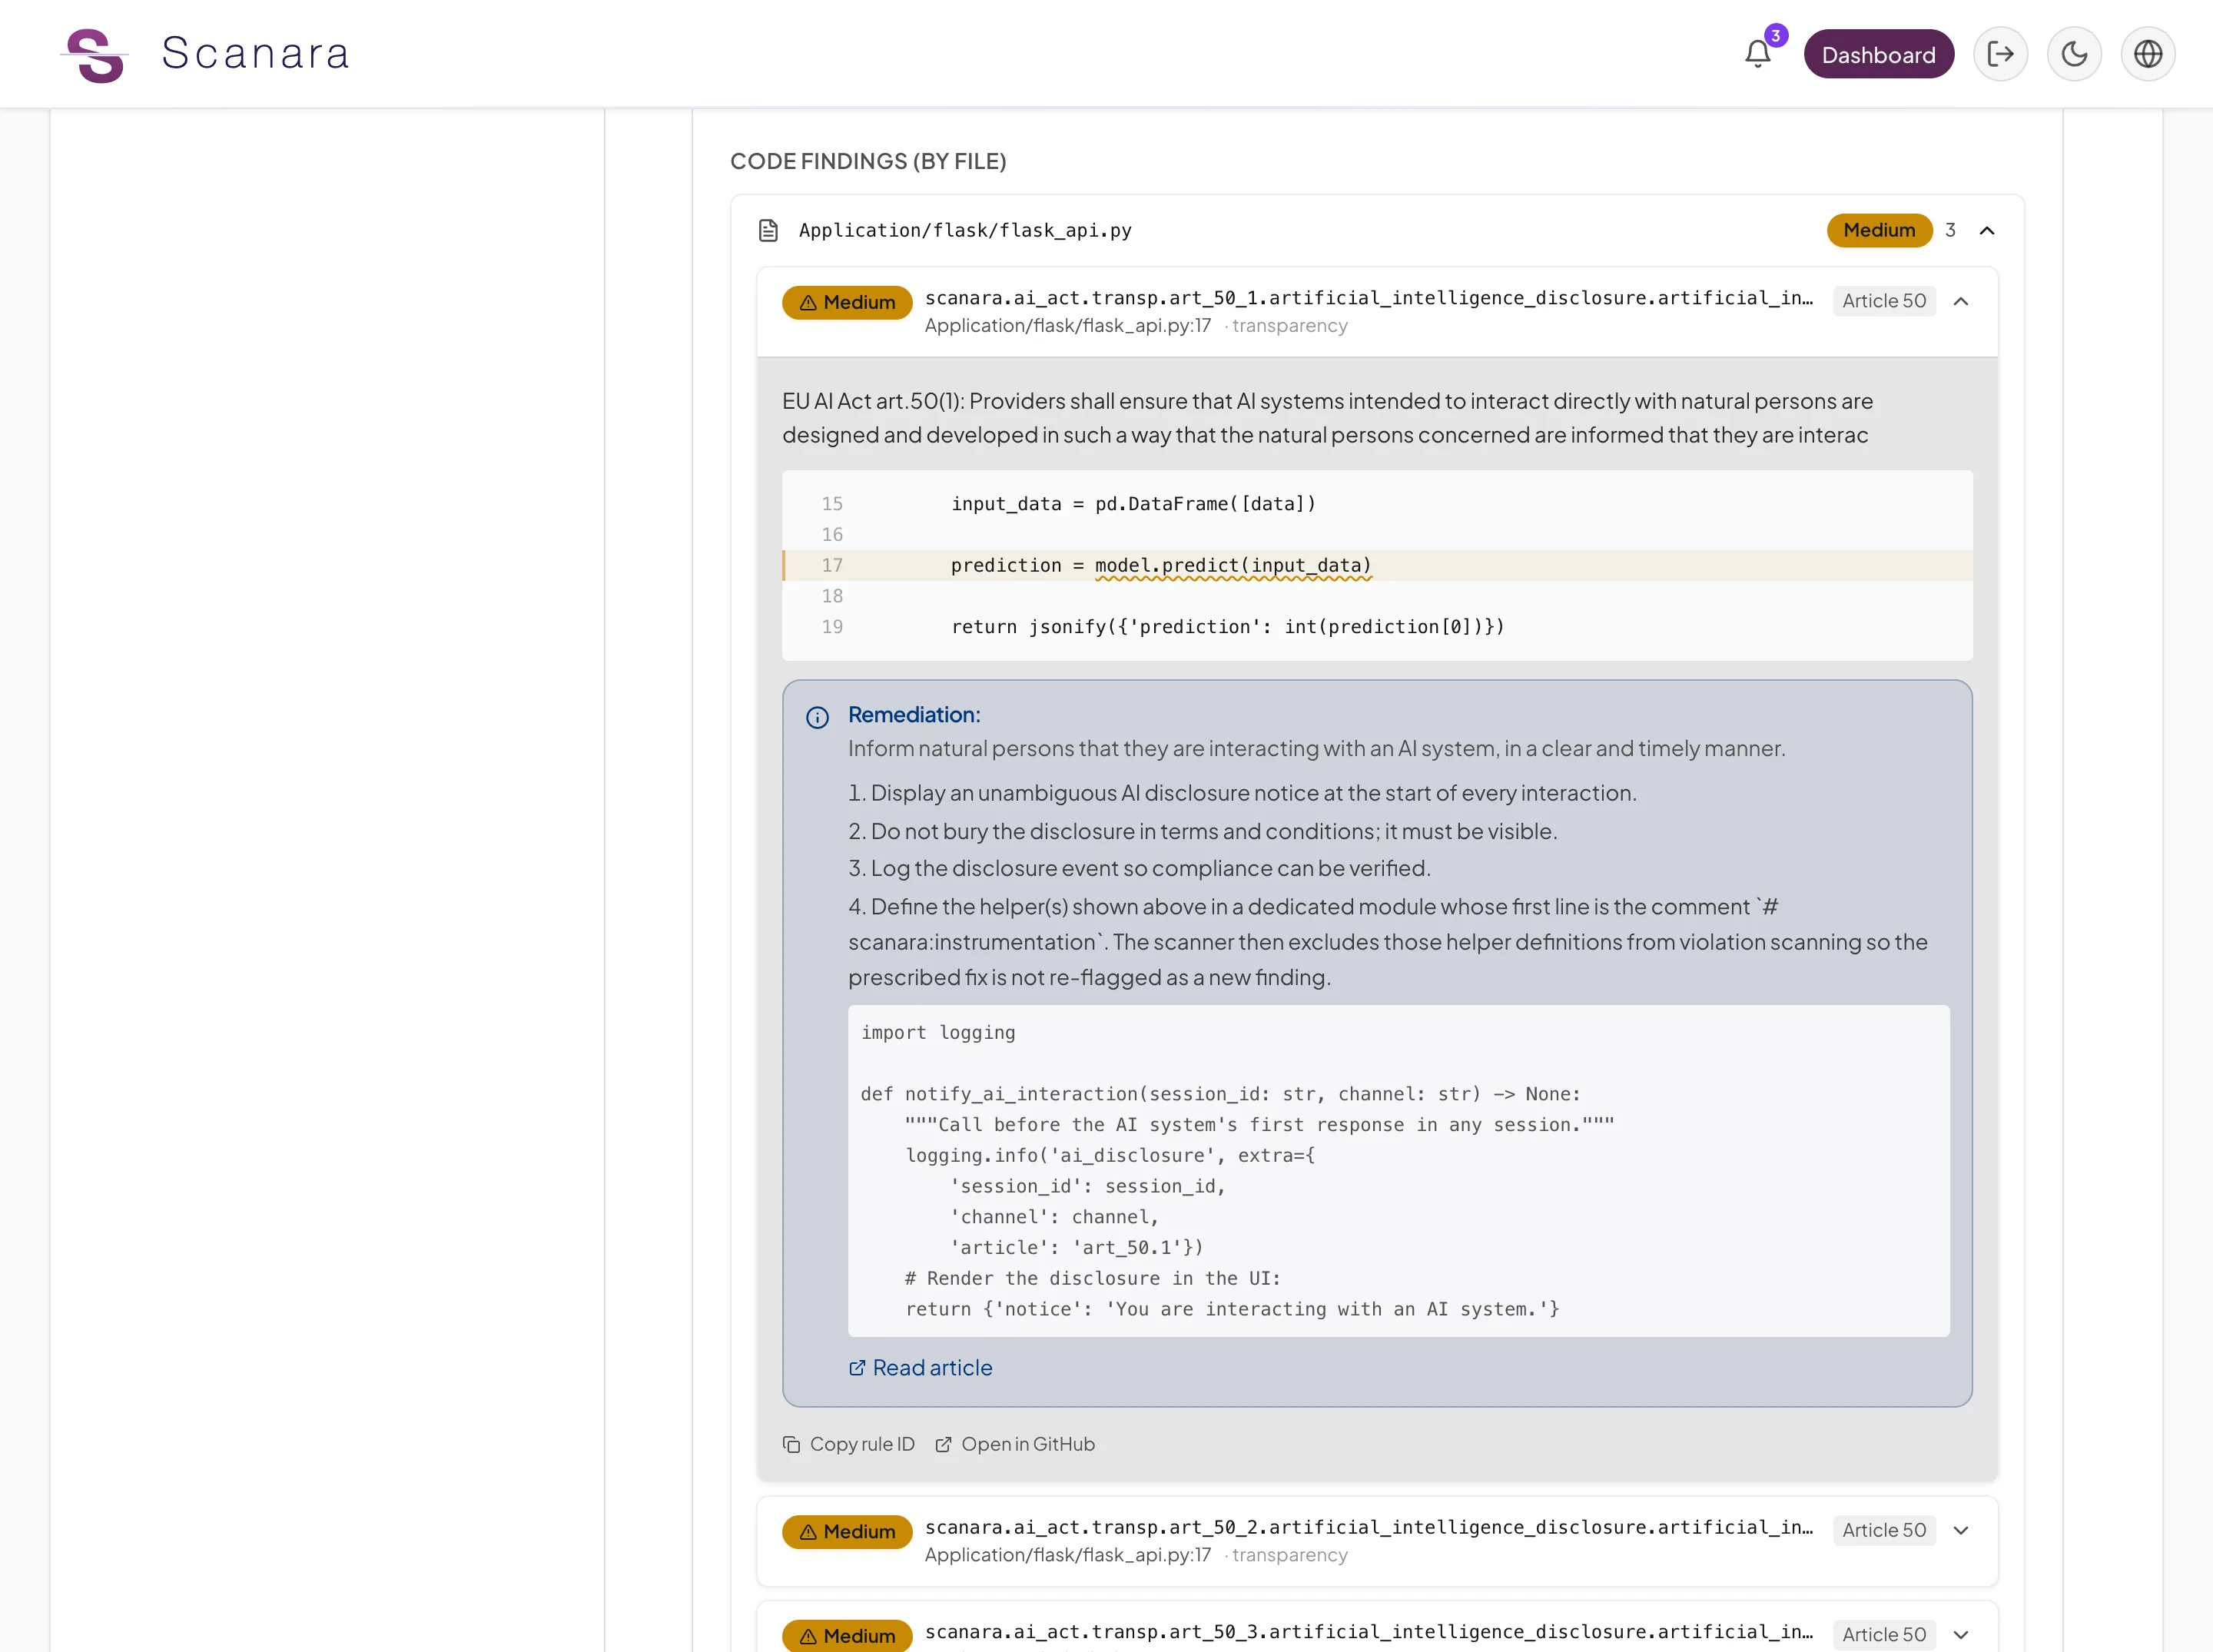
Krok 4
Raport
Otrzymujesz klasyfikację ryzyka, wynik zgodności i projekt dossier zgodności: załącznik IV, załącznik XI i deklarację zgodności. Przejrzyj je i sfinalizuj z wykwalifikowanym doradcą prawnym.
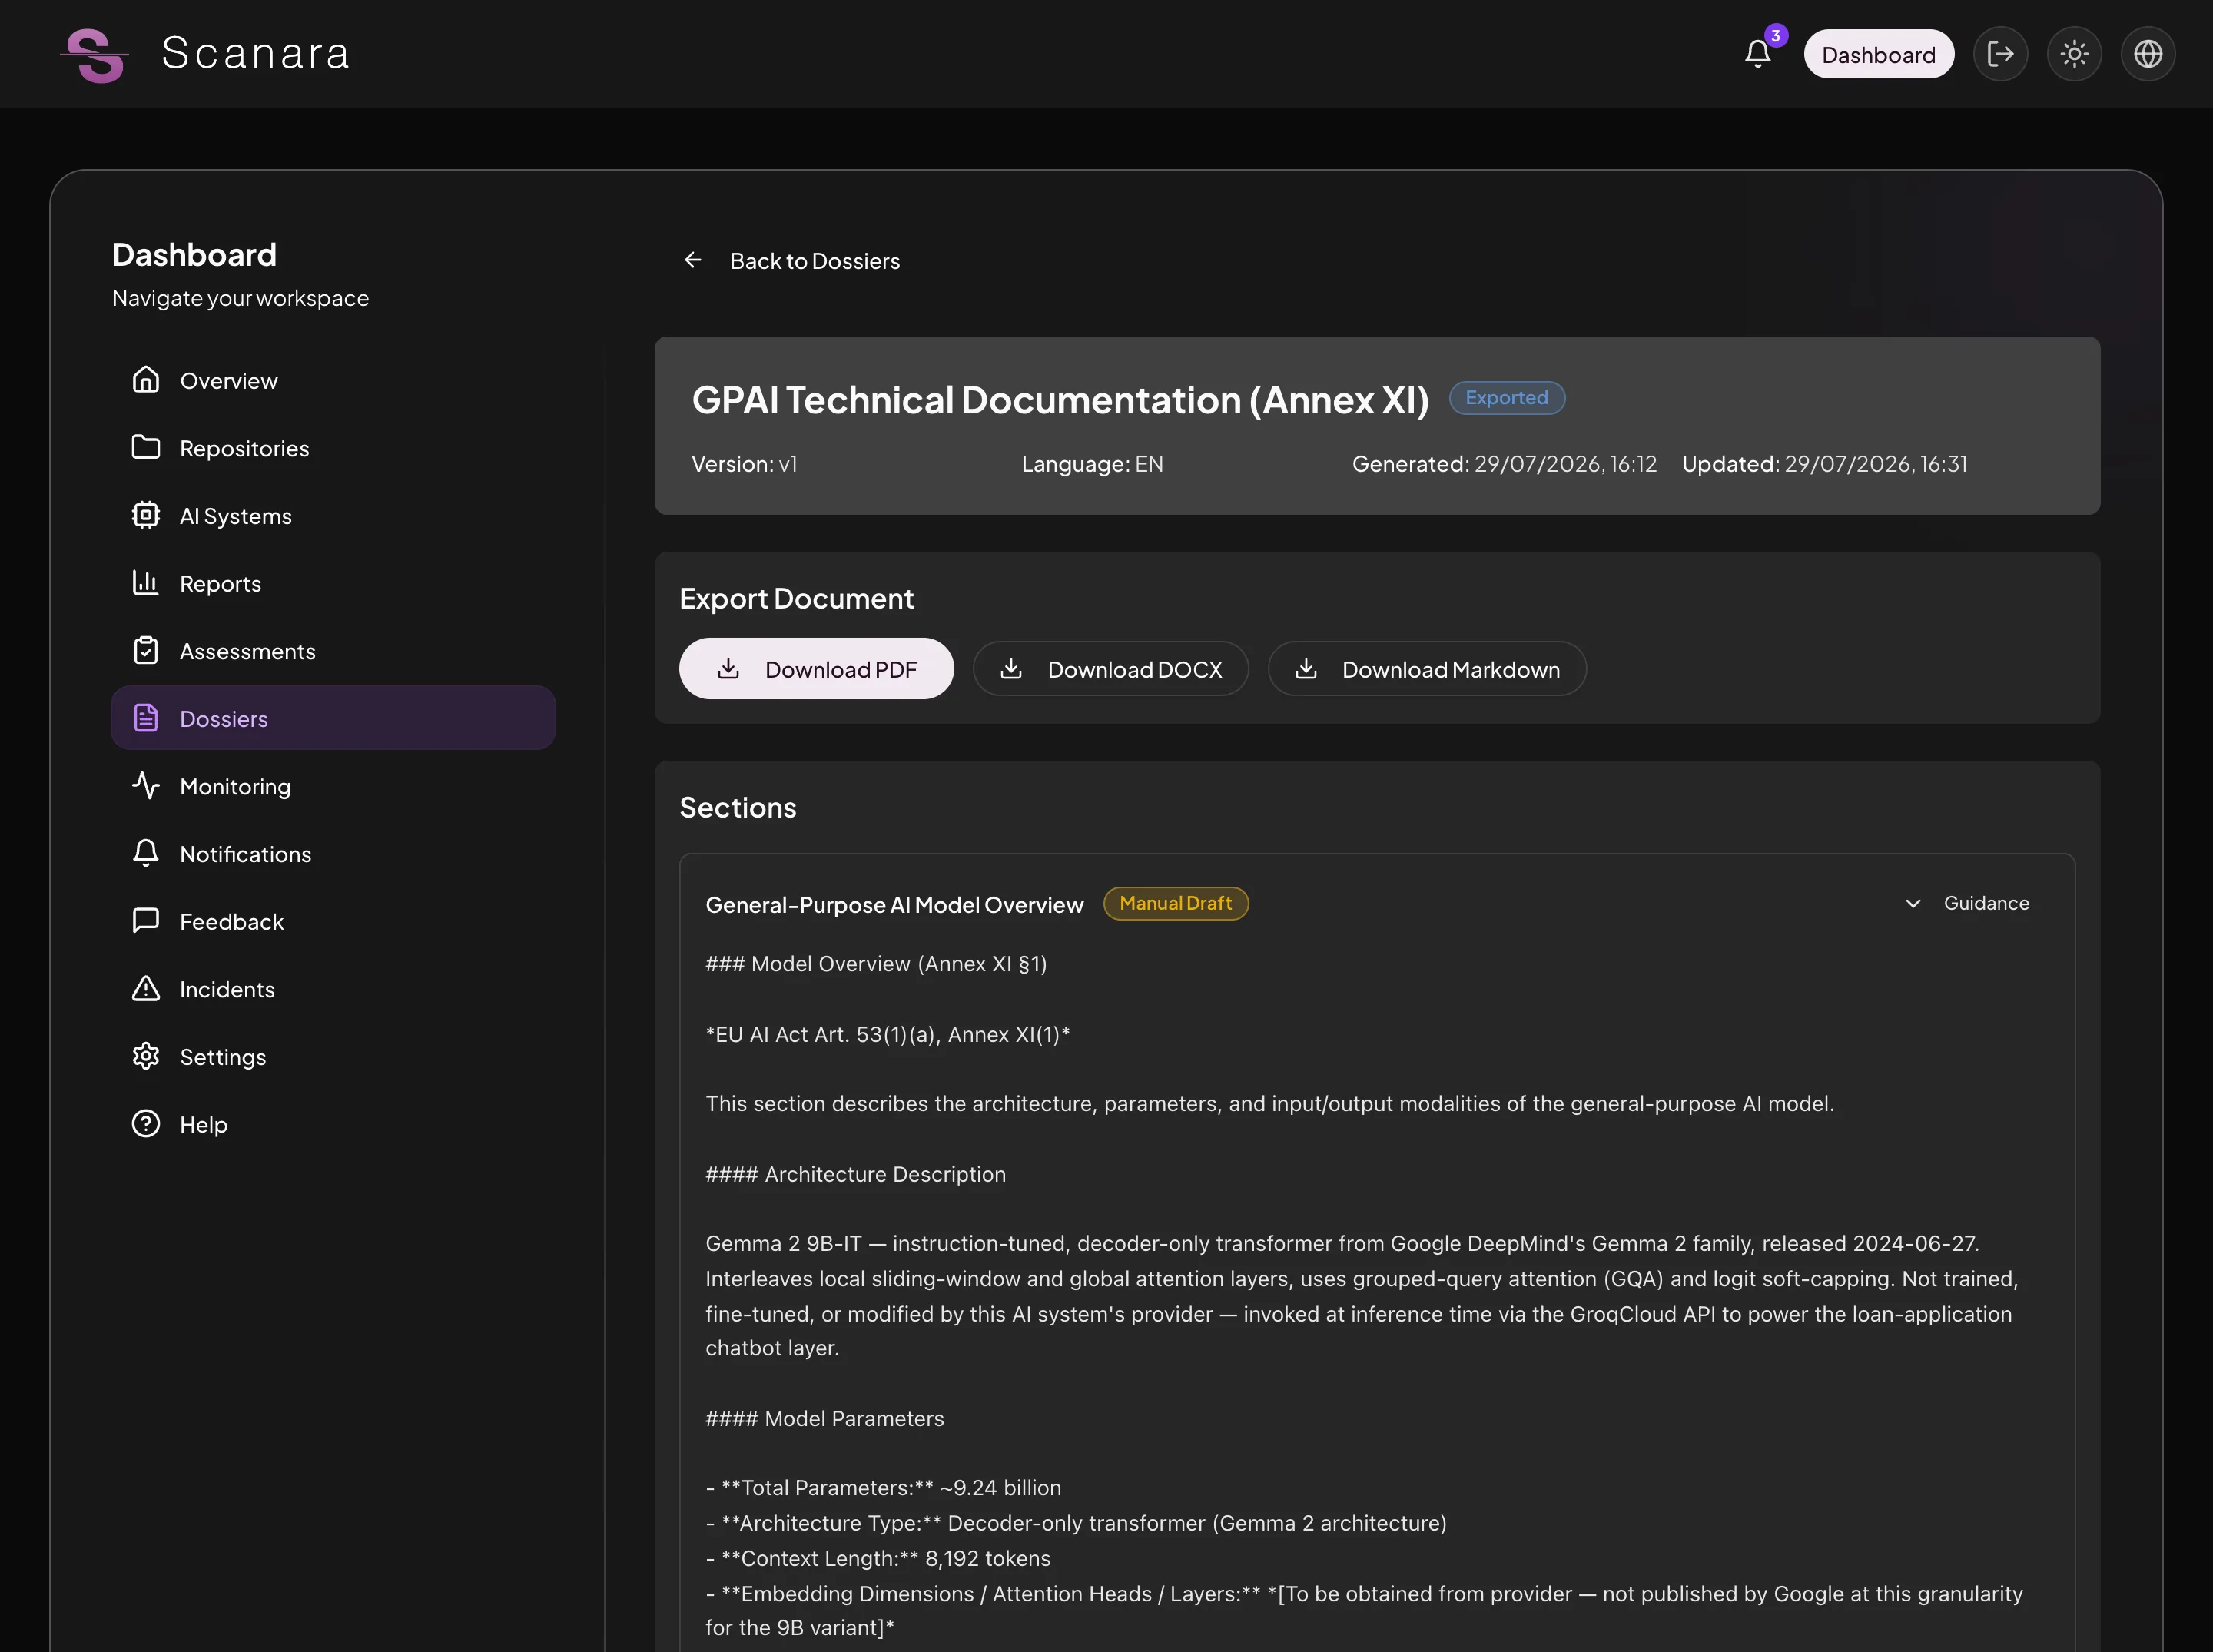
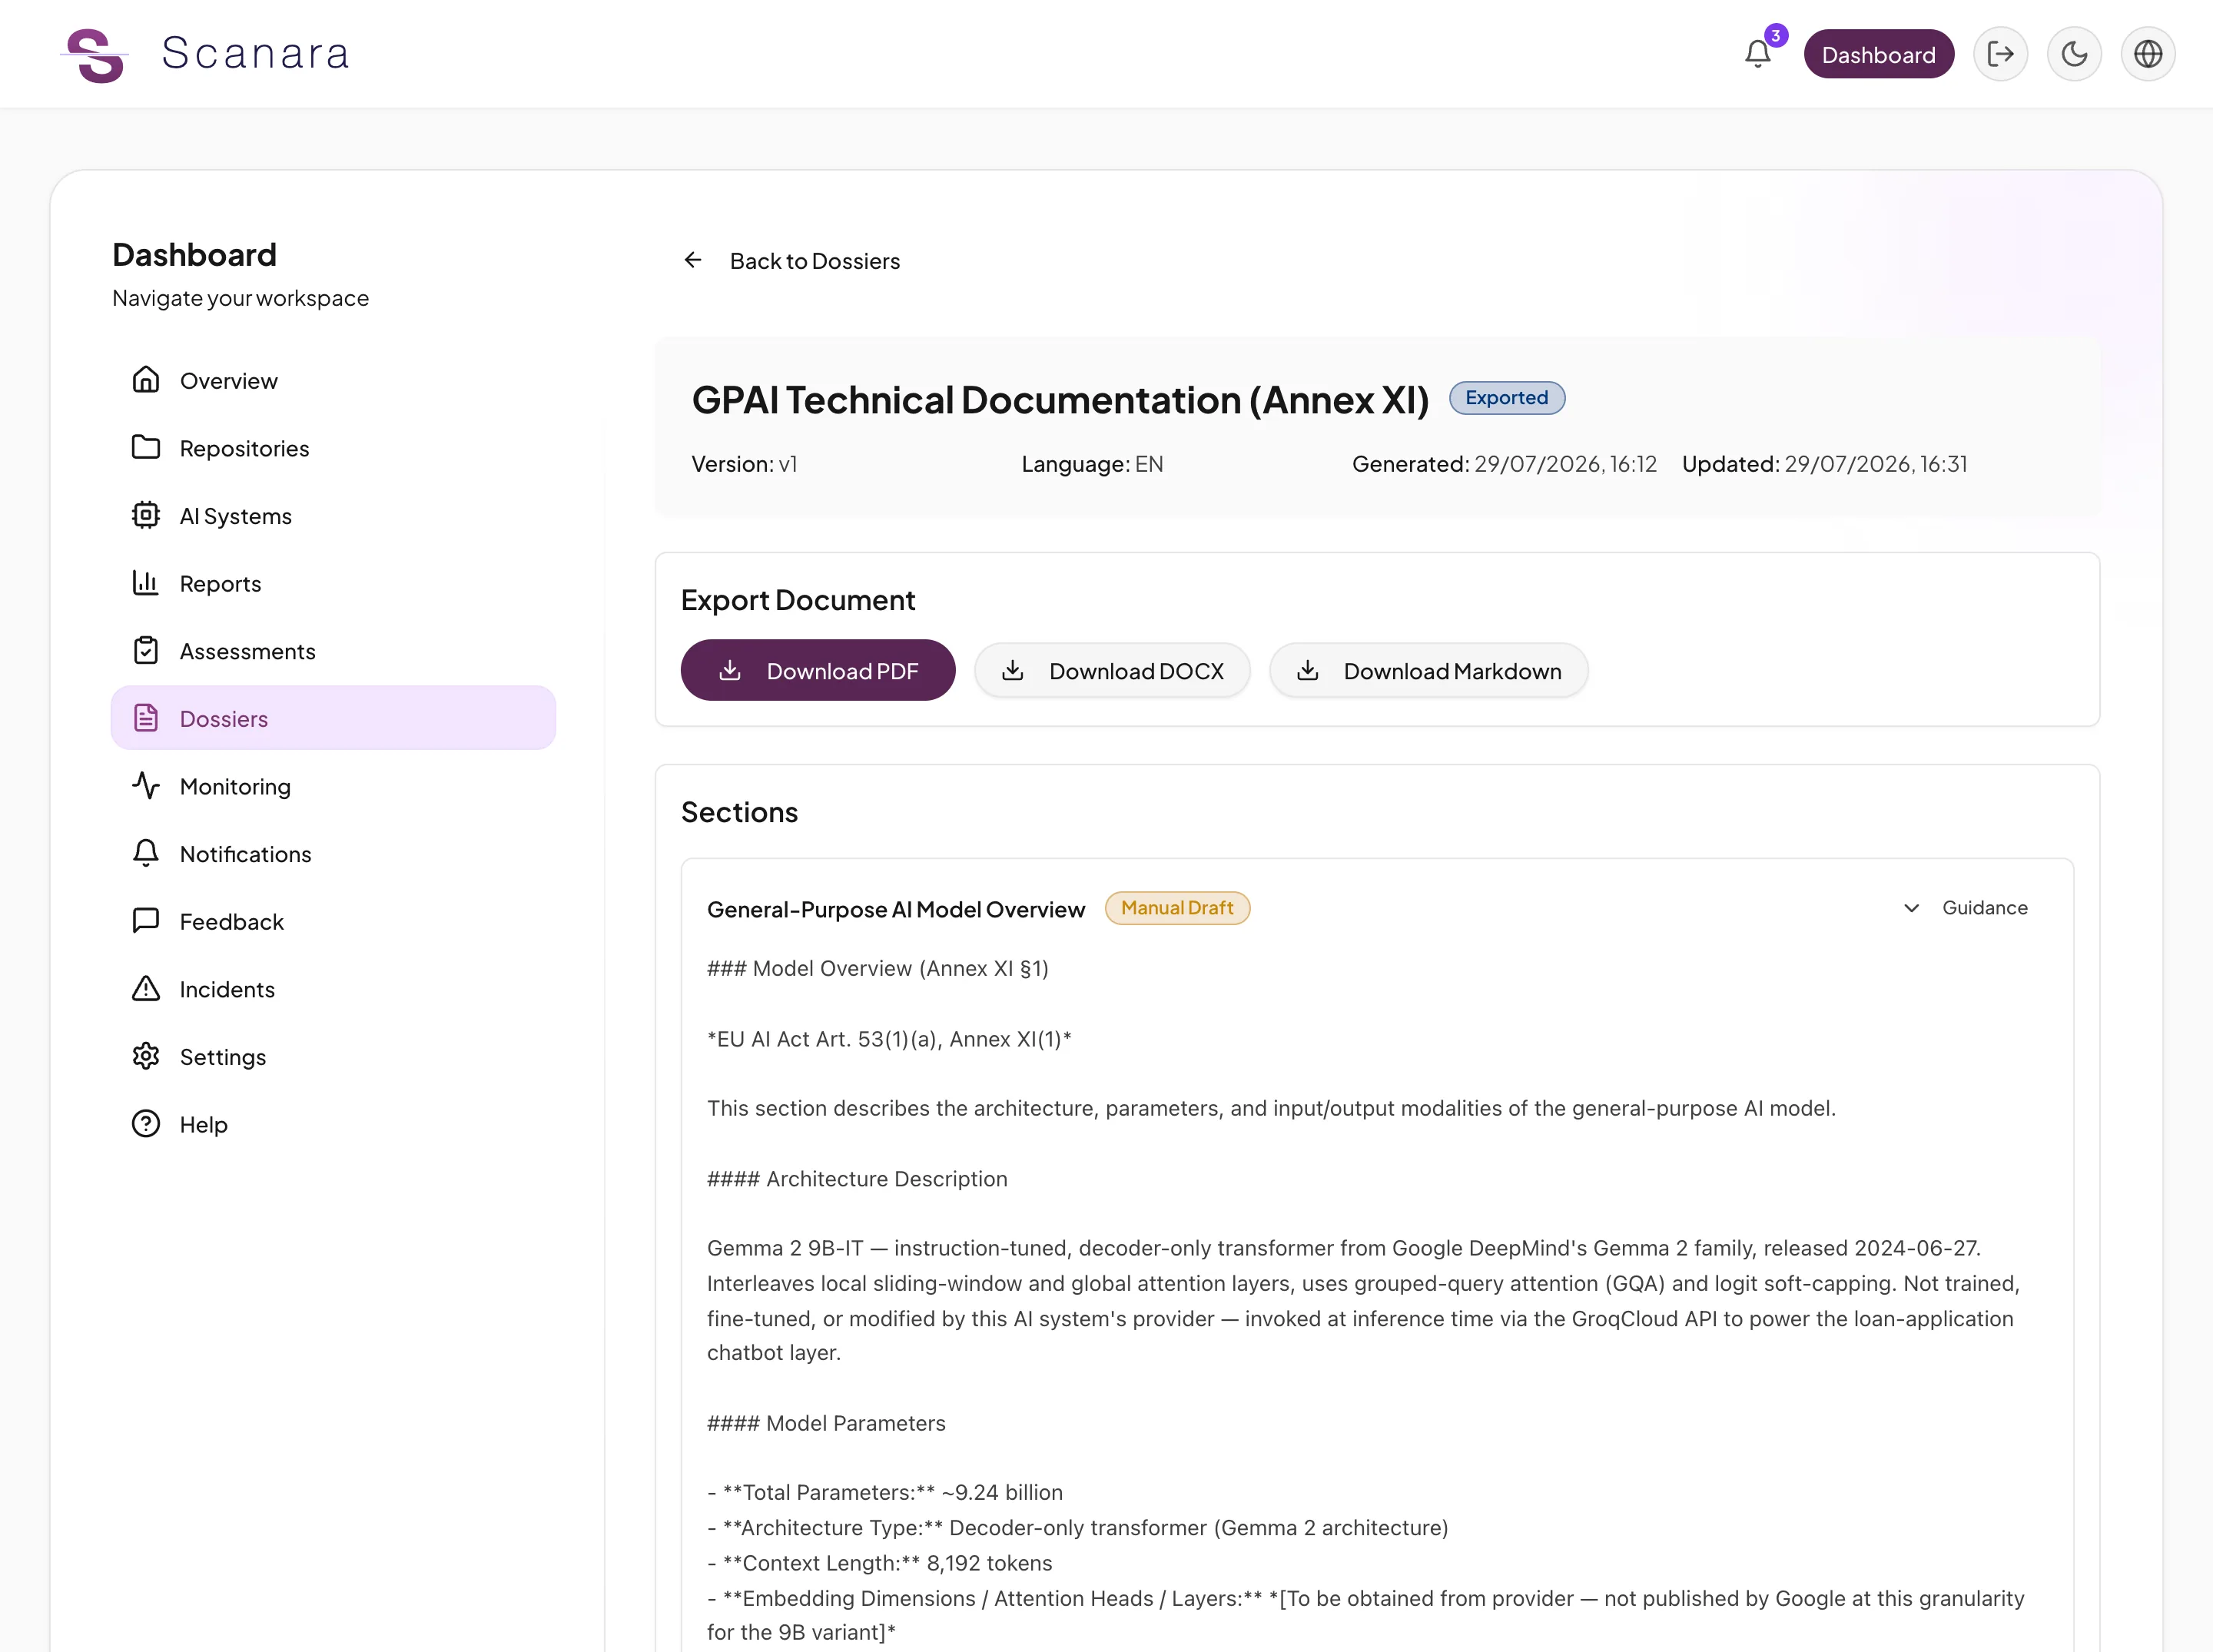
Pokaż potencjalnym klientom swoją pracę nad zgodnością
Scanara przygotowuje projekty dokumentów, o które mogą prosić klienci z UE: klasyfikację ryzyka, dokumentację techniczną z załącznika IV i wyniki skanów. Przejrzyj je i sfinalizuj z zespołem prawnym, zanim je udostępnisz.
Narzędzie do zgodności, które czyta Twój rzeczywisty kod
Znajdź luki w kodzie przed wydaniem
Generowane reguły skanowania obejmują wymagania rozporządzenia, które mogą pokazać kod lub dokumenty, każda powiązana z artykułem. Pozostałe obejmują oceny z przewodnikiem. Wynik skanu nie jest werdyktem zgodności.
Zapisz klasyfikację ryzyka dla każdego systemu AI
Scanara prowadzi Cię przez cztery poziomy ryzyka (zakazane, wysokie, ograniczone, minimalne), w tym kategorie z załącznika III, i dokumentuje Twoją klasyfikację. Ty decydujesz; Scanara ją porządkuje i zapisuje.
Generuj projekty dossier z Twoich danych
Projekty dokumentacji technicznej z załącznika IV, załącznika XI i deklaracji zgodności, przygotowane z wyników skanów i odpowiedzi z ocen. Eksport do PDF, DOCX lub Markdown.
Utrzymuj dowody w aktualnym stanie
Każdy skan trafia do dziennika audytu typu write-once. GitHub App może uruchomić kontrolę zgodności przy każdym pull request.
Zbudowane na samym tekście rozporządzenia — nie na streszczeniu
Każda reguła zakotwiczona w dokładnym źródle prawnym.
- 119 + 14
- identyfikatory artykułów i załączniki w tekście skonsolidowanym (27 lipca 2026 r.)
- 12
- języków programowania, z poziomem pewności dla każdego języka
- 54
- aplikacji testowych weryfikowanych ponownie przed każdym wydaniem
Każde ustalenie wskazuje artykuł rozporządzenia o AI, którego dotyczy.
Każde wydanie jest weryfikowane testami fixture, wyjściami wzorcowymi i KPI pokrycia, zanim reguły trafią do produkcji.
Bezpieczeństwo i przetwarzanie danych
Rezydencja danych UE
Dane klienta — kod źródłowy, wyniki skanów, oceny, dossiers — przechowywane i przetwarzane w AWS eu-west-1 (Dublin, Irlandia).
Scanara UG, Dachau
Niemiecka spółka (Scanara UG, haftungsbeschränkt) z siedzibą w Dachau w Niemczech.
Ślad audytowy typu write-once
Dziennik typu write-once (WORM) skanów i działań.
Fakturowanie EU-first
SEPA i karta kredytowa z fakturowaniem w EUR.
Nie przechowujemy kopii Twojego repozytorium
Pliki są odczytywane z GitHub, skanowane w izolowanej funkcji, a następnie usuwane. Ustalenia zawierają tylko oznaczone linie i ich bezpośredni kontekst. Scanara nie przechowuje pełnej kopii Twojego repozytorium (polityka prywatności §2.3).
Jak postępujemy z Twoim kodem — Polityka prywatności §2.3Zacznij za darmo, przejdź na wyższy plan, gdy będzie potrzeba
Ceny zawierają VAT. Limity planu bezpłatnego są jednorazowymi sumami; limity planów płatnych odnawiają się co miesiąc. Scanara zaczyna się od 0 €.
Darmowy
Dla indywidualnych programistów eksplorujących zgodność z EU AI Act.
- 5 skanów (łącznie)
- 1 system AI (łącznie)
- 2 repozytoria (łącznie)
- 1 członek zespołu
- 3 oceny (łącznie)
- 2 teczki (łącznie)
- Historia skanów 30 dni
Team
Dla małych zespołów, które tworzą systemy AI i zaczynają pracę nad rozporządzeniem o AI.
z VAT
- 100 skanów/mies.
- 10 systemów AI
- 15 repozytoriów
- 7 członków zespołu
- 20 ocen/mies.
- 10 teczek/mies.
- Merge gate (1 repo)
- Ślad audytowy 90 dni
Business
Dla organizacji, które skanują wiele repozytoriów i chcą mieć merge gate we wszystkich.
z VAT
- 500 skanów/mies.
- 50 systemów AI
- Nieograniczone repozytoria
- 50 członków zespołu
- 70 ocen/mies.
- 50 teczek/mies.
- Merge gate (wszystkie repozytoria)
- Ślad audytowy 1 rok
Enterprise
Dla dużych organizacji, które potrzebują SSO, niestandardowych ról i limitów ustalanych w umowie.
- Indywidualna liczba skanów
- Indywidualna liczba systemów AI
- Nieograniczone repozytoria
- Indywidualna liczba członków zespołu
- Indywidualna liczba ocen
- Indywidualna liczba teczek
- SSO z OIDC (SAML planowane)
- Niestandardowe role
- Nieograniczony ślad audytowy + eksport
- Cel dostępności 99,9%
Plan bezpłatny nie wymaga karty kredytowej
Sprawdź, które artykuły rozporządzenia o AI dotyczą Twojego kodu
Rozpocznij bezpłatny skan i otrzymaj pierwszy raport z ustaleniami na poziomie artykułów.