De AI-verordening, gekoppeld aan je codebase
Statische analyse in 10+ programmeertalen, documentcontroles in 8 EU-talen en een concept-compliancedossier in enkele minuten — elke bevinding verankerd in een specifiek artikel van Verordening (EU) 2024/1689. Beoordeel en finaliseer met je juridische team.
- 100 uitvoerbare verplichtingen van de AI-verordening in kaart gebracht
- 66 geautomatiseerde controles, 34 begeleide assessments
- Elke bevinding verwijst naar artikel, lid en punt
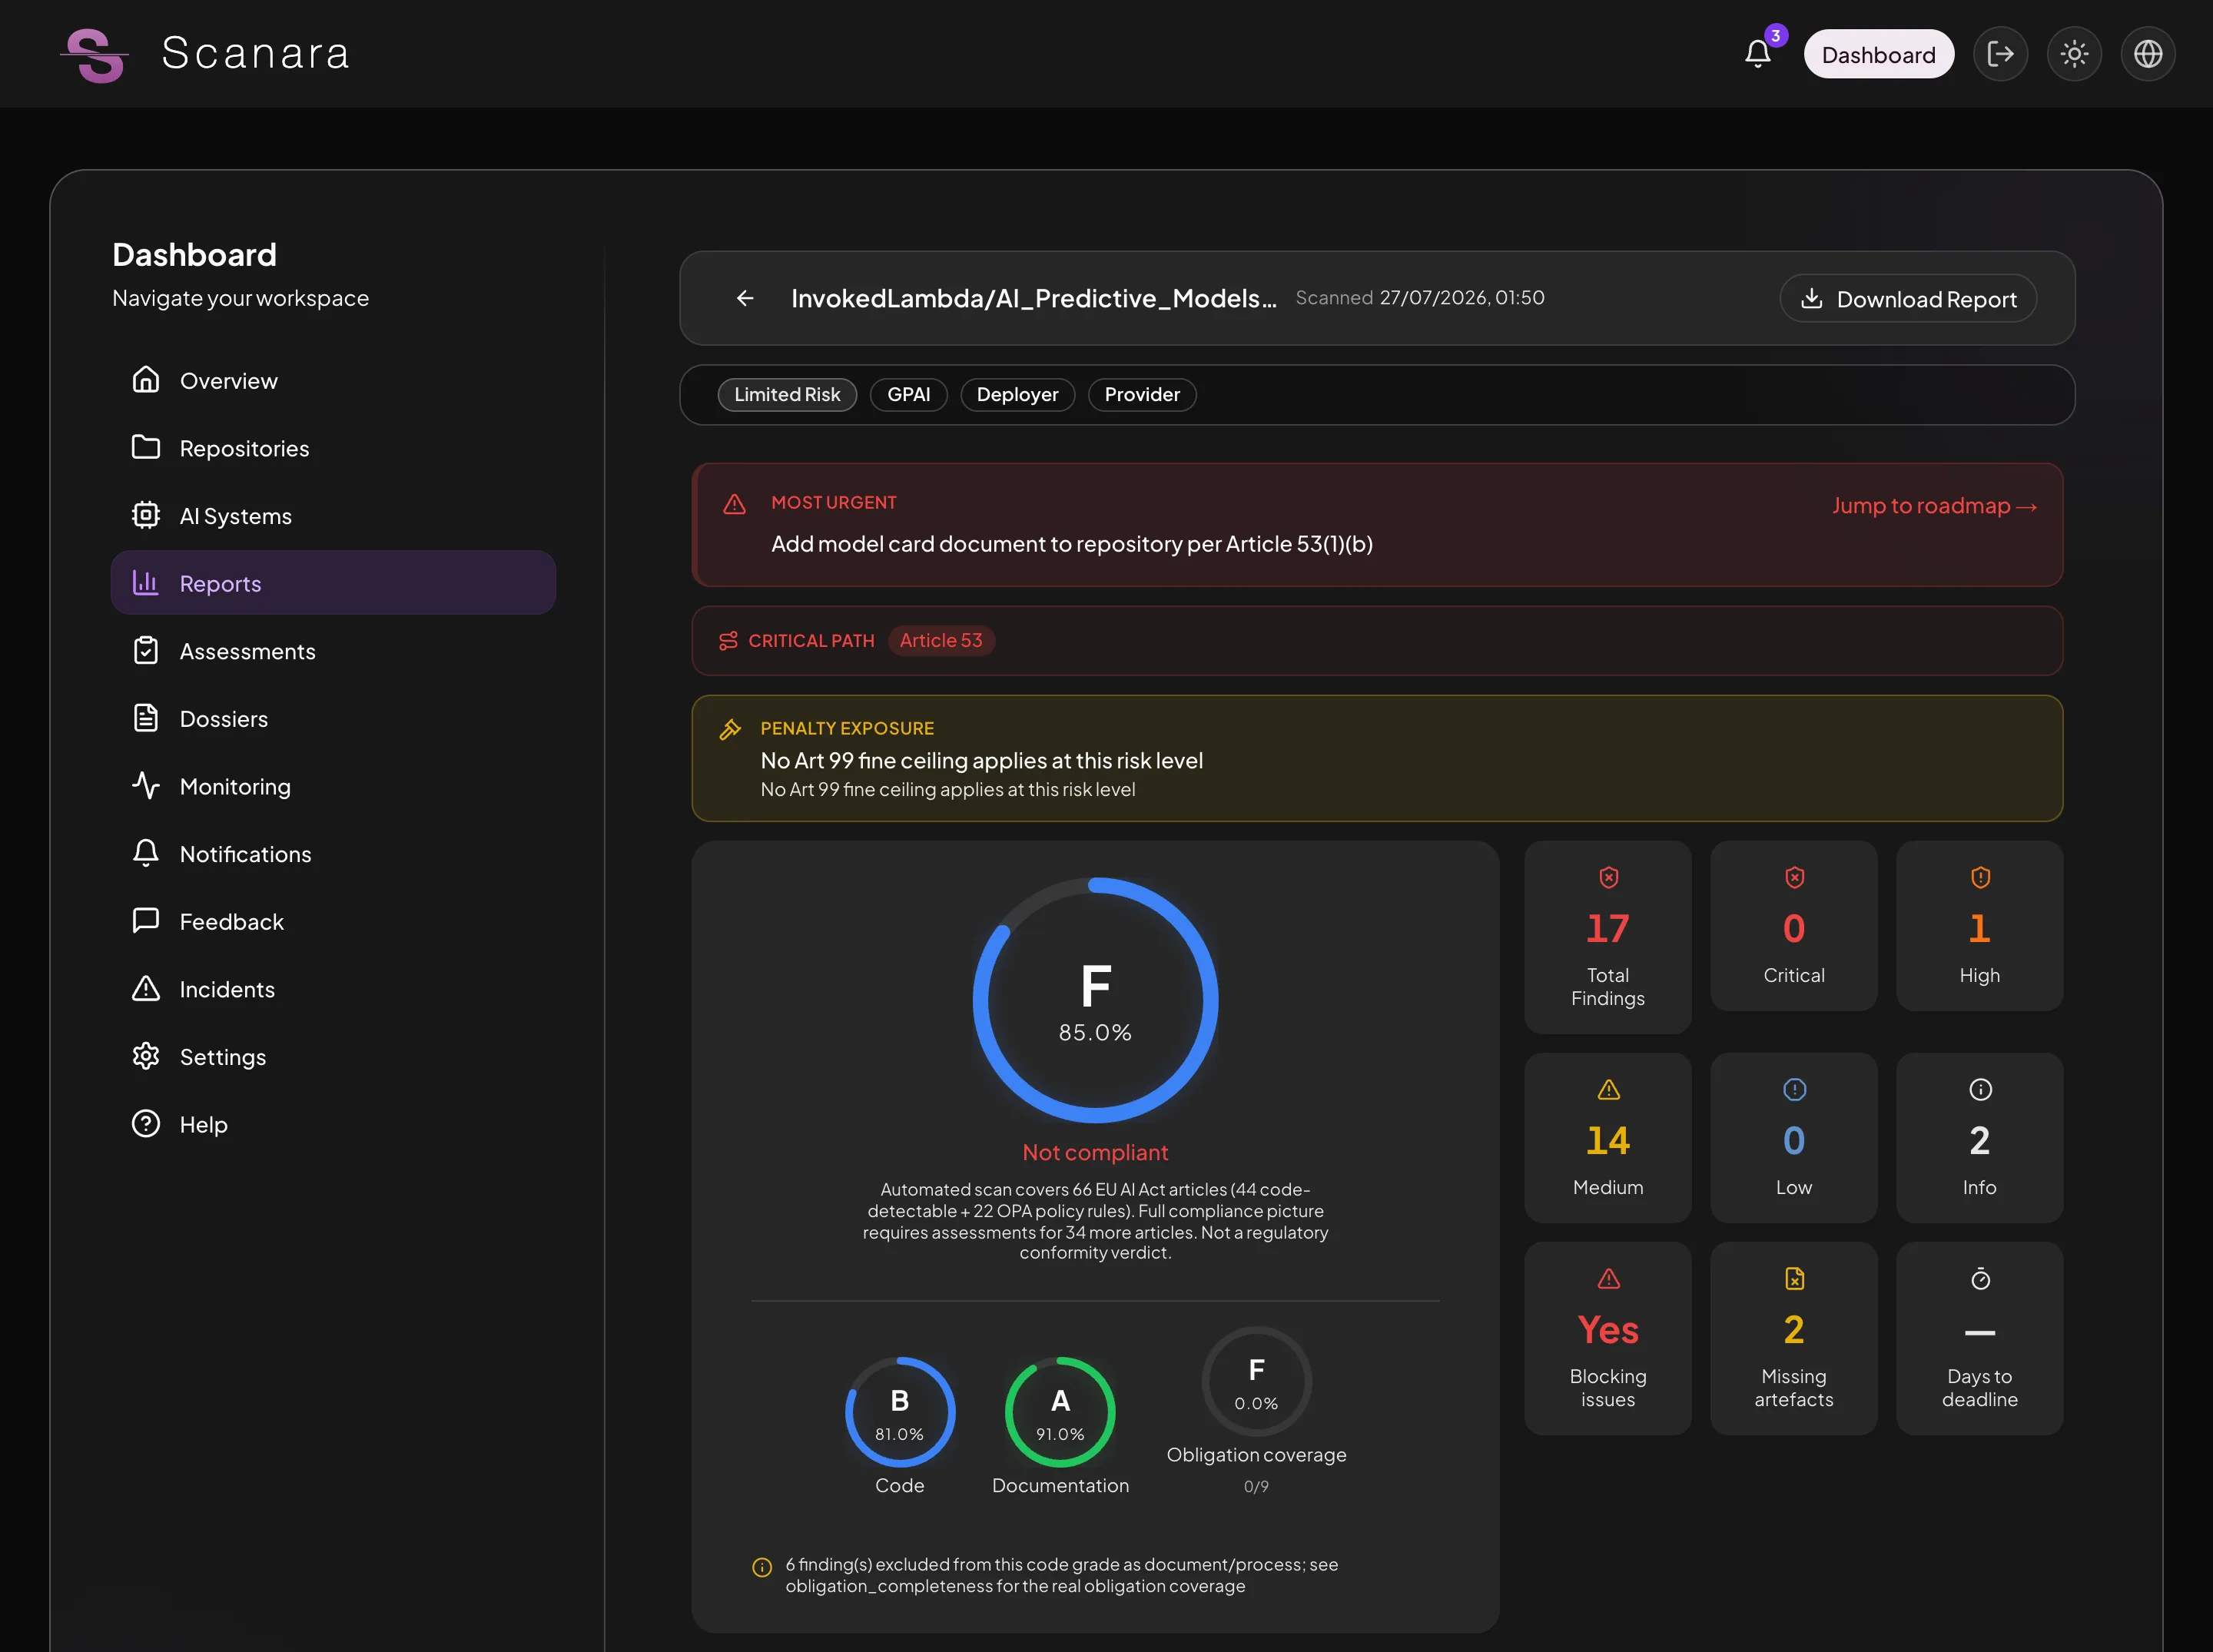
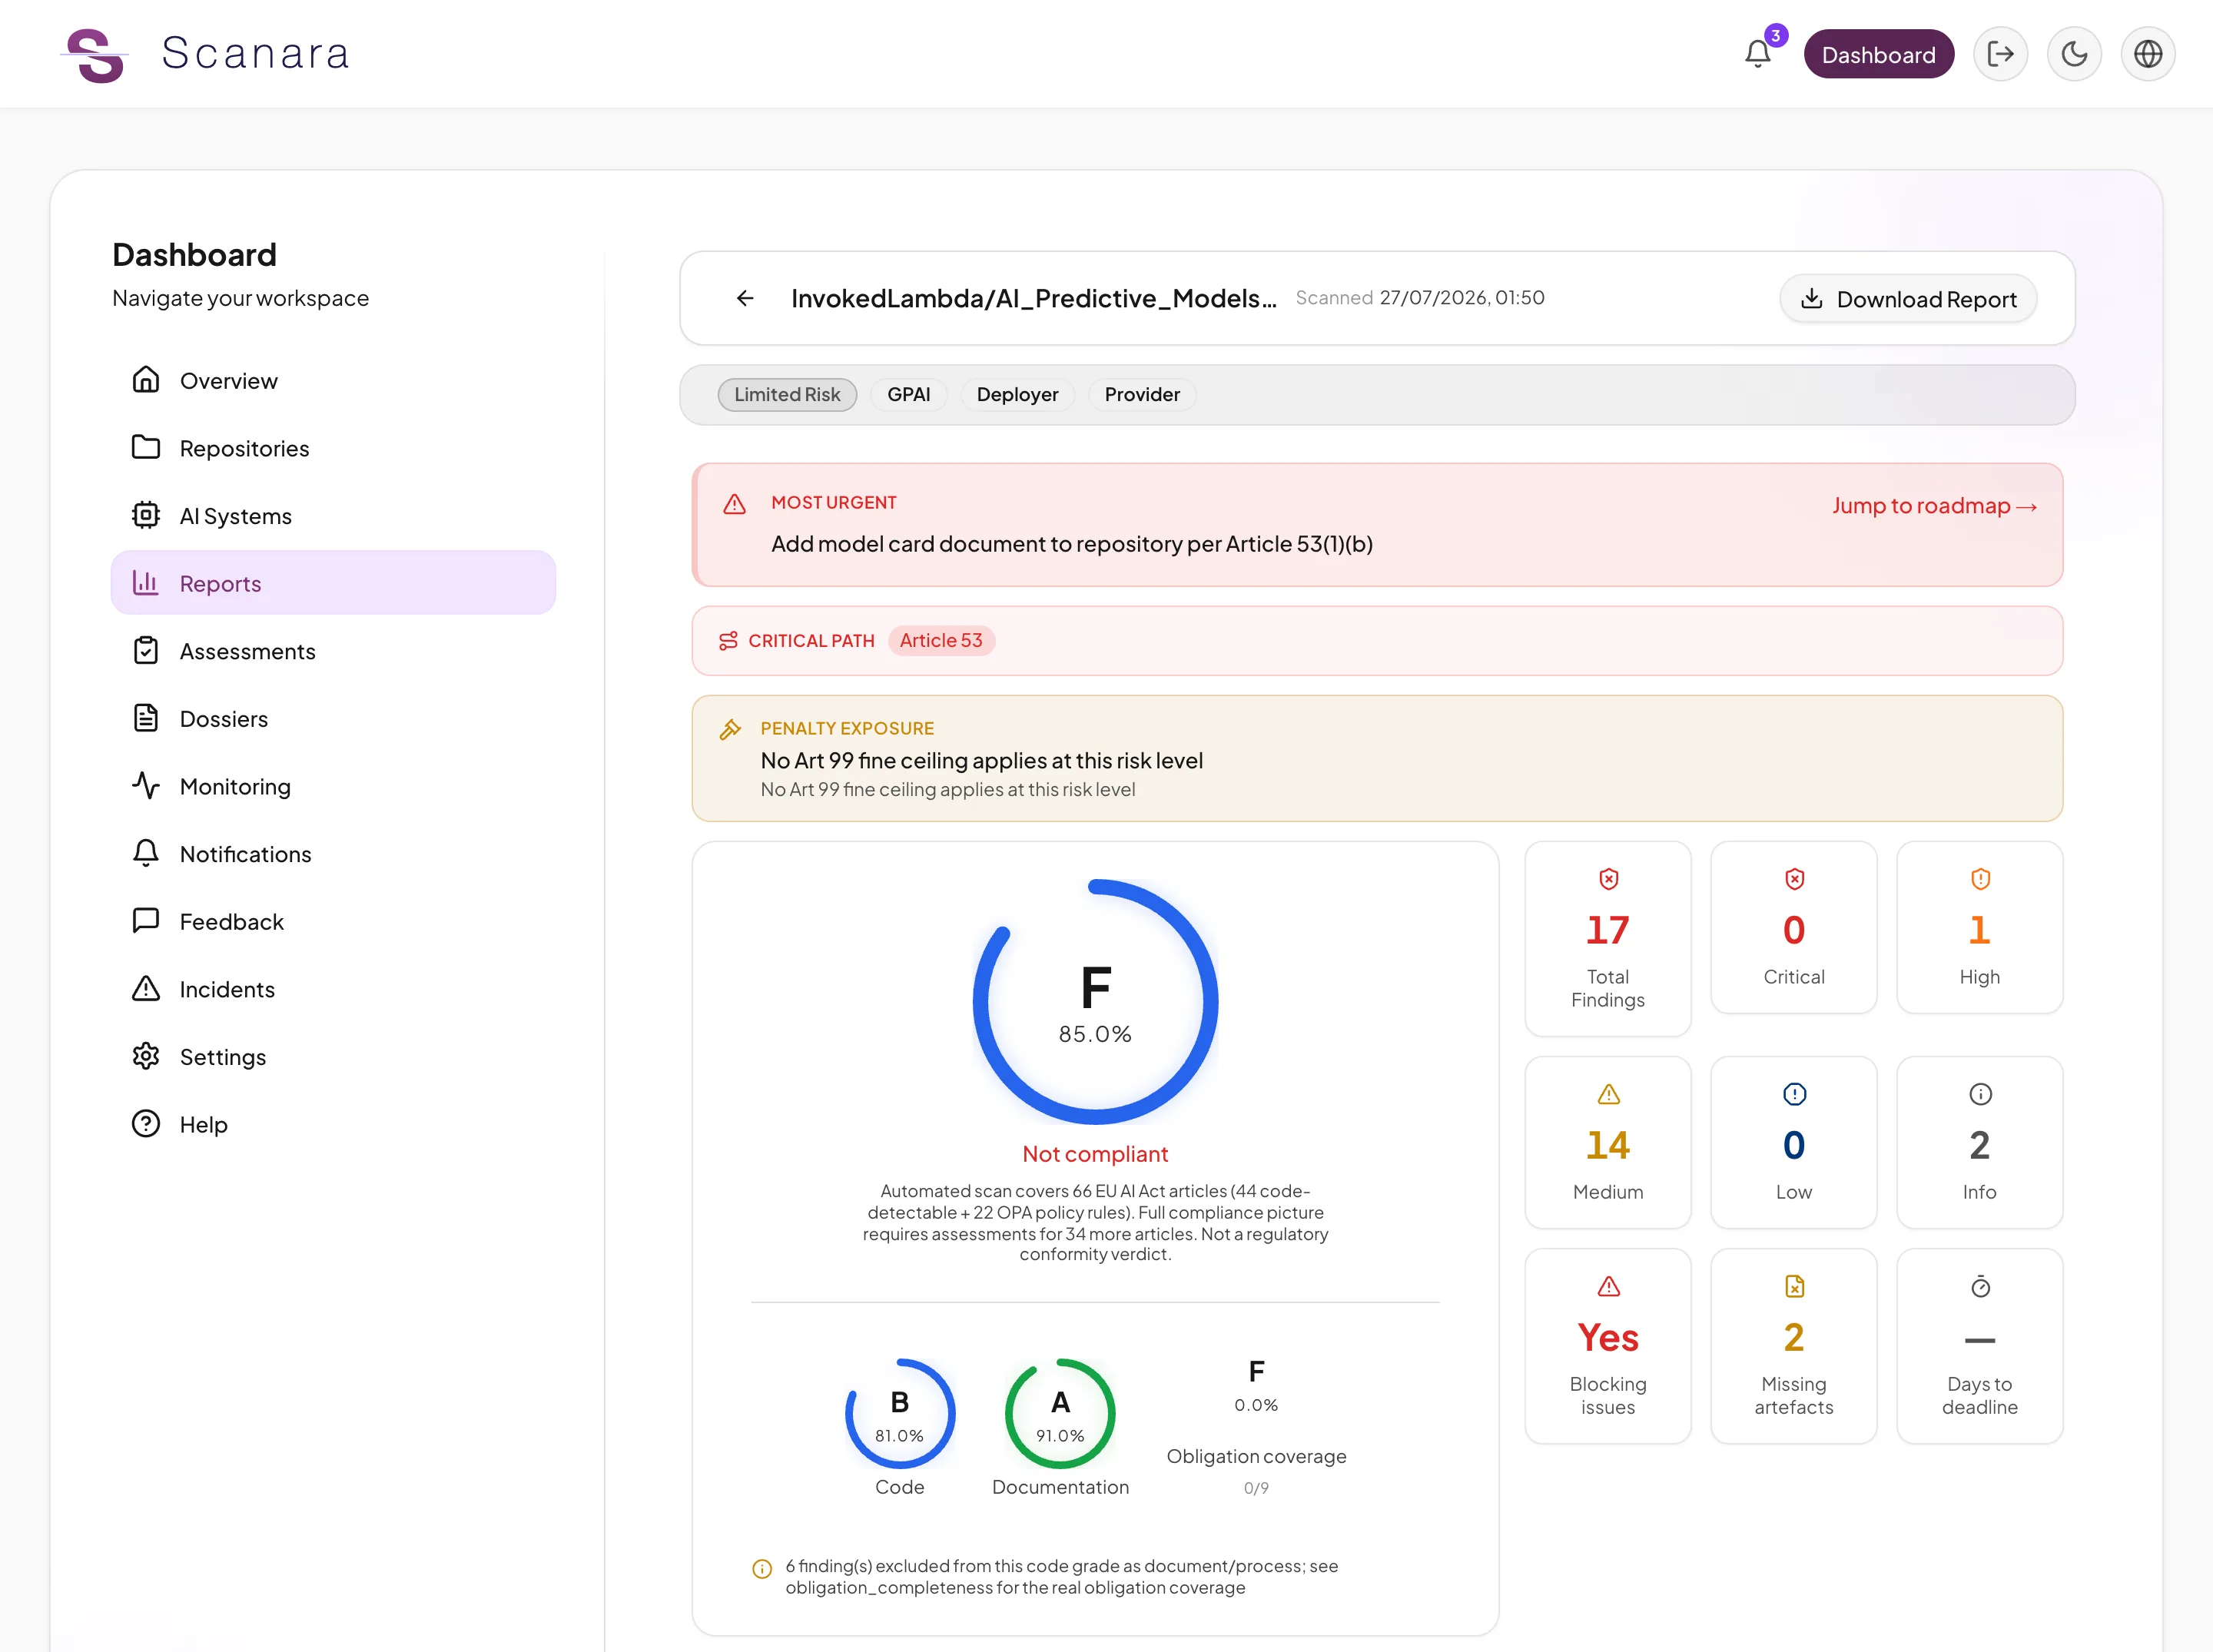
Voorbeeldscan: open-source model voor kredietverzuimvoorspelling (beperkt risico, GPAI-verplichtingen)
De EU AI-verordening is afdwingbaar op 2 augustus 2026. GPAI-verplichtingen zijn al van kracht. De meeste teams zijn niet klaar.
Geen AI-inventaris
Meer dan de helft van de organisaties mist een systematische AI-systeeminventaris — ze weten niet eens wat er moet voldoen.
Geen documentatie
40–80 uur per AI-systeem voor Bijlage IV-documentatie vanaf nul — en dat is slechts voor één systeem.
97% niet-compliant
97% van de open-source AI-codebases die we in onze benchmark scanden, vertoont compliance-hiaten ten opzichte van de AI-verordening. Het probleem is niet het kunnen — maar het bewustzijn.
Boetes tot € 35.000.000 of 7% van de wereldwijde omzet (artikel 99) — maar de echte kosten zijn het verlies van toegang tot de EU-markt.
Handhaving van de EU AI-wet begon — 2 augustus 2026
Elke dag zonder compliance is een dag van aansprakelijkheid.
Eén platform van repository tot audit-klaar dossier Drie invoeren, één compliance-beeld.
Statische codescanning
Scanregels detecteren voor de AI-verordening relevante patronen direct in je bronrepository's — in 10+ programmeertalen, gekoppeld aan specifieke artikelen.
Documentcontroles via policy-engine
Een policy-engine toetst je technische documentatie in 8 EU-talen aan de verplichtingen van je risiconiveau.
Gestructureerde assessments
Begeleide vragenlijsten dekken wat code niet kan tonen: Bijlage III-hoogrisicoscreening (AIRA), FRIA, DPIA, GPAI-aanbieder, gebruiksverantwoordelijke en screening op verboden praktijken.
Het resultaat: een verdedigbaar compliancedossier
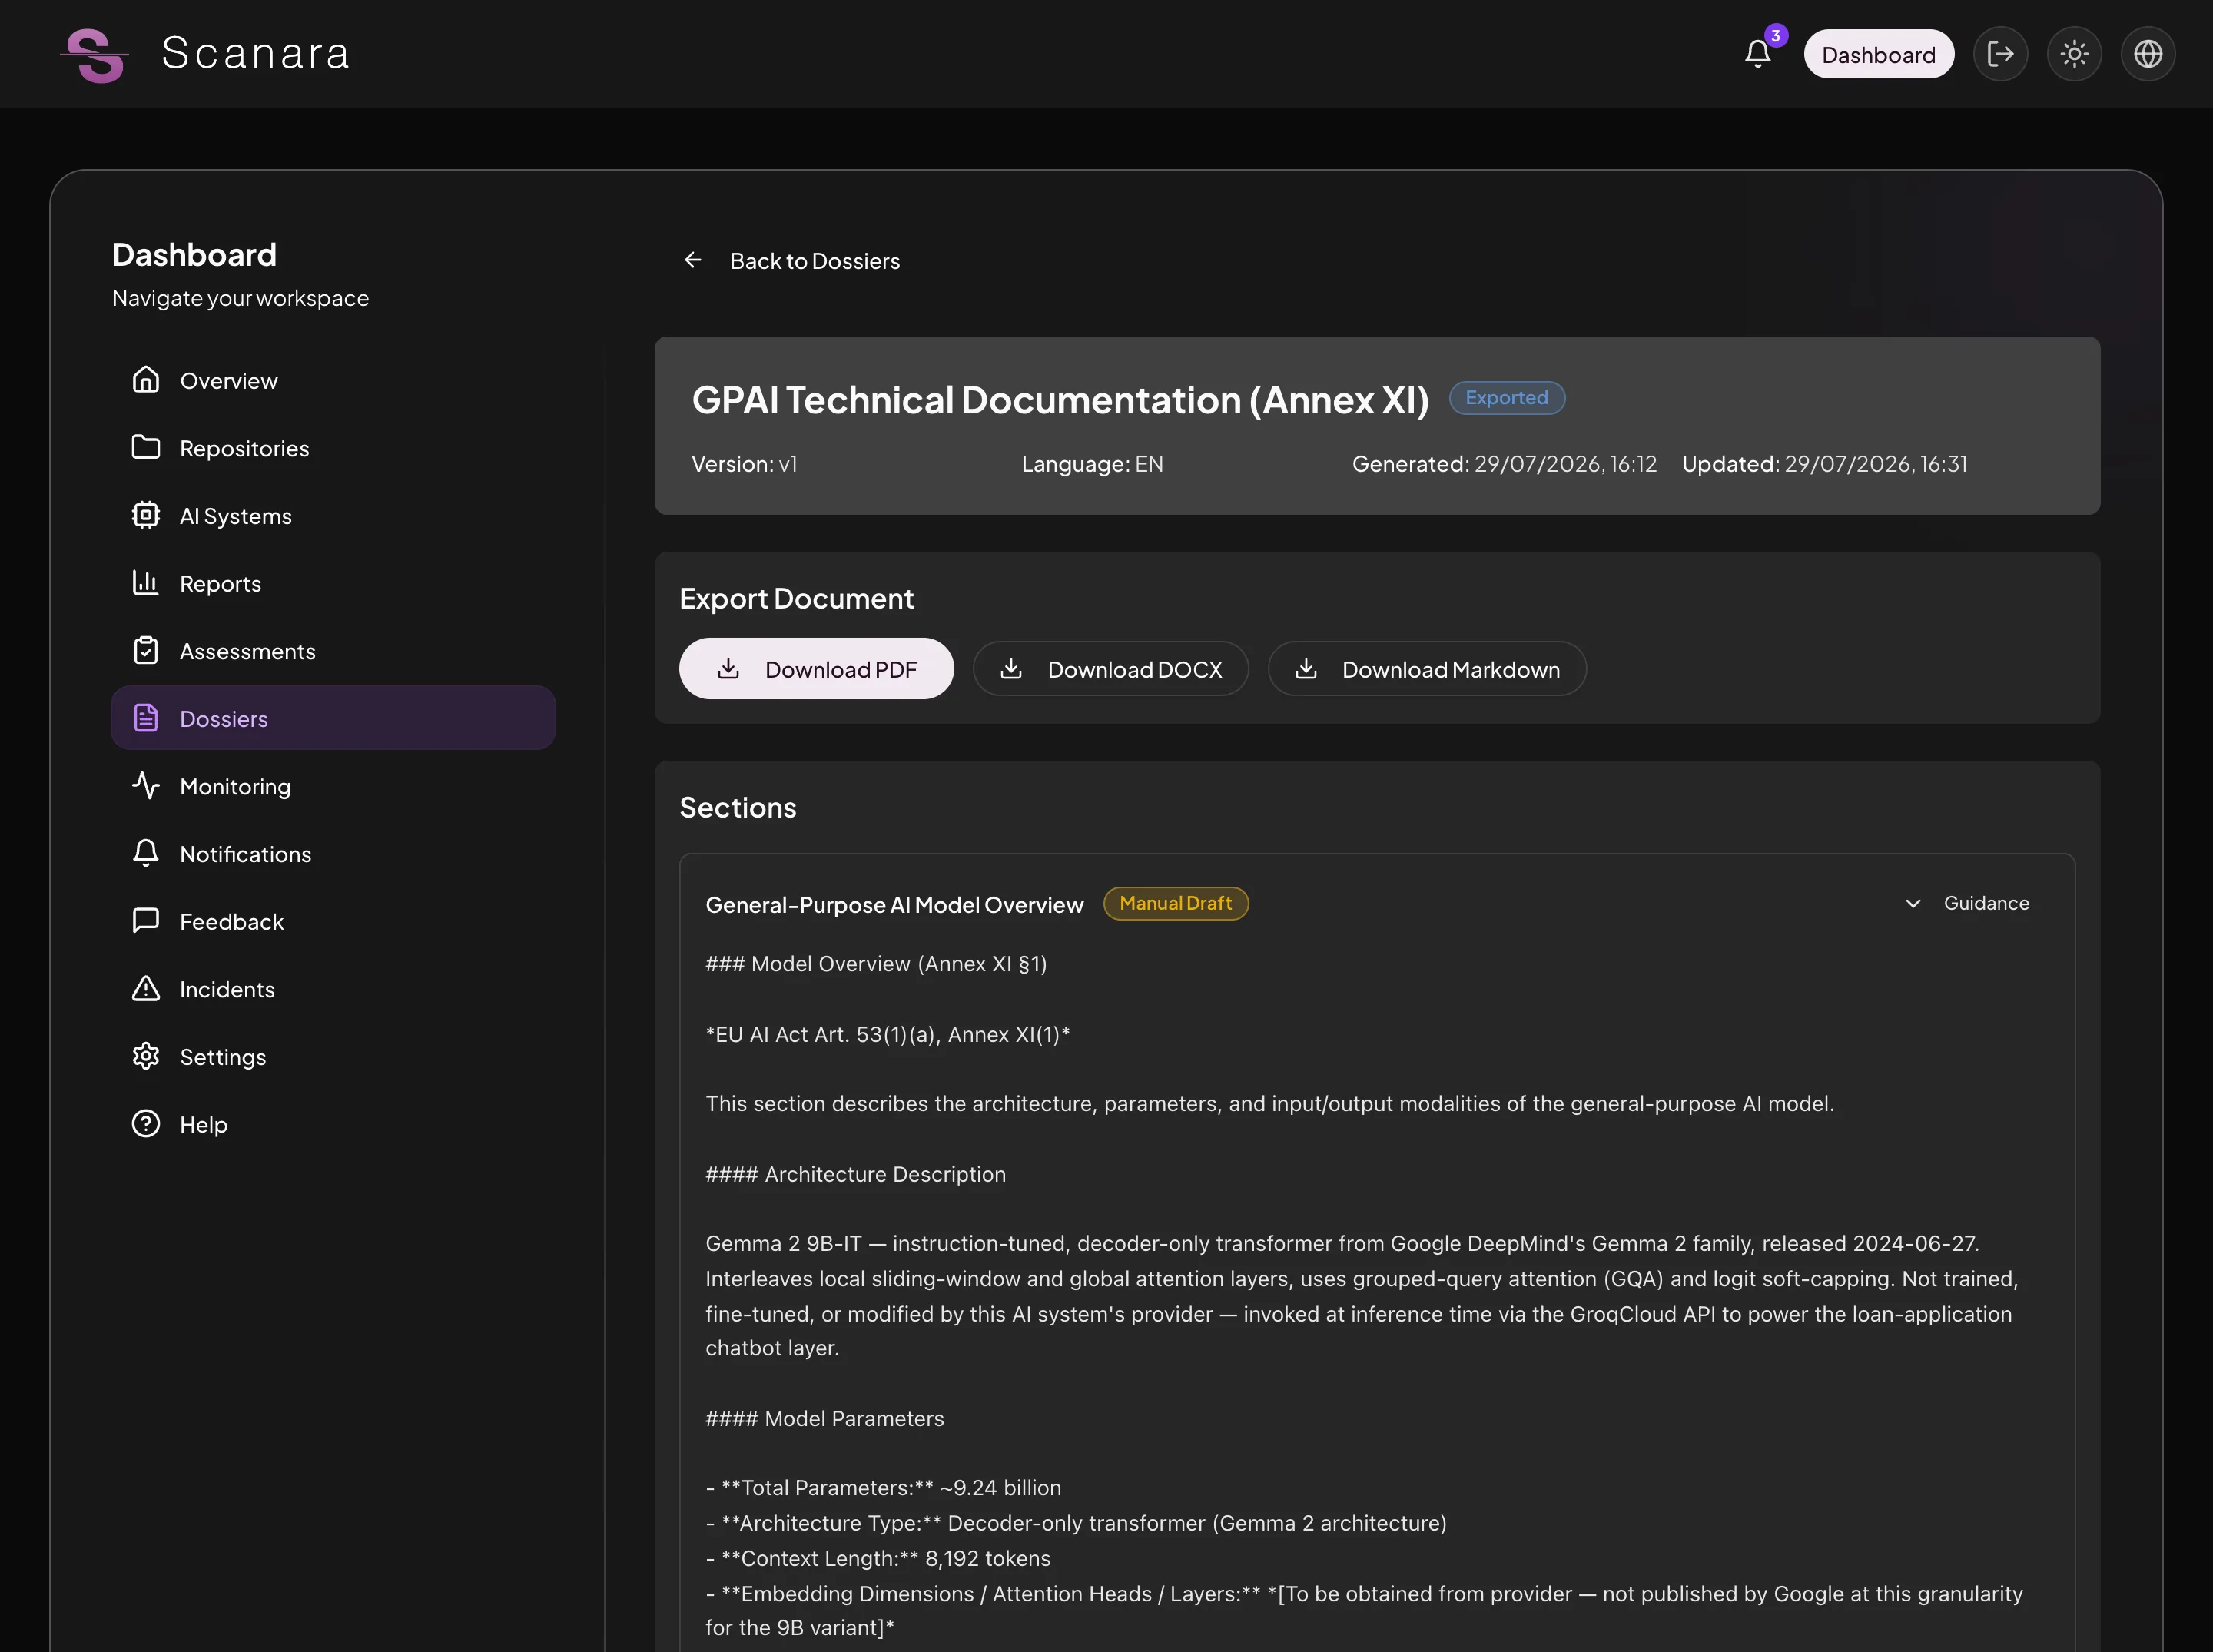
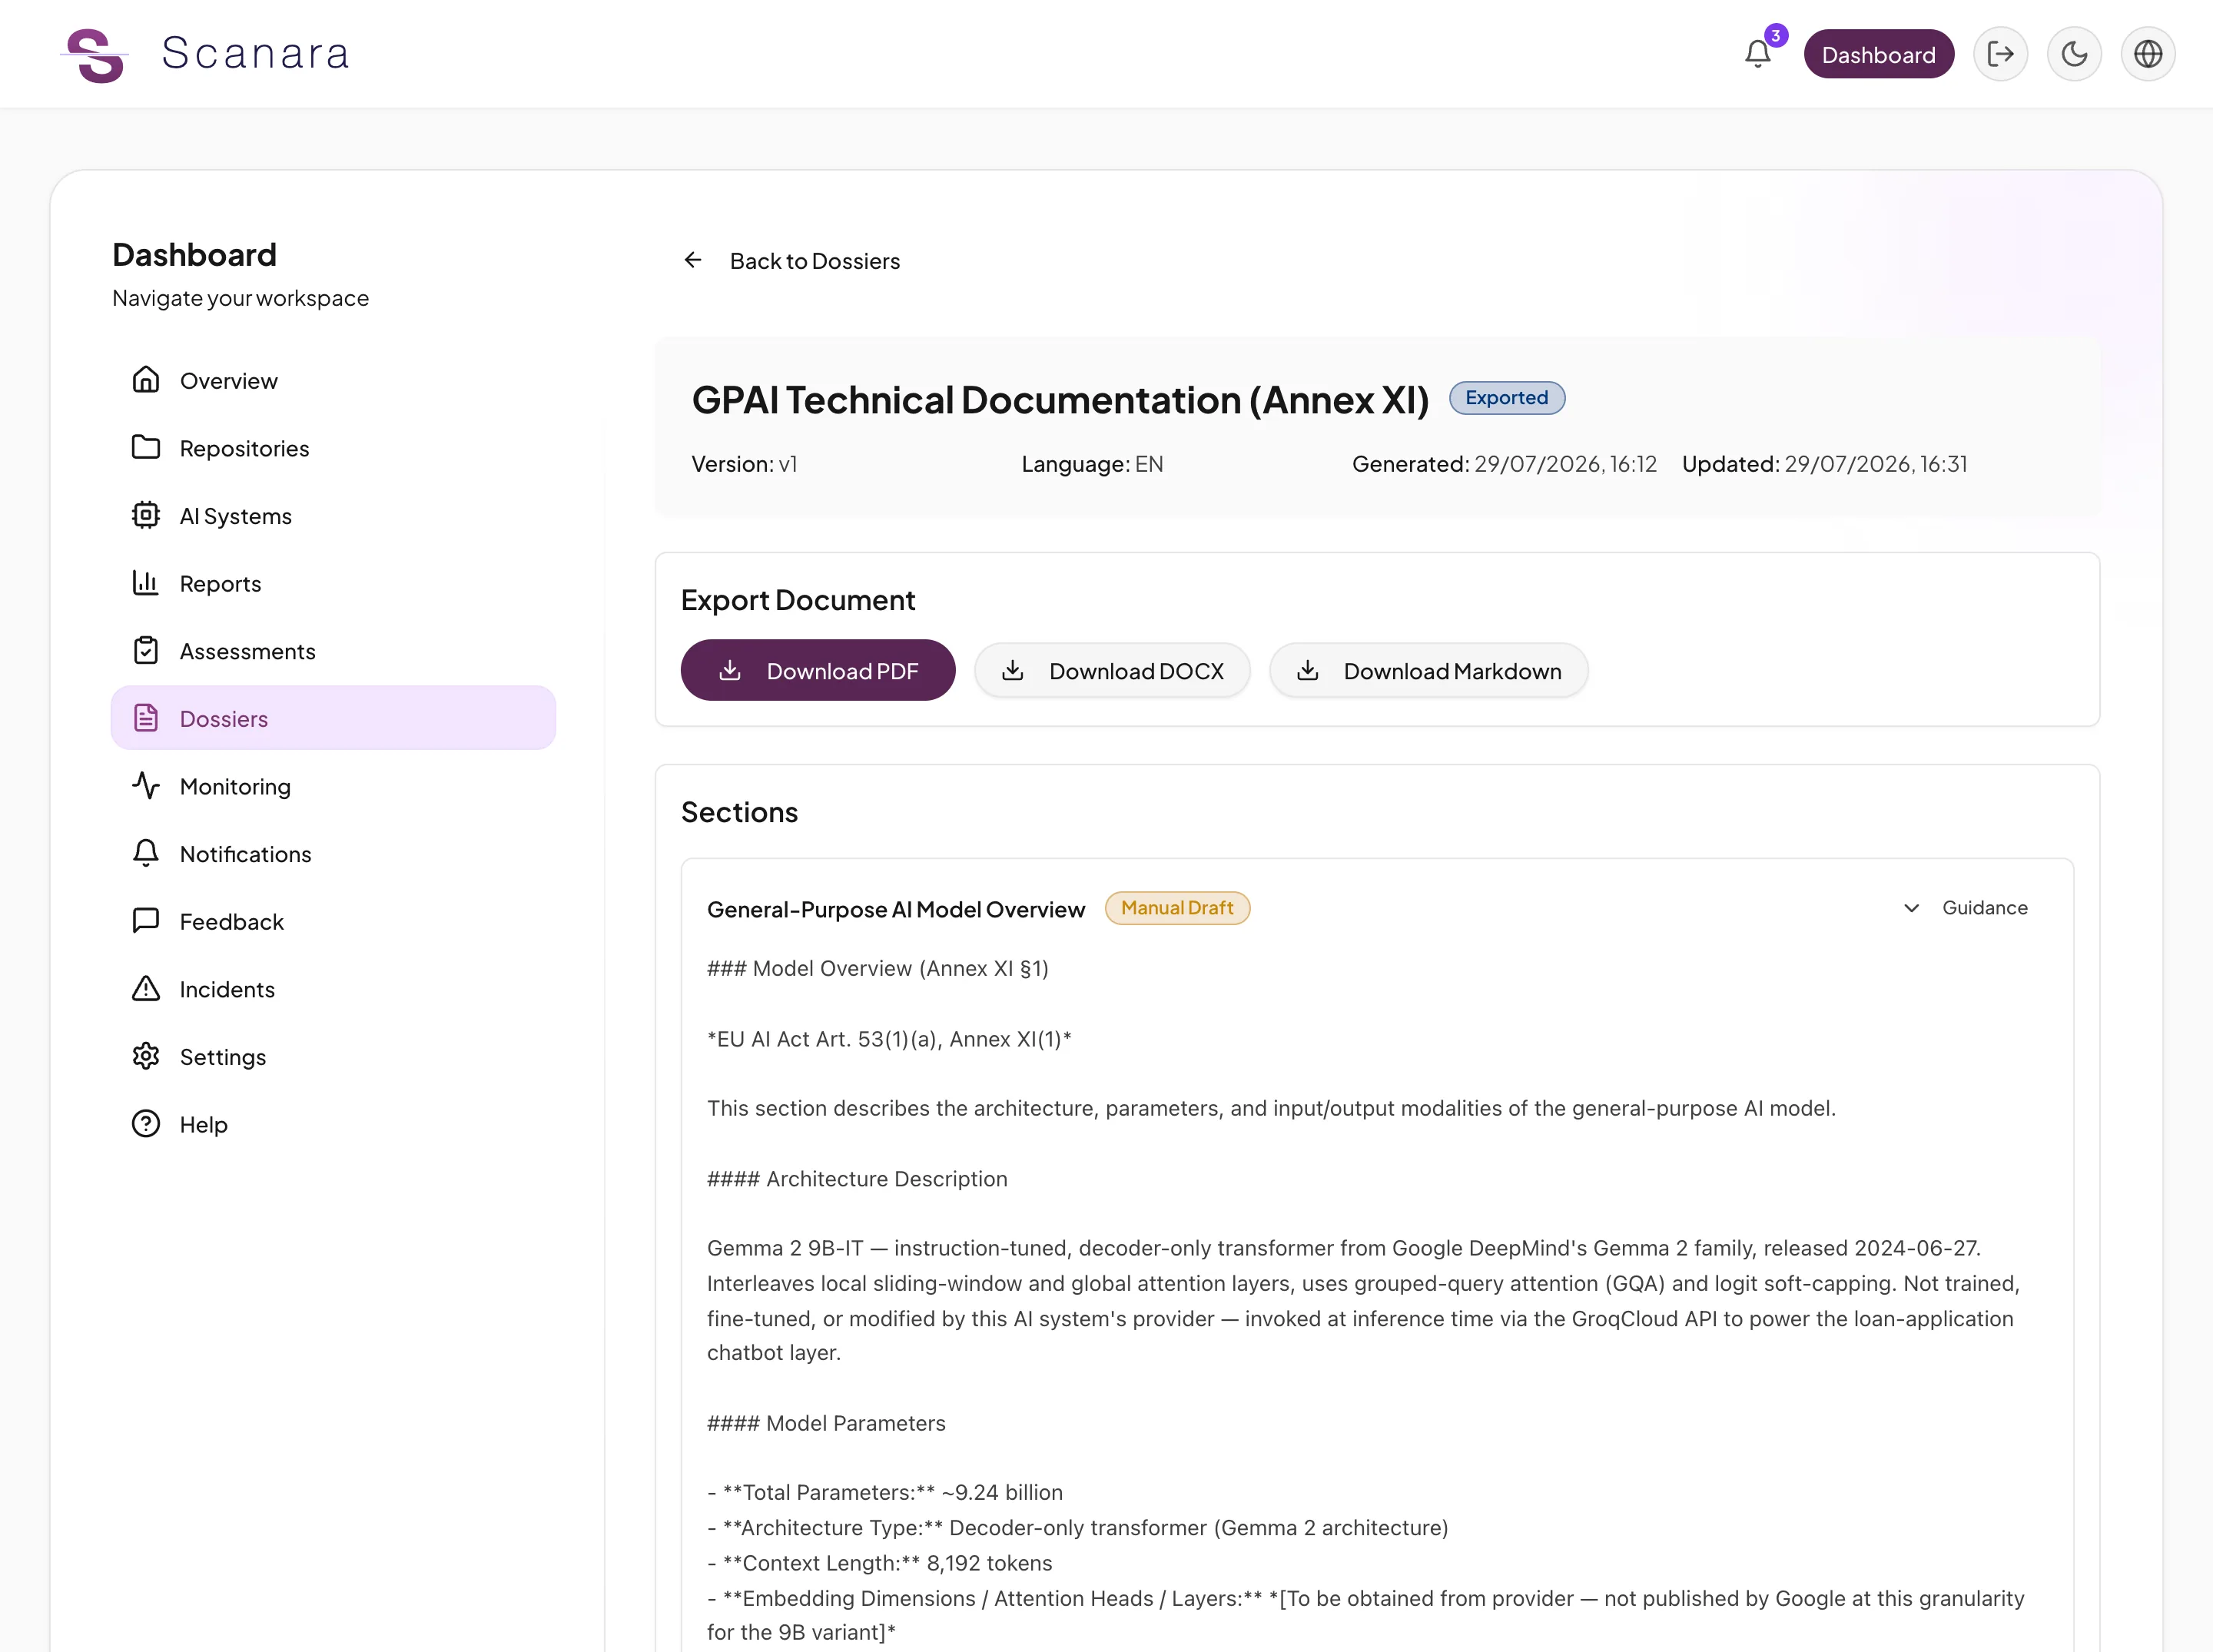
Een risicoclassificatie over alle vier de niveaus — inclusief GPAI en modellen met systeemrisico — en een compliancedossier met technische documentatie volgens Bijlage IV, Bijlage XI en conformiteitsverklaring. Velden worden waar mogelijk automatisch gevuld met scan- en assessmentdata, het overige bewijs schrijf je in het platform, en het afgeronde dossier exporteer je als PDF, DOCX, HTML of Markdown.
Handmatige conformiteitstrajecten kosten € 50.000–200.000 per AI-systeem. Scanara brengt dat een orde van grootte omlaag.
Van code naar compliance-dossier in vier stappen
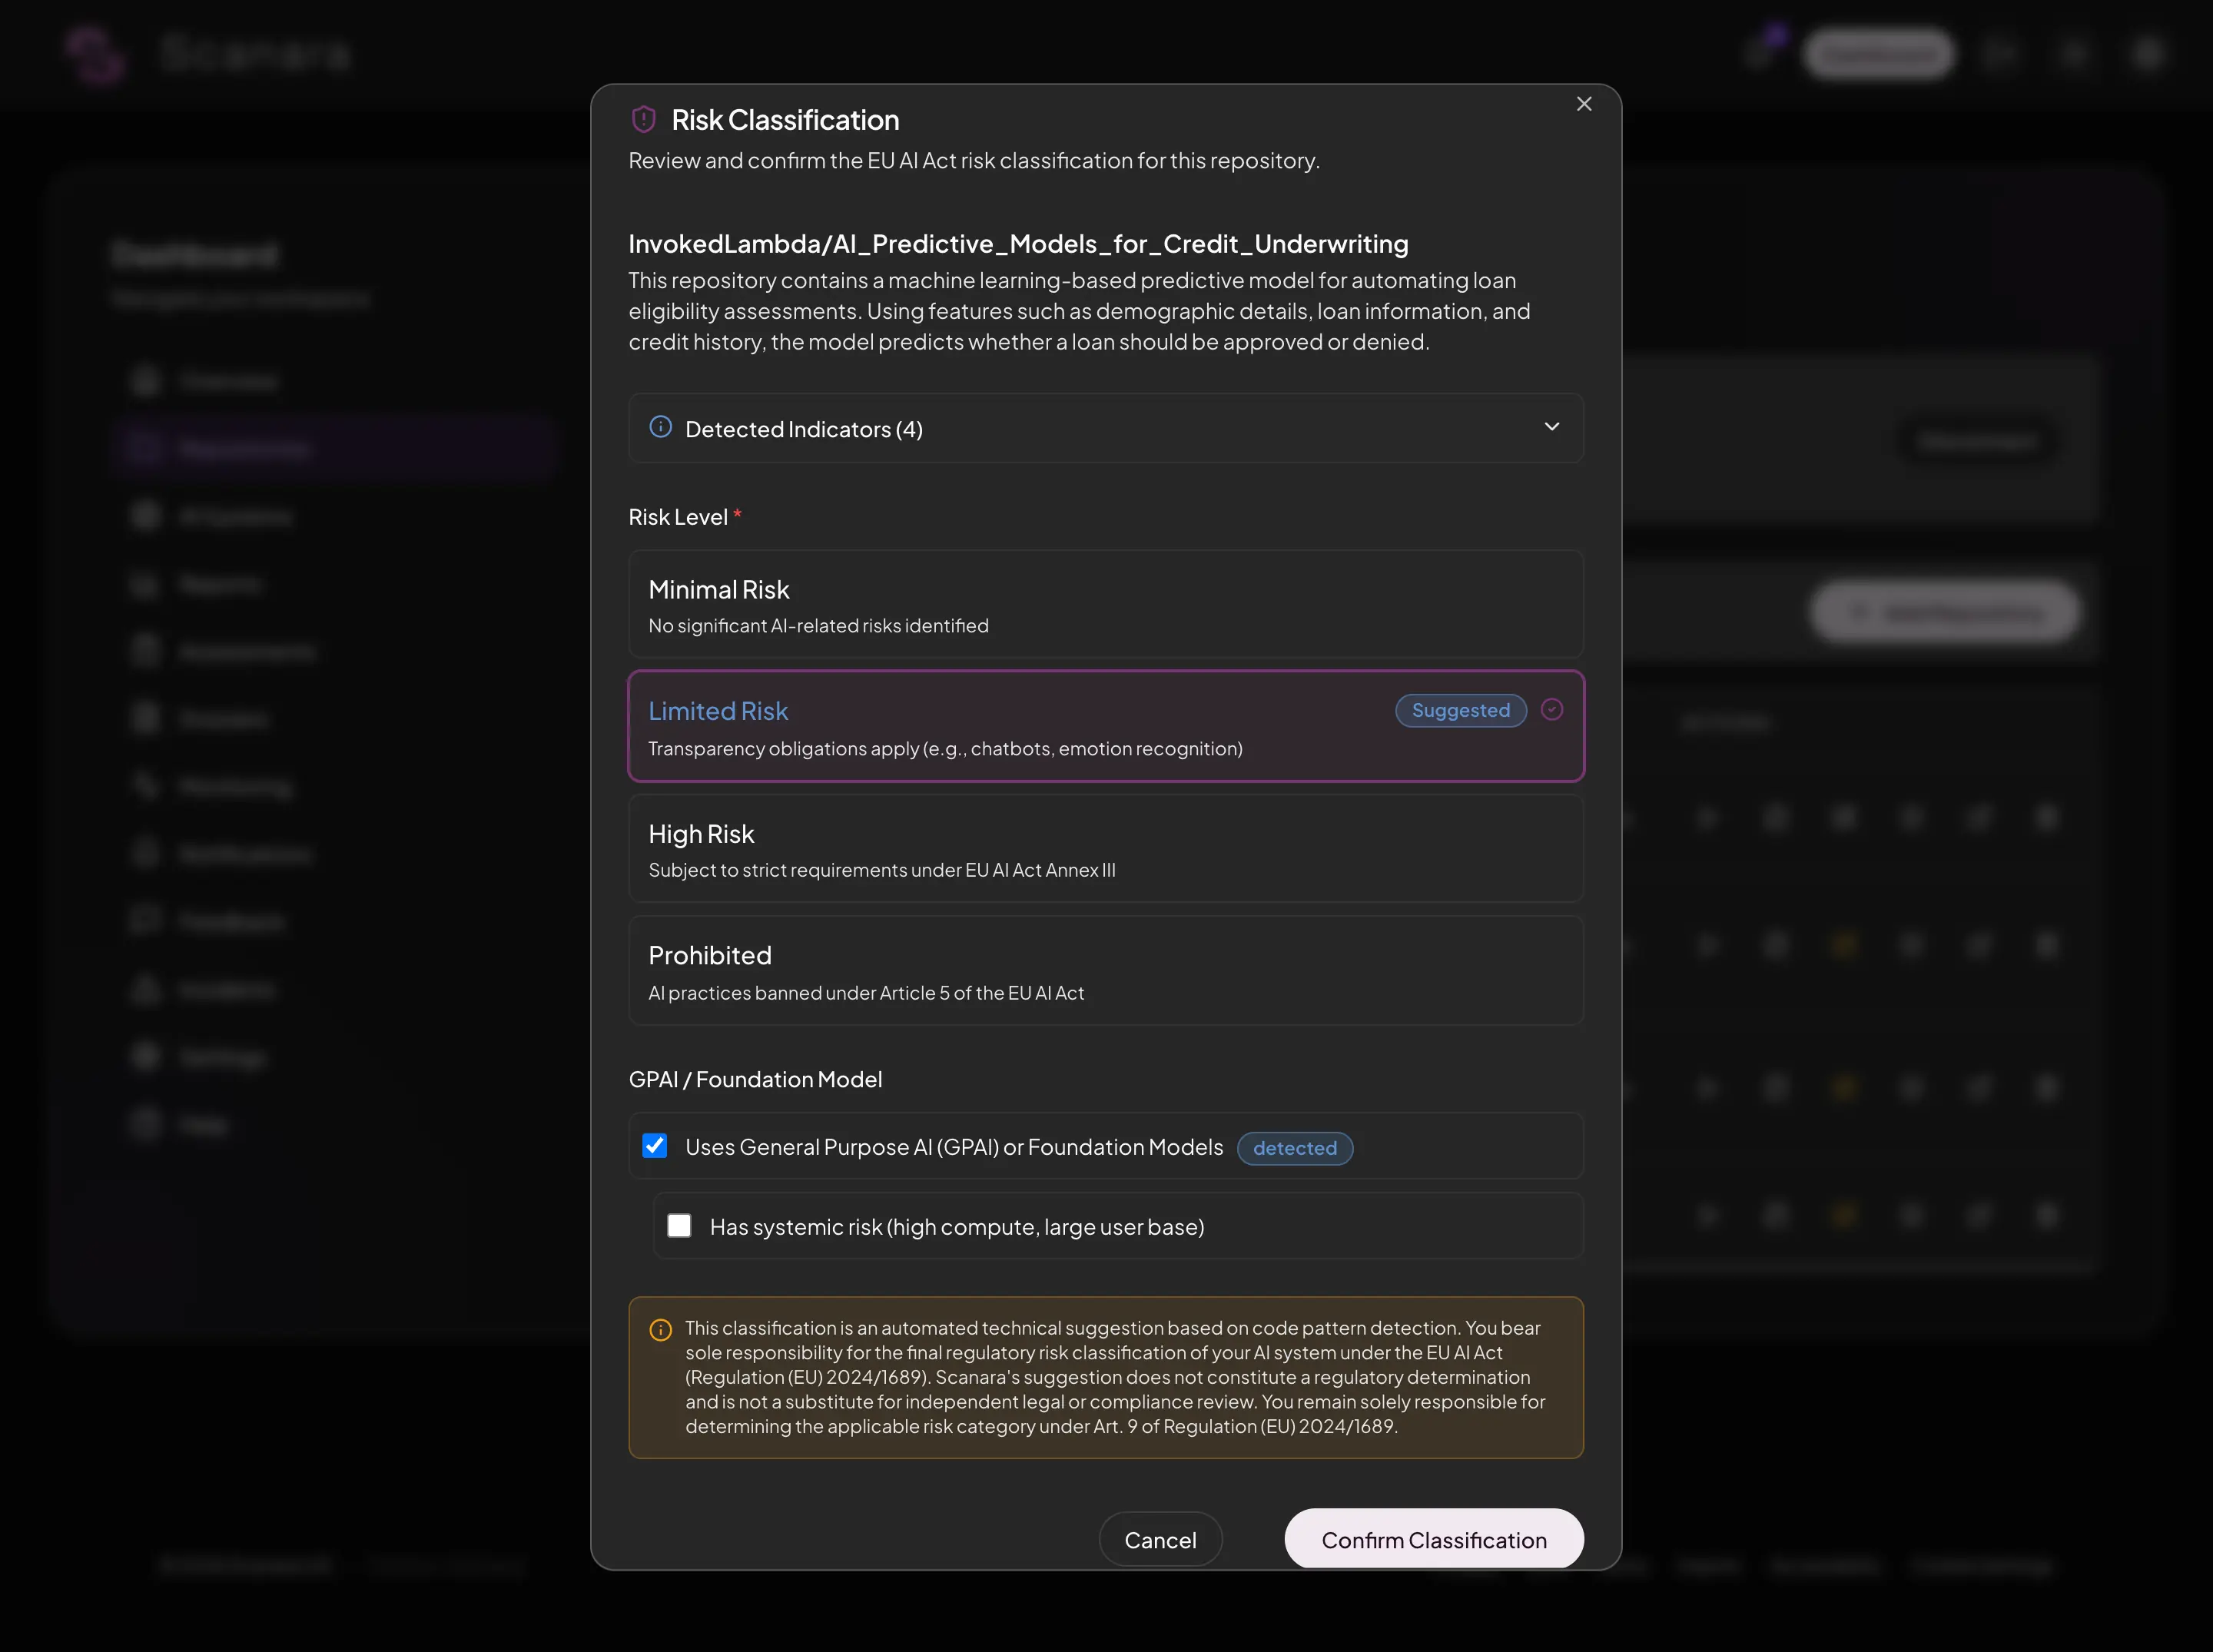
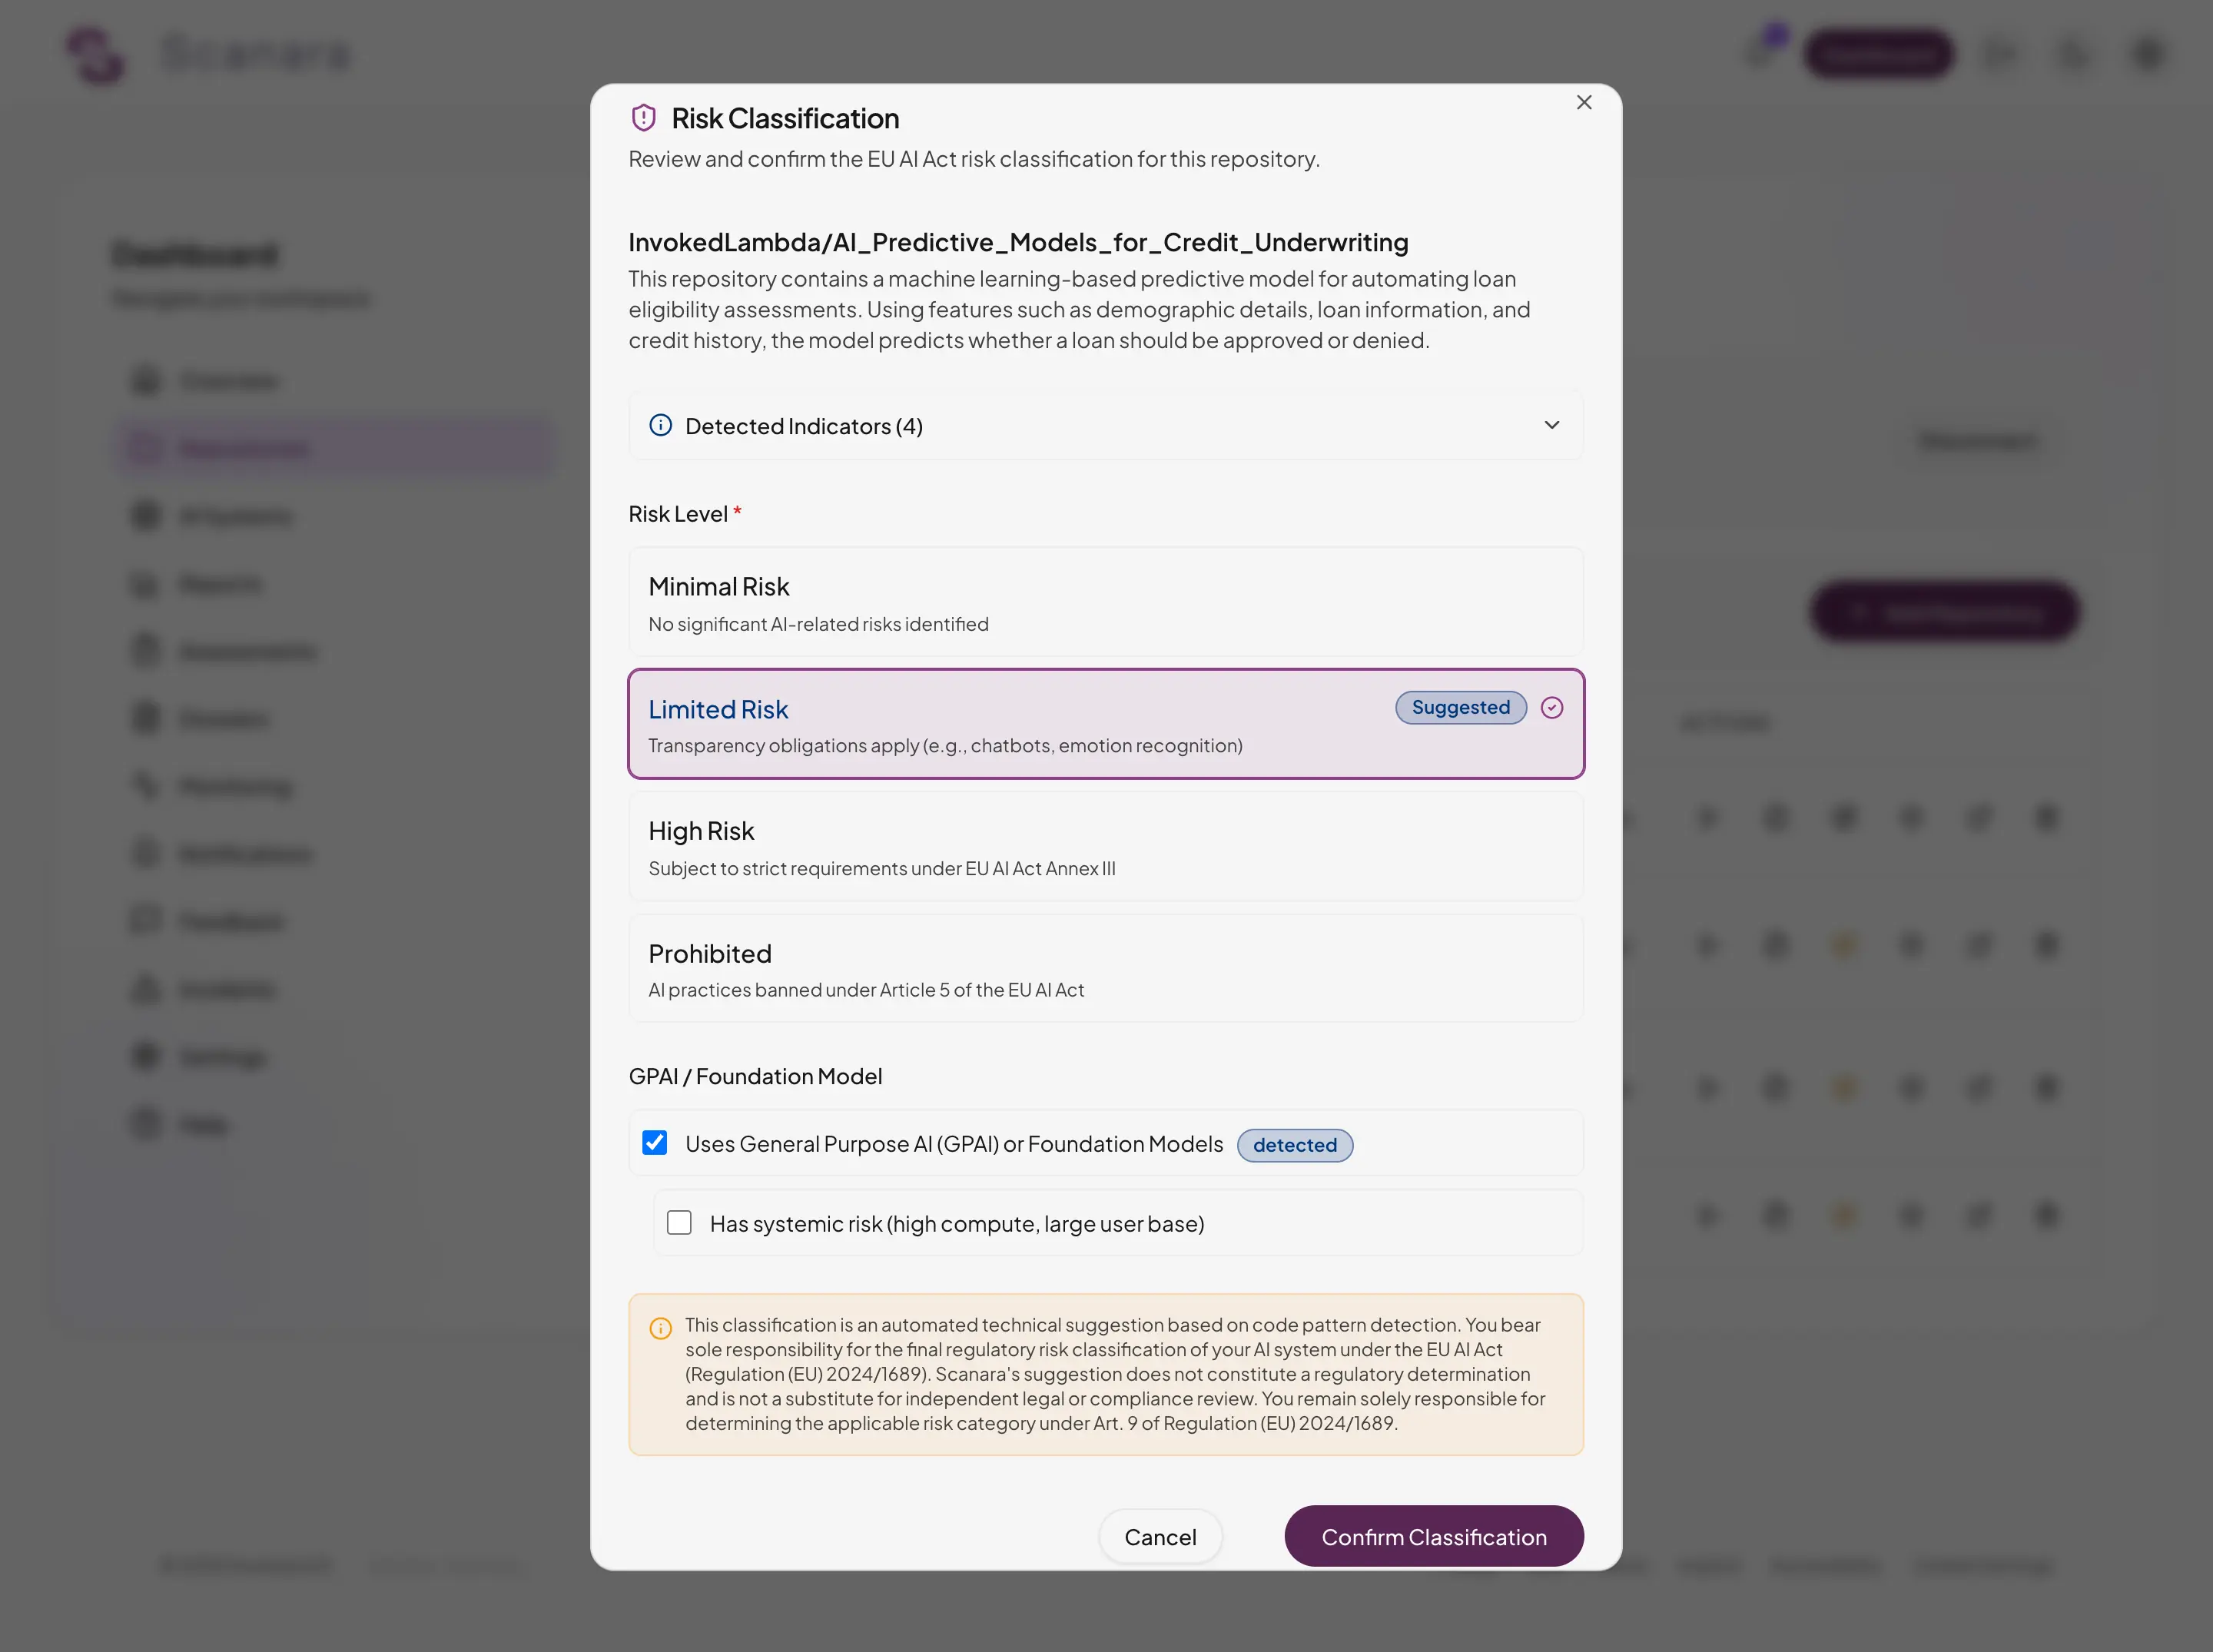
Risicoclassificatie
Automatische risicoclassificatie voor uw GitHub-repository. U kunt de gedetecteerde indicatoren bekijken en de classificatie wijzigen of bevestigen.
Verbinden
Maak een AI-systeem aan en koppel al uw repositories. De AI-systemen worden automatisch op risico geclassificeerd.
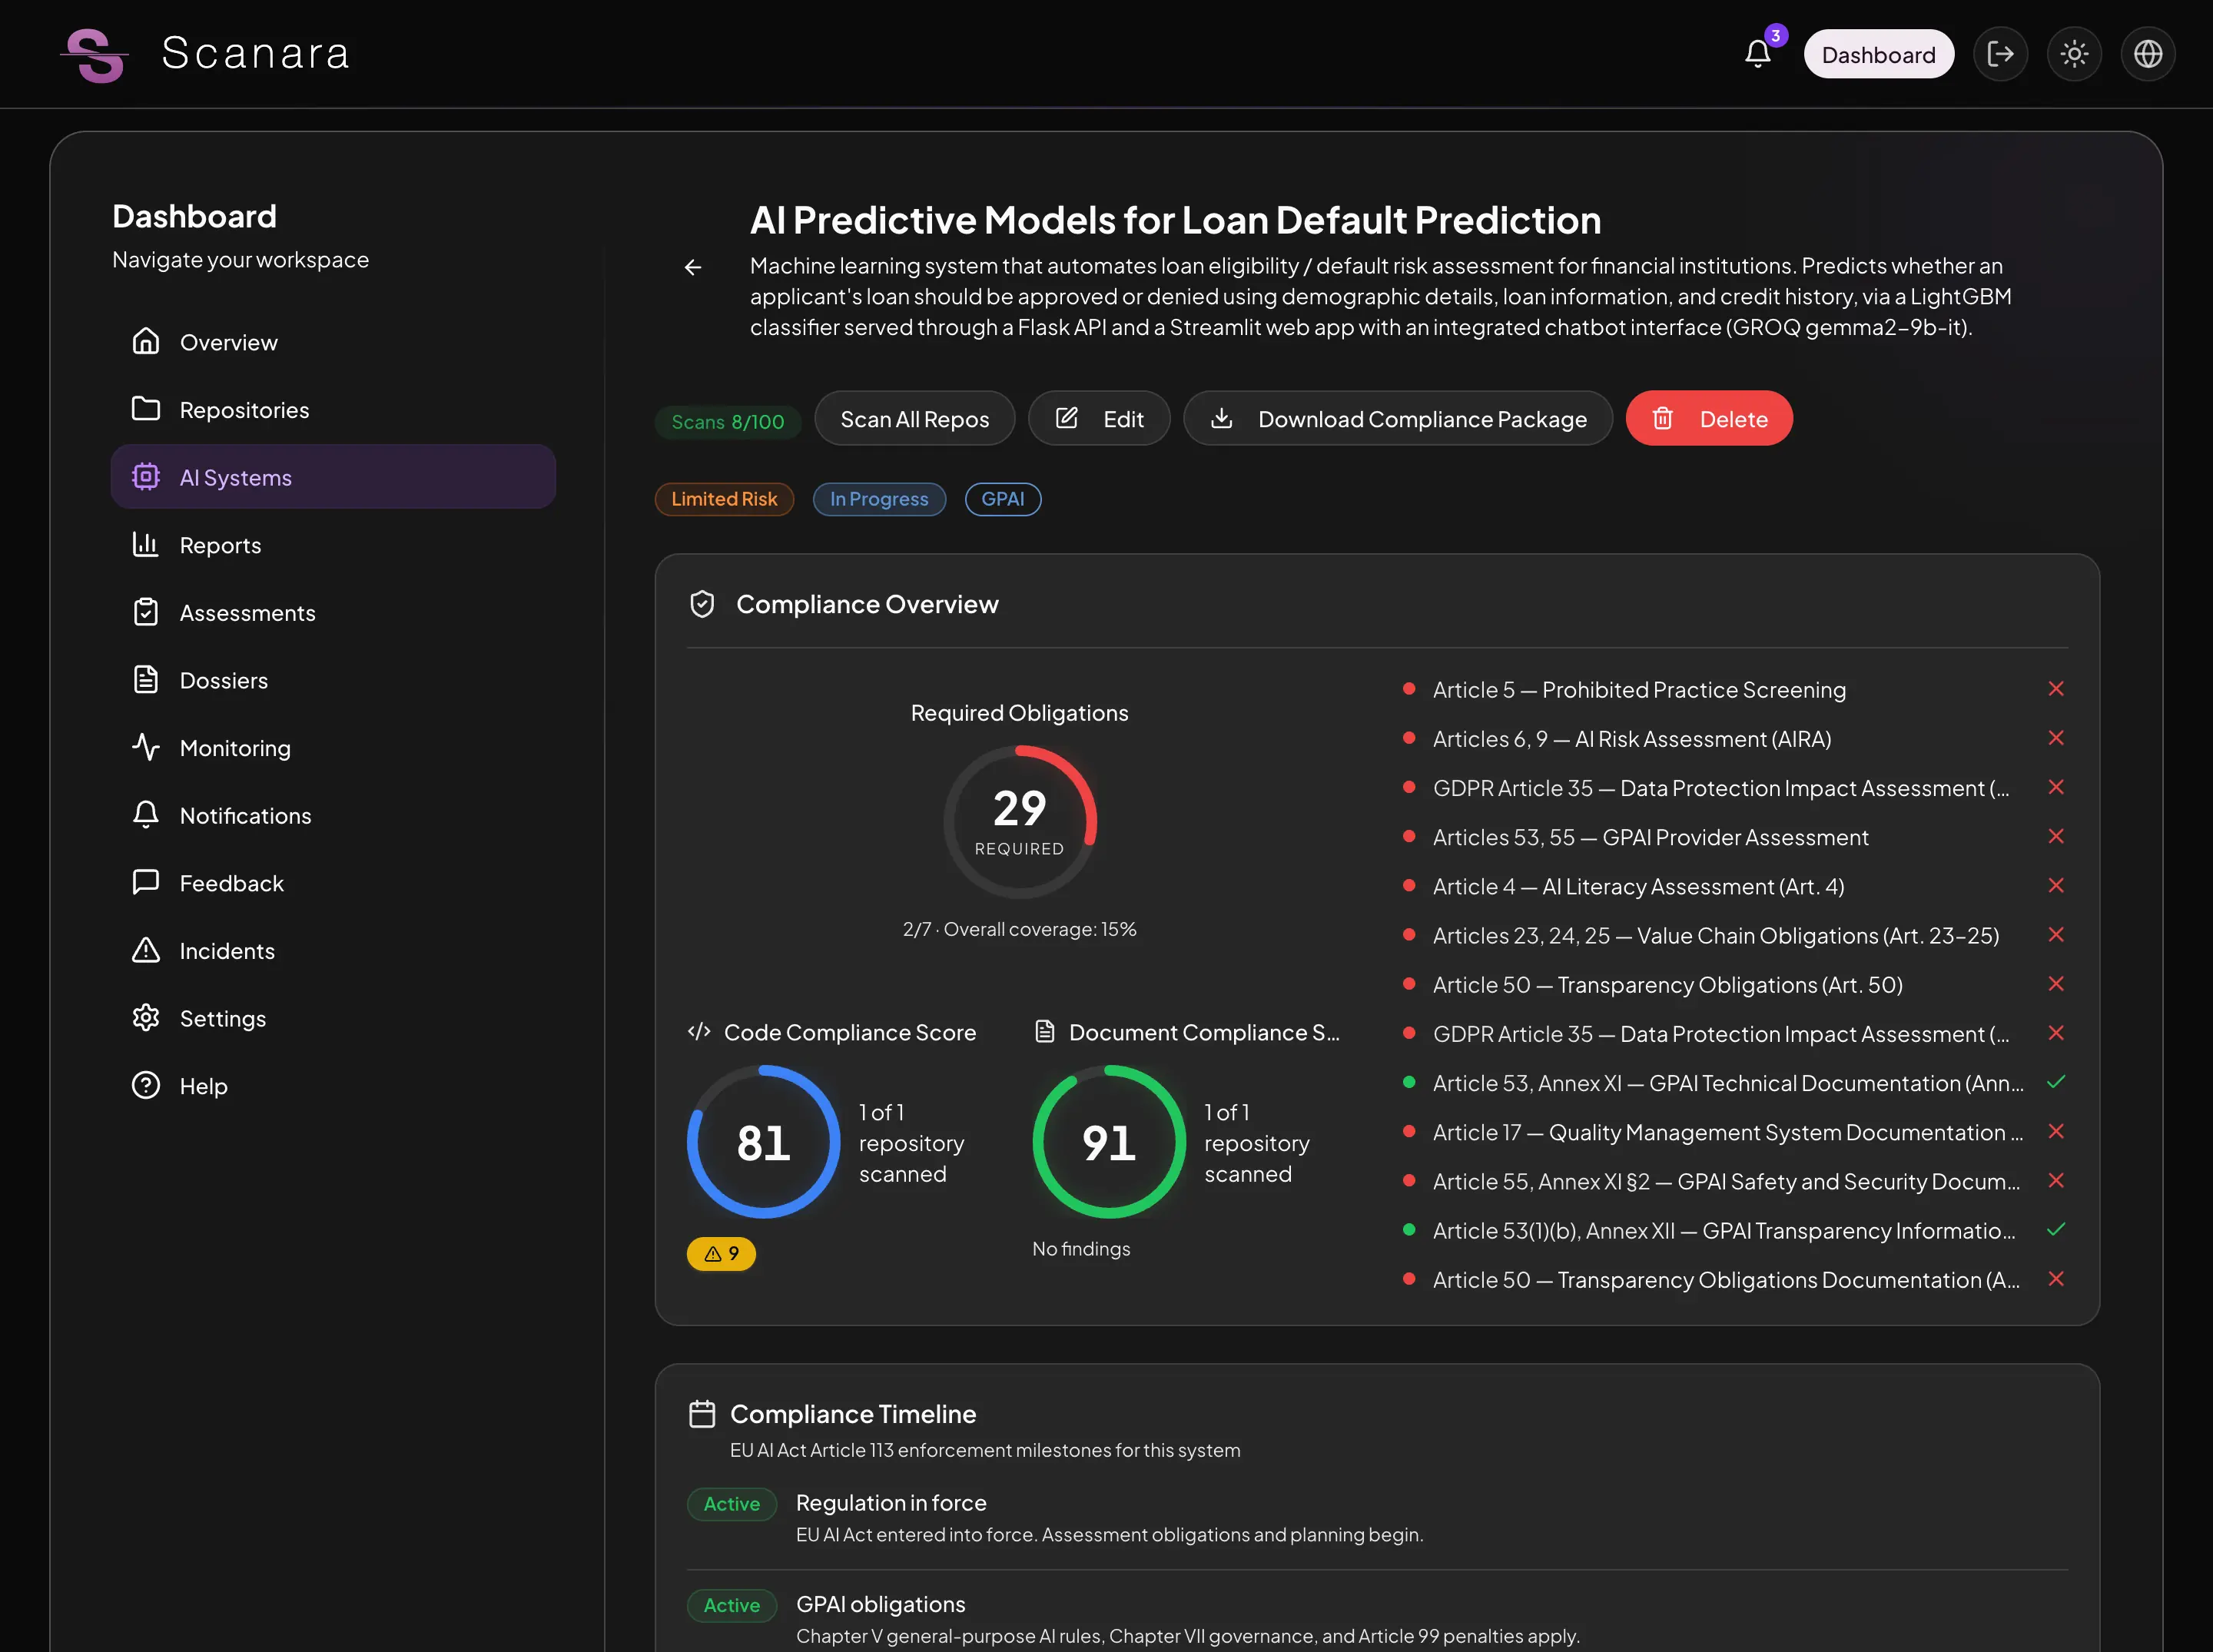
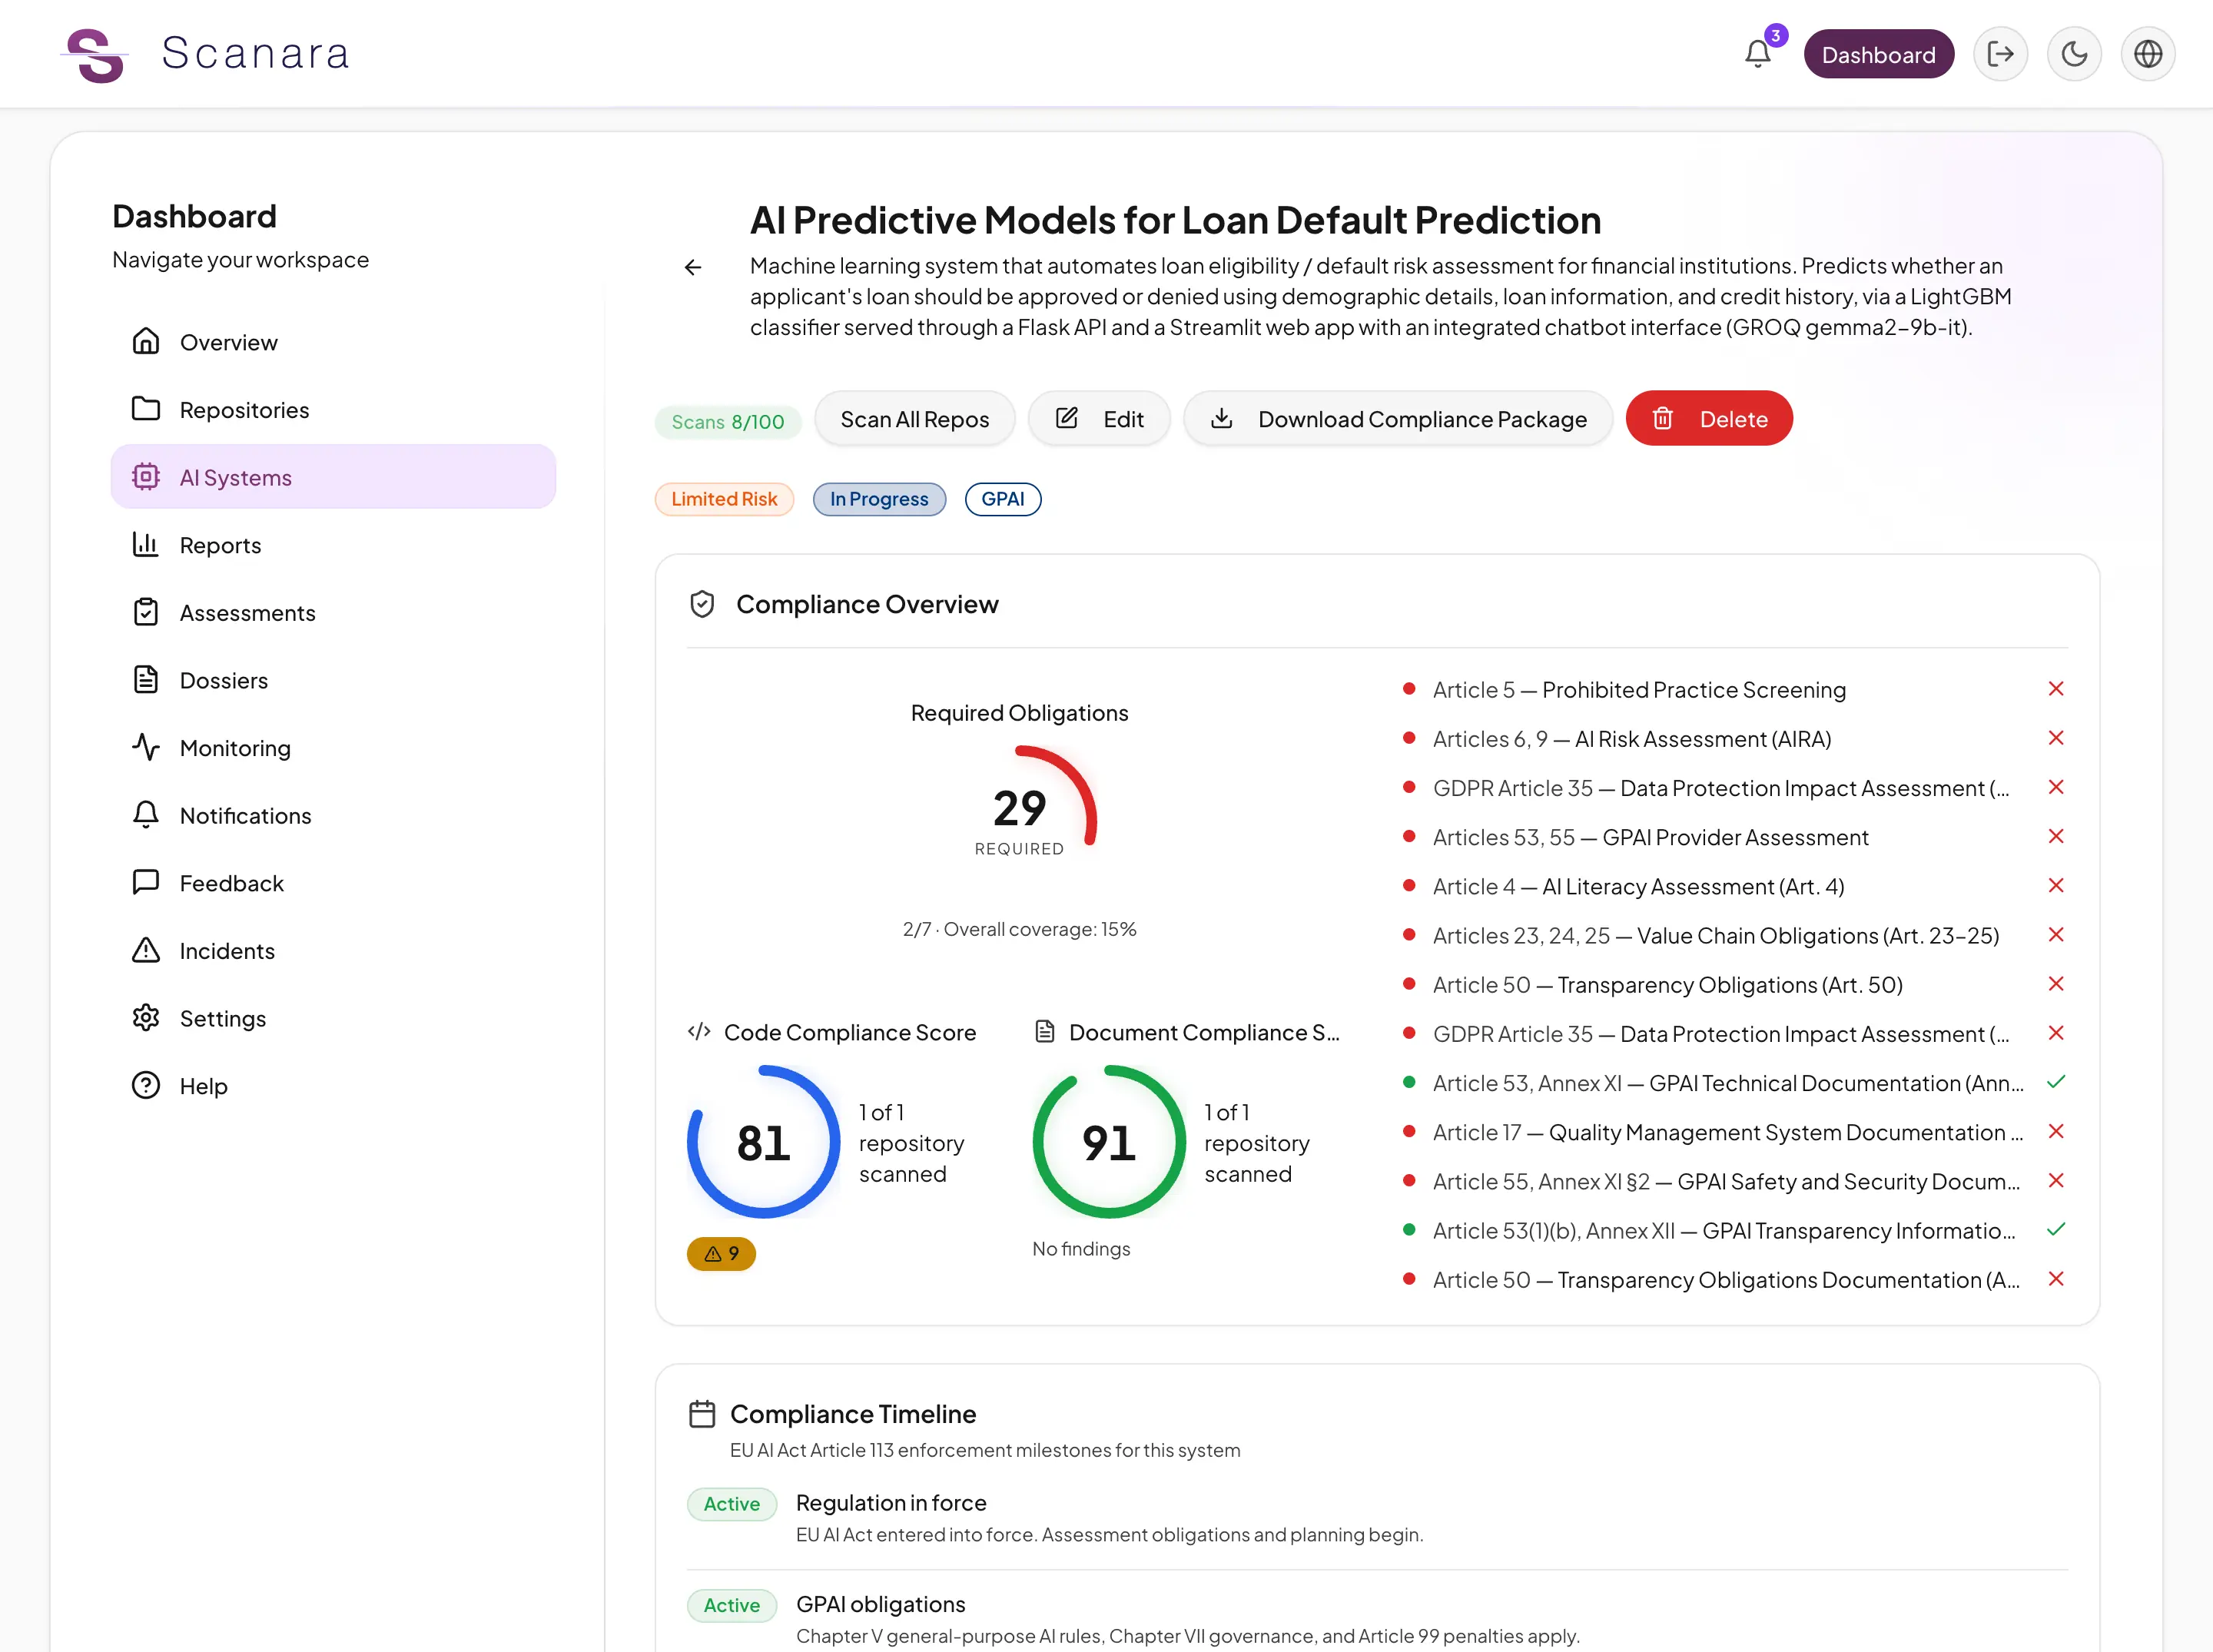
Scannen
Dubbele scan-engine: Codeanalyse voor code in meer dan 10 programmeertalen, Beleidsengine voor documenten in 8 EU-talen. Elke bevinding wordt gekoppeld aan een specifiek artikel van de EU AI-verordening.
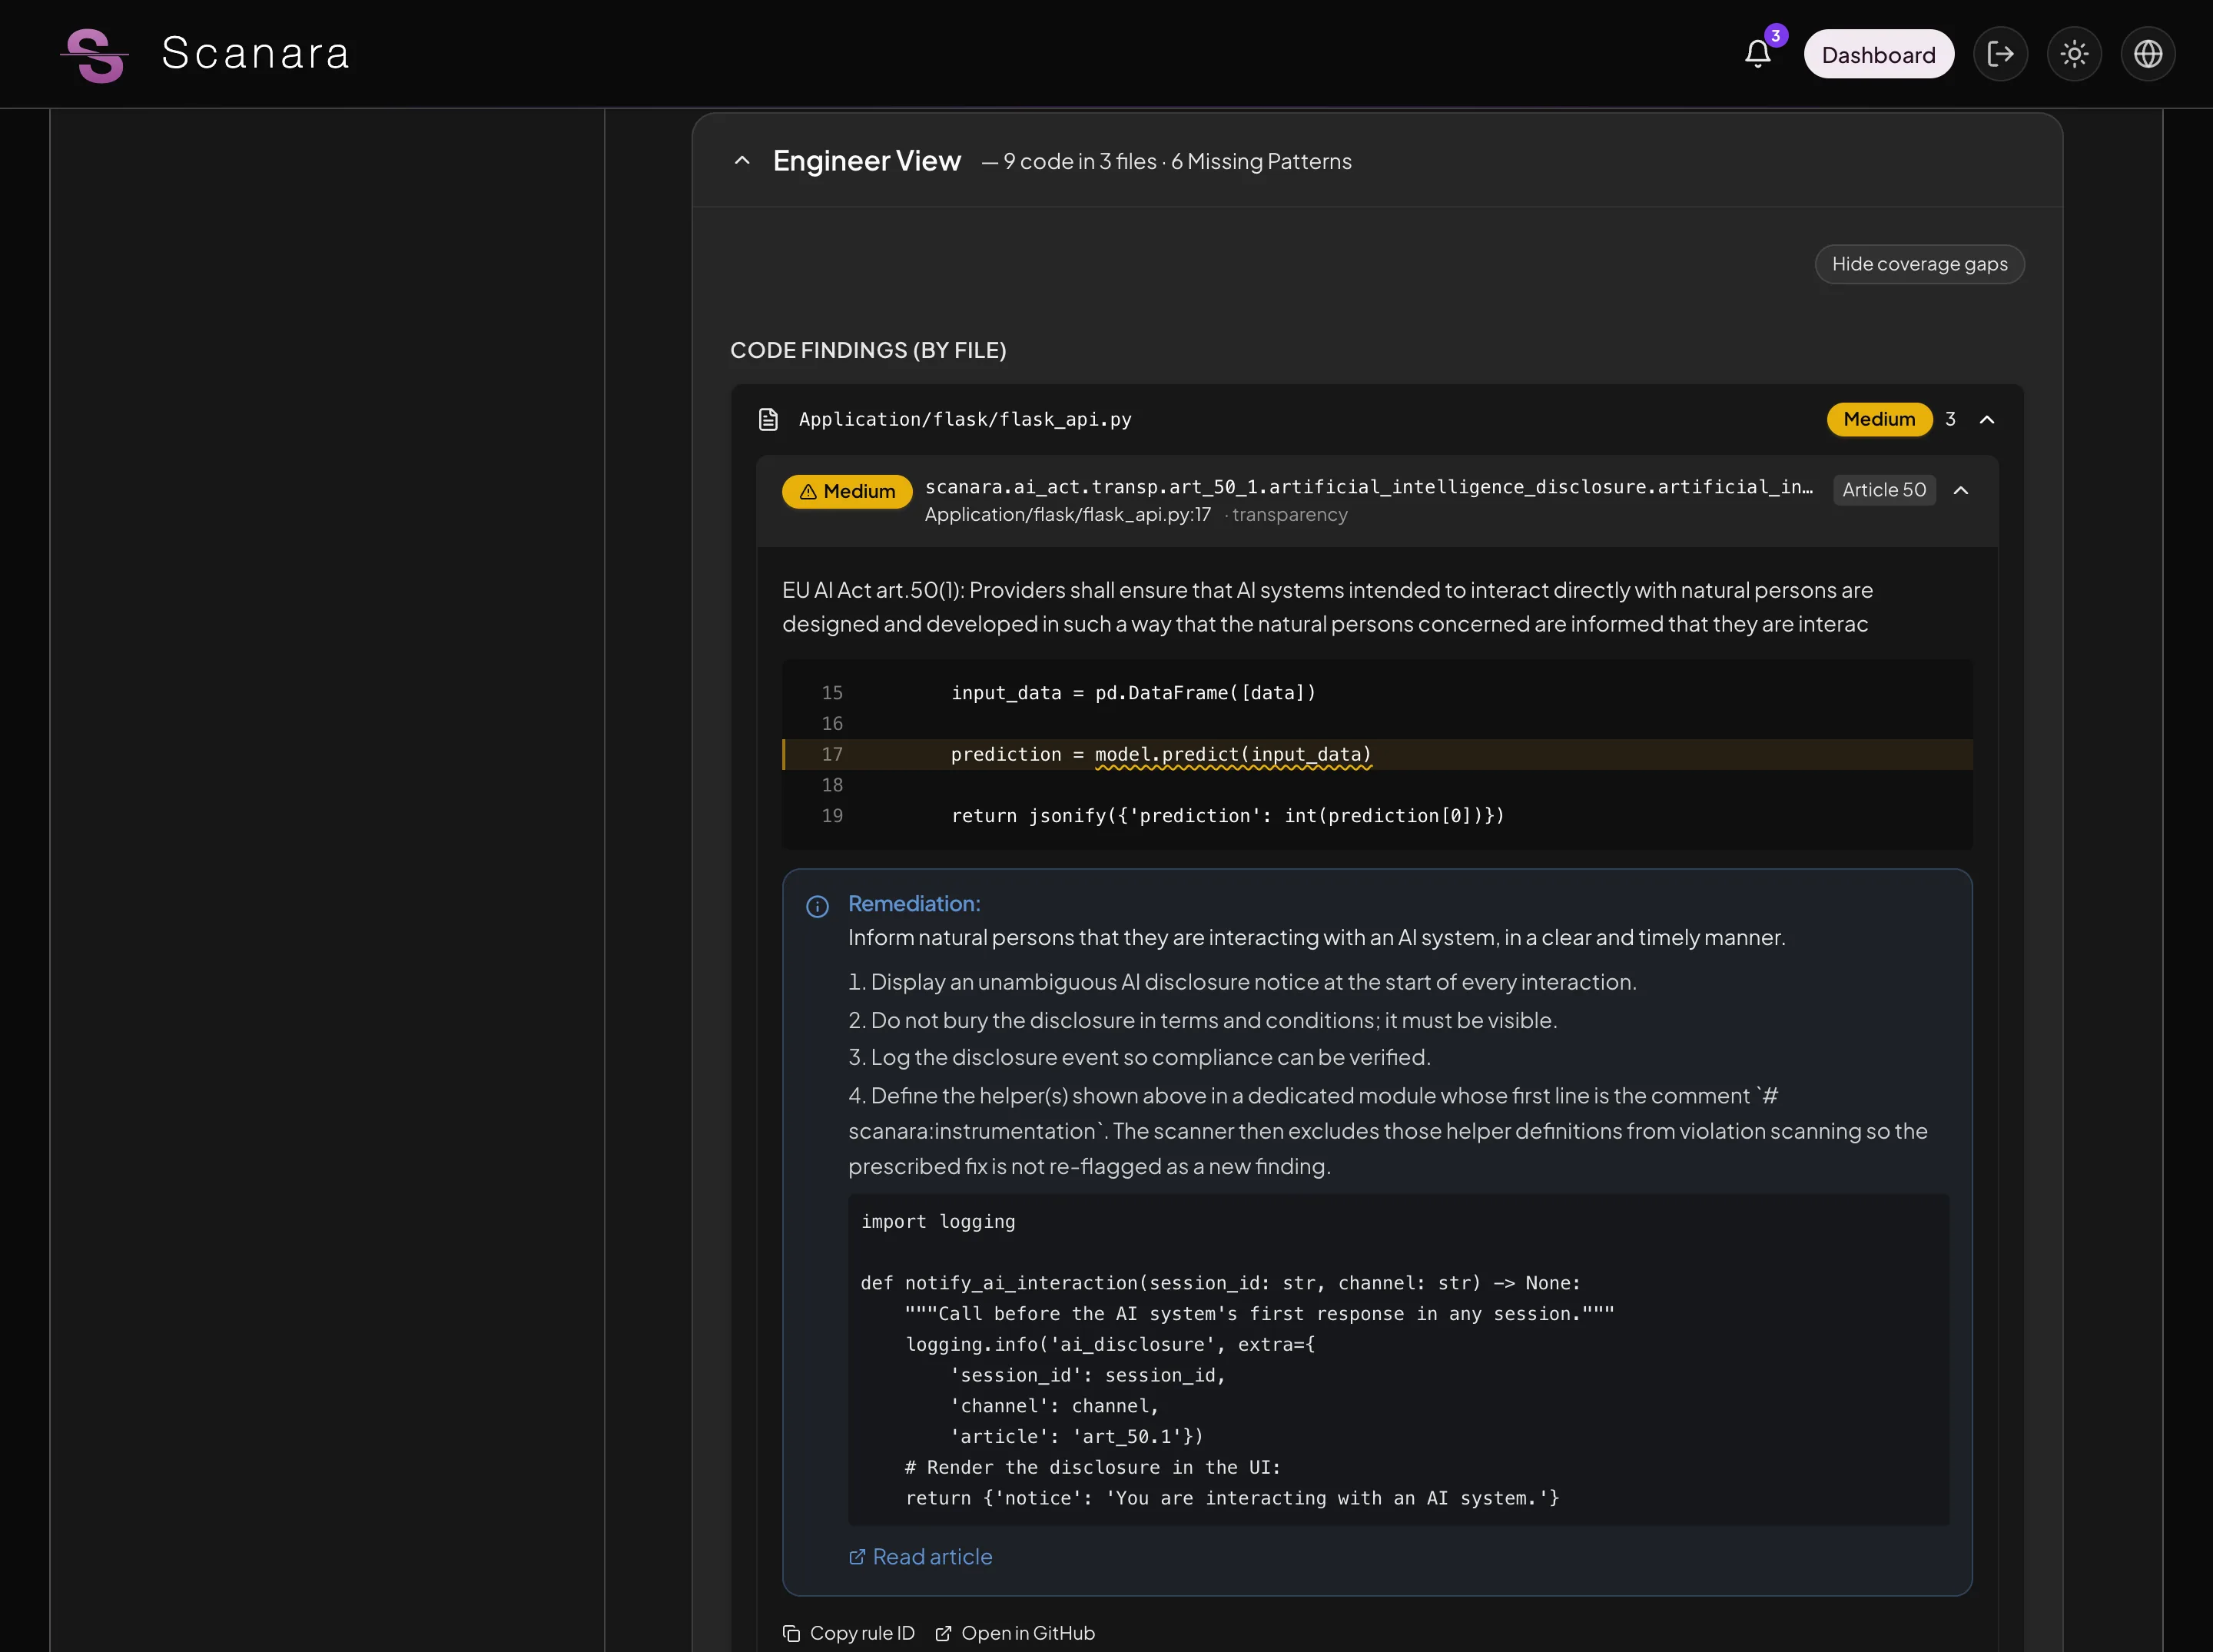
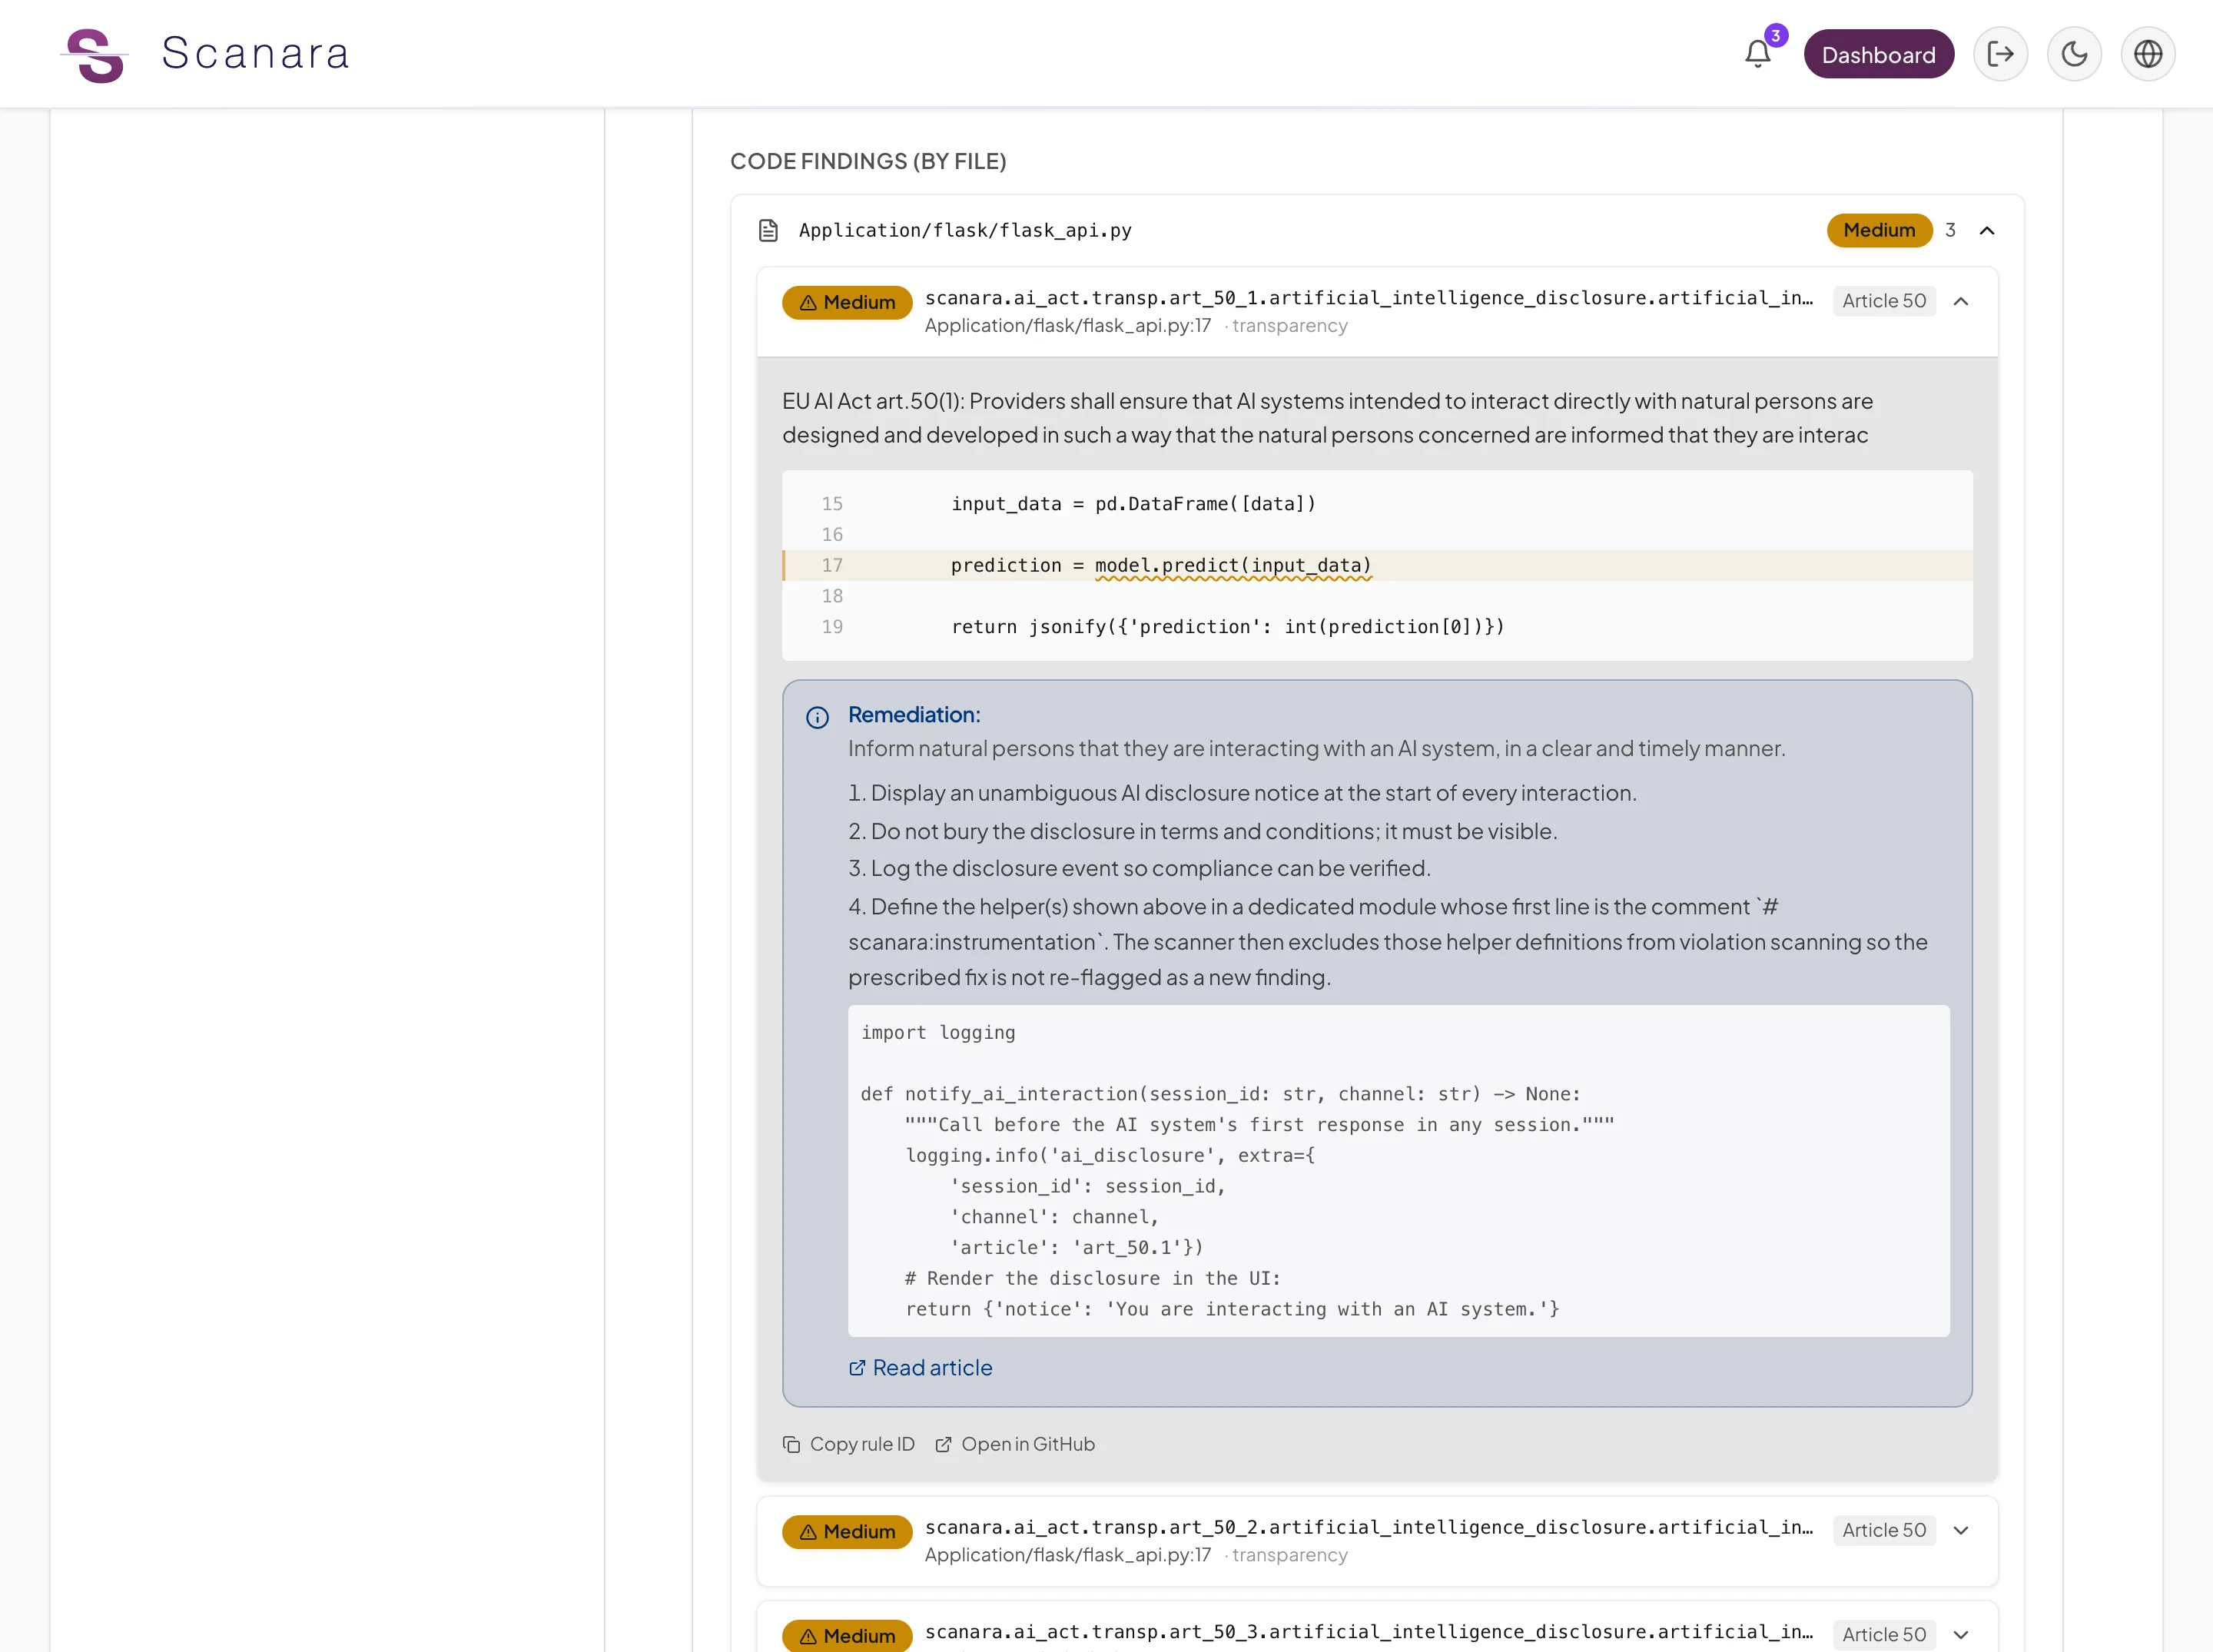
Rapporteren
Ontvang uw risicoclassificatie, compliance-score en auditklaar dossier. Bijlage IV, Bijlage XI en Conformiteitsverklaring — gegenereerd, niet handgeschreven.
Maak van compliance een pipeline
Scanara genereert de nalevingsdocumentatie die uw EU-prospects willen zien — risicoklassificatie, Bijlage IV-documentatie en nalevingsscanresultaten — in minuten, niet in maanden.
Het enige compliance-tool dat uw daadwerkelijke code leest
Vind compliance-lacunes voordat een auditor dat doet
Scanregels afgeleid van alle 113 artikelen van Verordening (EU) 2024/1689, in meer dan 10 programmeertalen.
Classificeer risico zonder 459 pagina's te lezen
Geautomatiseerde risicoclassificatie over alle Bijlage III-categorieën en alle 4 risiconiveaus — verboden, hoog, beperkt en minimaal.
Genereer uw compliance-dossier automatisch
Bijlage IV technische documentatie, Bijlage XI en Conformiteitsverklaring op basis van uw daadwerkelijke codebase. Vier uitvoerformaten: PDF, DOCX, HTML, Markdown.
Toon uw compliance-werk continu aan
Elke scan creëert een onveranderlijke audittrail. GitHub App-integratie activeert compliance-controles bij elk pull request.
Gebouwd op de verordening zelf — niet op een samenvatting Elke regel verankerd in zijn exacte juridische bron.
artikelen en bijlagen verwerkt en gedekt
uitvoerbare verplichtingen in kaart — 66 geautomatiseerd, 34 via assessments
programmeertalen met identieke regeldekking in elk
benchmarkapplicaties opnieuw geverifieerd vóór elke release
Elke bevinding verwijst naar het exacte artikel, lid en punt waarop ze betrekking heeft — nooit een vage categorie.
Elke release wordt vóór uitlevering geverifieerd met fixture-tests, golden outputs en dekkings-KPI's.
Hoe we dit meten — volledige methodologie en KPI's →Elke release wordt herverifieerd tegen een benchmark van 25 applicaties
Scanara's scanengine draait tegen een benchmark van speciaal daarvoor gebouwde applicaties, die alle 12 ondersteunde talen, elk risiconiveau en alle vier de actorrollen bestrijken, voordat een regel wordt uitgeleverd.
- Dekt de niveaus verboden, hoog risico, beperkt risico en minimaal risico, inclusief hoogrisicotrajecten uit Bijlage I en Bijlage III
- Benchmarkresultaten worden bij elke release gereproduceerd voordat regels uitgeleverd worden
- Bevat negatieve controles — een applicatie met minimaal risico en negatieve fixtures per verplichting die nul bevindingen moeten opleveren
Hoe Scanara zich vergelijkt
| Functie | Scanara | GRC-platforms |
|---|---|---|
| Scant daadwerkelijke broncode | Codeanalyse + Beleidsengine | Nee |
| Programmeertalen | 10+ | N.v.t. |
| Documentscanning | 8 EU-talen | Nee |
| Bijlage IV-dossiergeneratie | Geautomatiseerd (4 formaten) | Nee |
| CI/CD-integratie | GitHub App (auto bij PRs) | Beperkt |
| Onveranderlijke audittrail | Ja | Gedeeltelijk |
| Tijd tot eerste resultaat | 5 minuten | Dagen |
| Jaarlijkse kosten per AI-systeem | Vanaf €0/maand | €10.000+ |
Gebouwd voor elke rol in de compliance-keten
Lever naar de EU-markt zonder dat compliance releases blokkeert
Scanara draait in uw CI/CD-pipeline — uw engineers bouwen product, geen compliance-tooling. Krijg inzicht in de compliance-status van alle AI-systemen zonder engineers van productontwikkeling te halen.
Enterprise-grade beveiliging en compliance
EU-dataresidentie
Alle data opgeslagen en verwerkt in AWS eu-west-1 (Dublin, Ierland).
Scanara UG, Dachau
Duits bedrijf, volledig AVG/GDPR-compliant.
Onveranderlijke audittrail
Fraudebestendige audittrail als bewijs voor regulatoire inspecties.
EU-first facturering
SEPA en creditcard met EUR-facturering.
We bewaren geen kopie van je repository
Bestanden worden uitgelezen via GitHub, gescand in een geïsoleerde functie en daarna verwijderd. Bevindingen bevatten alleen de gemarkeerde regels en hun directe context — verder niets. Je code wordt nooit naar een AI-model gestuurd, nooit in onze logs geschreven, nooit gebruikt voor training en verlaat nooit de EU.
Hoe we met je code omgaan — Privacybeleid §2.3Compliance kost minder dan non-compliance
Boetes onder de EU AI-verordening bereiken €35.000.000. Handmatige compliance kost €50.000–200.000 per beoordeling. Scanara begint bij €0.
Gratis
Voor individuele ontwikkelaars die EU AI Act-naleving verkennen.
- 3 scans/maand
- 1 AI-systeem
- 2 repositories
- 1 teamlid
- 2 beoordelingen/maand
- 1 dossier/maand
- 30 dagen scangeschiedenis
Team
Voor kleine teams die conforme AI-applicaties bouwen.
incl. BTW
- 100 scans/maand
- 10 AI-systemen
- 15 repositories
- 7 teamleden
- 20 beoordelingen/maand
- 10 dossiers/maand
- Merge gate (1 repo)
- 90 dagen audittrail
Geen creditcard nodig voor het gratis abonnement en proefperiodes
Veelgestelde vragen
De EU AI-verordening wordt nu gehandhaafd. Is jouw code klaar?
Lees geen 459 pagina's. Scan uw code. Ontvang uw risiconiveau.