O regulamento IA, mapeado no seu código
O Scanara destina-se a equipas que desenvolvem ou implantam sistemas de IA na UE. Analisa o seu código em 10+ linguagens de programação e os seus documentos em 8 línguas da UE. Cada constatação indica o artigo do Regulamento de IA em causa, para saber o que corrigir. O Scanara também prepara um rascunho do dossiê de conformidade, para revisão pela sua equipa jurídica.
- Regras geradas a partir do texto do Regulamento
- 66 de 113 artigos com regras automáticas (24 ago 2026)
- Cada constatação cita o seu artigo do Regulamento de IA
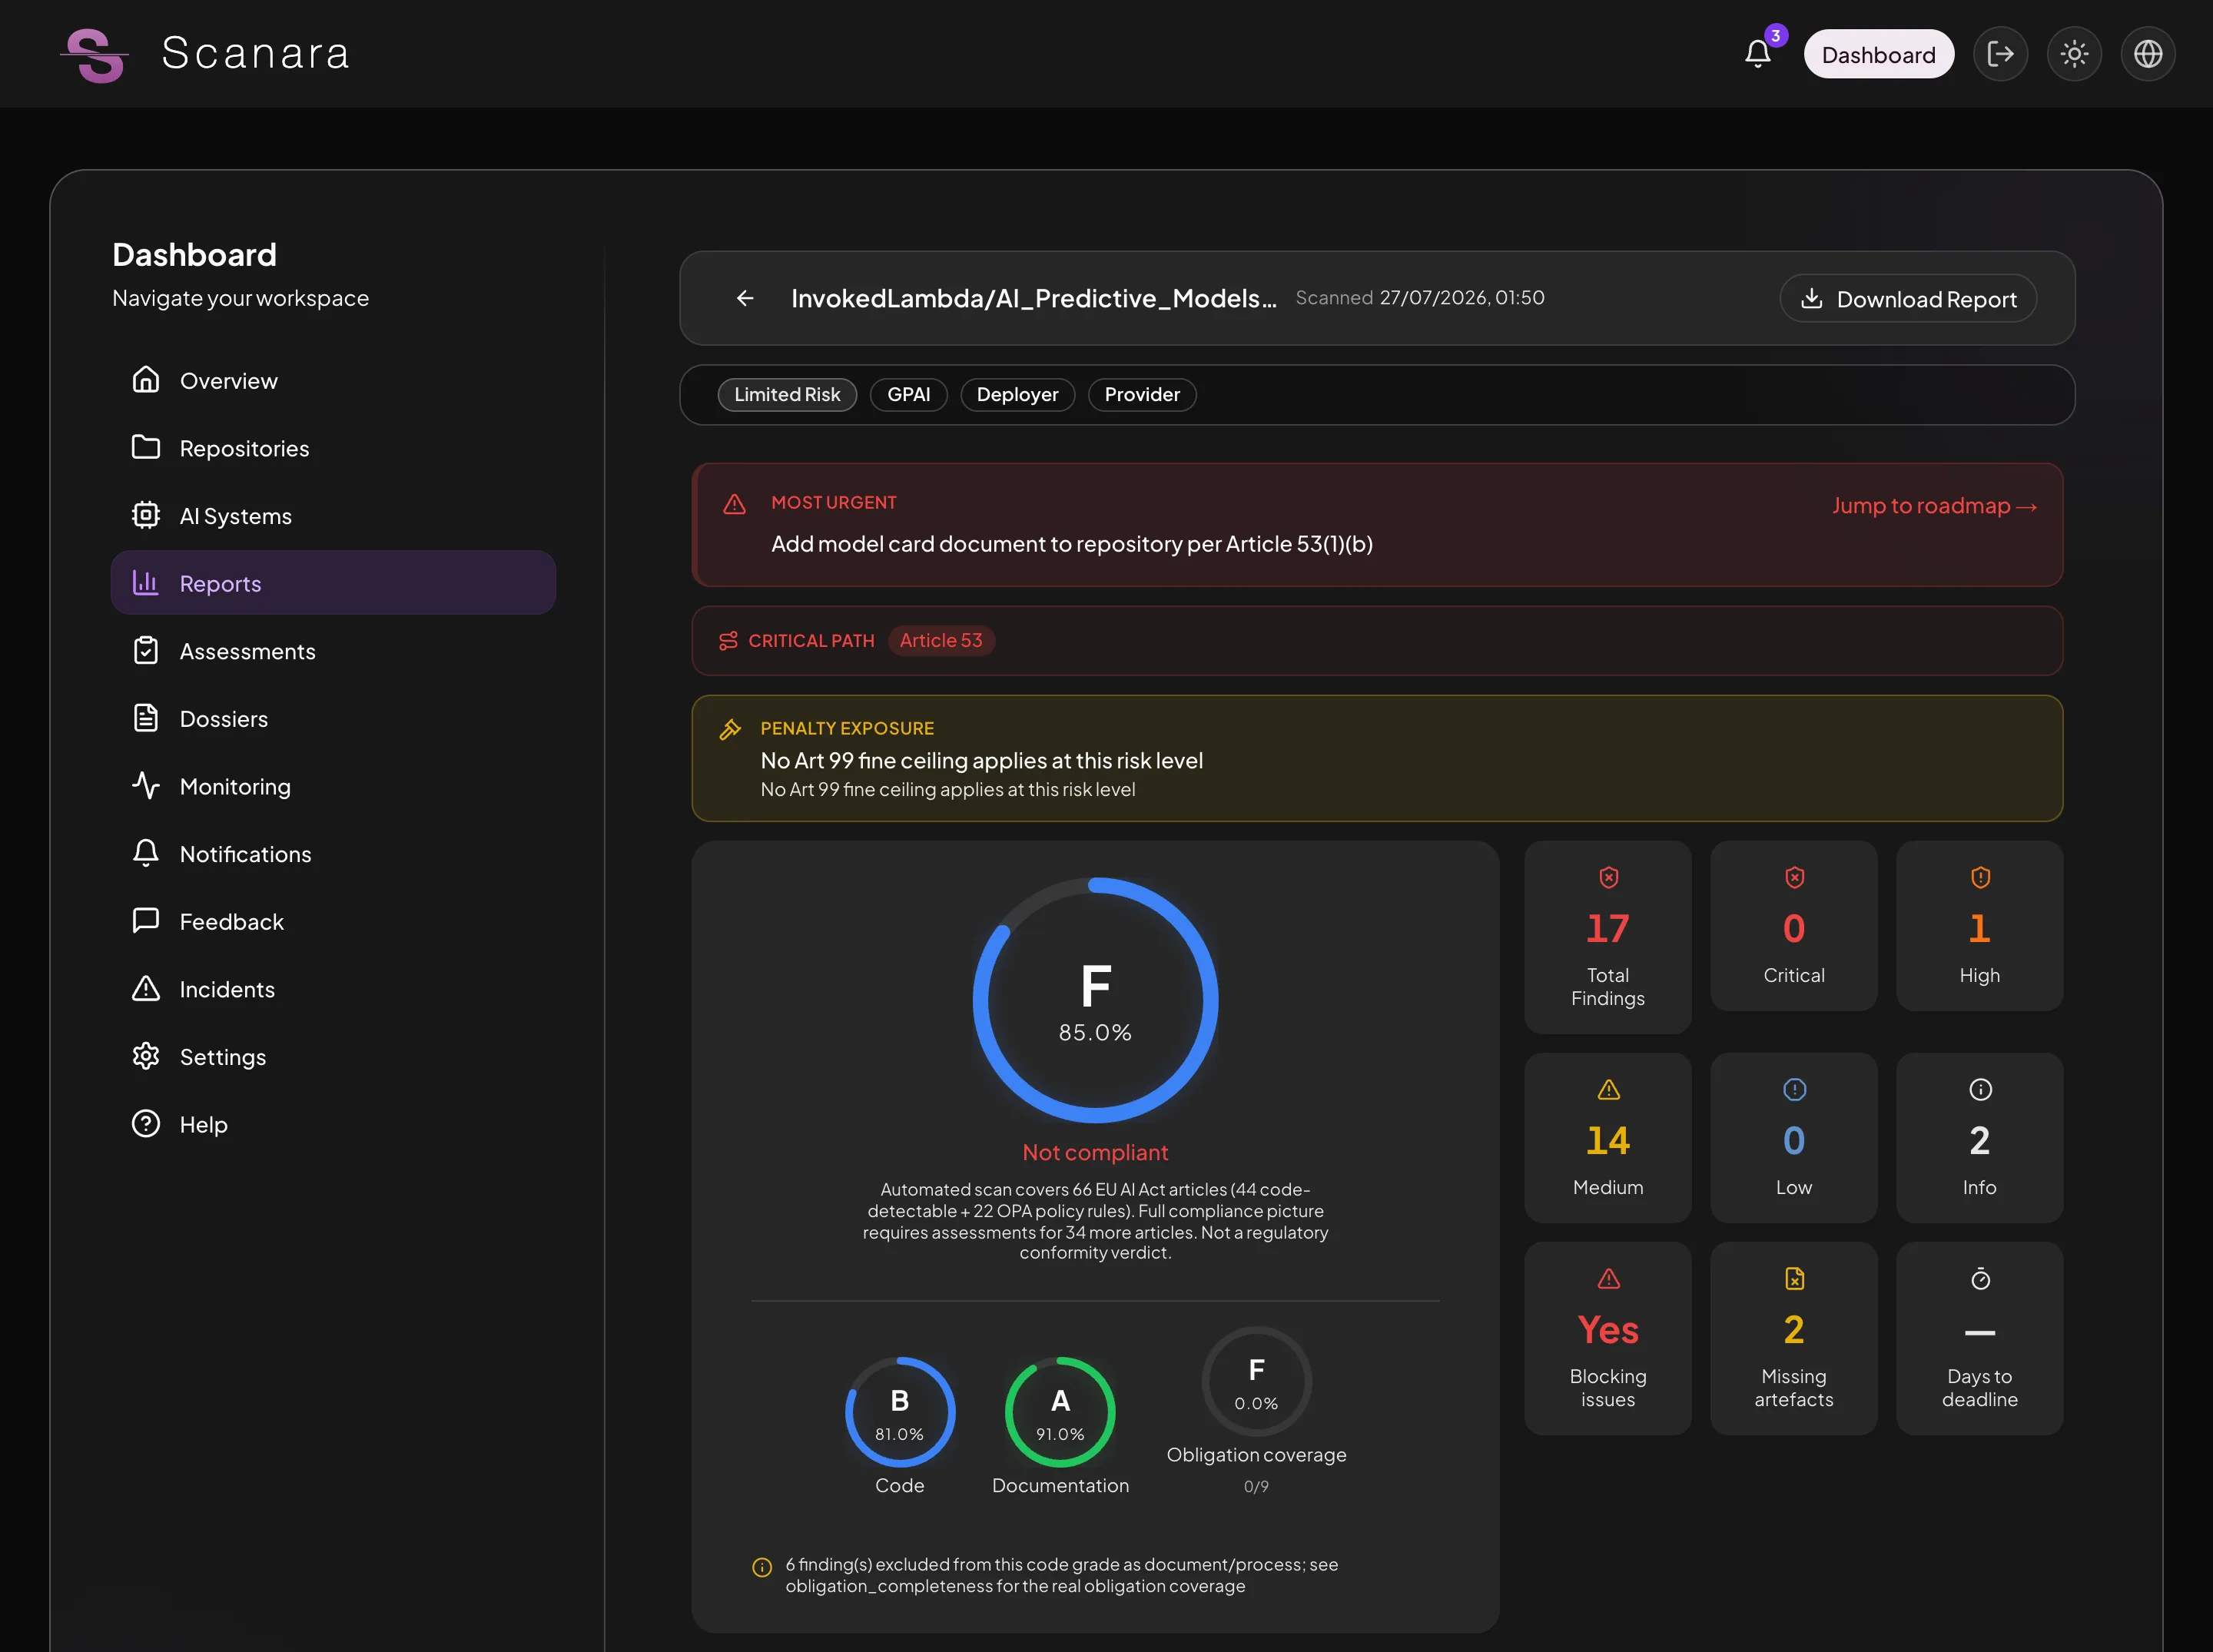
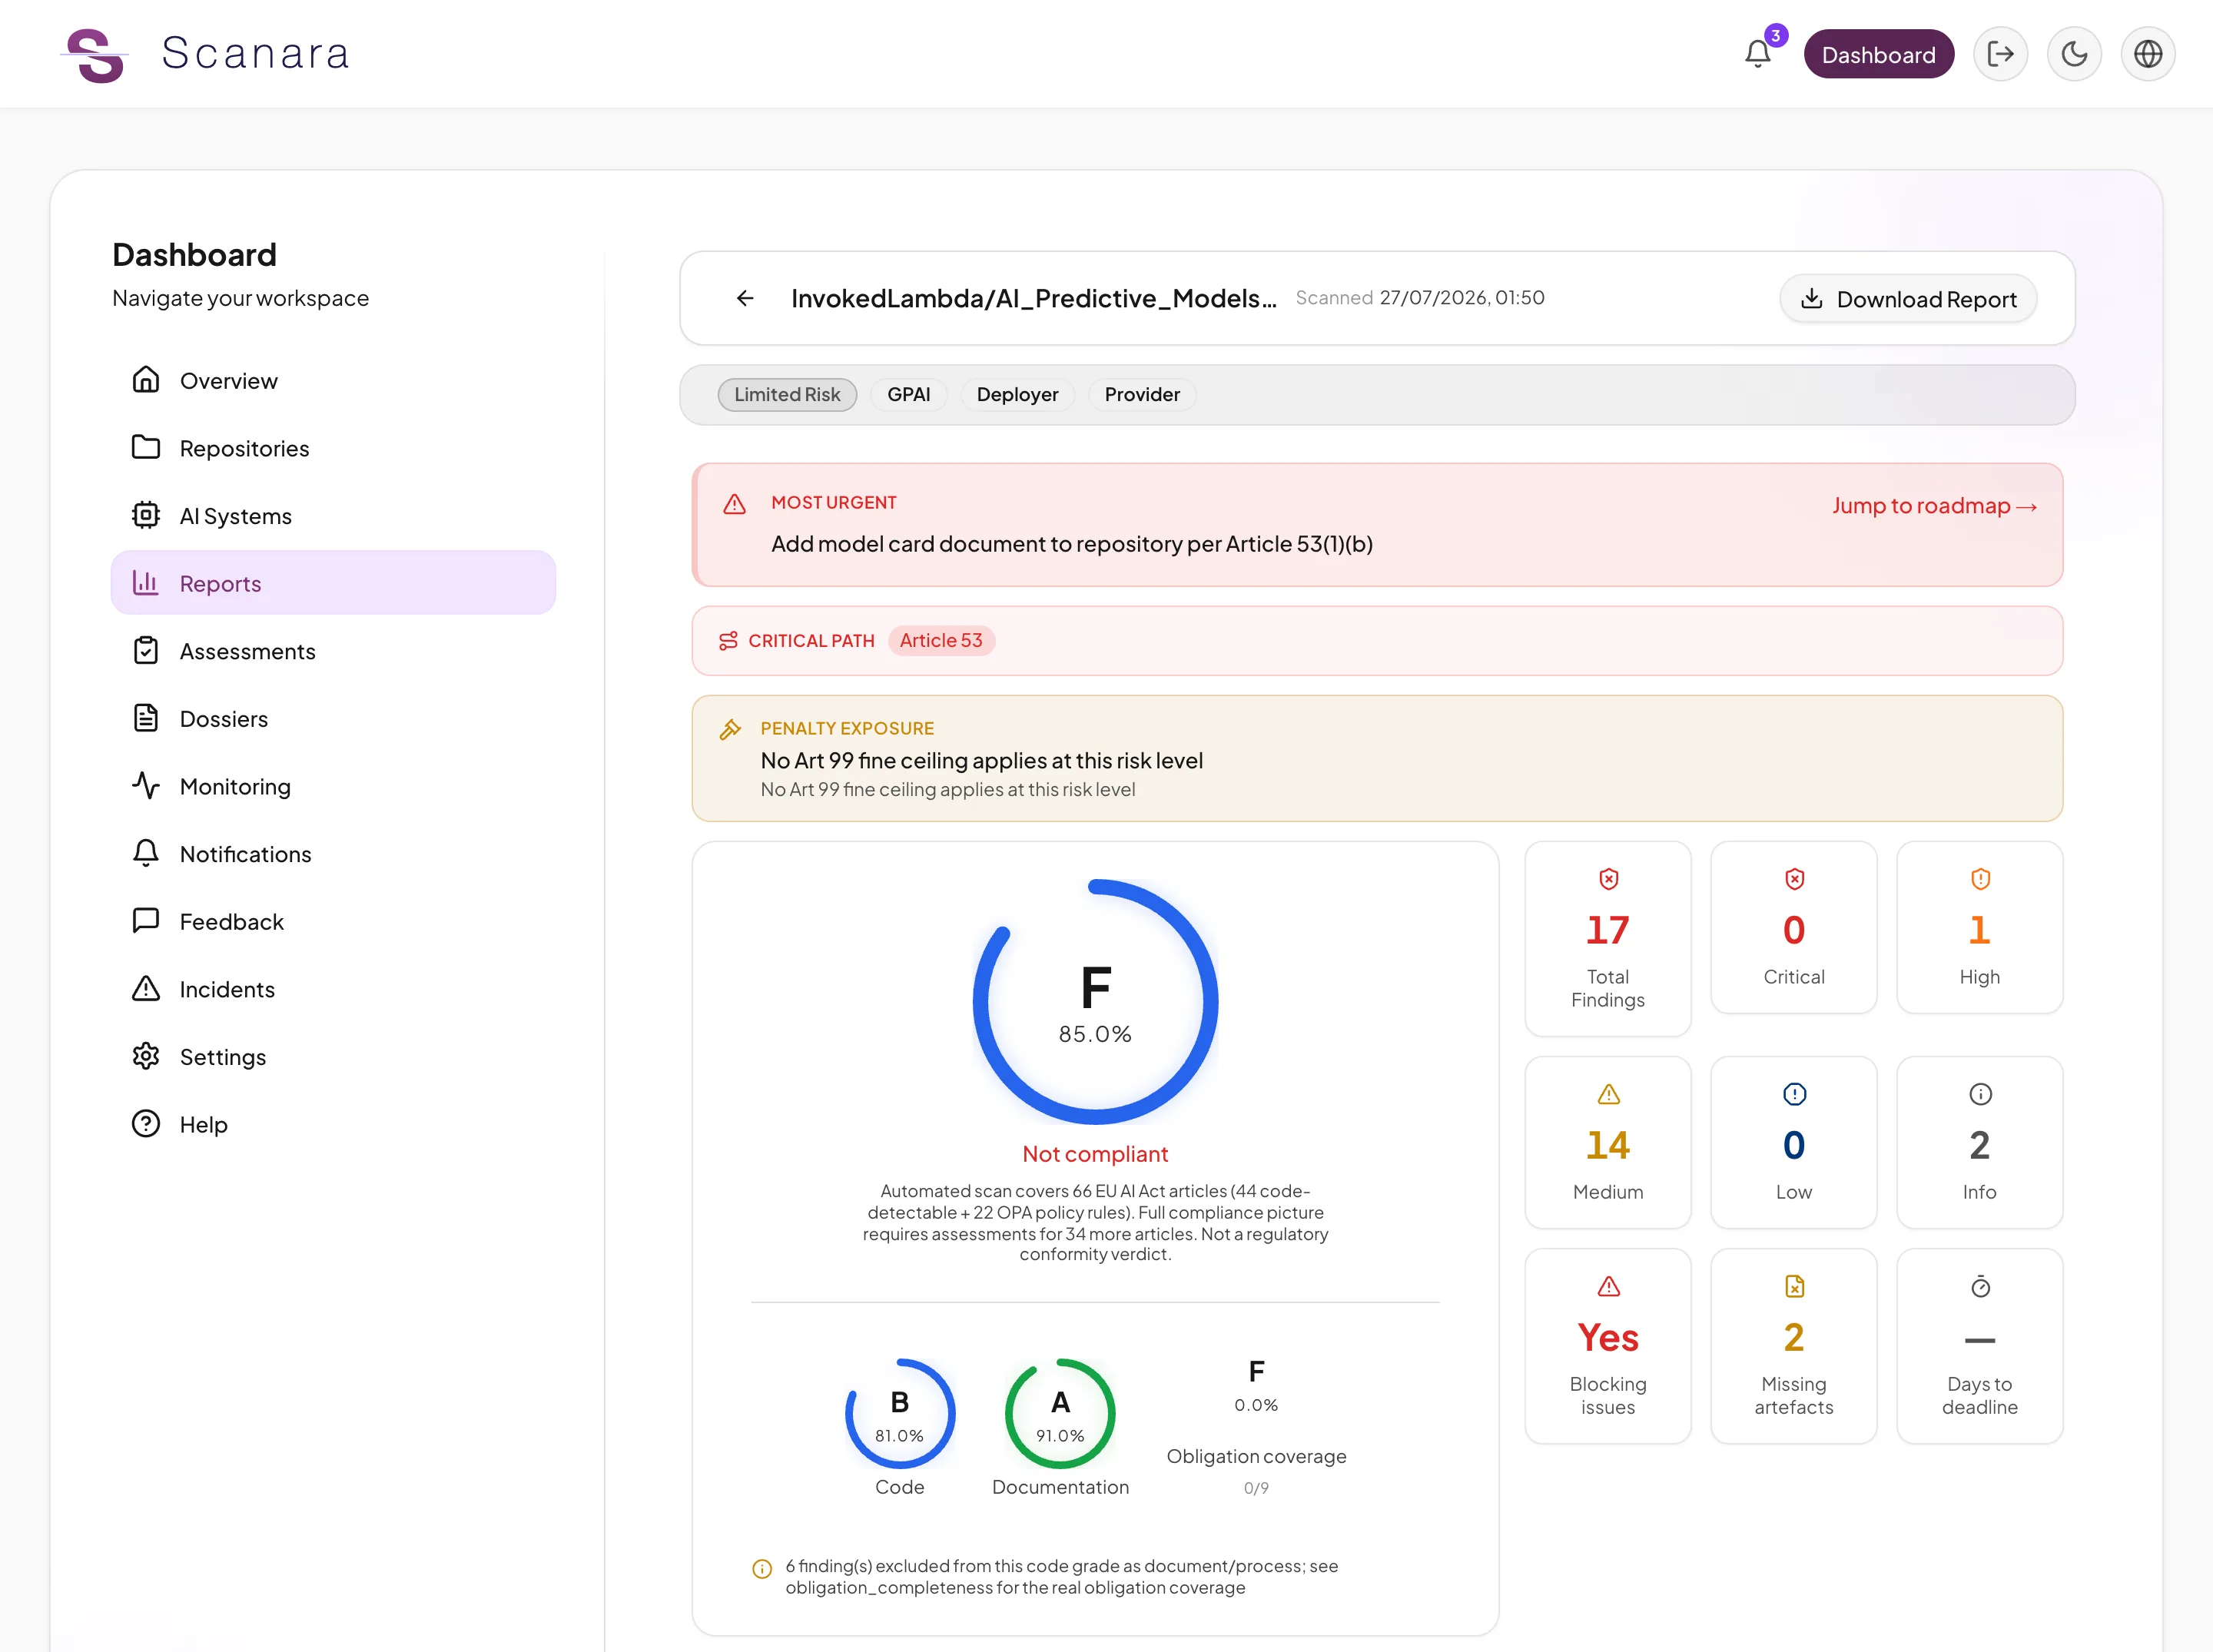
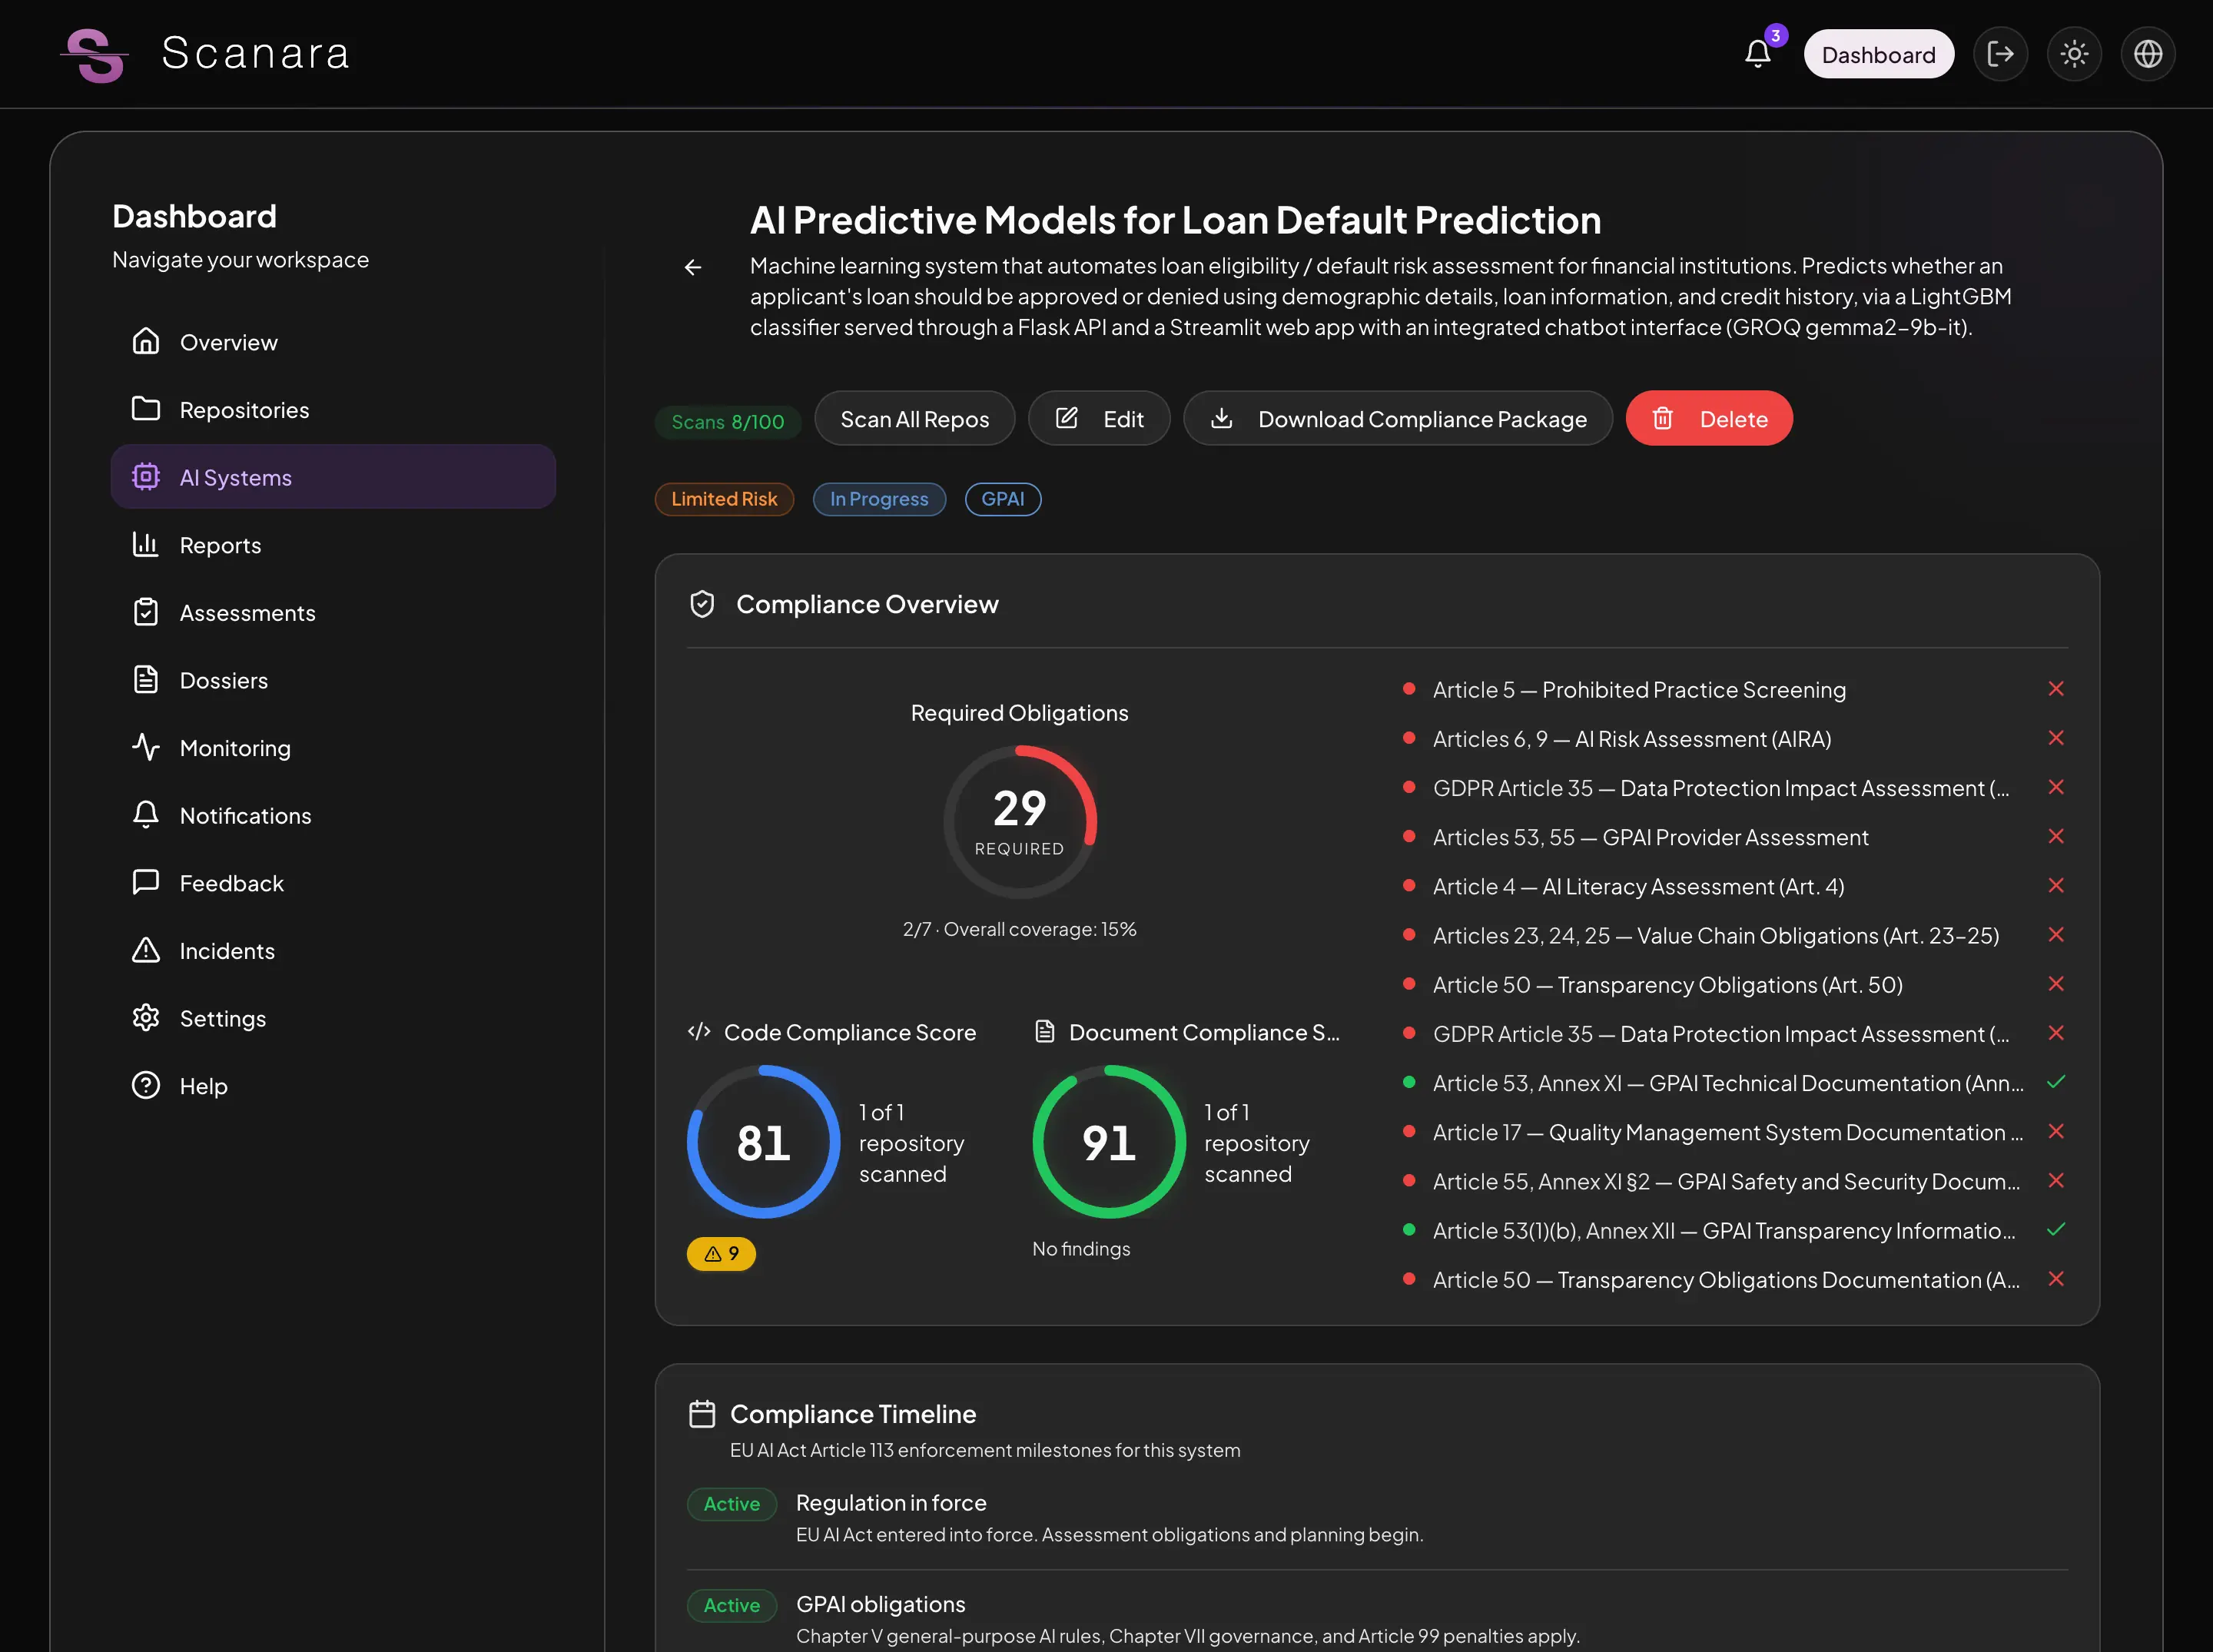
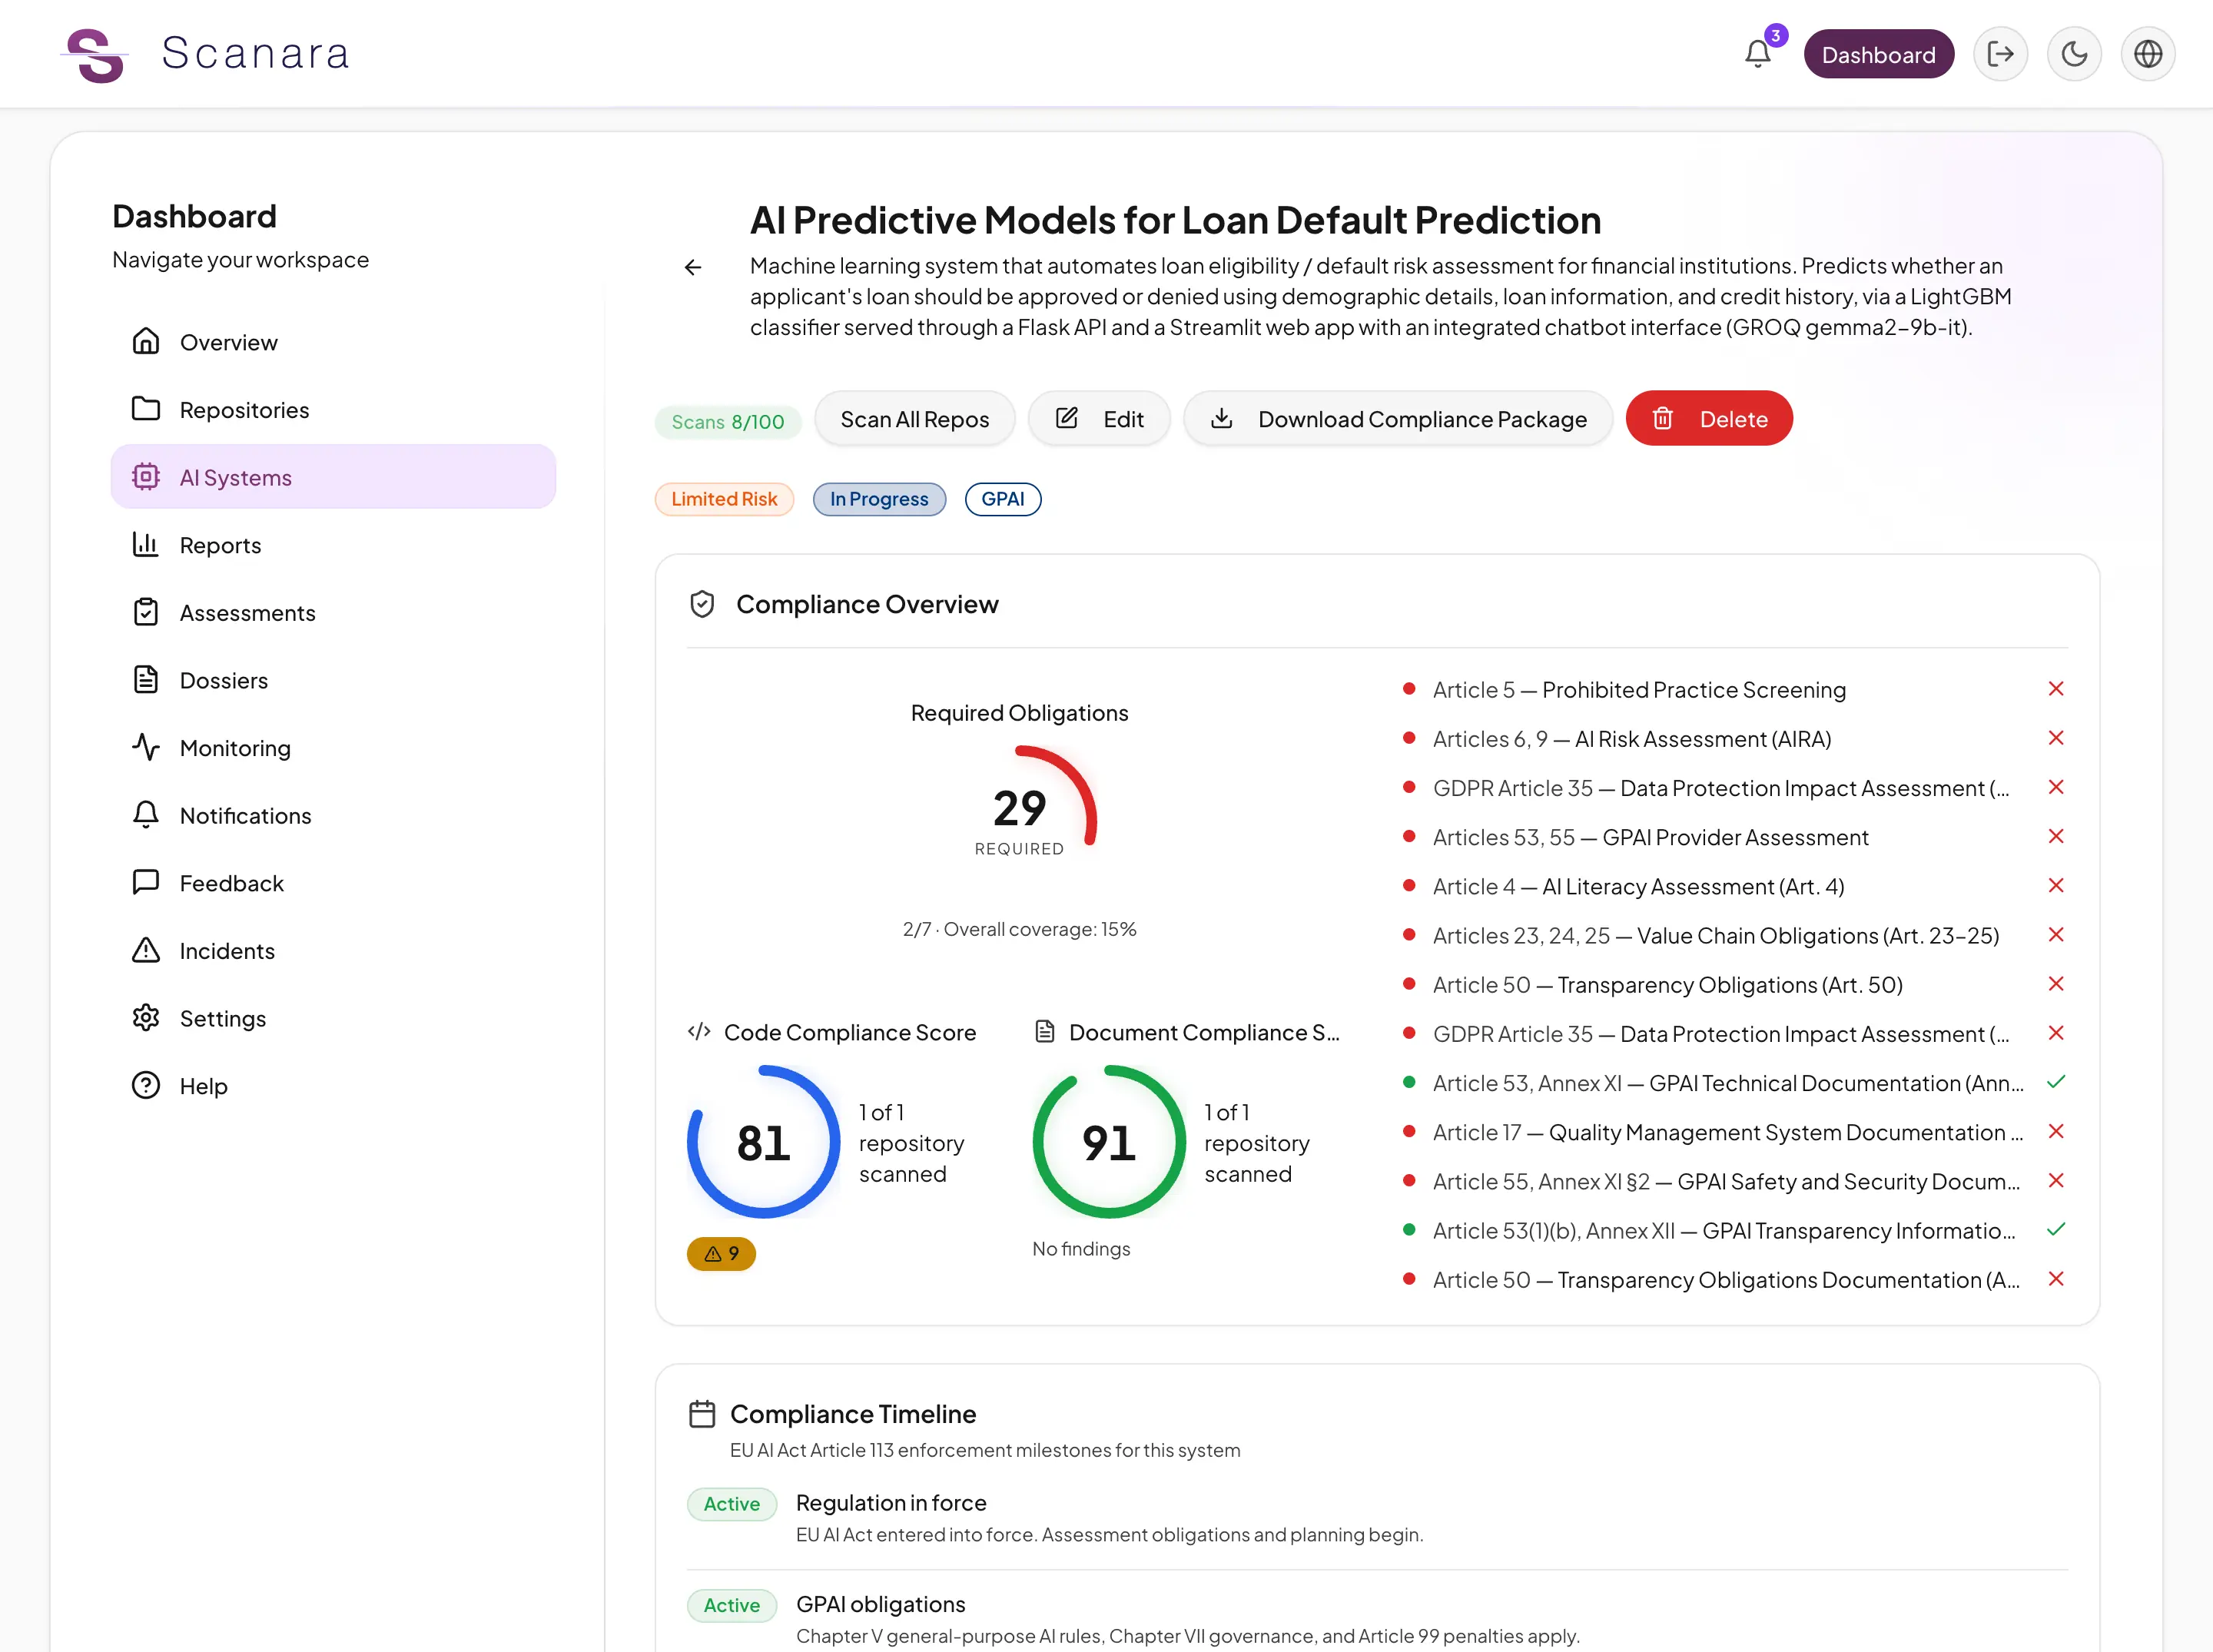
Exemplo de análise: modelo open source de previsão de incumprimento de crédito (risco limitado, obrigações GPAI)
O Regulamento de IA aplica-se por fases.
As obrigações dos modelos de IA de finalidade geral já se aplicam. As de risco elevado seguem nas datas abaixo.
Já em vigor
Obrigações GPAISaber mais, Obrigações GPAI- Sistemas de risco elevado do anexo IIISaber mais, Sistemas de risco elevado do anexo III
- Sistemas de risco elevado do anexo ISaber mais, Sistemas de risco elevado do anexo I
Coimas por práticas proibidas até 35 000 000 € ou 7% do volume de negócios anual mundial total, consoante o montante mais elevado (artigo 99.º, n.º 3).
Da análise do repositório ao rascunho do dossiê de conformidade Três entradas, uma única visão da conformidade.
Análise estática de código
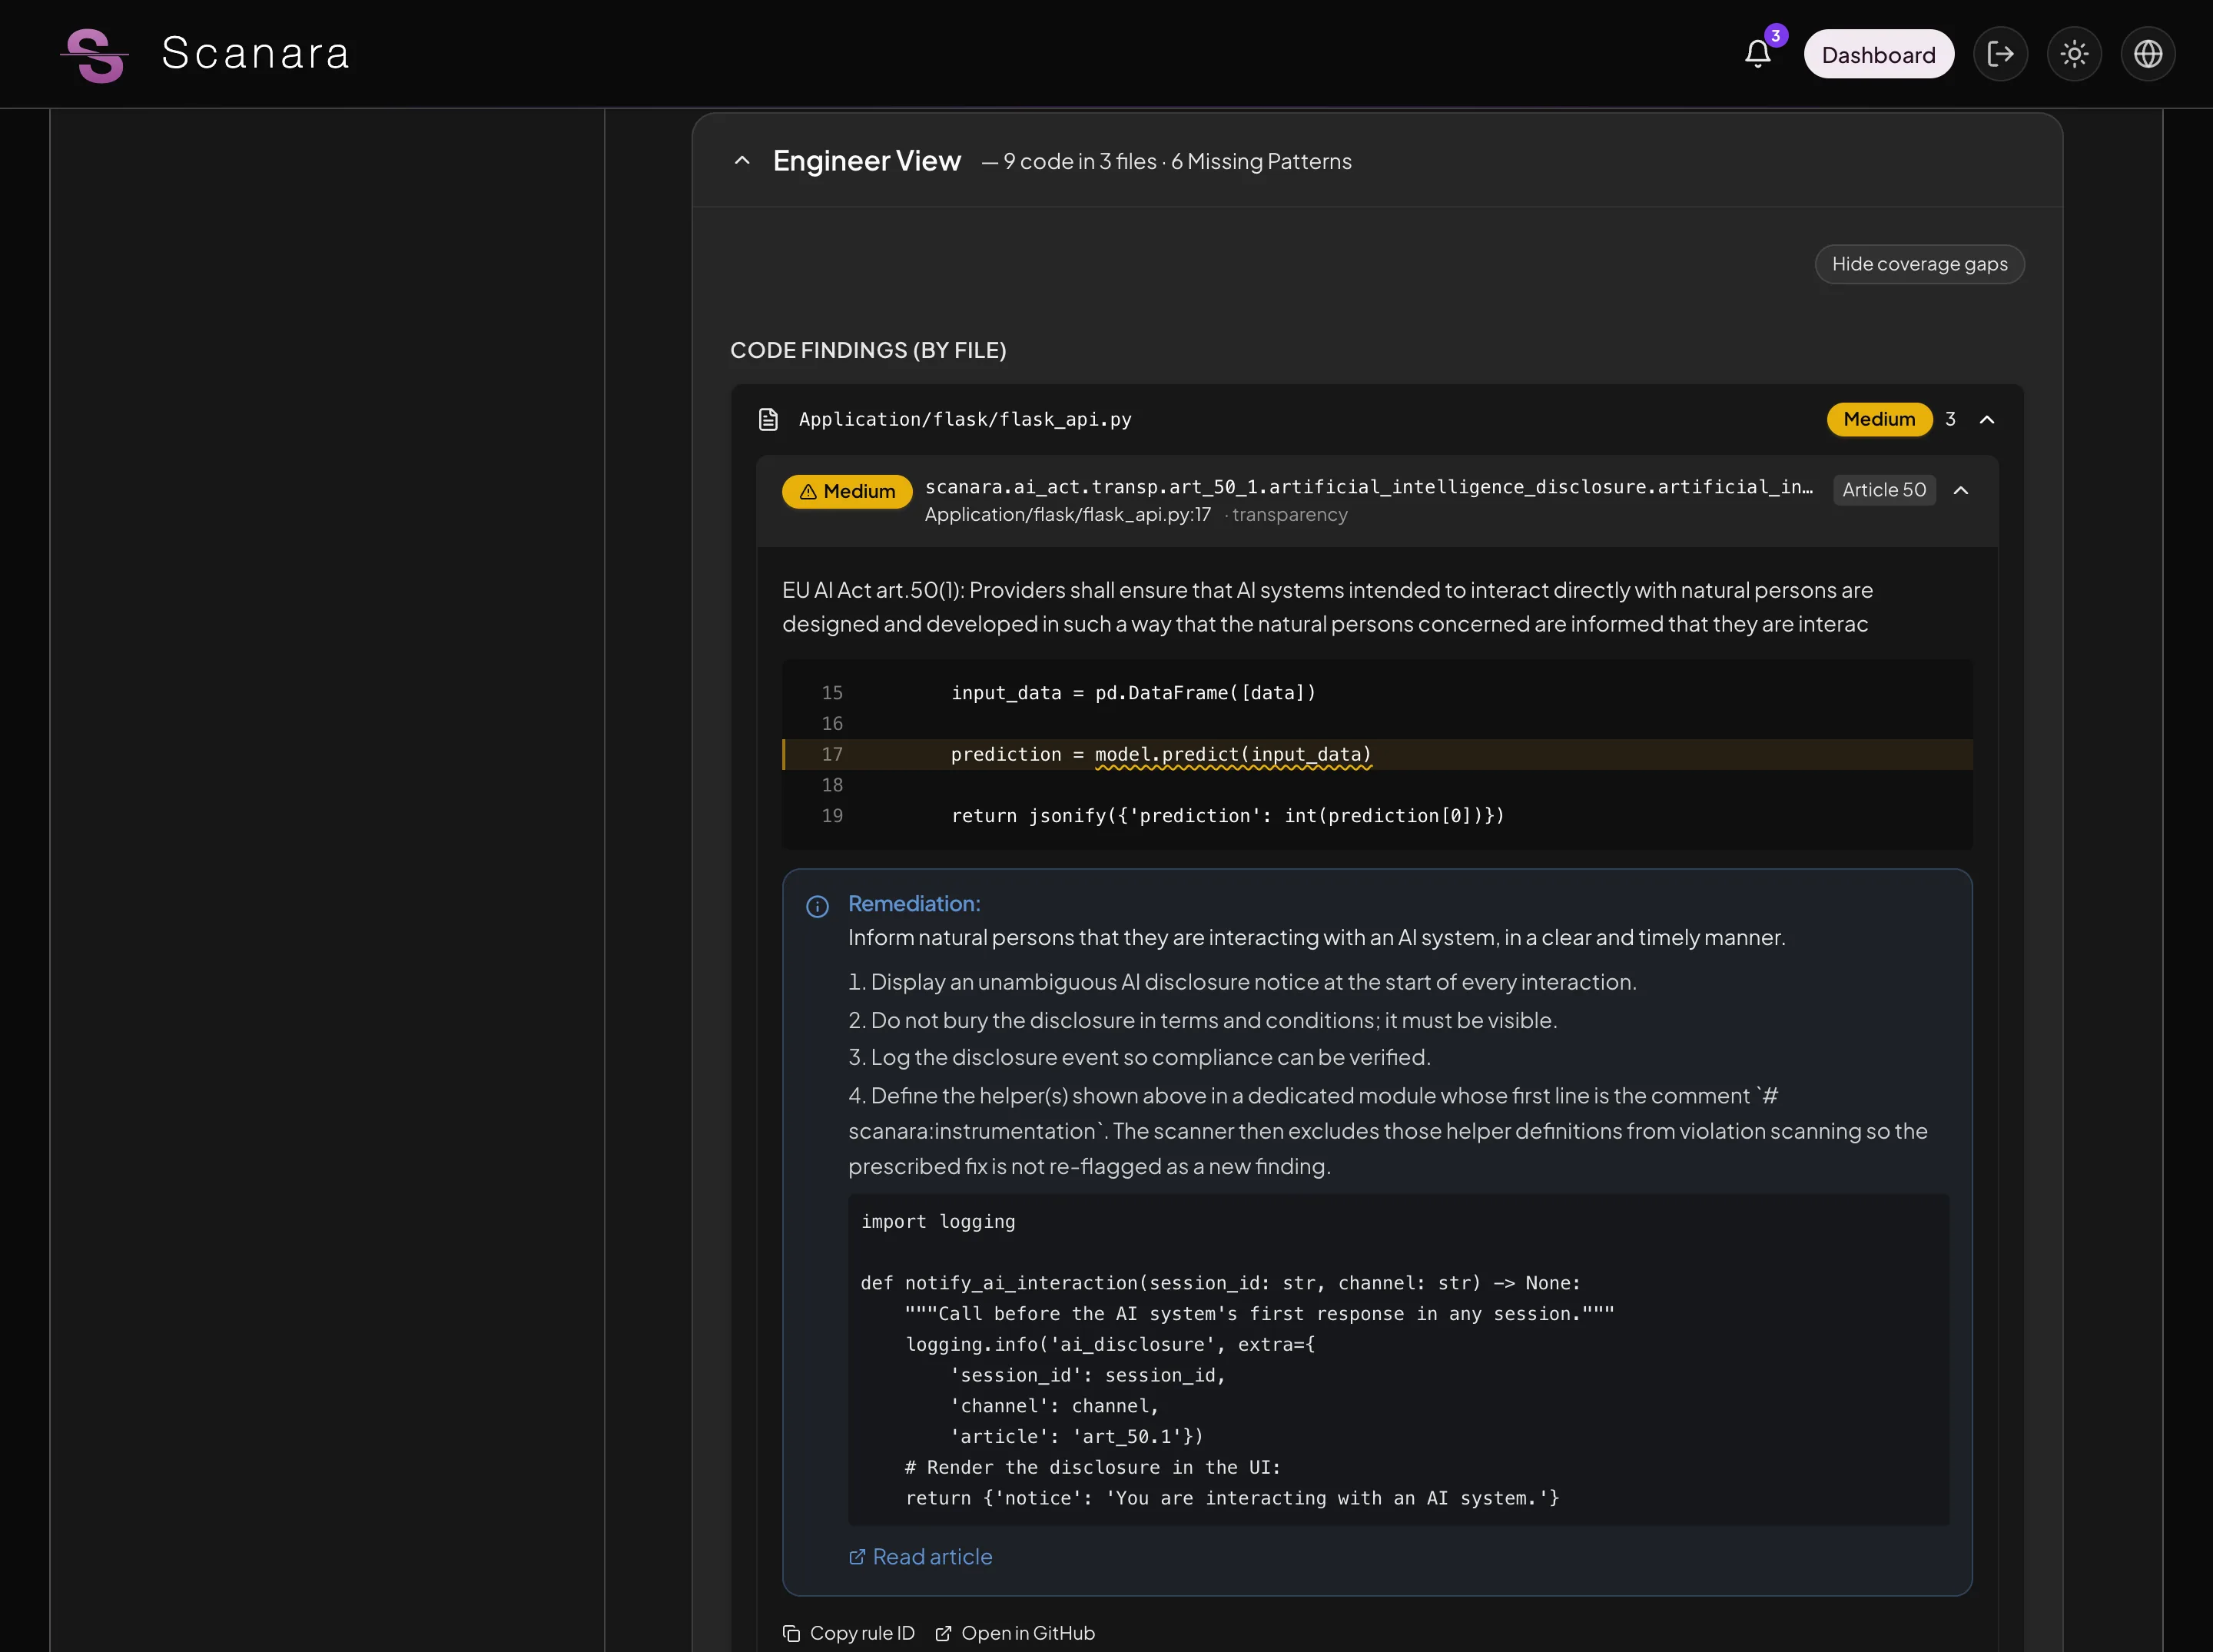
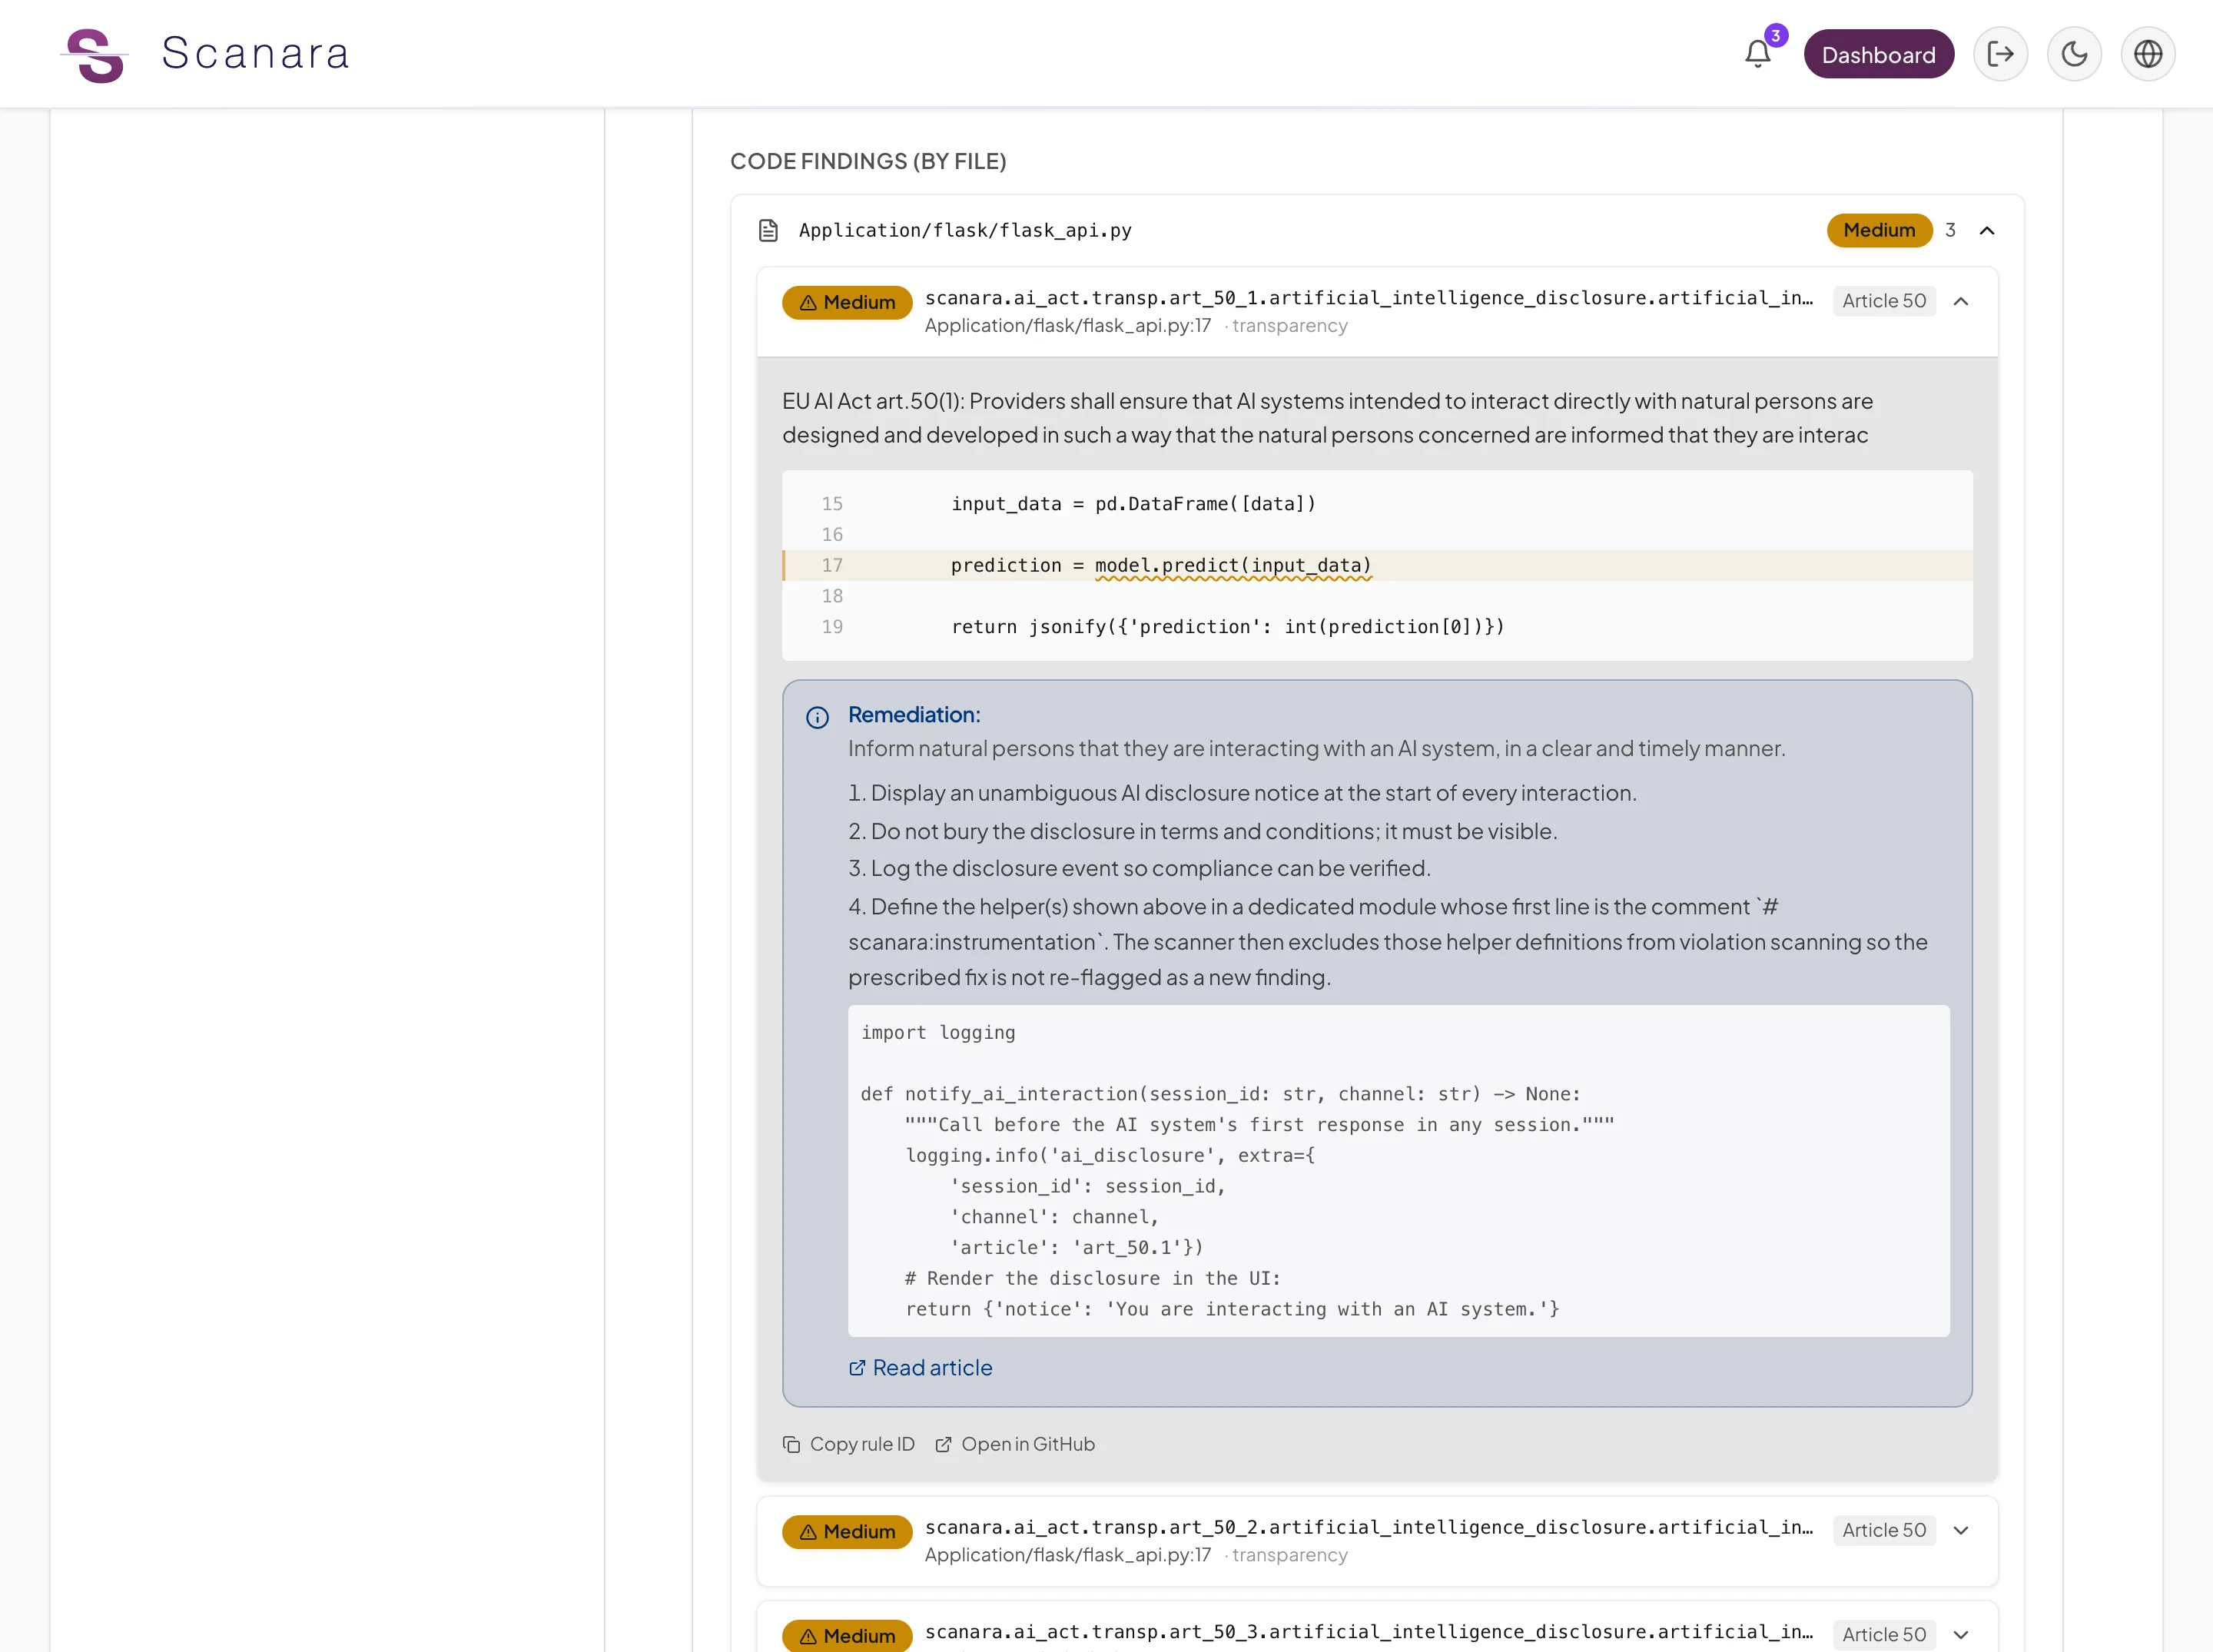
As regras de análise detetam padrões relevantes para o regulamento IA diretamente nos seus repositórios — em 10+ linguagens de programação, associados a artigos específicos.
Verificação documental com motor de políticas
Um motor de políticas verifica se a sua documentação técnica, em 8 línguas da UE, contém o que o Regulamento exige para o seu nível de risco.
Avaliações estruturadas
Questionários guiados cobrem o que o código não mostra: avaliação de risco de IA (AIRA), FRIA, DPIA, obrigações dos fornecedores GPAI, obrigações dos implantadores e triagem de práticas proibidas.
O resultado: rascunhos de documentos de conformidade
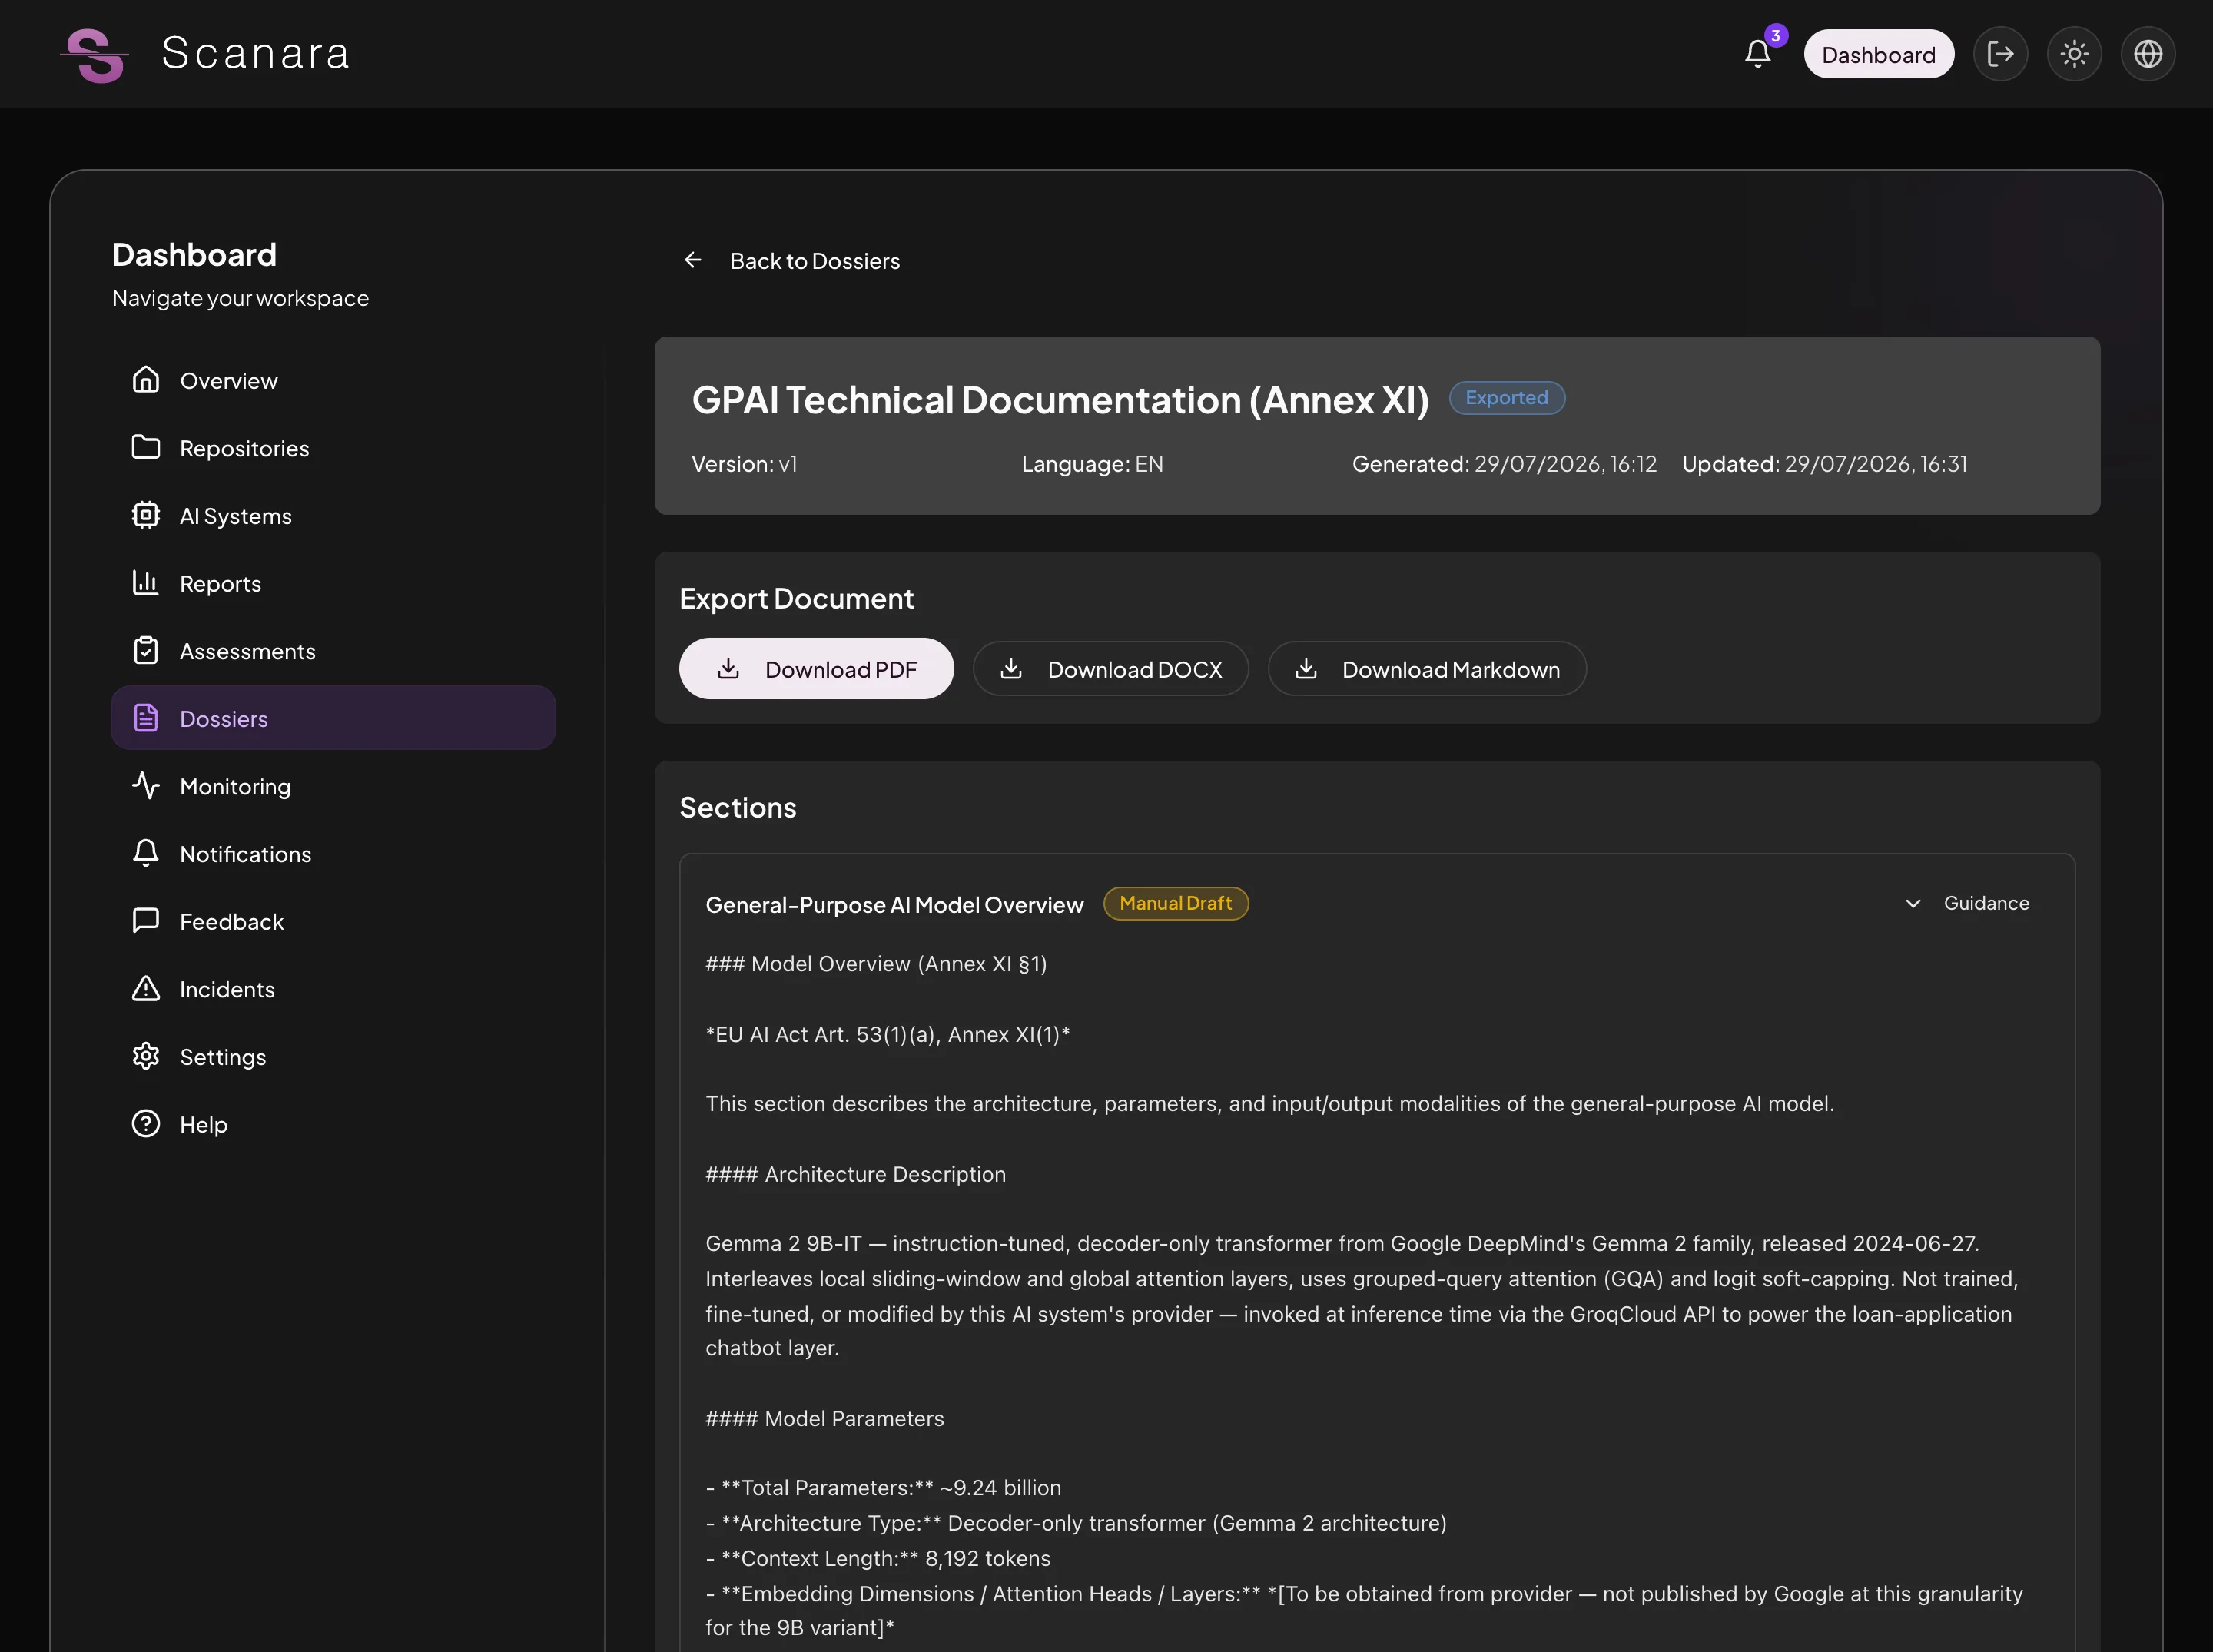
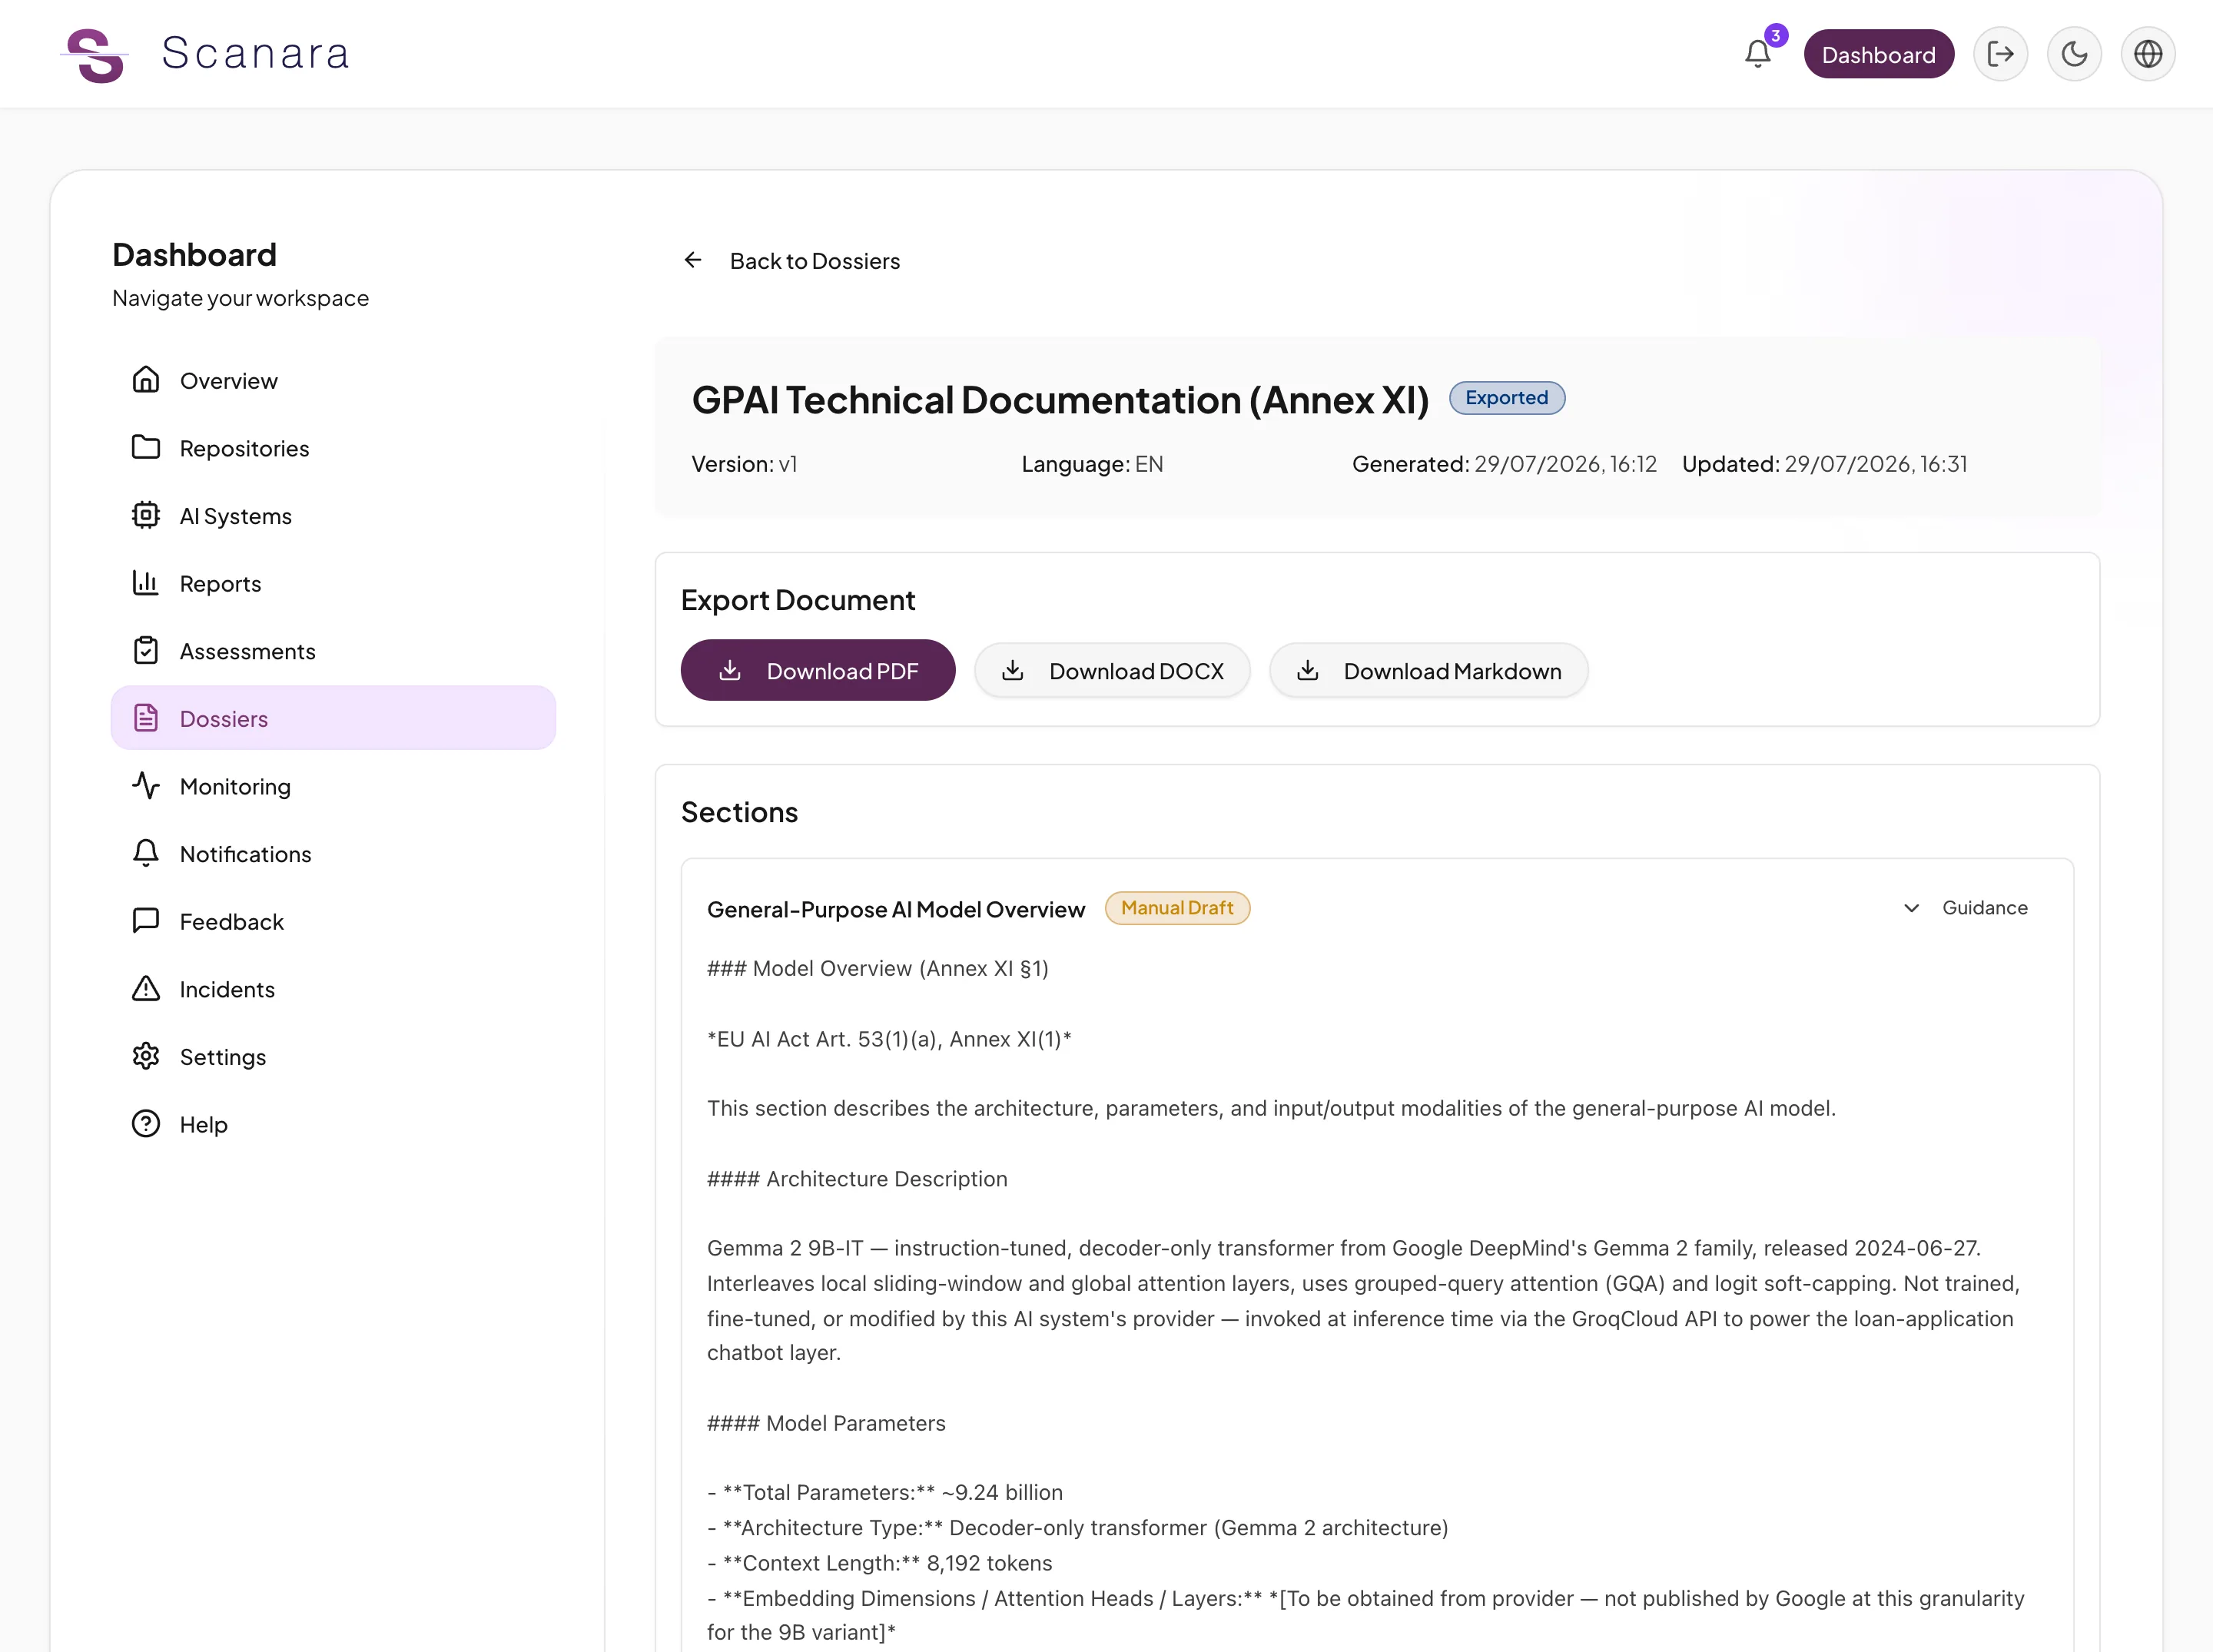
O Scanara regista uma classificação de risco para cada sistema de IA e prepara o dossiê: documentação técnica do anexo IV, documentação do anexo XI para modelos de IA de finalidade geral e declaração UE de conformidade do anexo V. Os dados do registo e as respostas das avaliações pré-preenchem os modelos; o resto escreve-o você. Exporte em PDF, DOCX ou Markdown.
O Scanara apoia o seu trabalho de conformidade. Não substitui o aconselhamento jurídico nem a avaliação da conformidade por um organismo notificado.
Do repositório ao rascunho do dossiê em quatro passos
Passo 1
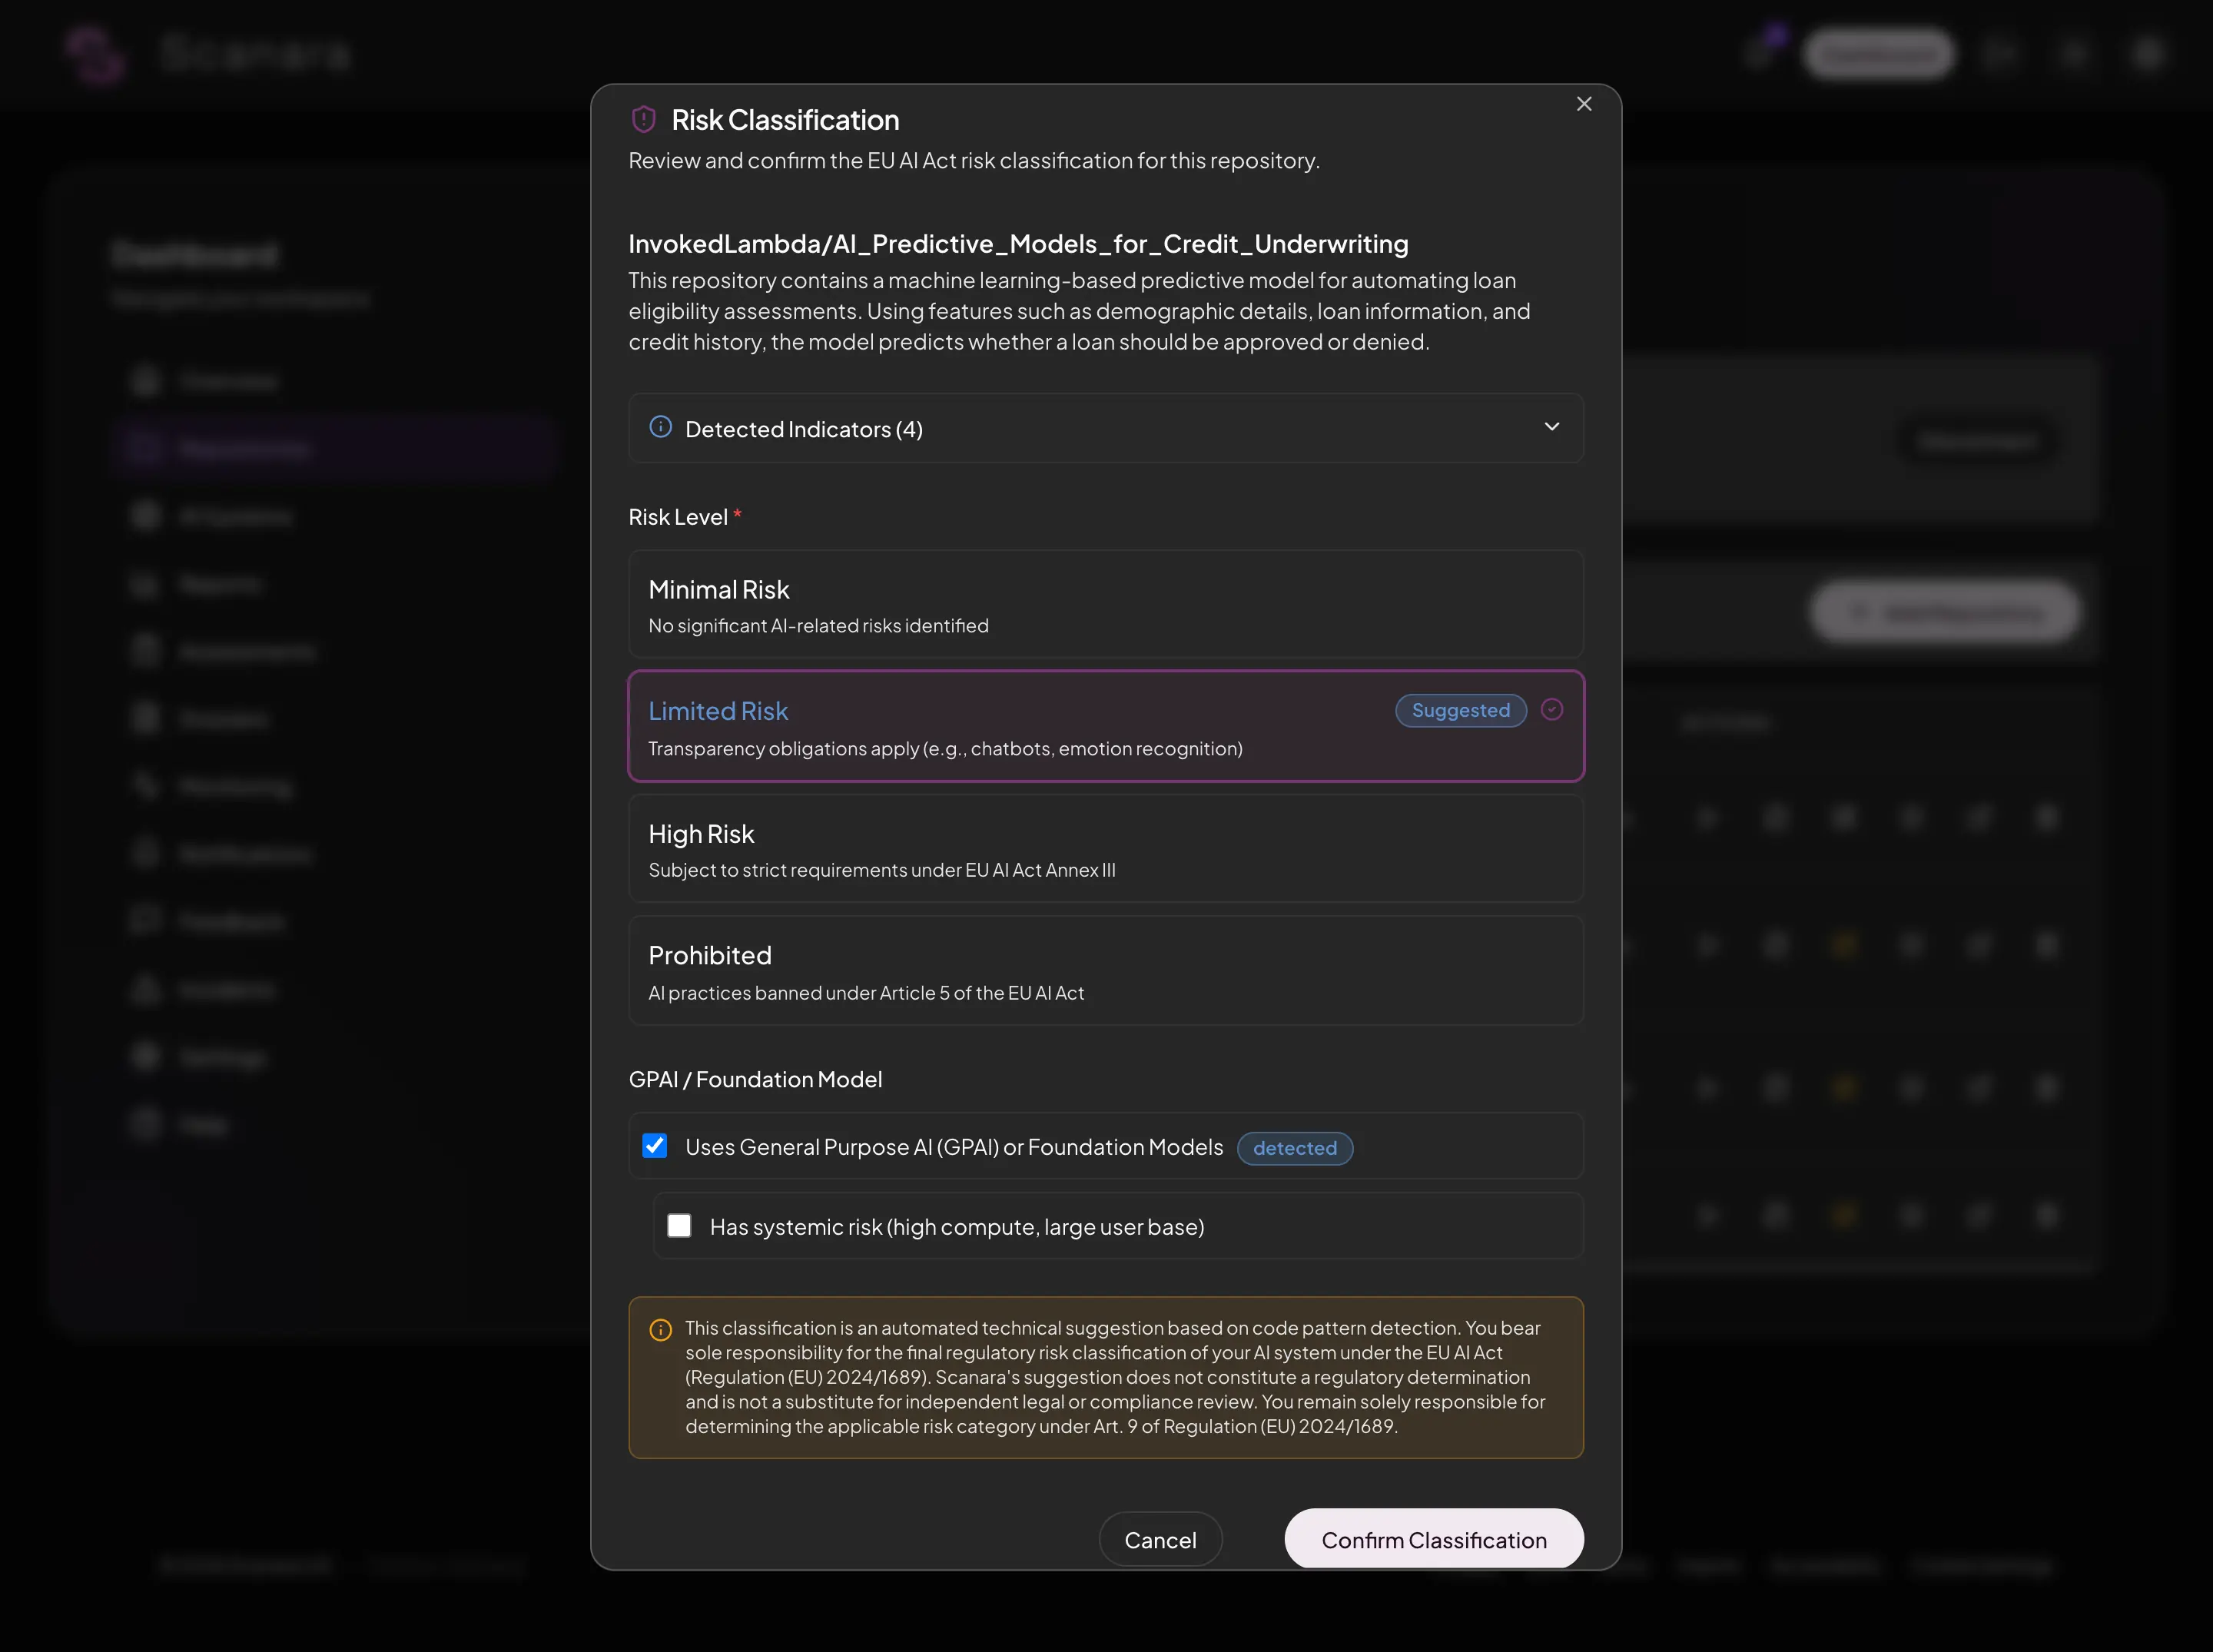
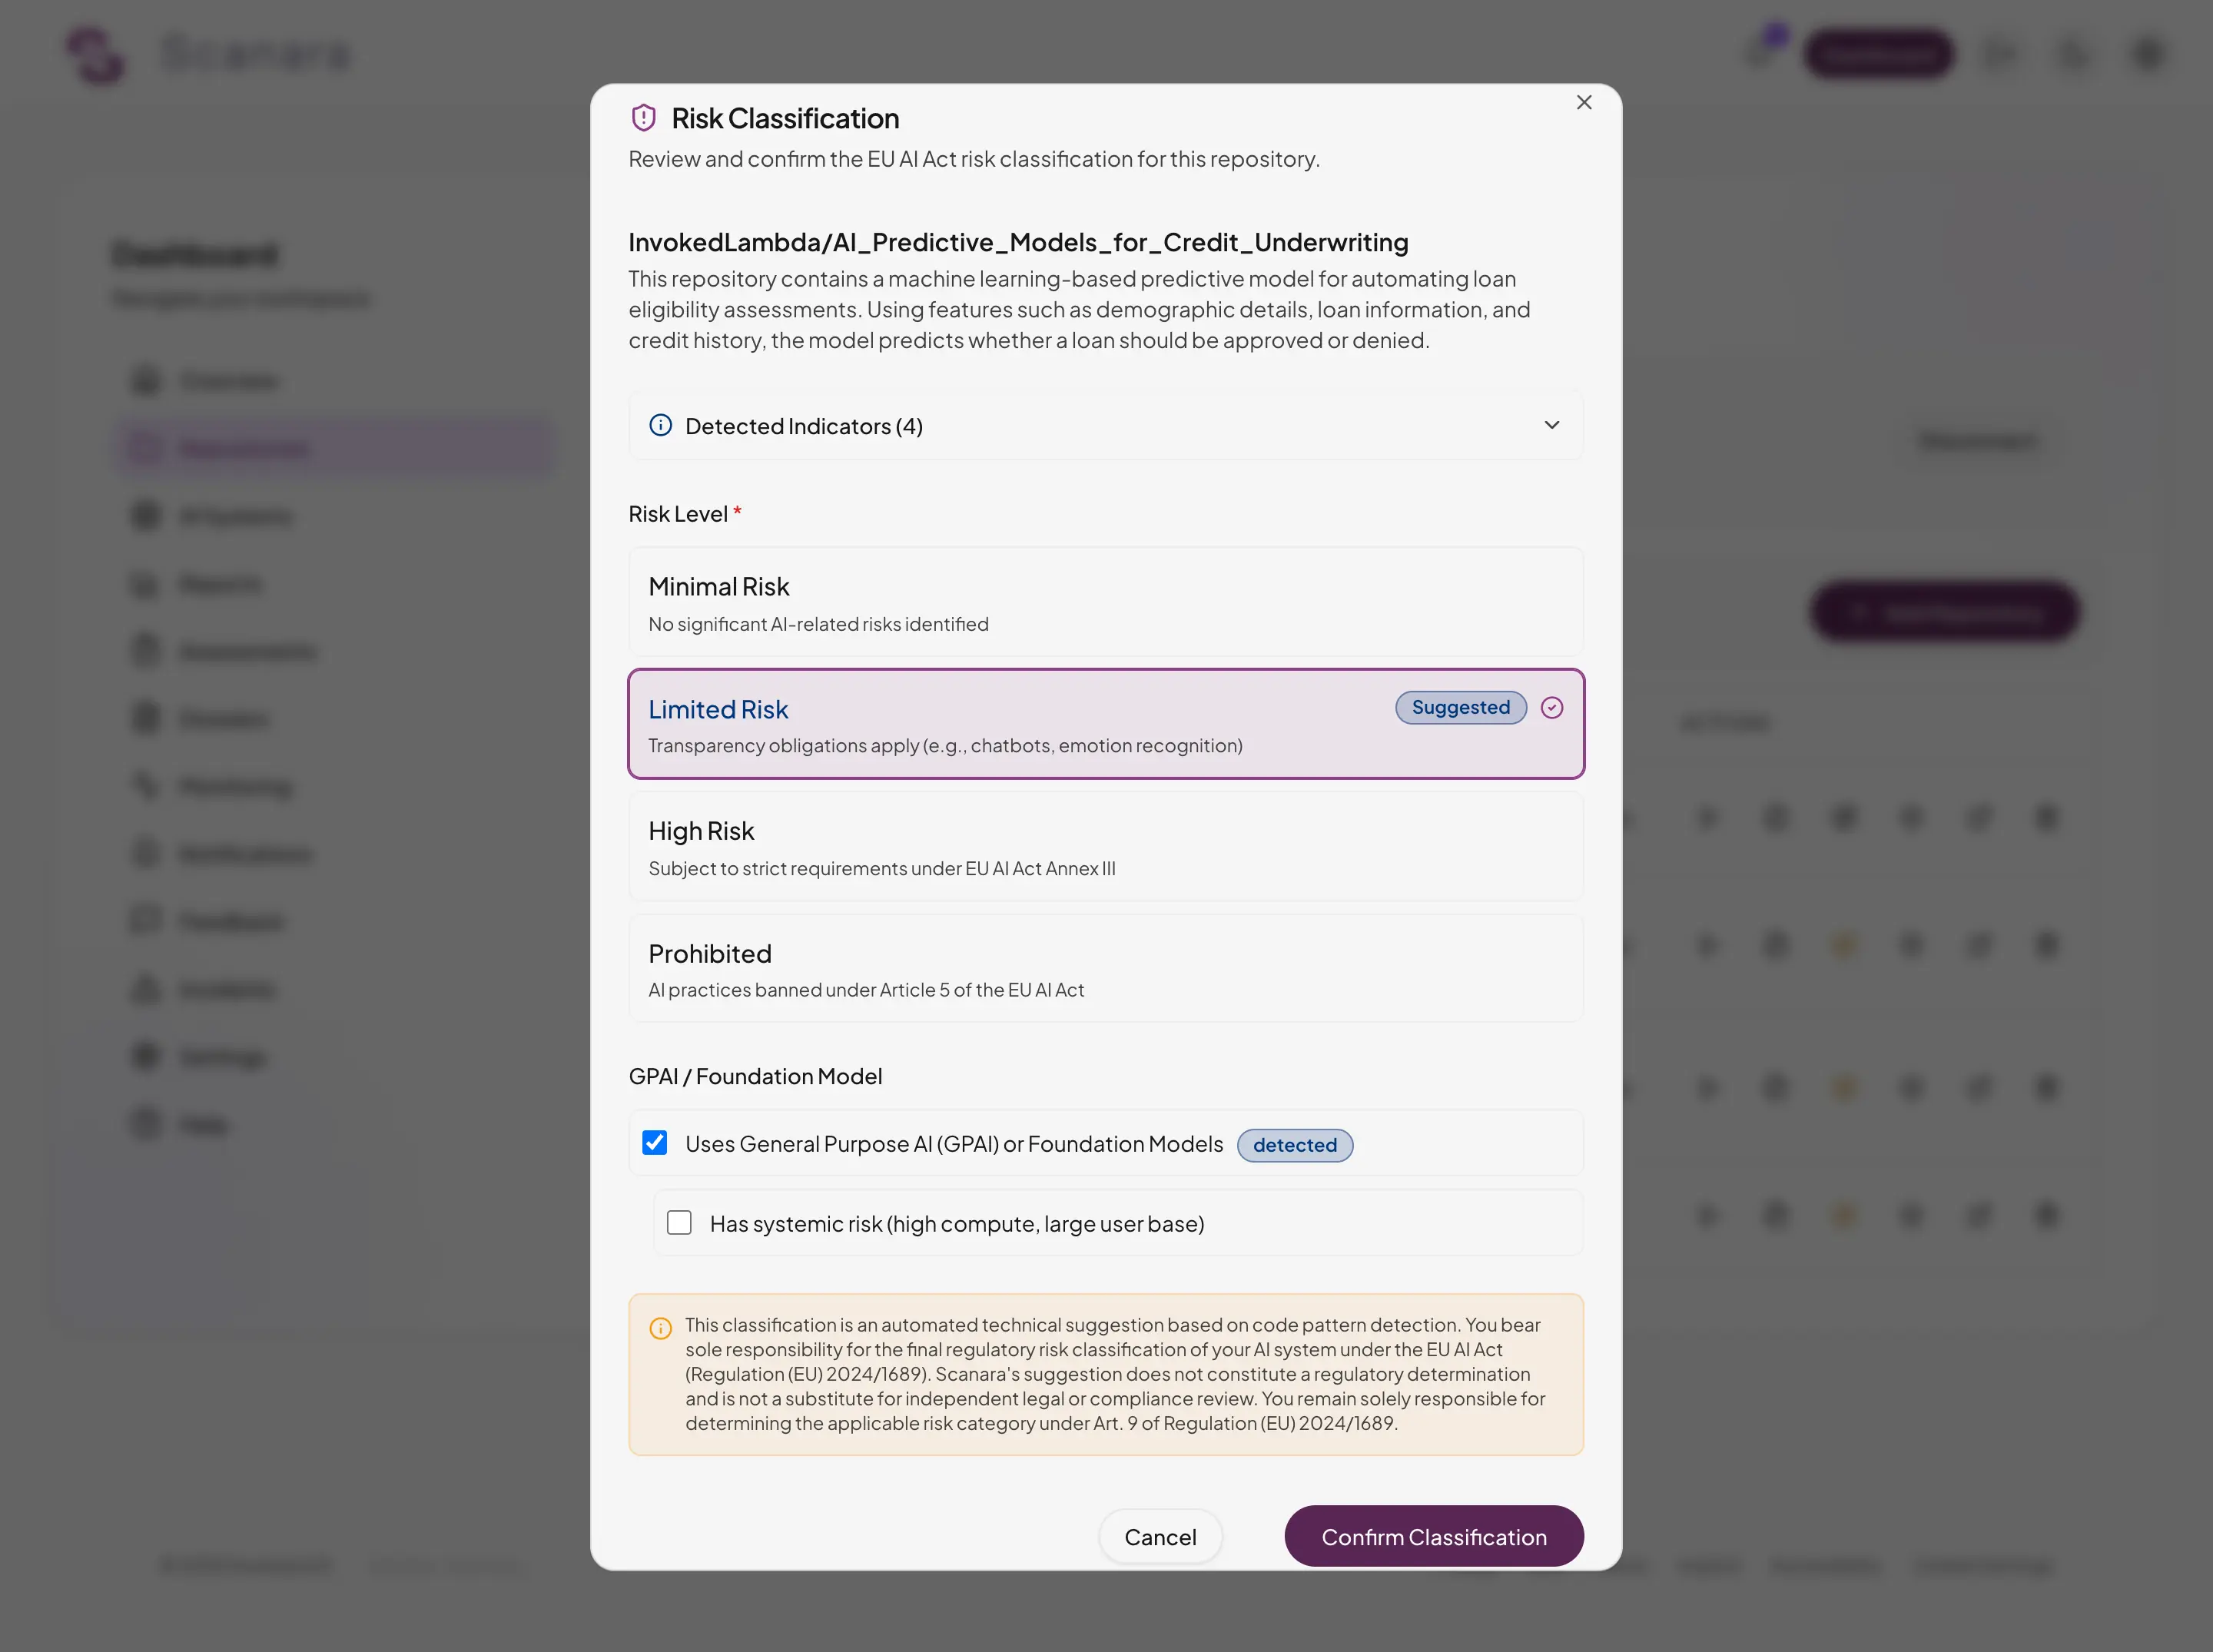
Classificação de risco
O Scanara sugere um nível de risco para o seu repositório GitHub e mostra os indicadores em que se baseia. Você confirma ou altera a classificação.
Passo 2
Ligar
Crie um sistema de IA e associe os seus repositórios. O Scanara sugere uma classificação de risco; você confirma-a.
Passo 3
Verificar
Verificação com motor duplo: análise de código em mais de 10 linguagens, motor de políticas para documentos em 8 línguas da UE. Cada achado está ligado a um artigo específico do Regulamento de IA.
Passo 4
Relatório
Obtém a classificação de risco, a pontuação de conformidade e um rascunho do dossiê de conformidade: anexo IV, anexo XI e declaração de conformidade. Reveja-os e finalize-os com aconselhamento jurídico qualificado.
Mostre o seu trabalho de conformidade a potenciais clientes
O Scanara prepara rascunhos dos documentos que clientes da UE podem pedir: classificação de risco, documentação técnica do anexo IV e resultados de análise. Reveja-os e finalize-os com a sua equipa jurídica antes de os partilhar.
Uma ferramenta de conformidade que lê o seu código real
Encontre lacunas no código antes do lançamento
As regras de análise geradas cobrem requisitos do Regulamento que o código ou os documentos podem mostrar, cada uma ligada a um artigo. As avaliações guiadas cobrem o resto. Um resultado de análise não é um veredicto de conformidade.
Registe uma classificação de risco para cada sistema de IA
O Scanara guia-o pelos seus quatro níveis de risco (proibido, elevado, limitado, mínimo), incluindo as categorias do anexo III, e documenta a sua classificação. Você decide; o Scanara estrutura e regista.
Gere rascunhos de dossiê a partir dos seus dados
Rascunhos da documentação técnica do anexo IV, do anexo XI e da declaração de conformidade, elaborados a partir dos resultados de análise e das respostas das avaliações. Exporte em PDF, DOCX ou Markdown.
Mantenha as suas evidências atualizadas
Cada análise é acrescentada a um registo de auditoria de escrita única. A GitHub App pode executar uma verificação de conformidade em cada pull request.
Construído sobre o próprio texto do regulamento — não sobre um resumo
Cada regra ancorada na sua fonte jurídica exata.
- 119 + 14
- identificadores de artigos e anexos do texto consolidado (27 de julho de 2026)
- 12
- linguagens de programação, com um nível de confiança por linguagem
- 54
- aplicações de teste reverificadas antes de cada versão
Cada constatação cita o artigo do Regulamento de IA a que se refere.
Cada versão é verificada com testes de fixtures, outputs de referência e KPIs de cobertura antes de ser publicada.
Segurança e tratamento de dados
Residência de dados UE
Dados de cliente — código-fonte, resultados de verificações, avaliações, dossiês — armazenados e processados no AWS eu-west-1 (Dublin, Irlanda).
Scanara UG, Dachau
Empresa alemã (Scanara UG, haftungsbeschränkt) com sede em Dachau, Alemanha.
Registo de auditoria de escrita única
Um registo de escrita única (WORM) de análises e ações.
Faturação EU-first
SEPA e cartão de crédito com faturação em EUR.
Não guardamos uma cópia do seu repositório
Os ficheiros são lidos a partir do GitHub, analisados numa função isolada e depois descartados. As constatações guardam apenas as linhas assinaladas e o seu contexto imediato. O Scanara não guarda uma cópia completa do seu repositório (política de privacidade §2.3).
Como tratamos o seu código — Política de Privacidade §2.3Comece grátis e mude de plano quando precisar
Preços com IVA incluído. Os limites do plano gratuito são totais únicos; os dos planos pagos são repostos todos os meses. O Scanara começa em 0 €.
Gratuito
Para programadores individuais explorando a conformidade com o EU AI Act.
- 5 verificações (no total)
- 1 sistema de IA (no total)
- 2 repositórios (no total)
- 1 membro da equipa
- 3 avaliações (no total)
- 2 dossiês (no total)
- Histórico de verificações de 30 dias
Team
Para equipas pequenas que desenvolvem sistemas de IA e começam o seu trabalho com o Regulamento de IA.
IVA incluído
- 100 verificações/mês
- 10 sistemas de IA
- 15 repositórios
- 7 membros da equipa
- 20 avaliações/mês
- 10 dossiês/mês
- Merge gate (1 repo)
- Registo de auditoria de 90 dias
Business
Para organizações que verificam muitos repositórios e querem o merge gate em todos.
IVA incluído
- 500 verificações/mês
- 50 sistemas de IA
- Repositórios ilimitados
- 50 membros da equipa
- 70 avaliações/mês
- 50 dossiês/mês
- Merge gate (todos os repos)
- Registo de auditoria de 1 ano
Enterprise
Para grandes organizações que precisam de SSO, funções personalizadas e limites definidos por contrato.
- Verificações personalizadas
- Sistemas de IA personalizados
- Repositórios ilimitados
- Membros da equipa personalizados
- Avaliações personalizadas
- Dossiês personalizados
- SSO com OIDC (SAML planeado)
- Funções personalizadas
- Registo de auditoria ilimitado + exportação
- Objetivo de disponibilidade 99,9%
Não é necessário cartão de crédito para o plano gratuito
Descubra que artigos do Regulamento de IA se aplicam ao seu código
Inicie uma análise gratuita e receba um primeiro relatório com constatações por artigo.